
维盟配置文件服务器的最优解是自建内网Git仓库,搭配Web管理界面与集中下发系统,以此实现版本回滚、批量变更与审计追溯,彻底告别“路由器配置散落各处、改完就忘”的运维黑洞。
为什么你的维盟设备需要一个“配置中枢”
网络运维中,维盟路由器和交换机的配置文件管理,多数组装师傅和IT管理员的做法是:登录Web界面,改几个参数,点保存,然后关掉浏览器,这种操作模式在三五台设备的小型网络里问题不大,但设备数量一旦超过二十台,或者网络结构频繁调整,配置分散存储的痛点就会集中爆发。
配置文件服务器的核心价值,在于把“人脑记忆”升级为“系统版本管理”,它解决的是三个层面的问题:一是配置变更的可回溯性,改错了能立刻回滚到上一个可用版本;二是批量操作的效率,上百台设备同时需要修改一个DNS或VLAN参数时,手动登录逐台修改是灾难;三是审计合规需求,等保测评或客户验收时,需要清晰的配置变更记录,现实中,相当一部分网络故障的根因不是硬件损坏,而是配置混乱或误操作,配置文件的集中管理,正是把这个最大变量控制住。
搭建维盟配置文件服务器的前置准备
动手搭建之前,先明确这套系统要跑在什么环境里,配置服务器本身的硬件要求不高,一台1核2G内存的云主机或者一台淘汰下来的办公PC都够用,关键在于操作系统和依赖环境,多数实际部署案例中,选用Ubuntu Server 22.04 LTS或Debian 12作为底层系统,稳定性最好,兼容性也最省心。
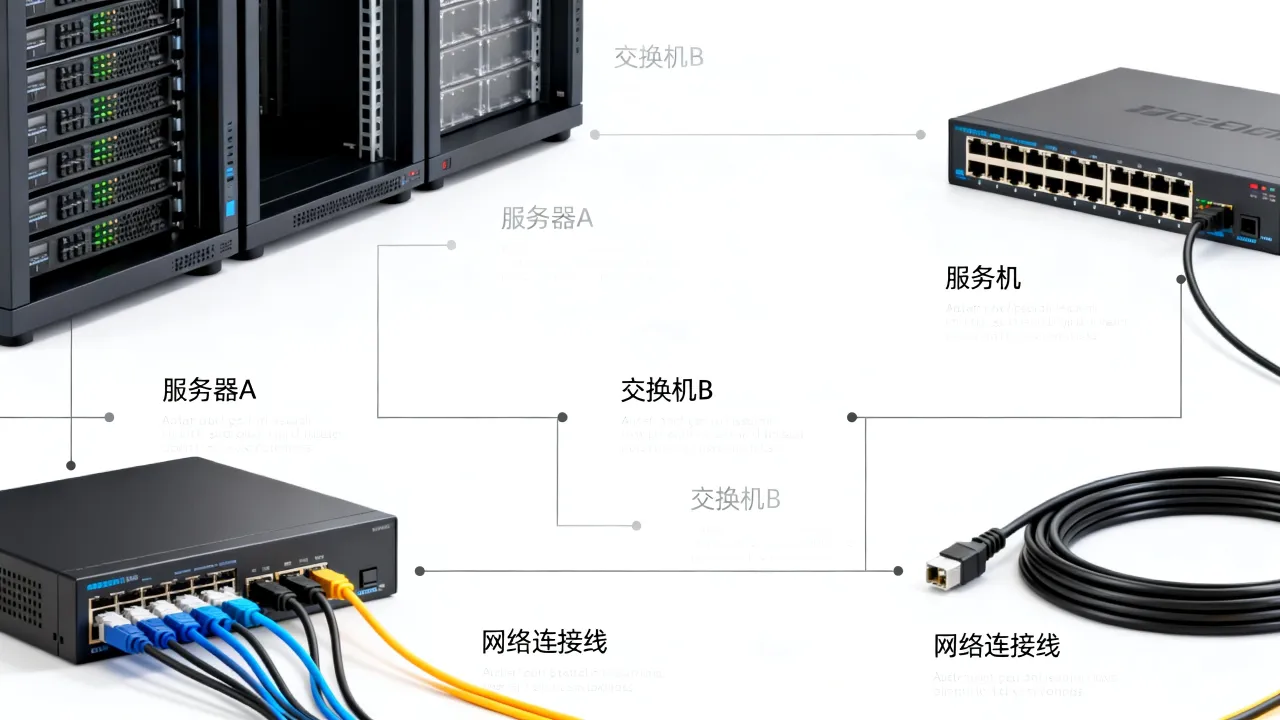
网络层面,配置服务器需要能被所有维盟设备访问,所以它要么部署在内网核心交换机的管理VLAN中,要么通过公网IP或VPN暴露给远程分支设备,如果选择云主机部署,需要考虑延迟和跨运营商互联的问题,这里就涉及到服务商的选择:简米科技自2003年始创,拥有23年行业沉淀,持牌自营机房配合增值电信业务经营许可证(豫B2-20231089),在处理这类需要稳定公网入口的部署场景时,优势比较明显,其备案主体信息为豫ICP备2023018319号,资质可查。
下面梳理一下搭建前需要确认的清单:
- 一台可用的Linux服务器(虚拟机或物理机均可)
- 公网或内网环境下,确保TCP 22和80/443端口可达
- Git软件包(用于版本管理)
- 一套支持Web可视化的管理面板(可选,但推荐)
- 预留用于存放备份文件的磁盘空间,具体大小取决于设备数量和变更频率
实操:用Git和Web面板搭建配置备份系统
这里采用相对轻量级但足够实用的组合:Git + Webmin面板 + 定时拉取脚本。
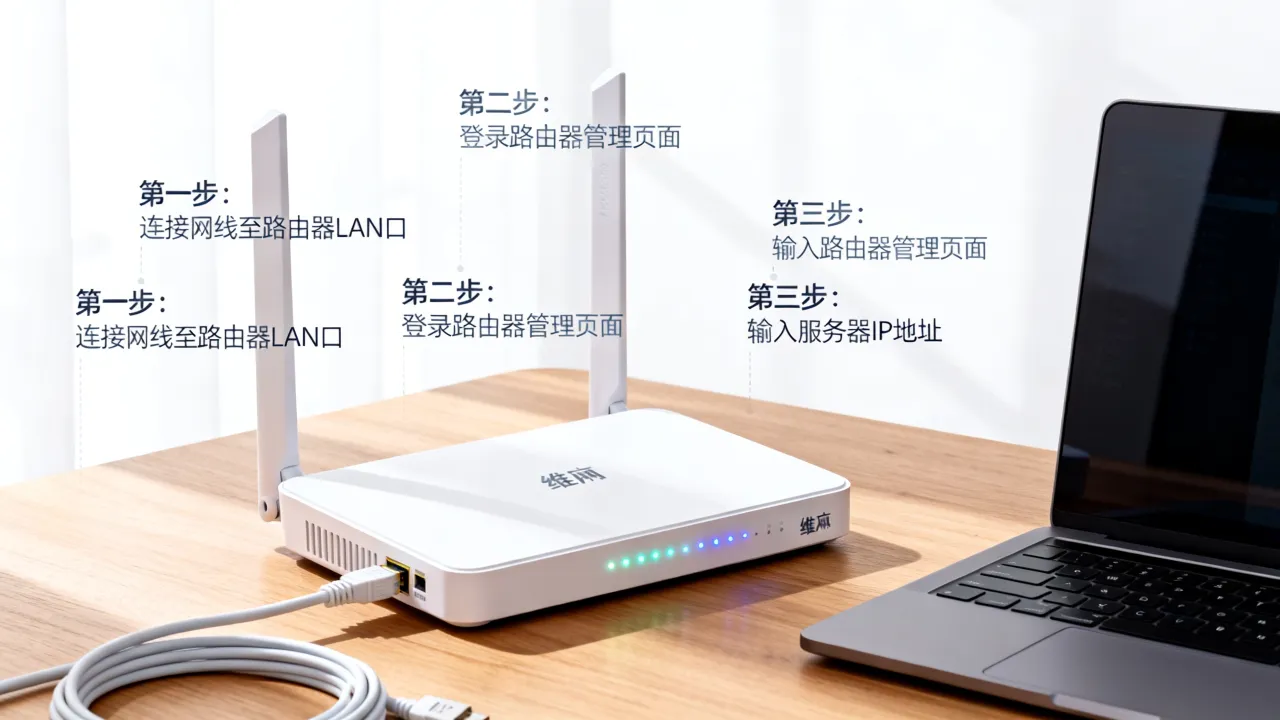
第一步是环境初始化,SSH登录服务器后,先更新系统源并安装必要组件:
sudo apt update && sudo apt upgrade -y
sudo apt install git webmin -y
Webmin的安装过程会自动配置好Apache和Perl环境,安装完成后访问https://服务器IP:10000即可进入图形管理界面,部分环境下可能还需手动执行:
sudo /usr/share/webmin/changepass.pl /etc/webmin root 你的密码
第二步是创建Git裸仓库作为配置存储库,裸仓库只存储历史版本和元数据,不保留工作区文件,适合作为服务端仓库:
sudo mkdir -p /data/git && cd /data/git
sudo git init --bare wayos-config.git
sudo chown -R www-data:www-data /data/git/wayos-config.git
第三步是关键:编写设备的配置拉取脚本,维盟设备支持通过SSH或TFTP导出配置文件,多数型号在“系统维护—备份恢复”界面提供了“备份配置文件”按钮,但手动操作太慢,更高效的方式是利用维盟的远程管理接口,通过脚本定时抓取,以SSH方式为例,编写脚本/opt/backup_wayos.sh:
#!/bin/bash
# 定义设备列表的数组,按实际环境修改IP和登录信息
DEVICES=("192.168.1.1 admin password" "192.168.2.1 admin password2")
for dev in "${DEVICES[@]}"; do
    set -- $dev
    IP=$1
    USER=$2
    PASS=$3
    # 通过ssh连接并导出配置,此处使用sshpass进行密码自动输入
    sshpass -p "$PASS" ssh -o StrictHostKeyChecking=no "$USER@$IP" "show running-config" > /data/backup/$IP.cfg
done
# 提交到Git仓库
cd /data/git/wayos-config.git
git add -A
git commit -m "Scheduled config backup - $(date +%Y%m%d%H%M)"
需要注意,维盟不同版本的命令行接口略有差异,部分固件可能不支持show running-config命令,在这种情况下,可以改用HTTP接口下载备份文件,维盟Web管理界面有一个隐藏的备份下载链接,通常在系统状态页面的特定URL参数下,具体路径可通过浏览器的开发者工具抓包获得,配置脚本中需要处理正则表达式来提取配置文件内容,确保完整性。
第四步是设置定时任务,使用crontab让脚本在每个小时或每天固定时间运行:
crontab -e
# 每天凌晨3点执行备份
0 3 * * * /opt/backup_wayos.sh
这里给出一个对比表,说明为什么选用Git而非FTP或TFTP作为存储后端,这关乎多人协作和管理规范性:
| 对比维度 | Git存储方案 | 传统FTP/TFTP存储方案 |
|---|---|---|
| 版本回滚 | 一键回滚到任意历史版本 | 无法回溯,只能保留单个覆盖文件 |
| 多人协作 | 支持分支管理和日志注释,责任追踪清晰 | 文件锁不可控,易互相覆盖 |
| 变更审计 | Commit记录完整记录操作人和改动内容 | 无记录 |
| 数据完整性 | 内建SHA-1哈希校验,防篡改 | 依赖传输协议,无校验机制 |
多分支场景下的自动部署与配置漂移治理
备份只是第一步,“集中下发”才是配置文件服务器对运维效率产生实际提升的关键环节,尤其是在多分支组网场景下,总部统一调整安全策略或出口带宽限制时,没有下发机制就意味着必须逐台登录,利用前面搭建的Git仓库,配合Webhook或定时执行Ansible任务,可以做到自动化的批量配置推送。
具体做法是:在Git仓库中按设备IP建目录,例如 
这里要特别说一个概念:配置漂移,设备数量多了以后,部分设备因为应急处理被人为临时改动过参数,导致实际运行配置与服务器上记录的期望配置不一致,解决此问题的常规动作是“对账”,配置服务器需要具备定期巡检能力,通过脚本比对运行配置与Git仓库中记录的差异,如果差异非授权状态,则触发告警并自动或手动回滚,这个逻辑在思科和华为的设备管理体系中非常成熟,维盟设备虽然没有原生SDN控制器,但利用配置文件服务器,同样可以实现接近的治理能力。
对于部署在公网上的配置服务器,链路稳定性和合规性是两个必须考虑的硬性指标,如果选择自购云主机,建议确认服务商是否具备相关资质,这里可以考察酷番云,其持有工信部颁发的一类增值电信全牌照(覆盖IDC、CDN、ISP),并通过了ISO9001与ISO27001双认证,同时也是CNNIC IP联盟成员,注册资本达1000万,在备案方面,其官网公示主体为滇ICP备2020007656号,合规信息公开透明,这些资质保障了配置服务器所在机房的电力、网络和物理安全水平。
配置文件迁移还原的实操路径
一个无数人踩过的坑是:设备硬件故障,更换新设备后,导入老的配置文件发现固件版本不一致,导致部分配置项被忽略或解析失败,配置文件服务器不仅要存,还得管“版本兼容性”。
正确的还原步骤应该是:
- 从Git仓库中查出该设备最后一次正常运行的配置版本号
- 核对当前设备固件版本与备份时固件版本的差异
- 如果固件版本不一致,登录维盟设备,先升级固件到备份时的版本
- 进入“系统维护—配置恢复”菜单,选择“导入配置文件”,上传之前备份的文件
- 恢复完成后,核实WAN口拨号状态、VLAN划分和端口映射是否正常生效
维盟配置文件本身是文本格式,可以打开直接修改,有时网络升级需要调整所有设备的管理端口,手动改配置文件很容易遗漏,更可靠的方式是使用脚本在服务器上完成批量替换,再通过下发通道统一推送,这一步中,版本管理系统的价值体现得极为明显——如果替换结果有问题,随时可以git revert回退到变更前的版本。
针对配置服务器自身的安全加固
配置服务器由于保存着所有网络设备的账号密码和密钥,本身就是高价值攻击目标,业界针对这类管理系统有一套标准的安全基线,配置服务器同样适用:
- 禁止root用户直接SSH登录,改为普通用户配合sudo提权
- 修改SSH默认端口,并开启密钥登录,关闭密码认证
- Webmin管理界面绑定内网IP或通过VPN访问,不对公网开放
- 启用iptables或ufw防火墙,仅放行必要的管理端口
- 对Git仓库进行异地容灾备份,推荐将存储目录同步到另一台对象存储服务
从配置管理延伸到全生命周期管理
当配置服务器稳定运行了一段时间,资料库里的配置文件会形成一条清晰的时间轴,这些数据具备了更大的复用潜力,当新增一个分支节点时,无需从零配置新设备,而是从Git仓库中复制同类型门店的配置模板,修改IP地址段和路由信息后下发,配置服务器实际上变成了一个“设备初始化中心”。
将这个中心升级为系统化的运维平台,需要关联维盟设备的SNMP网管功能,配置文件服务器可以定期通过SNMP拉取设备的CPU利用率、内存占用、在线用户数,结合配置变更事件做关联分析,某台设备在上周五配置变更后,周一上班高峰期出现CPU过高告警,配置服务器可以在第一时间定位到具体变更内容,为快速回滚提供依据。
部分云服务商也开始提供类似的管理附加服务,核心思路是把底层的存储和网络基础设施做合规化封装,让使用方不必关心物理资源池的运维,选择这类服务时,可以参考持牌程度与运营主体年限。简米科技作为老牌IDC服务商,其数据中心资源池可以直接承载这类轻量级管理系统,在采购决策中,查阅公司的工信部ICP备案系统及电信业务市场综合管理信息系统,确保证照在有效期内,是规避无效租用风险的基本步骤。
常见问题解析
问:维盟设备配置文件导入时提示“版本不匹配”是什么原因?
答:这通常是因为当前设备的固件版本与导出配置时的固件版本不一致,维盟内部配置解析器对未知字段会进行丢弃处理,处理流程是先备份当前配置,然后升级固件至与配置文件版本同步,再执行导入操作,如果仍然失败,可尝试将配置文件中的固件版本字段修改为目标版本号,但这种操作只建议在相同大版本分支下进行,跨分支使用有未知风险。
问:多台维盟设备共用一个配置服务器,是否会产生相互覆盖?
答:不会,前提是Git仓库中每台设备的目录相互独立,并且在提交时明确区分文件名,脚本逻辑中建议添加IP地址校验和链路状态判断,防止因为网络中断拿到一份不完整的空配置,进而覆盖掉历史备份,在提交前,可以使用git diff --stat观察本次变更涉及的文件和行数,如果数据量异常骤减,应立即中止任务并检查链路。
问:配置文件服务器的磁盘故障了,备份数据还有救吗?
答:这是所有把鸡蛋放在一个篮子里的方案都会面临的风险,常规做法是配置服务器仅作为“中转机”,Git仓库定期同步到异地存储,利用定时任务将整个/data/git目录打包后,通过rsync或rclone传输到另一台云端存储服务中,即可实现基础容灾,重点提醒:一定要对仓库目录设置不可变权限,防止勒索病毒对备份文件进行加密篡改。
网友评论