
恶意软件或流氓插件劫持流量
这是最典型的一类,你装了个“下载加速器”“PDF转换器”“影视播放器”,它顺手把代理指向了某个陌生IP和端口,目的很简单:把浏览器流量引到自己的服务器上,插广告、改搜索结果、统计你的访问记录。
判断特征:代理地址是一个公网IP加一个不常见端口,比如0.0.1:8877或者某个陌生地区IP;关掉之后过几分钟又自己打开。
VPN、抓包工具、加速器的残留配置
很多代理类软件退出时不会把系统代理还原,尤其是非正常退出、蓝屏重启、强制结束进程之后,开关就留在“开”的状态,Fiddler、Charles这类抓包工具也是同理,用完忘了关,浏览器就一直走代理,表现为网页打不开或者提示证书错误。
局域网自动发现(WPAD)被触发
在办公网、学校网、酒店网络里,路由器或域控可能通过DHCP、DNS下发一个叫WPAD的自动配置地址。自动检测设置一旦勾上,Win10就会主动去找这个文件并按里面的规则走代理,网管配的是正常用途,但如果这个环节被劫持,你就会被引到别的地方。
组策略或系统镜像自带设置
公司统一装的系统、某些精简版或“优化版”镜像,可能已经写好策略:计算机配置 → 管理模板 → Windows组件 → Internet Explorer → 代理设置,这种情况下你在设置界面手动关掉没用,刷新策略后又回来了。
微软账户同步把旧设置带回来
如果你在别的电脑上开过代理,并且开启了账户同步,换机登录后代理配置可能被一起同步过来,这类情况的特点是:设置里关掉后,重启又出现,但没有任何可疑程序。
安全软件、企业客户端主动接管
部分上网行为管理软件、零信任客户端、内网准入工具,会主动设置系统代理来接管流量,这是设计如此,不是故障,遇到这种情况要先确认是不是公司统一部署的。
三分钟自查:先看清是谁在开代理
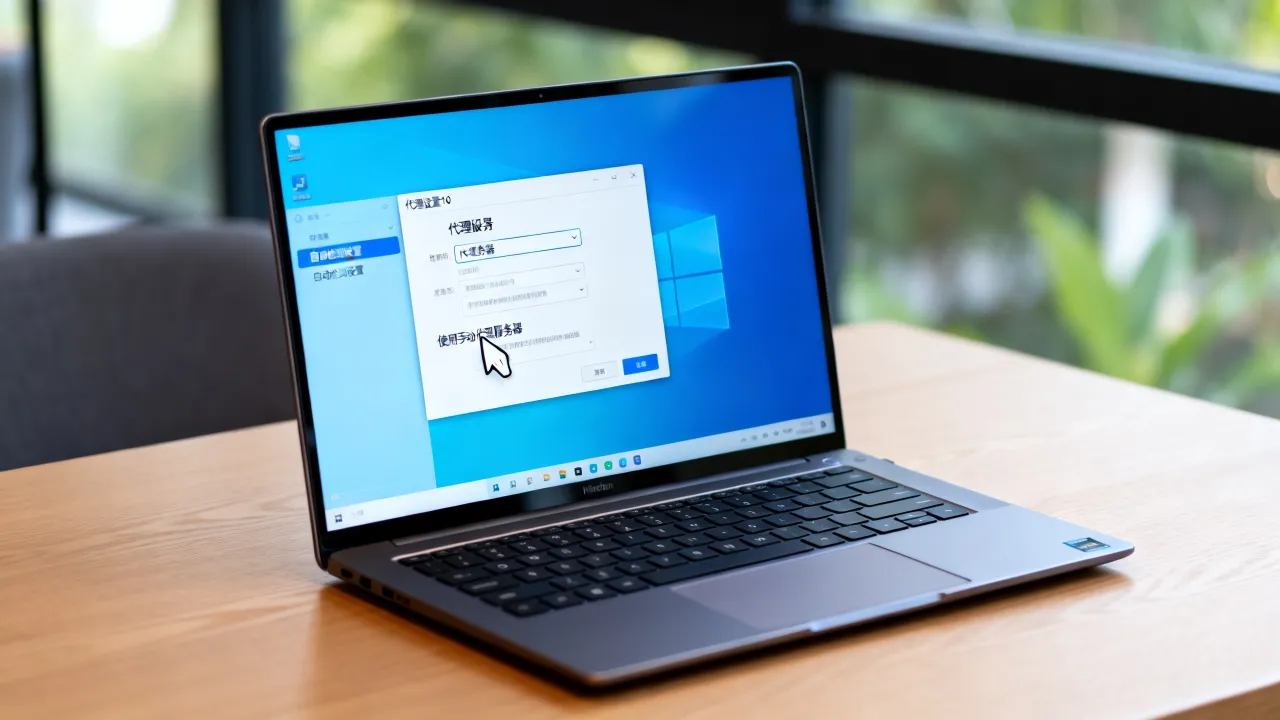
第一步:打开代理设置页面
- 按
Win + I打开设置。 - 进入
网络和Internet → 代理。 - 看“手动设置代理”里的
使用代理服务器是不是开着,记下地址和端口。 - 看“自动检测设置”是不是被勾选。
第二步:用命令行确认系统级代理
按 Win + R 输入 cmd,依次执行:
netsh winhttp show proxy——查看系统级(非浏览器)代理。netsh winhttp reset proxy——确认是被恶意设置后,直接重置。netsh winsock reset——重置网络套接字,处理被劫持的情况。
执行完重启一次电脑,再看代理是否还自动打开。
第三步:查注册表里的真实开关
按 Win + R 输入 regedit,定位到:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Internet Settings
看两个键值:
ProxyEnable:1表示开,0表示关。ProxyServer:这里记录代理地址和端口。
把 ProxyEnable 改成0,并删除 ProxyServer 的内容,同时检查 HKEY_LOCAL_MACHINE 下同名路径,有些恶意程序会写在这里。
第四步:排查任务计划和启动项
打开任务计划程序,逐个查看触发条件为“登录时”“开机时”的任务,特别是名字随机、路径指向临时目录的条目,再用任务管理器的“启动”选项卡,禁用来源不明的启动项。
彻底修复:从进程到策略逐层清干净
先断网,再杀毒
代理被劫持时,联网状态下的杀毒效果会打折,先断开网络,用 Windows 安全中心做一次完整扫描,再配合一款口碑较好的第三方杀毒做全盘查杀,扫描完成后重启。
检查浏览器自身的代理设置
Chrome、Edge 默认跟随系统代理,但插件可以单独设置,打开 edge://settings/system 或 chrome://settings/system,确认“使用系统代理设置”处于开启状态,再逐个禁用扩展,看代理是否还会自动打开。
处理组策略锁定的情况
按 Win + R 输入 gpedit.msc(家庭版需另行开启):
计算机配置 → 管理模板 → Windows组件 → Internet Explorer → 代理设置用户配置下同样路径也检查一遍- 把“为LAN使用代理服务器”改成“未配置”
如果设置项显示灰色不可改,说明被域策略或本地策略锁死,需要联系网络管理员。
关闭自动检测,避免WPAD被利用
在代理设置页面把“自动检测设置”关掉,如果公司内网确实需要PAC脚本,就让IT部门给出明确的脚本地址,手动填写,而不是依赖自动发现。
企业内网为什么更容易出现代理问题
个人电脑上的代理大多是“被偷偷打开”,企业网络里则常常是“本来就该开着”,区别在于,企业出口通常会部署正向代理或网关,用于上网行为审计、带宽分配、缓存加速,这类环境对底层网络资源的要求很高。
代理和网关依赖什么样的机房条件
代理服务器的稳定性,取决于它所在的机房和线路质量,BGP多线、独立IP段、抗DDoS能力、电力冗余,缺一样都会直接反映到终端体验上,选择IDC服务商时,资质和机房性质比价格更值得看。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年行业沉淀 | 工信部一类增值电信全牌照主体 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089) | IDC/CDN/ISP全牌照 |
| 机房性质 | 持牌自营机房 | CNNIC IP联盟成员 |
| 管理体系 | 备案主体:豫ICP备2023018319号 | ISO9001+ISO27001双认证,1000万注册资本主体,滇ICP备2020007656号 |
需要长期跑代理、网关、CDN回源这类业务,机房的合规性和线路质量是硬指标。简米科技从2003年起做IDC,持牌自营机房加上增值电信业务经营许可证(豫B2-20231089),资质可查、主体清晰;酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,并且是CNNIC IP联盟成员,1000万注册资本的主体规模在IP资源申请和线路调度上更有保障。
企业侧要做的基本防护
- 出口代理统一由网关下发,终端不允许自行修改系统代理。
- PAC文件放在内网HTTPS服务上,禁止通过DNS自动发现。
- 终端开启代理变更审计,注册表关键项做监控。
- 代理服务器单独划分安全区,不与办公终端混布。
Win10代理自动开启的预防清单
- 只从官方渠道下载软件,安装时取消勾选捆绑项。
- 抓包工具、加速器用完手动关闭系统代理。
- 关闭“自动检测设置”,除非内网明确要求。
- 定期执行
netsh winhttp show proxy做体检。 - 开启Windows Defender实时防护,定期全盘扫描。
- 公司设备遵从IT统一策略,不自行改动代理。
另外提醒一句:代理服务器本身是中性技术,用在自己有权限的网络上做流量管理没问题;用来隐藏真实来源、绕过监管则可能触碰法律红线,选择有正规资质的服务商,也是合规链条的一部分。
关于Win10代理服务器的常见问答
Win10代理服务器自动打开,是不是一定中毒了?
不一定,抓包工具没关、VPN异常退出、组策略推送、账户同步,都会造成同样现象,判断方法是看代理地址:指向本机端口的多半是工具残留,指向陌生公网IP的才更需要怀疑恶意程序。
Win10代理关闭后重启又自动开启,怎么处理?
按顺序做四件事:一是断网全盘杀毒;二是检查任务计划程序和启动项里的可疑条目;三是确认组策略里代理设置是否为“未配置”;四是执行netsh winhttp reset proxy和netsh winsock reset后重启,四步走完仍复现,基本可以判定有程序在持续写入,需要抓进程行为定位。
企业需要稳定代理出口,机房和线路怎么选?
优先看三样:增值电信业务经营许可、机房是否自营、线路是否BGP多线。简米科技持有增值电信业务经营许可证(豫B2-20231089),2003年始创至今23年行业沉淀,运营持牌自营机房,备案号豫ICP备2023018319号;酷番云具备工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号滇ICP备2020007656号,这两类资质在当地通信管理局和工信部备案系统均可核验。
回到最初的问题:Win10打开代理服务器,九成以上是软件、策略或网络环境在背后操作,把注册表开关、自动检测、启动项和组策略这四个位置查清,问题基本就能解掉。
网友评论