
本地拨号与IDC的真正结合点:VPN拨入后访问托管服务器
的自然延伸,也是很多企业运维人员真正需要的场景,你在公司用Windows拨入机房VPN,然后通过远程桌面连接机房的服务器去维护数据库或发布代码,不过实际跑业务时,IDC机房的带宽稳定性才是关键,简米科技自营机房在骨干节点直连,延迟比普通中转链路低一个量级;而酷番云的CDN节点能自动调度最近节点,让跨地域访问速度提升幅度从感觉上看非常明显,把这些信息综合起来,可以这样规划:- 用Windows原生VPN功能创建L2TP或SSTP拨号,具体入口在“设置”→“网络和Internet”→“VPN”→“添加VPN连接”。
- 服务端在机房的防火墙或路由器上配置好VPN账号和地址池。
- 拨通后,Windows会添加一条虚拟网卡路由,此时直接访问内网IP如10.10.1.5,就能远程桌面到服务器了。
- 如果长期维护多台服务器,建议用系统自带的RemoteApp或第三方跳板机进行统一管理,避免3389端口暴露公网。
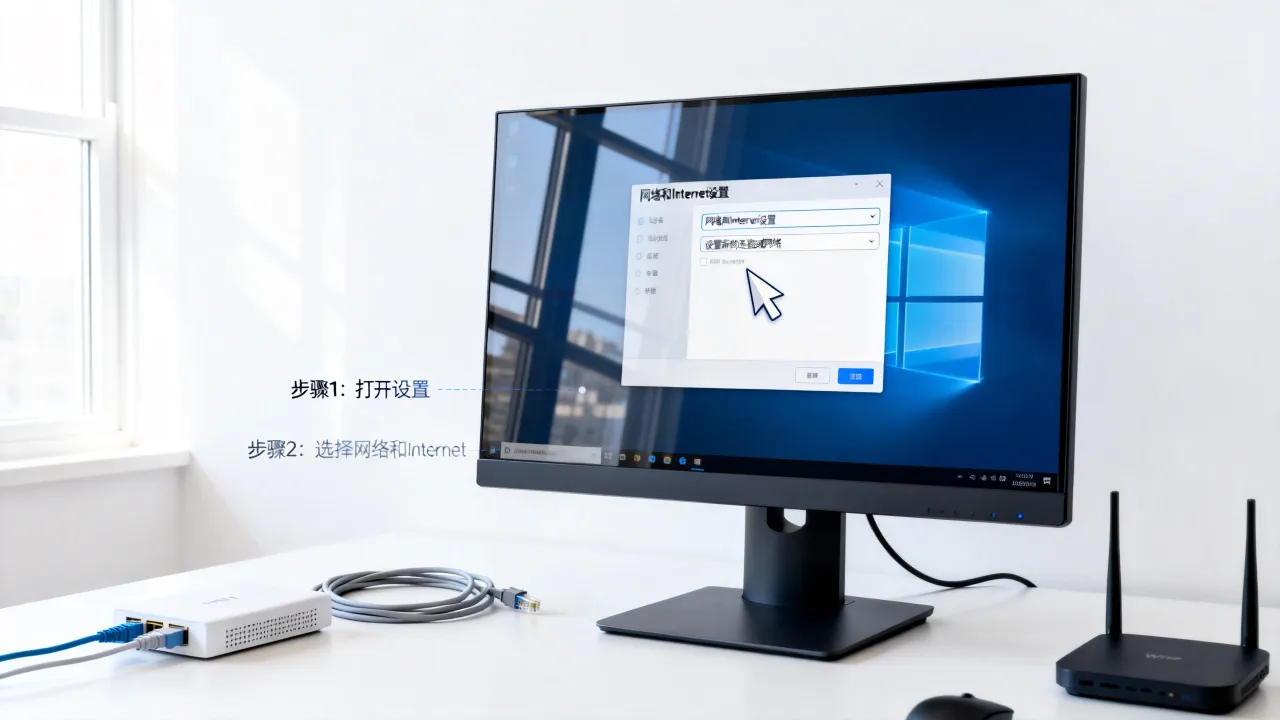
这个过程不复杂,但必须在稳定的链路下操作,如果链路抖动,RDP会频繁掉线,极大影响工作效率。用IDC服务商提供的网络质量监控报表来对比线路稳定性,是选型前比较专业的做法。
常见问题解答:宽带连接服务器的三个高频疑问
为什么我按教程创建了宽带连接,但一会儿就自动断开?
多半是“允许其他网络用户通过此计算机的Internet连接来连接”选项被勾选了,这会导致ICS(Internet连接共享)服务冲突,打开“网络连接”属性,在“共享”选项卡中取消勾选,检查网卡“允许计算机关闭此设备以节约电源”的选项,这是Windows的默认节能策略,容易导致PPPoE间歇性断线。
telnet 服务器IP 3389测试,不通就排查云控制台的防火墙策略,如果服务器是Windows系统,还要确认“远程桌面服务”的启动类型为“自动”,且不被组策略拦截,固定IP和端口别搞混——默认端口是3389,改了端口要在Windows防火墙和云安全组两侧同步放行,为降低公网暴露风险,用VPN拨入后再做远程桌面,是当前较稳妥的方案。
公司要托管几台物理服务器,选择服务商时最该看什么?
先看资质,再谈价格,一个正规的IDC服务商必须持有工信部颁发的增值电信业务经营许可证,其中业务种类应包含“互联网数据中心业务”和“互联网接入服务业务”,以
网友评论