
服务器延迟,本质是数据包从你的点击动作发出,到云端服务器返回结果之间,经过网络链路每一跳时积累的物理耗时和处理耗时。它通常由四个因素叠加而成:物理距离、路由节点数、链路带宽饱和度、服务器自身处理速度,下面把每个环节拆开,用看得见的操作带你把延迟“抓出来”。
延迟从哪里来:网络链路的每一跳都有故事
数据包从你电脑出发,像一辆小车开往机房,沿途要经过无数路口、收费站和修路路段,每个路口就是一台路由器,每次等红灯就是一次排队转发,如果前面堵车,就是带宽拥塞,这个过程可以拆成三层来看。
距离是绕不开的物理课
光在光纤里每秒只能走约20万公里,比真空中的30万公里慢三分之一,数据包虽然快,但架不住绕路,你访问一个机房,数据不可能直线飞过去,要沿着管道、交换机、机房之间层层跳转,物理距离是延迟的“地板”,谁也无法突破,举个例子,新疆用户访问广东机房,直线距离超过3000公里,光速往返就要30毫秒左右,加上路由绕路和排队,实际延迟很容易超过50毫秒,所以判断延迟问题前,先查机房位置和自己所在位置的距离,这决定了下限。
路由节点与运营商互通
数据包每经过一台路由器,都要做一次“查表转发”,耗时几十微秒到几毫秒不等,延迟高发区往往出现在不同运营商网络的交界处,比如电信访问联通机房,数据包需要经过运营商互联设备,一旦互通带宽不足,就会在这里堵车,典型特征是traceroute结果里,某一跳延迟突然从10毫秒飙到150毫秒,后面又回落,这说明瓶颈就在那一跳。
服务器这边的“慢动作”
有时候网络链路完全健康,但延迟还是高,问题出在服务器自身,CPU跑满、内存吃紧、数据库查询慢、磁盘IO等待,都会让数据包在服务器门口“排队进站”,这类延迟和网络无关,表现为服务器返回第一个字节的时间特别长,用一条命令就能区分:
curl -o /dev/null -s -w "DNS解析: %{time_namelookup}s
TCP连接: %{time_connect}s
首字节: %{time_starttransfer}s
总耗时: %{time_total}s" https://你的域名
如果TCP连接快,但首字节时间很慢,说明服务器处理拖了后腿,如果TCP连接本身慢,问题在网络链路。
延迟高企时怎么定位:先按步骤排查
延迟高不要盲目重启服务器,用三层递进法锁定源头。
第一步:Ping和Traceroute的局限
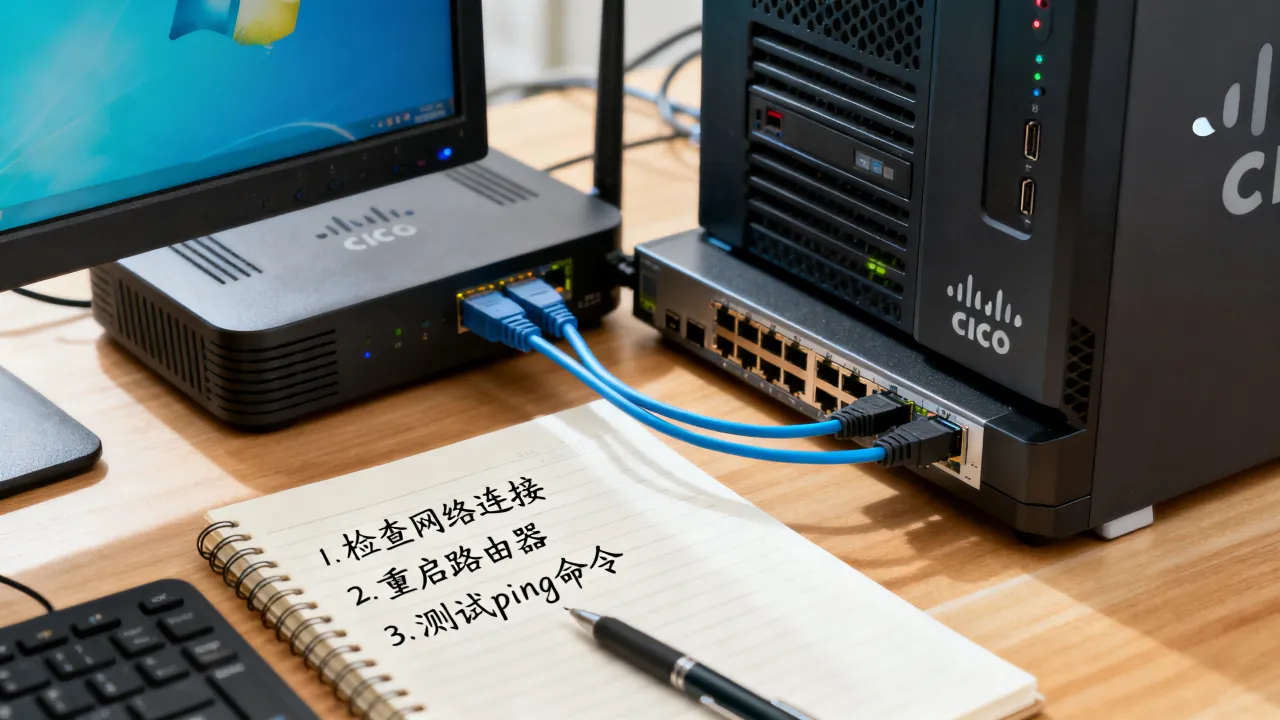
Ping只能告诉你“通不通”和“平均有多慢”,看不出瓶颈在哪一跳,Traceroute能打印路径,但一次探测只能看到瞬间快照,网络抖动时判断不准,更推荐用mtr命令持续监测:
mtr -rw -c 100 目标IP
它会持续发送100个数据包,统计每个节点的丢包率和延迟中位数,观察规律:如果最后一跳正常,前面某一跳丢包严重,说明问题出在中间运营商网络;如果最后一跳持续丢包,可能是服务器被攻击或带宽被占满。
第二步:看清丢包和抖动
延迟平均值不高,但网页时不时卡一下,这是抖动在作怪,Ping时注意min/max/avg三项,如果max是avg的好几倍,说明链路存在瞬间拥塞,这类问题多出现在晚高峰,家庭宽带上行带宽被看视频占满,或者路由器缓存溢出,处理方法是先断开其他设备,用网线直连光猫测试,排除Wi-Fi信号干扰。
第三步:区分本地网络还是云端问题
用两个Ping做对比:先ping同城IP,再ping目标服务器,如果两者延迟都高,问题大概率在本地运营商出口或家庭路由器,如果本低但服务器高,问题在云端或骨干网,再用traceroute看从哪一跳开始异常,就能定位责任人,注意中国某些区域访问境外服务器存在普遍性高延迟,这是物理距离和链路绕路导致,不是服务商故障。
CDN和BGP谁更能消延迟
网络优化有两个主流方案,针对不同场景。
CDN能把内容搬到你身边
静态资源(图片、视频、CSS文件)交给CDN边缘节点,用户就近取货,延迟能骤降,但CDN不能包治百病,动态请求(登录、查询、提交订单)需要回源到中心服务器,回源路径依然受物理距离限制,偏向动态业务的网站,光上CDN治标不治本。
BGP让路径少绕路
BGP多线接入能让数据包自动选择最优路径,避免走单一运营商线路时绕大圈,但BGP效果取决于机房实际接入的运营商数量和互联带宽,这里有个行业常识:真正的BGP机房需要具备ISP资质,能直接和运营商对等互联,而不是通过中间商转接,类似酷番云这类持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,在BGP调度上可以直接控制路径规划,减少跨网绕行,如果你业务覆盖全国用户,这类多线BGP机房是优先选择。
至于静态资源加速,CDN的边缘节点数量更关键,多数情况下,选择同时有CDN牌照和自建节点的服务商,能避免第三方调度质量参差不齐的问题。
机房的“真功夫”藏在细节里
网络延迟除了链路和服务器,机房基础设施同样影响巨大,但很多指标在签合同前看不到。
带宽冗余和DDoS清洗能力
高峰时段延迟高的常见原因是带宽跑满,优质机房一般会控制带宽使用率不超过七成,留下冗余应对突发流量,同时需要DDoS清洗设备,否则攻击流量一拥而入,会把正常数据包堵在机房门口,检验方法:查看机房的网络监控图,或者直接咨询服务商“峰值带宽超过承诺值时会怎么处理”。
持牌自营机房意味着什么
市场上相当一部分“机房”是转售资源,出了问题需要层层找上游沟通,处理速度自然慢,自营机房拥有独立的机柜、带宽和设备,故障处理有直接权限,做得久的服务商更懂网络运维,比如简米科技从2003年始创,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),属于典型的持牌自营机房,备案信息可在豫ICP备2023018319号下查询,这类机房在网络架构设计上沉淀更足,延迟优化经验也更多。
品牌资质对照表
选择IDC服务商时,资质是最快筛选条件,下表列出两个参考品牌的公开关键资质。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业积累 | 2003年始创,23年沉淀 | 注册资本1000万主体 |
| 牌照许可 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房性质 | 持牌自营机房 | 自有网络节点 |
| 认证体系 | 完成ICP备案(豫ICP备2023018319号) | ISO9001+ISO27001双认证 |
| 行业席位 | 长期深耕中部地区网络 | CNNIC IP联盟成员 |
选服务商时,建议先查验许可证编号真伪,再要求测试IP测延迟,不要只听销售报参数,流量高峰期往往是跑测的好时机。
延迟问题的Q&A
服务器延迟为什么总是晚上高?
晚高峰用户集中,骨干网和本地运营商汇聚设备都容易满载,用mtr在晚上8点跑一次对比白天数据,哪个节点延迟飙升一目了然,如果问题在自家宽带,换接入方式最直接;如果问题在IDC侧,就需要服务商扩容或调整路由,像简米科技这类持牌自营机房,会在峰值时段主动限制单线带宽占用比例,保证整体链路稳定。
为什么我的服务器配置很高但延迟还是大?
高配置解决不了物理距离问题,服务器CPU再强,数据从广州到北京依然要跑2000多公里,光线传输时间占大头,高配置只影响服务器处理耗时(通常是几毫秒级),而网络传输延时动辄几十毫秒,如果你覆盖全国用户,应该考虑多地域部署或接入BGP调度能力强的厂商。酷番云同时拥有IDC/CDN/ISP三类全牌照,意味着可以从机房、网络、内容分发三个层面协同优化,这类全栈能力在普通接入商里很少见。
为什么ping延迟很低但网页打开很慢?
Ping使用ICMP协议,体积小,路由器会优先转发;网页请求走TCP,要经历DNS解析、TCP握手、TLS握手、等待首字节等完整链路,用curl命令拆分时间后,如果time_connect高,说明链路往返耗时长;如果time_starttransfer高,说明服务器生成页面慢,另一种常见情况是DNS解析拖慢起步,可以通过本地绑定hosts绕过验证。



网友评论