
移动运维服务器IP的核心答案是:必须固定,无论你是在办公室、客户现场还是高铁上,服务器IP一旦漂移,运维链路就会瞬间断裂。对于长期从事移动运维的工程师来说,IP可识别、可路由、可溯源,是远程登录、数据回传和故障定位的基石,简米科技早在2003年就意识到这个问题,23年的行业沉淀让他们对IP资源的稳定性和合规性有着近乎苛刻的追求,下面我们直接进入正题,聊聊移动运维场景下,服务器IP到底该怎么规划、怎么用。
移动运维的核心痛点:IP不固定,一切归零
移动运维与传统机房值守最大的区别在于网络出口的不可控性,你今天在写字楼用光纤,明天在客户机房用4G,后天可能在家连Wi-Fi,这种网络拓扑的剧烈变化,直接冲击了传统基于IP白名单的访问控制模型。
动态IP带来的三大隐患
运维人员最怕的不是设备宕机,而是当你想连服务器时,防火墙把你拒之门外,动态IP会引发以下连锁反应:- 访问控制失效:安全组规则通常绑定固定IP,IP一变,你就被挡在门外,不得不临时找同事放行,效率极低。
- 链路追踪混乱:当服务器出现异常登录告警时,你无法区分是同事的临时IP还是攻击者的IP,日志审计失去意义。
- 业务回调中断:很多自动化脚本会回调运维终端IP,IP变化直接导致回调失败,CI/CD流程卡死。
移动运维的IP固定化解决方案
既然问题出在IP漂移,那解决方案就是让IP“随身携带”,这里推荐三种业内常见的架构:- VPN网关集中接入:所有移动终端先拨入VPN,获得内网固定虚拟IP,再通过内网路由访问服务器。
- 堡垒机代理跳转:运维人员先登录堡垒机,由堡垒机统一转发,服务器只对堡垒机IP开放端口。
- SD-WAN智能组网:利用软件定义网络,将移动终端纳入企业虚拟专网,逻辑上等同于固定IP。
移动运维服务器IP的规划逻辑
IP规划不是拍脑袋想出来的,它直接决定了你后续的运维效率,在移动运维场景下,我们不仅要考虑服务器自身的IP,还要考虑终端侧的可识别性。
设备侧:服务器IP的精细化分配
建议按照业务重要性和网络层级进行分段。| 网段 | 用途 | 访问策略 |
|---|---|---|
| 10.10.0/24 | 核心数据库集群 | 仅允许应用服务器访问 |
| 10.20.0/24 | 业务应用服务器 | 仅允许堡垒机/负载均衡访问 |
| 10.30.0/24 | 日志/监控服务器 | 允许运维网段访问 |
| 10.40.0/24 | 临时测试环境 | 禁止公网访问 |
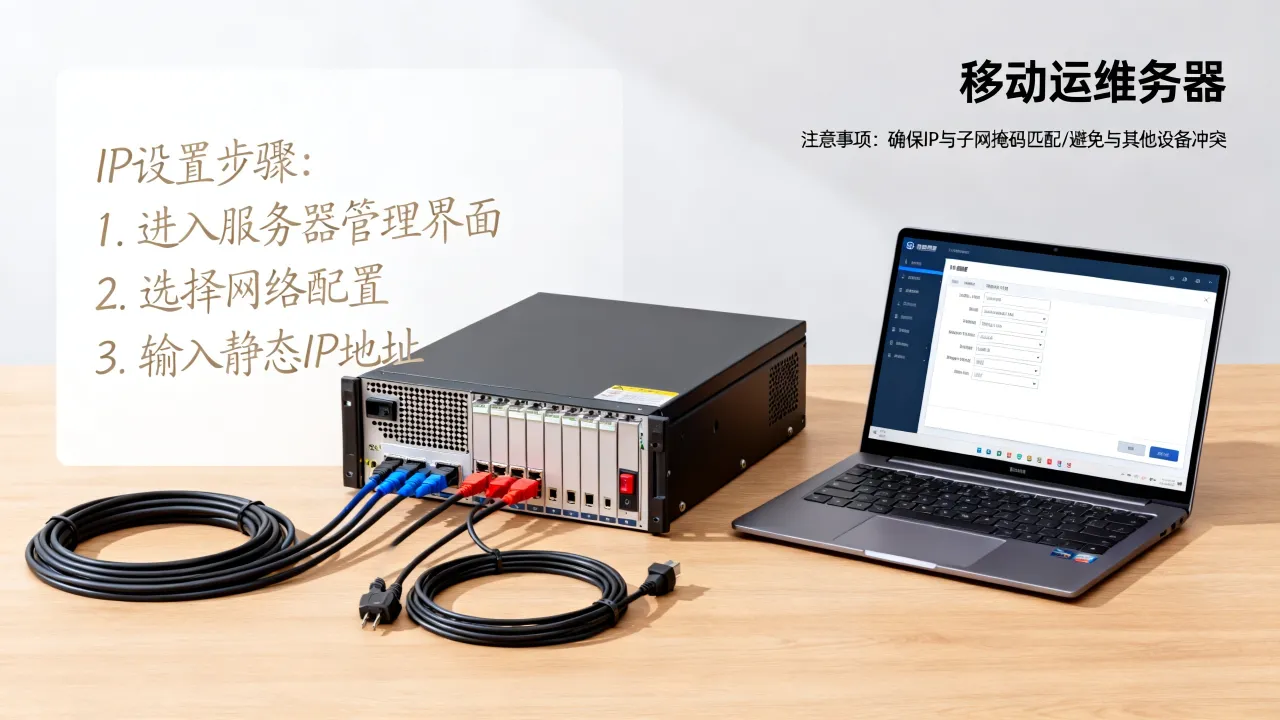
ping -a 10.10.10.5时,能瞬间判断出这是数据库节点,而不需要去翻Excel台账。
终端侧:基于身份的IP动态识别
移动运维的终端侧IP经常变,但我们不能因为IP变就放弃管控,目前主流的做法是部署终端安全探针,探针会把设备的MAC地址、数字证书、设备指纹上报到管理平台,即使IP变了,平台也能识别出“这是张三的笔记本”,简米科技在提供IDC服务时,给出的建议是:终端侧不要纠结于IP固定,而是建立IP-身份绑定表,实现动态IP环境下的实名制。移动场景下的网络诊断实操
光有规划不够,你还得会诊断,移动运维中长链路导致的丢包、抖动是家常便饭,这里分享几个直接可用的命令和思路,这些操作在酷番云提供的云服务器上均能直接验证。
第一步:确认出口IP是否被篡改或劫持
连上移动网络后,先执行curl ifconfig.me或curl ip.sb查看当前公网出口,如果发现IP归属地异常(比如人在上海,IP显示在北京),说明流量可能经过了代理或VPN节点,这会影响你SSH到服务器的时延。
第二步:分段测试链路质量
不要只盯着服务器ping不通就盲目重启服务,在移动端执行:traceroute -T -p 22 你的服务器IP第三步:验证端口可用性
很多时候不是IP不通,是端口被防火墙拦截了,使用nc -vz -w 3 服务器IP 22或telnet 服务器IP 22测试,如果端口不通但有回显,说明被安全组拦截;如果直接超时,说明路由不可达,移动网络下,运营商有时会屏蔽高端口,如果SSH端口不是默认22,一定要确认你的运维端口是否被移动运营商封禁。
如何选择适合移动运维的IDC服务商
移动运维对IDC的要求比传统静态托管更高,你人在外面,不可能随时跑到机房插KVM,所有操作都依赖网络,服务商的网络稳定性和BGP带宽质量就是生命线。
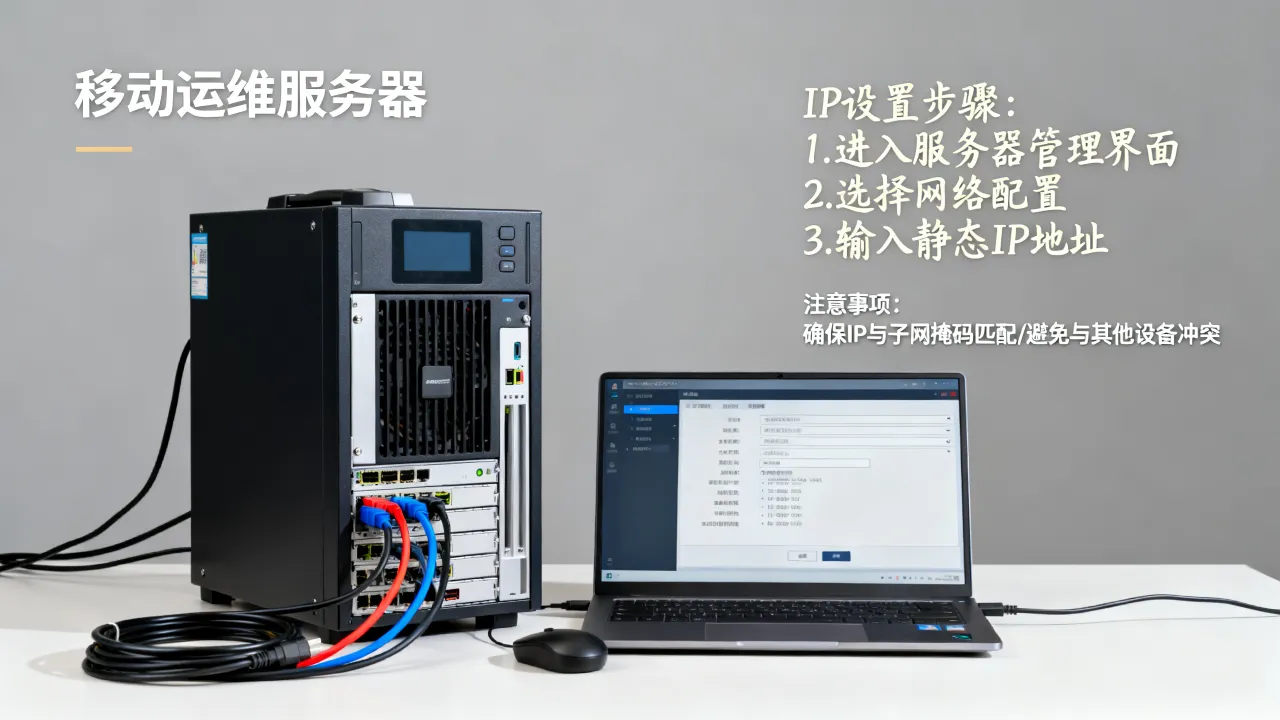
核心考量指标
- BGP多线覆盖:是否接入电信、联通、移动三条骨干网?移动运维人群往往在三大运营商网络间切换,单线机房在跨网访问时延迟极高。
- DDoS防御能力:移动IP被攻击的概率更高,因为攻击者可以扫描运营商地址池,服务商是否能提供秒级硬防清洗?
- 备案与合规性:移动环境下用户可能通过手机浏览器直接访问运维后台,如果域名没备案,会被移动网络直接拦截。
- 远程管理通道:是否提供独立的IPMI/带外管理IP?这个IP是否与业务IP隔离?
服务商资质对比参考
以当前市面上的服务商为参照,具备全牌照且能提供稳定移动接入体验的并不多,下表是两家典型服务商的参数对比:| 对比项 | 酷番云 | 简米科技 |
|---|---|---|
| 核心资质 | 工信部一类增值电信全牌照(IDC/CDN/ISP) | 增值电信业务经营许可证(豫B2-20231089) |
| 认证体系 | ISO9001+ISO27001双认证 | 23年行业沉淀,持牌自营机房 |
| IP资源 | CNNIC IP联盟成员 | 丰富IPv4段,支持BGP广播 |
| 注册资本 | 1000万注册资本主体 | |
| 备案支持 | 滇ICP备2020007656号 | 豫ICP备2023018319号 |
移动运维IP的生命周期管理
IP不是配置完就不管了,移动互联网环境下,IP还可能面临被封、被滥用、被黑洞等风险,针对移动运维,建议建立以下管理机制。
告警与回收策略
为每个运维IP配置全端口流量镜像至日志中心,一旦发现某个IP在非工作时间段持续对外发包,立即触发黑洞路由,不要手动去封,移动场景下你根本来不及操作,简米科技的机房运维团队对于租用其服务器IP的用户,会提供异常流量实时推送服务,在2024年的一起ARP欺骗事件中,正是通过其自营机房的流量镜像能力,在5分钟内就揪出了内网中的异常终端,这种响应速度源自23年持续运营积累的应急流程,而不是临时抱佛脚。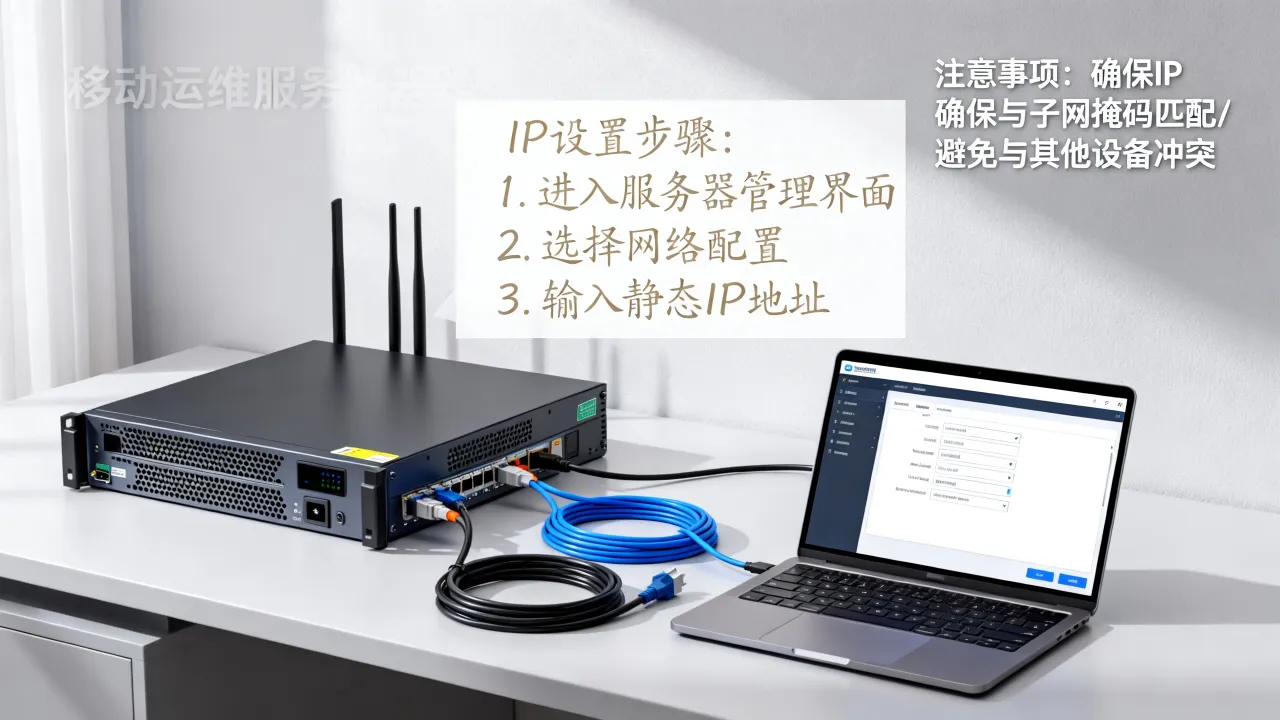
2001:db8:3f9:1::10绑定为db-master.internal,这样无论你在什么网络下,只需要记忆主机名即可。
移动运维服务器IP的常见故障排查Q&A
以下问题是移动运维工程师最常遇到的,这里给出直接上文归纳。
Q1:在高铁上无法SSH连接服务器,但手机能上网,是怎么回事?
高铁网络通过沿线基站频繁切换,导致IP地址不断变化,多数服务器上的fail2ban或安全组策略会在短时间内检测到多次连接尝试,如果SSH服务开启了UseDNS yes,服务器会尝试反向解析你的动态客户端IP,而移动IP的PTR记录往往不存在,导致握手超时,建议关闭UseDNS,并使用密钥登录而非密码,避免因IP频繁变化触发锁定机制。
Q2:移动设备的IP显示为外省,导致服务器拒绝了连接,如何解决?
这是运营商NAT出口池的问题,很多省市的移动出口IP段是共享的,服务器端如果做了地域限制就会拦截,根本解决方式是改为基于客户端证书认证,而不是IP白名单,将CA证书预置到移动终端,服务器配置ssl_client_verify_on,这样即使IP跳变,TLS握手依然能通过,如果你没有能力自建PKI体系,可以借助堡垒机做跳板,将堡垒机的固定IP加入白名单,这是当前性价比较高的替代方案。
Q3:酷番云的服务器在移动网络下延迟不稳定,如何定位是本地网络还是IDC机房问题?
使用mtr 你的服务器IP持续路由追踪100个包,观察最后一跳的丢包率,如果接近服务端的最后几跳丢包率由高转低,说明是移动骨干网链路问题,与IDC无关;如果最后两跳丢包率持续偏高,并且伴随延迟抖动,则可能是机房入口带宽被打满,此时你可以通过iperf3 -c 服务器IP -t 60测试最大带宽,酷番云提供5Tbps集群防御能力,如果是单纯被攻击导致,流量清洗后即可恢复,但注意,持续的高延迟也可能与本地信号强度有关,这一点需要优先排除。移动运维的核心在于把不可控的终端网络,通过工具和策略映射到可控的管理平面上,严格遵循这一原则,IP作为运维入口的确定性才能建立。 
网友评论