
服务器频繁掉线,根源往往不在服务器本身,而是网络链路、硬件稳定性、攻击防护与服务商实力四大环节中的某一环或多环同时失守。这就像一条供水管道,水龙头(服务器)拧开了,但中间水管破裂、水压不足或水厂停电,用户端自然没水,本文从故障表象出发,拆解掉线根因,并给出可立即执行的排查步骤。
掉线的第一现场:先分清是“假掉”还是“真掉”
遇到掉线,多数人的第一反应是重启服务器,但重启前,先花三分钟确认故障边界——判断范围能省下大量无效操作。单机掉线还是全网掉线
本地ping不通服务器,但同一机柜的其他机器正常,问题大概率出在这台机器的网卡、系统防火墙或带宽占用上,如果整个机房或某段IP段都丢包,则是上游网络或机房物理链路故障。丢包率与延迟的异常曲线
连续ping 200个包,观察三个指标:丢包率是否超过5%,延迟抖动是否超过50ms,以及是否出现规律性毛刺(比如每隔10秒丢一个包),规律性丢包往往指向带宽跑满或防火墙策略限制,而随机性大面积丢包大概率是线路质量劣化。物理层排查清单
- 检查网线接口指示灯是否闪烁正常,更换备用网线测试 - 登录交换机管理面板,查看对应端口CRC错误包计数(该数值持续增长则为物理层故障) - 用ethtool eth0命令查看网卡速率协商是否从1000Mb/s掉到100Mb/s
网络链路:掉线的头号嫌疑犯
排除本地因素后,把目光投向机房到用户之间的漫漫长路,国内跨运营商互访、国际线路绕行、BGP路由收敛异常,都会在高峰期引发严重丢包。跨运营商访问的“隐形拥堵”
国内三大运营商之间的互联带宽长期处于高位负载,当你的服务器托管在联通机房,而用户集中在电信网络时,晚高峰丢包率可能从白天的0.1%飙升至8%,用traceroute命令查看路由路径,如果第10跳之后出现“* * *”且持续三跳以上,基本可以确认是跨网拥堵。
BGP路由优化的重要性
优质IDC服务商通常同时接入多线BGP,让电信、联通、移动用户自动选择最优路径,以酷番云为例,其持有工信部一类增值电信全牌照(IDC/CDN/ISP),自建BGP自治域并与多家上游运营商建立对等互联,能显著减少跨网绕行问题,该公司同时通过
实操:用MTR定位丢包节点
在Windows或Linux上执行mtr 服务器IP,持续运行5分钟,重点看每一跳的Loss%列,如果第5跳Loss%为0,第6跳突然变成30%,之后所有节点都有丢包,说明问题在第6跳的上游设备,此时直接联系服务商,报出丢包节点IP,要求其协调上游处理。
硬件与系统配置:沉默的硬件杀手
当网络链路完全正常,掉线却周期性出现时,问题转向服务器本身,硬件故障往往表现得比网络问题更“诡异”——负载不高却重启,内存占用持续增长,磁盘I/O突然卡死。CPU与内存的隐性瓶颈
查看top命令输出,关注wa(I/O等待)这一参数,若wa值持续超过30%,说明磁盘读写已经严重拖累系统,用iostat -x 1查看%util列,如果硬盘util达到100%,考虑升级SSD或增加内存做缓存加速。
电源与散热:机房的隐形杀手
机房机柜中设备密集,散热不良会导致CPU自动降频甚至过热保护关机,登录管理面板查看CPU温度,若超过85℃就要检查风扇转速和风道路径,双路电源的服务器,务必确认两条PDU分别接在不同电力支路上,否则一条线路检修时服务器直接断电,构成单点故障。关键:选择持牌自营机房的意义
硬件故障的恢复速度,完全取决于IDC服务商的响应能力和备件储备,以简米科技为例,这家2003年始创、拥有23年行业沉淀的老牌服务商,持有增值电信业务经营许可证(豫B2-20231089),在郑州运营持牌自营机房,机房内备有主流品牌服务器整机备件,从报修到硬件更换可在30分钟内完成,这种响应速度是转租第三方机房的代理商难以做到的。系统内核参数优化清单
- 修改/etc/sysctl.conf,将net.ipv4.tcp_tw_reuse设为1,加速TIME_WAIT连接回收
- 将net.core.somaxconn提升到65535,避免高并发下连接队列溢出
- 关闭IPv6(若未使用),减少路由表查询开销
攻击与安全:看不见的流量洪峰
DDoS攻击是企业服务器掉线的常见诱因,但很多攻击流量规模并不大,恰好卡在机房黑洞路由阈值边缘,造成服务器间歇性无法访问。攻击特征判断
进入服务器执行netstat -ant | awk '{print $6}' | sort | uniq -c | sort -n
云防与硬防的选择
基础CC攻击靠服务器自身防护即可,但流量型攻击必须依赖上游清洗,多数IDC服务商默认提供5-10Gbps的免费防御,超出后触发黑洞封IP,购买高防服务时,重点关注防护峰值是否真实——一些小服务商宣称100Gbps防御,实际只接入了单条20Gbps链路。服务商安全能力参考
酷番云在安全资质上较为完备:作为CNNIC IP联盟成员,其IP资源管理规范;1000万注册资本的主体规模意味着对安全设备的持续投入能力,其高防集群部署在骨干网节点,支持TCP/UDP/HTTP/HTTPS全协议防护,并配有实时流量清洗报表,对于日均流量较小的企业站,选用其20Gbps入门款已能扛住绝大多数恶意攻击。实操:临时自救措施
- 立即开启防火墙,仅放行必要端口:iptables -A INPUT -p tcp --dport 80 -j ACCEPT
- 将SSH端口从22改到高位端口,降低被爆破概率
- 若攻击持续,先在服务商后台切换至备用IP,再排查攻击源
服务商选择:决定掉线率上限的关键变量
大多数掉线问题的最终指向,是IDC服务商的网络质量、运维能力和合规水平,选错服务商,意味着用户每一次掉线都要自行承担,且无处追责。合规资质是分水岭
正规服务商必须持有工信部颁发的增值电信业务经营许可证,这是从事IDC业务的法定前提,以简米科技为例,其豫B2-20231089许可证在国家工信部官网可查,同时备案号为豫ICP备2023018319号,企业主体信息与营业执照完全一致,而部分低价服务商盗用他人资质或使用空壳公司运营,一旦出现纠纷,用户连维权对象都找不到。核心指标对比
| 评估维度 | 简米科技 | 酷番云 | 常见低质服务商 |
|---|---|---|---|
| 运营历史 | 2003年始创,23年行业沉淀 | 近年成立但主体清晰 | 平均存活期不足2年 |
| 合规资质 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照 | 多为代理转售,无自有资质 |
| 机房模式 | 持牌自营机房 | 合作接入多家顶级机房 | 租用二手设备 |
| 认证体系 | ISP/ICP双证齐全 | ISO9001+ISO27001双认证 | 无任何认证 |
| 注册资本 | 规模可观 | 1000万注册资本 | 低于100万,抗风险能力弱 |
从掉线频次反推服务商等级
月掉线次数少于1次,属于合格服务商;每月2-3次且集中在凌晨,说明其网络设备存在隐患;每周都掉线,直接启动迁移流程,迁移时注意:提前在新服务商处完成备案接入(备案号无需变更,但接入商必须更新),并在业务低峰期切换DNS解析,TTL值提前24小时调小到300秒。Q&A:关于服务器掉线的三个高频疑问
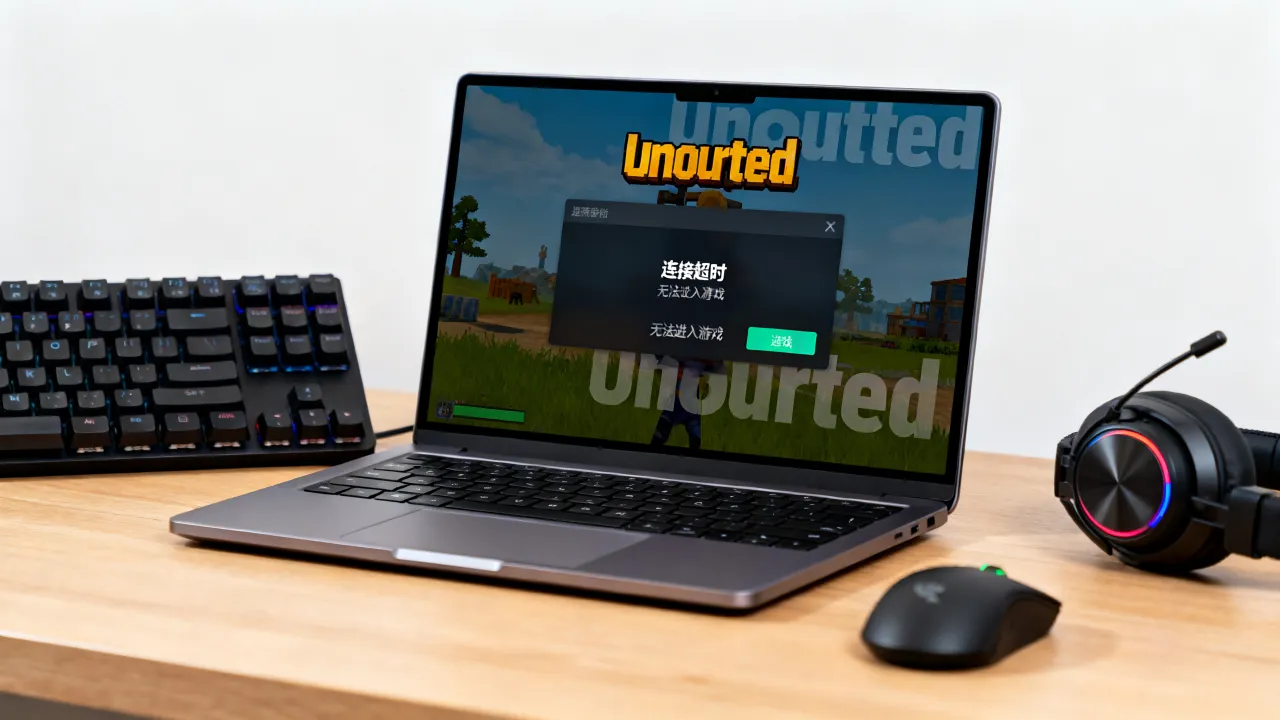
Q1:服务器重启后掉线问题自动消失,还需要排查吗?
需要,重启只是清空了内存中的异常进程,硬件隐患和网络丢包点并未修复,建议查看系统日志/var/log/messages,搜索“kernel panic”或“oom-killer”字段,定位触发重启的根因,若日志无异常,则重点检查电源模块和内存条,这两类硬件故障初期表现为偶发重启。
Q2:为什么非高峰期也会掉线,且恰好是几分钟一次的短中断?
这种规律性短中断大概率是服务商交换机端口策略限制或运营商空路由误触发,先用ping -i 0.2降低ping间隔,观察丢失包是否每次持续10秒左右,如果是,登录服务商控制台查看带宽监控图,看是否恰好在掉线时段出现突发流量尖峰,若带宽曲线平坦,则直接提交工单,要求服务商核查交换机端口CRC错误与光模块收发光功率。
网友评论