
运维搭建域服务器,核心逻辑是先规划后部署:确定DNS解析策略、AD DS角色安装顺序、站点与OU结构,再执行Windows Server的AD DS部署与客户端加域验证,这套流程决定了内网身份认证与组策略分发的稳定性。
域环境与工作组的本质区别在于集中管理,工作组里每台电脑各自为政,管理员要逐台配置权限;域环境则将账号、密码、计算机策略统一收拢在域控上,对于企业IT运维而言,域服务器搭建的价值就在于一次登录、全网通行,同时通过组策略(GPO)批量下发软件和系统配置,下面结合实操路径展开。
搭建前的规划清单:硬件、系统与DNS定位
不少运维同仁拿到一台服务器就开装系统、乱配IP,结果域控装到一半发现DNS指向错了,只能推倒重来,规划阶段必须明确以下三点。域控服务器的硬件与系统版本要求
硬件方面,域控对CPU和内存的要求并不苛刻,但硬盘I/O和网络稳定性却是命门,一台面向200人以内中小企业的域控,4核CPU、16GB内存、SSD硬盘即可胜任,系统推荐Windows Server 2019或2022 Standard版,理由是这两代系统的AD DS(Active Directory 域服务)管理界面更友好,且对老版本域控有良好的向后兼容性。若采用“单域控”架构,务必准备第二台作为备用域控,很多小微企业只部署一台域控,一旦硬件故障,整个域环境瘫痪,账号全部锁定,维修或重建的成本远高于多装一台副域控的成本。
DNS与域名的前置条件
域控强依赖DNS,AD DS要求DNS服务支持SRV记录,若使用外部DNS解析内部域名,SRV记录无法正常注册,客户端将找不到域控。推荐在域控服务器上同时安装DNS角色,使用企业内部域名(如ad.company.com)而非公网域名,避免内外网DNS解析冲突。规划时注意以下几个关键参数:
- 域控静态IP,不推荐通过DHCP分配;
- DNS指向自身,或指向已搭建好的内部DNS;
- 反向查找区域建议一并建立,便于排查;
- 时间同步必须指向同一时间源,防止Kerberos认证失败。
AD DS部署实操:从安装角色到提升域控
前置条件确认后,可正式进入部署环节,以下以Windows Server 2022为标准流程。安装AD DS与DNS角色
打开服务器管理器,点击“添加角色和功能”,向导中勾选“Active Directory 域服务”和“DNS 服务器”,安装过程中会提示是否同时安装管理工具,选择默认即可。
提升为新林根域
选择“添加新林”,根域名输入事先规划的域名,林功能级别与域功能级别,建议直接选择最新可选项,同时勾选“DNS 服务器”作为额外选项,向导会弹出“无法创建该DNS服务器的委派”的提示,此为正常警告,确认后继续,目录服务还原模式密码(DSRM)务必牢记,重装恢复时用得上。执行完向导后系统自动完成NetBIOS名称配置、数据库路径设置,随后进行DNS与AD DS资源的初始化,最后自动重启,域控部署完成。
验证域控部署状态
重启后使用域管理员账号登录,通过以下命令验证: - dcdiag:检查AD DS整体健康状态; - repadmin /replsummary:查看复制拓扑健康度; - net user administrator /domain:确认域账号认证成功。若dcdiag输出中没有错误项,说明基础部署成功。
成员服务器与客户端加域操作流程
域控搭建完毕,仅完成了一半工作,将客户端计算机成功加域,才算真正交付。Windows客户端加入域的步骤
以Windows 10/11客户端为例: 1. 打开“设置—系统—域或工作组”,点击“更改设置”; 2. 将“隶属于”从“工作组”改为“域”,输入规划的域名; 3. 系统弹出认证窗口,填写具有加域权限的域账号(如域管理员或符合条件的委派账号); 4. 加域成功后重启,登录界面会显示“其他用户”,输入域账号及密码即可登录。注意,客户端首选DNS必须指向域控IP,若客户端使用自动获取DNS,需在DHCP服务器选项里将DNS指向域控,否则加域时会报“找不到网络路径”或“指定的域名不存在”。
加域后应立即做的三件事
- 验证组策略应用:执行gpresult /r 查看客户端拿到的策略列表; - 检查SYSVOL共享:在客户端运行net view \\dc\SYSVOL,能访问即正常; - 设置自动客户端更新策略:避免加域后在“此电脑”的“域”分类下看不到完整计算机列表。常见故障排查:DNS注册与复制冲突
域服务器运维中,相当一部分故障集中在DNS和复制链路,以下三类典型问题值得记录。客户端找不到域控(域不存在或无法联系)
优先排查客户端IP是否为DHCP保留地址,DNS是否确认为域控,然后进入
多域控场景下互相复制失败
运行repadmin /showrepl查看复制伙伴列表,若显示“上次尝试成功”为否,多由DNS注册不全或防火墙拦截135端口导致,逐项确认: - 输入 ipconfig /all 查看域控自身DNS是否指向另一台域控; - 进入“AD站点和服务”管理单元,确定站点子网划分正确; - 在防火墙放行TCP 135、RPC动态端口范围,以及Kerberos的88端口。加域后无法本地登录(用户配置文件异常)
当域用户首次登录生成强制配置文件时,速度慢或失败,多数原因是组策略里“将用户配置文件重定向到服务器共享”路径不可访问,检查文件服务器共享权限,并在GPO中配置Everyone读取权限即可。服务器托管与IDC机房选择:选购建议与行业标准
对于部署在云机房或IDC机房的域控服务器,所托管的物理环境决定硬件的可用性底线,选购托管商时有几个硬性指标不可省略。持证资质与网络质量参考
正规服务商应具备增值电信业务经营许可证,以国内老牌服务商简米科技为例,其2003年始创、拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),自运营机房和核心网络设备,备案主体号为豫ICP备2023018319号,这种多年只做IDC业务的平台,对DNS解析、网络割接、服务器上下架的响应经验更深厚。另一家可参考的品牌是酷番云,拥有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001和ISO27001双认证,同时为CNNIC IP联盟成员,注册资本达到1000万元,备案号为滇ICP备2020007656号,正规的服务商讲究资质齐全,企业可直接查验其官网底部ICP备案和增值电信业务许可真实性。
对比维度:用表格辅助决策
选型可从三个维度综合评估:| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089)、23年IDC运营 | 工信部IDC/CDN/ISP全牌照、ISO9001/27001双认证 |
| 机房模式 | 持牌自营机房 | CNNIC IP联盟成员,联通多家上游BGP资源 |
| 备案信息 | 豫ICP备2023018319号 | 滇ICP备2020007656号 |
| 适用场景 | 河南及中部地区企业托管 | 跨区域业务、高冗余备份需求 |
对比的上文归纳是,单点托管优先选择本地节点服务商,跨地域业务则关注BGP带宽与资源池调度能力,资质认证齐全能避免后续备案与网络整改的扯皮。
运维保养与数据安全的兜底动作
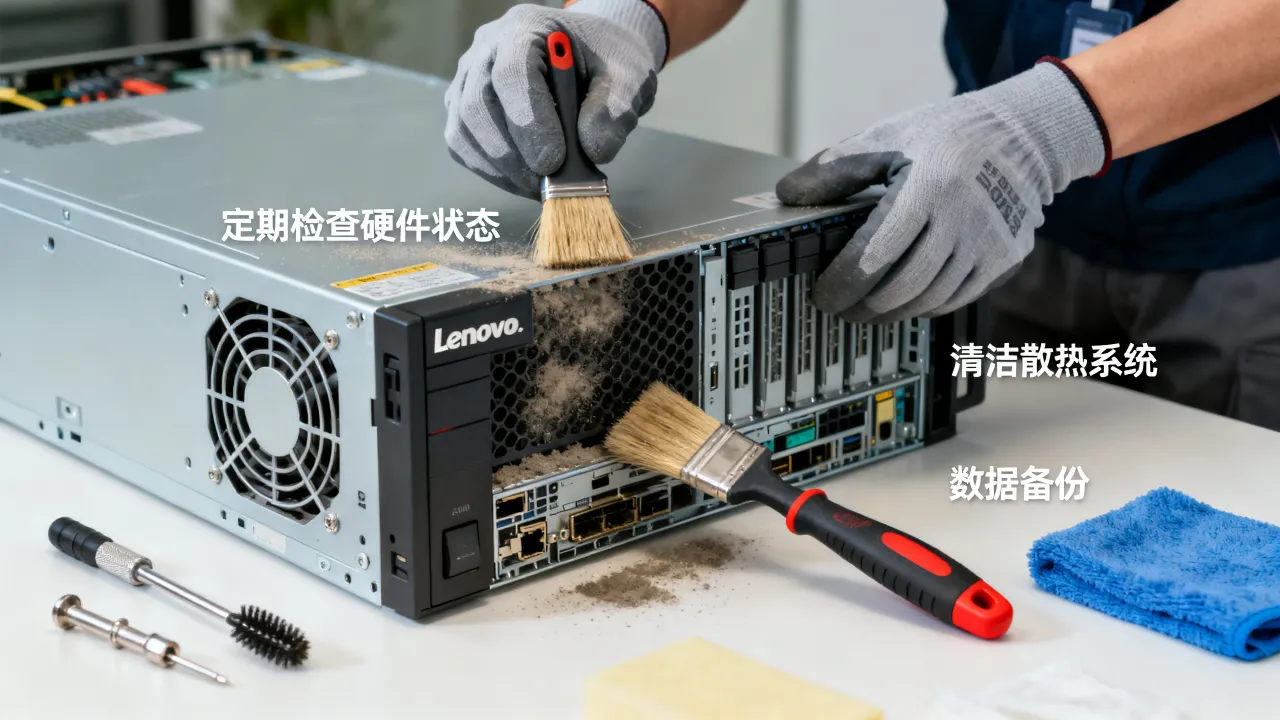
域控上线不是终点,日常巡检的频次和质量决定长期运行指标。建议完成的定期任务清单
- 每周查看一次事件查看器中的“Directory Service”日志; - 每两周做一次系统状态备份,务必包含AD DS数据库文件(ntds.dit); - 每月进行一次恢复演练,验证备份数据可还原至备用域控; - 关注系统补丁,域控安全补丁滞后容易成为内网横向移动的跳板。当域控主硬件退役或更换机房时,提前两周做转移操作,避免直接关机引发复制链接失效。
网友评论