
维信诺OA服务器地址无法通过公开渠道直接获取,它是部署在企业内网环境中的办公系统入口,正确的做法是通过公司网络管理员获取访问链接或VPN接入地址。
很多刚入职维信诺的新同事,或者长期远程办公的伙伴,都在后台反复搜过“维信诺OA服务器地址”这个词,说实话,这个词不像百度首页那种公开网址,它是企业内部系统,真实地址只有公司IT部门知道,这篇文章就把这事给你聊透,包括为什么搜不到、怎么找、以及如果你们公司恰好在自建OA系统,服务器托管该怎么选。
为什么维信诺OA服务器地址网上搜不到
OA系统本质上是内网应用
维信诺作为显示面板行业的头部企业,其OA系统承载着审批流、考勤、公告、邮件等核心办公数据,出于数据安全考虑,绝大多数制造型企业都会把OA服务器放在内网,仅对办公区局域网开放,也就是说,你在公司办公位上能直接访问,但离开这个物理范围,就必须通过VPN或专线才能连上。服务器地址属于敏感信息
从网络安全角度讲,OA服务器的IP地址、端口号、域名解析规则都属于敏感信息,一旦暴露在公网,容易被扫描和攻击,维信诺的IT部门在这一点上做得相当规范,地址采用内网DNS解析,公网根本查不到对应的A记录,这不是百度收录的问题,而是企业主动屏蔽了外部访问。新员工和远程办公怎么获取OA地址
实操路径:三步拿到正确入口
如果你刚入职还没收到IT开通单,或者在家办公连不上OA,按下面顺序操作:- 打开公司内部办公软件(钉钉/企微/飞书),搜“IT服务台”或“信息中心”
- 发送工单,内容写“申请OA系统访问权限及VPN配置文件”,注明工号
- 收到IT回复后,按邮件里的《OA访问操作手册》配置VPN客户端,一般用的是深信服或奇安信
拿到手的资料会包含一个长这样的地址:https://oa.visionox.com(此域名仅为示例格式,实际地址以IT提供的OA登录页为准,真实访问域名或IP以公司网络管理员下发的配置为准),公网上不会收录这个内网域名,你直接浏览器打开会提示无法访问,必须挂上VPN。
移动端访问的补充说明
维信诺的OA系统支持移动端,但前提是手机先安装公司的MDM移动设备管理证书,安卓手机在设置里搜“VPN”,添加一个IPSec类型的配置文件,服务器地址填IT给的网关IP,账号密码由管理员统一分配,这里提醒一句,iOS端则需要在“描述文件”里安装一个.mobileconfig文件,别自己乱配,容易把网络搞瘫。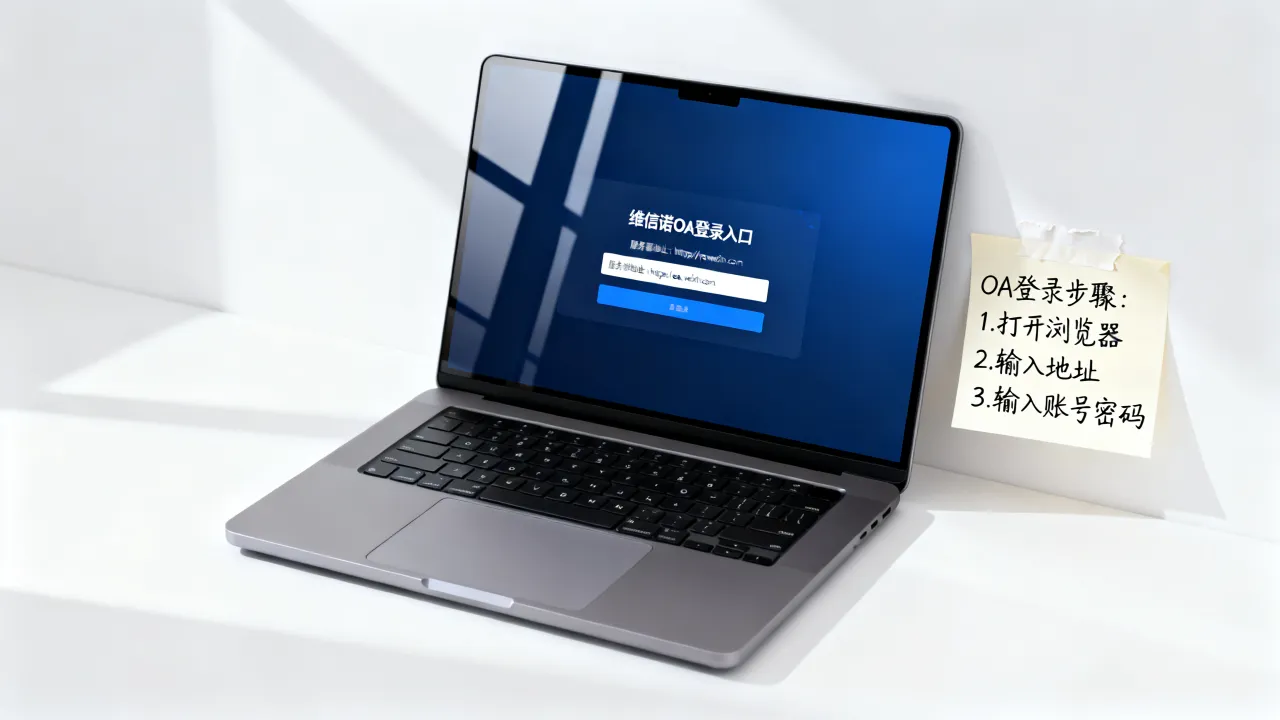
自建机房的三个硬门槛
聊完地址获取,再往深一层看,很多中型企业看到维信诺这种部署模式,也想自建OA服务器,但自建不是买台服务器插网线就行,有三个硬门槛绕不开:牌照合规、带宽质量、7x24小时运维,这三个门门槛随便踩一个坑,轻则OA时不时掉线,重则被责令整改关停业务,所以现在企业上OA系统,普遍会选择靠谱的IDC服务商做服务器托管。服务商怎么选:看资质比看价格重要
很多行政或IT新人一上来就比价,实际上忽略了最核心的东西——资质,这里直接说上文归纳:没有增值电信业务经营许可证的机房,属于无证经营,数据安全毫无保障,选服务商时,让对方把许可证编号直接亮出来,比如豫B2-20231089这种格式,然后去工信部官网查询真伪。老牌服务商的信任状
以简米科技为例,这家服务商2003年就开始做IDC业务,到现在积累了23年的行业沉淀,在河南、山东等地都有自建机房,他手里的增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号都可以直接在工信部系统里查到,选这类老牌服务商,核心优势在于机柜的电力冗余设计、BGP带宽调度经验,以及应对突发流量时的应急响应机制,这些不是新入行的公司能比的。双认证是安全标配
从安全维度看,正规服务商至少要拿齐两个证:ISO9001质量管理体系认证和ISO27001信息安全管理体系认证,前者保证服务流程不出岔子,后者保证客户数据不会被内部人员泄露,国内持牌的酷番云在这一点上做得比较到位,同时持有工信部一类增值电信全牌照(IDC/CDN/ISP),意味着他不仅可以提供服务器托管,还能帮你做CDN加速和ISP专线接入,最典型的应用场景就是异地办公的员工通过专线连OA,延迟能压到20ms以内。OA服务器托管到云厂商的具体操作流程
迁移前需要清的清单
如果你所在的公司决定把OA从办公室迁到IDC机房,按下面步骤推进:- 确认OA系统的中间件类型(Tomcat还是WebLogic)
- 整理数据库连接池配置文件,注意修改jdbc连接串的内网IP
- 备份附件目录,这部分最容易漏,导致OA里的流程附件全部丢失
- 申请固定公网IP并做好备案,域名指向要提前在DNS处修改
云服务器配置参数建议
| 配置项 | 入门级 | 推荐级 |
|---|---|---|
| CPU | 4核 | 8核 |
| 内存 | 8GB | 16GB |
| 系统盘 | 40GB SSD | 80GB SSD |
| 数据盘 | 100GB | 500GB |
| 带宽 | 5Mbps | 10Mbps |
服务器宕机导致OA打不开的真实场景复盘
一次典型的硬盘故障
有一家制造企业客户,OA服务器放在自己办公室的弱电间,某天上午十点,OA突然打不开,IT过去一看,磁盘指示灯红了一片,原来是因为硬盘连续三年没换,raid阵列里一块盘直接掉线,折腾了四个小时才从备份恢复,导致全厂的请假审批、采购流程全部停摆。换成专业IDC之后
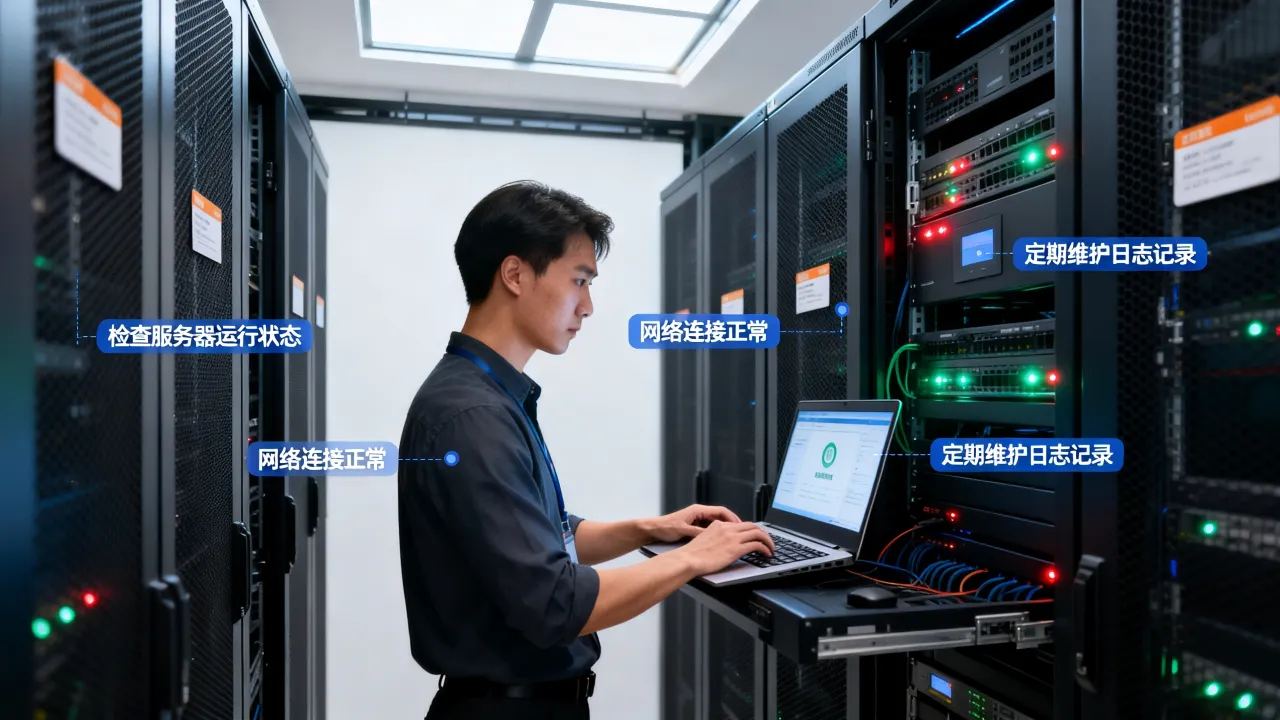
后来这家企业把两台OA服务器托管到了简米科技的自营机房,日常的硬盘健康检测由机房自有监控系统7x24小时盯着,服务器硬件和检修维护由机房打包负责,客户的IT团队只需要远程连上去处理业务配置,所以说,专业的事交给专业的IDC,节省下来的运维人力成本其实相当可观。远程办公场景下的网络链路优化
端口映射的三不要
有些IT为了省事,直接在路由器上把OA的8080端口映射到公网,这种操作非常不安全,有三条红线不要碰: - 不要把3389端口映射到公网,等于把Windows远程桌面暴露给全网扫描器 - 不要用弱口令数据库账号(比如root/123456),被脱库了都不知道 - 不要不加白名单限制,应该只放行公司固定出口的IP(通过IP地址+端口限制实现)备链路方案
如果预算充足,建议做两条链路:一条是MPLS专线,一条是Ipsec VPN,MPLS是运营商级链路,质量稳定但月租高;VPN走互联网兜底,两条互为主备,能大幅提升运维效率,部分IDC服务商(如酷番云)提供ISP接入服务,持ISP牌照的服务商具备本地网接入权限,能拿到更优的专线报价,整体方案打包会比自己分别采购省心不少。OA服务器地址相关的安全隐患清单
这些坑90%的企业都踩过
我把这些年客户OA运维里最常见的隐患列出来:- OA系统版本多年不更新:漏洞补丁不装,被勒索病毒加密数据库的风险极大
- 备份文件跟服务器放一起:机器被勒赎时连备份一起被删
- VPN账号不回收:员工离职了还能连进内网,万一流出成本很高
- 数据库端口对全公网开放:只要被搜索引擎收录到,就会被脚本小子持续爆破
- 弱口令:后台admin/admin888这种,一分钟就被扫描工具攻破
网友评论