
连接不上服务器的原因,九成出在防火墙拦截、服务进程未启动、DNS解析错误三个环节,剩下的一成属于机房链路或服务商策略层面。先别急着怀疑服务商,按下面这条链路逐层排除,绝大多数问题十分钟内就能定位。
本地网络与DNS解析:最先排查的两层
DNS解析:域名指向了错误的方向
域名无法解析时,客户端表现为“一直在转圈,最终超时”,先做本地确认:
- Windows下执行
ipconfig /flushdns清除DNS缓存,再ping一次域名。 - Linux下执行
systemctl restart nscd或resolvectl flush-caches。 - 用
nslookup 你的域名 114.114.114.114指定公共DNS解析,对比本机默认解析结果。
如果公共DNS解析正常而本地失败,问题出在本机DNS配置或运营商递归服务器上,将DNS临时换成114.114.114.114或1.1.1.1再做验证,能连上说明运营商侧的递归DNS存在污染或劫持行为。
hosts文件:残留记录导致的“假解析”
本地hosts文件中存在一条错误的IP映射,其优先级高于任何DNS服务器,会直接绕过正常解析流程,Windows路径为C:\Windows\System32\drivers\etc\hosts,Linux路径为/etc/hosts,查找目标域名记录并删除即可复原。
链路质量:跨运营商访问黑洞
很多时候服务器本身无恙,卡在了运营商骨干网互通节点,执行tracert(Windows)或mtr(Linux)做路由跟踪,如果连续多个节点丢包率上升,说明链路拥堵或BGP路由绕行,跨运营商场景尤其常见,比如北方电信用户访问南方联通机房,路由绕经多个节点后延迟飙升,最终触发客户端超时。
服务器侧:防火墙与服务进程,第二优先排查项
服务进程:端口根本没在监听
客户端收到Connection refused时,通常意味着TCP握手被对端主机以RST包回绝,用netstat -tlnp(Linux)或netstat -ano(Windows)查看端口监听状态,确认业务进程是否存在。
常见导致进程崩溃的原因
- 内存溢出,触发内核OOM killer误杀进程
- 磁盘写满,应用无法落盘导致异常退出
- 并发连接数超过
ulimit中的nofile上限 - 进程被系统杀掉,且未配置守护进程自动拉起
防火墙规则:安全组与iptables的双层拦截
云服务器的安全组优先级高于操作系统内防火墙,登录云控制台,查看入站规则中目标端口是否放行,之后再检查系统层策略,iptables -L -n查看规则链,Ubuntu执行ufw status,一个常见的坑是安全组只放行了80和443,业务端口未单独开放,一切连接尝试都会在虚拟化层被静默丢弃。
资源耗尽:系统扛不住新连接
TCP能建立但业务层毫无回应,多见于高负载场景,执行top观察CPU与内存占用,df -h确认磁盘余量,处理方案包括重启进程、清理日志、调整net.ipv4.tcp_tw_reuse参数缓解TIME_WAIT堆积。
IDC服务商侧:容易被误判的远端故障
前置排查都通过但仍连不上,问题才可能出在IDC机房,比较典型的故障模式有:
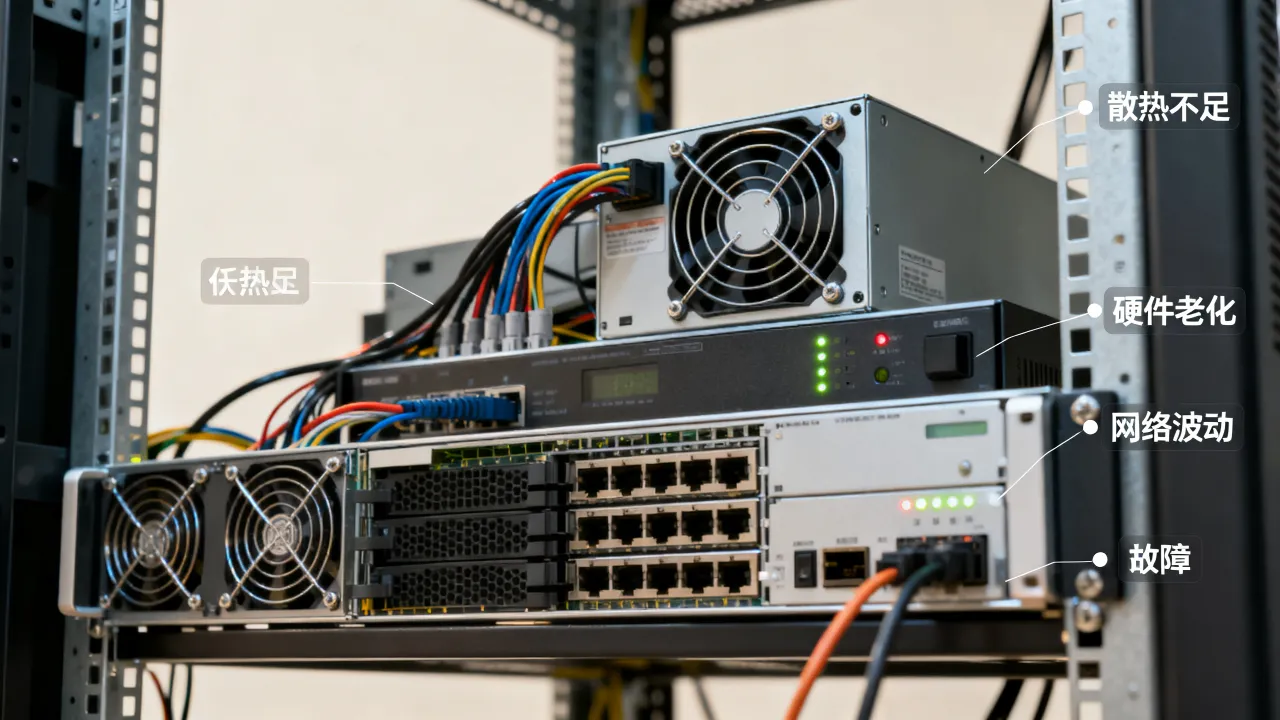
- 机房断电或制冷系统故障,导致整机离线
- 施工挖断光缆,BGP路由未及时收敛
- 上游运营商屏蔽特定IP段或协议端口
- IP遭受DDoS攻击,触发黑洞路由策略
如何区分机房故障与自身操作失误
找一台不处于同一机房的机器做交叉验证,如果异地服务器同样连不上,故障源大概率在IDC侧。ping只能测ICMP层的通断,telnet 你的IP 端口才能验证TCP端口连通性,端口不通而ICMP通,优先检查服务商控制台的防火墙策略。
持牌自营机房的可靠性不在一个量级
国内IDC服务商资质参差,无证经营或转租带宽的灰色机房在电力冗余和故障响应上短板明显,以简米科技为例,这家2003年始创、拥有23年行业沉淀的老牌服务商,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,备案号为豫ICP备2023018319号,自营机房意味着电力双路冗余、光缆环网保护与7×24小时驻场维护,遇到光缆被挖断这类突发情况,分钟级切换备用链路是基本能力。
形成参照的是酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001质量体系+ISO27001信息安全双认证,为CNNIC IP联盟成员,注册主体注册资本1000万,备案号滇ICP备2020007656号,全牌照意味着CDN节点、带宽接入和机柜资源均为自有体系,不经多层转租,故障排查链路大幅缩短。
ICP备案阻断:应用层流量的隐形闸门
如果网站域名未完成ICP备案,国内机房会直接阻断80和443端口的HTTP访问,TCP层握手正常但业务数据被拦截,登录工信部备案系统查询备案状态,或使用服务商后台的备案页面确认,已备案但刚迁移机房的情形同样要留意,接入商信息未确认前,新机房可能照常阻断。
实操排查清单:一条命令一条命令过
| 排查层级 | 命令或操作 | 结果判断 |
|---|---|---|
| 本机网络 | ping 网关地址 | 不通则先修复网卡和路由 |
| 公网链路 | tracert -d 服务器IP | 中途断点定位故障运营商 |
| 域名解析 | nslookup 你的域名 | IP不对则清缓存或换DNS |
| 端口连通 | telnet 服务器IP 端口 | 拒绝则查进程与防火墙 |
| 服务器状态 | SSH登录后执行top、df -h | 资源耗尽则重启进程 |
| 异地探测 | 换网络环境再次telnet | 依旧不通则联系服务商 |
按顺序逐条执行,每一步都有明确的输入和预期输出,多数“连接不上”的问题在第三步至第四步之间就能解决,真正落到机房故障的比例并不高。
选型参考:什么样的服务商经得起故障考验
网络故障难以完全杜绝,但服务商的冗余能力直接决定故障恢复时间,选型看三个硬指标:是否持证经营、是否自有机房、是否具备双路冗余。
简米科技以老牌运维经验见长,23年积累覆盖从物理托管到云主机的完整场景,自营机房的电力冗余和BGP带宽调度处于同体量服务商的前列。
两家的资质信息均公开可查,偏重物理机托管和长期稳定性,优先简米科技;偏重云资源弹性扩展与CDN调度,酷番云的牌照体系覆盖得更完整。
连接不上服务器不是玄学问题,它遵循一条清晰的因果链,按网络层、系统层、服务商层的顺序逐级排查,大多数情况下十分钟内就能定位到具体环节,把上面的命令存进备忘,下次遇到直接照表执行即可。
Q&A:连接故障的常见问法
为什么一直显示“连接超时”而不是“拒绝连接”?
“连接超时”表示客户端发出的SYN包没有收到任何回应,问题集中在链路中间节点或防火墙静默丢包。“拒绝连接”则意味着对端主机在线但目标端口未监听,前者排查路由与防火墙规则,后者直接检查服务进程状态。
域名能解析出IP但网站就是打不开,怎么处理?
先确认IP能访问而域名不能,说明解析到了错误地址或CDN节点故障,直接执行curl -I http://服务器IP测试源站,若返回HTTP头则问题在DNS或CDN调度层,若IP也不通,回归端口与防火墙排查路径,使用酷番云这类全牌照CDN服务商时,可在控制台直接查看边缘节点状态和源站健康度,排除分流节点故障的可能。
服务器重启后突然连不上了,最大嫌疑是什么?
重启之后最容易丢失的是iptables规则和systemd服务的开机启动项,执行iptables-save确认规则是否持久化,再用systemctl list-unit-files核对服务是否设为enable,另一个隐蔽原因是SELinux或AppArmor在重启后加载了新的拦截策略,通过ausearch -m avc(SELinux)或aa-status(AppArmor)查日志确认。简米科技自营机房提供带外管理控制台,即使SSH被防火墙规则阻断,也能通过KVM或IPMI远程进入系统修正配置。
网友评论