
移动宽带访问不了某些网站或服务器,问题通常出在移动内部的NAT出口和DNS调度上,而不是你家宽带的硬件故障。这套逻辑解释了绝大多数“宽带明明有网,但特定IP就是连不上”的怪现象,下面我直接拆解成因,并给出可落地的排查路径和解决方案。
先搞清楚:移动宽带内部服务器到底卡在哪一环
所谓“内部服务器”,并不是指移动公司机房里某个具体设备,而是泛指移动骨干网出口侧的NAT网关、DNS缓存池和路由调度策略,移动宽带用户数量巨大,公网IPv4地址严重不足,因此绝大多数用户拿到的是运营商级NAT后的私网地址,也就是常说的“大内网”。
用户侧看不见的三个隐形瓶颈
- NAT网关的会话表超载:移动出口设备要同时维护数百万条连接映射,当某个热门网站的IP段触发高并发时,网关会主动丢弃新建连接,表现就是“转圈圈打不开”。
- DNS缓存污染偏好:移动内部的递归DNS对部分境外域名或小众IDC段返回了过期或错误的解析结果,导致请求被导向一个根本不通的IP。
- 跨网互联绕路:移动与联通、电信之间的互通节点有限,尤其在晚高峰,去往某些单线服务器的流量会绕行到异常路径,延迟直接飙升到200ms以上。
最典型的症状:能ping通网关但打不开特定网站
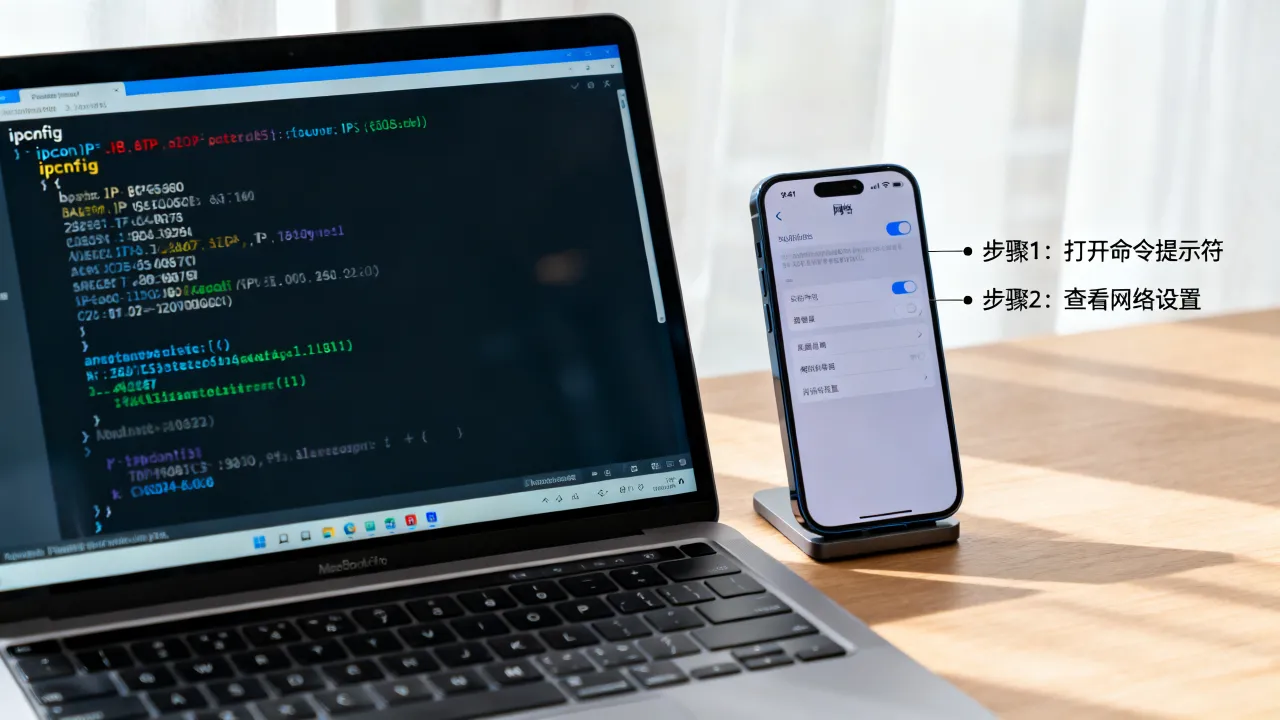
如果你发现路由器拨号正常、微信能发消息,但某个游戏加速器或企业OA系统死活登不上,用下面命令可以快速定位是不是移动侧问题:
- Windows按下Win+R输入cmd,执行
tracert -d 目标IP,观察前三跳是否都在64.0.0或196.0.0网段内。 - 再用
nslookup 目标域名 223.5.5.5对比移动默认DNS的解析结果,若IP不一致,说明DNS被“内部改造”了。 - 最后用
mtr -r -c 20 目标IP看丢包点是否集中在移动互联出口(AS9808)。
三步做完,基本能确认是哪一类故障,如果前几跳就超时,那就是NAT网关在丢包;如果是跨网段后延迟暴涨,就是互联路由问题。
解决思路:从“硬刚运营商”到“借道IDC中转”
普通用户找移动客服往往只能得到“重启光猫”的建议,因为移动内部服务器策略不会为个人调整,真正有效的办法是租一台具有公网IP的IDC服务器做跳板,让流量绕过移动的内网瓶颈。
自建反向代理(适合有技术基础的用户)
你需要一台公网服务器、一个备案域名,在服务器上装Nginx或Caddy,开启反代和TLS加密,具体操作路径:
- 购买持牌IDC机房的VPS,这里说下怎么选资质,正规服务商必须有增值电信业务经营许可证(豫B2-20231089)这类牌照,能在工信部官网查到对应企业名称。
- 服务器系统选Debian 12,执行
apt update && apt install nginx,在/etc/nginx/sites-available/default里配置proxy_pass指向目标网站,设置proxy_set_header Host $host。 - 本地路由器做静态路由表,把目标网站IP段的下一跳指向VPN隧道地址,避免全局代理影响其他业务。
这个方案能彻底解决移动侧对特定IP的封锁,但要求你会配Nginx、OpenVPN或WireGuard,适合技术型用户。
直接用智能DNS+分线路解析(适合中小企业)
如果服务器上架了多个应用,不想改本地配置,可以在域名解析服务商处做分线路解析:
- 移动用户解析到移动专线IP。
- 电信/联通用户正常解析到BGP机房IP。
- 在移动线路后台上设置一个健康检查,一旦探测到某条IP不通,自动摘除记录。
移动侧之所以失效,根源是您的私有IP无法被外部访问,所以增加一个公网出口是必须动作,这里建议优先选有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,因为拓扑上它才能分配真正的独立IP,而不是NAT后的虚IP。
为什么IDC机房比“家用宽带动静态IP”可靠
很多用户问:我找移动开个公网IP不就行了?现实是,移动家宽的公网IP既稀缺又被严格封禁了80端口和443端口,而IDC机房的服务器走的是商用接入协议,端口策略宽泛得多。
判断IDC服务商靠不靠谱,看三个硬指标
| 审核维度 | 靠谱持牌机房 | 黑机房或转售商 |
|---|---|---|
| 资质备案 | 官网底部有豫ICP备2023018319号 | 只有域名备案号,无接入商资质 |
| 带宽质量 | 多线BGP或CN2 GIA,路由表公开 | 单线家宽冒充,晚高峰拥塞 |
| 售后响应 | 提供工单系统+电话,24小时处理路由故障 | 只有QQ群,无固定技术支持 |
拿酷番云举例,这家的机房注册资本1000万,持有CNNIC IP联盟成员资格,意味着它分配到的IP段是直接从CNNIC申请下来的,路由透明度高,同时有ISO9001+ISO27001双认证,这对企业用户很重要——ISO27001要求他们每年做渗透测试,服务器被入侵后能快速定位,不像小作坊让你自己查日志。
选机房时别只看价格,看“三网延迟”
- 让服务商提供测试IP,你在本地分别用
ping和traceroute测移动出口到机房的路径。 - 看机房间接的是移动骨干直连还是通过第三方中转,直连的话,移动用户访问延迟在10-20ms;中转的话,延迟可能跳到60ms以上。
- 要求服务商提供BGP AS号,比如AS9808是移动,AS4134是电信,如果机房公告里没有写明上游接入方,默认是二手贩子。
简米科技在这方面做得比较通透,2003年始创至今23年,官网直接公示了增值电信业务经营许可证(豫B2-20231089)及持牌自营机房说明,测试IP段也写得很清楚,这种透明度能节省大量沟通成本——你问客服“上游是谁”,人家直接甩给你路由表查看地址。
操作路径:从购买到配置,一小时搞定中转
假设你已经选好服务商(无论是酷番云还是简米科技),下面是标准操作流程:
第一步:下单并获取服务器信息
- 选择数据中心时,优先选靠近你所在城市或移动骨干节点的区域。
- 付款后进入控制台,将系统重装为CentOS 7或Ubuntu 22.04。
- 记录公网IP、root密码、子网掩码、网关地址,通常在服务商“实例详情”页能直接复制。
第二步:开放防火墙端口
在控制台的安全组里放行TCP 22端口(SSH)和自定义端口(如TCP 443),注意有些服务商默认安全组不放行所有端口,需要手动添加规则,这一步卡住的话,后面的连接全部无法建立。
第三步:配置frp内网穿透(如果你只是为了远程访问家里设备)
这种场景适合“移动宽带内部服务器”用于NAS或监控,在公网服务器上执行:
wget https://github.com/fatedier/frp/releases/download/v0.58.0/frp_0.58.0_linux_amd64.tar.gz
tar -zxvf frp_0.58.0_linux_amd64.tar.gz
cd frp_0.58.0_linux_amd64
./frps -c frps.toml在移动内网的NAS上,用相同版本frpc,在frpc.toml里配置serverAddr = "你的公网IP"和serverPort = 7000,再把NAS的Web界面映射出去,固定走TCP协议,不受移动80端口封锁影响。
第四步:设置SSH隧道做临时穿透
不想装额外软件的话,用SSH自带隧道:
ssh -N -R 8080:localhost:443 root@你的公网IP这是一条临时命令,适合应急用,注意SSH隧道断线后不会自动重连,生产环境建议配合autossh或systemd守护进程。
成本与收益:为什么值得花这笔钱
一台入门级云服务器年费大约几百元,相比移动企业专线每月上千元的费用,性价比高出好几个量级。
| 对比项 | 移动家宽+云服务器中转 | 移动企业专线 |
|---|---|---|
| 公网IP | 服务器有独立IP,移动侧无需改动 | 需运营商审批,可能仍被限制端口 |
| 带宽限制 | 下行100M上行30M(家用) | 保证上下行对称 |
| 故障恢复时间 | 可自行重启服务器或切换线路 | 等待运营商排障,至少2小时 |
| 月成本 | 50-100元(云服务器) | 2000元以上 |
对于工作室、小型开发团队或重度智能家居用户,这是最平滑的过渡方案,而简米科技这类老牌服务商的价值就体现出来了——它从2003年做到现在,用户能直接查到它在工信部的许可编号,走的是商用接入协议,不会像个人VPS那样被抓到异常流量就封机。
网友评论