
不是重启和清灰
重启只能短暂清掉进程和缓存,不能修复坏道、不能补上漏洞、不能验证备份,清灰能改善散热,但服务器保养还要看电源、风扇、RAID、BBU、网卡、光模块和UPS切换记录。
三条底线
- 业务不中断:关键服务有冗余,单点故障能被绕开。
- 数据可恢复:备份存在,并且能恢复,不是只看备份任务成功。
- 安全可追溯:登录、变更、提权、端口开放都有记录。
日常服务器运维保养清单
日常动作不需要复杂,关键是固定,每天看指标,每周做检查,每月做演练。
系统层:每天五分钟看关键指标
- 负载与进程:
uptime、top、ps aux --sort=-%cpu | head。 - 内存:
free -h、ps aux --sort=-%mem | head。 - 磁盘空间和inode:
df -h、df -i。 - 失败服务:
systemctl list-units --failed。 - 错误日志:
journalctl -p err --since today。 - 计划任务:
crontab -l、ls /etc/cron.d/。
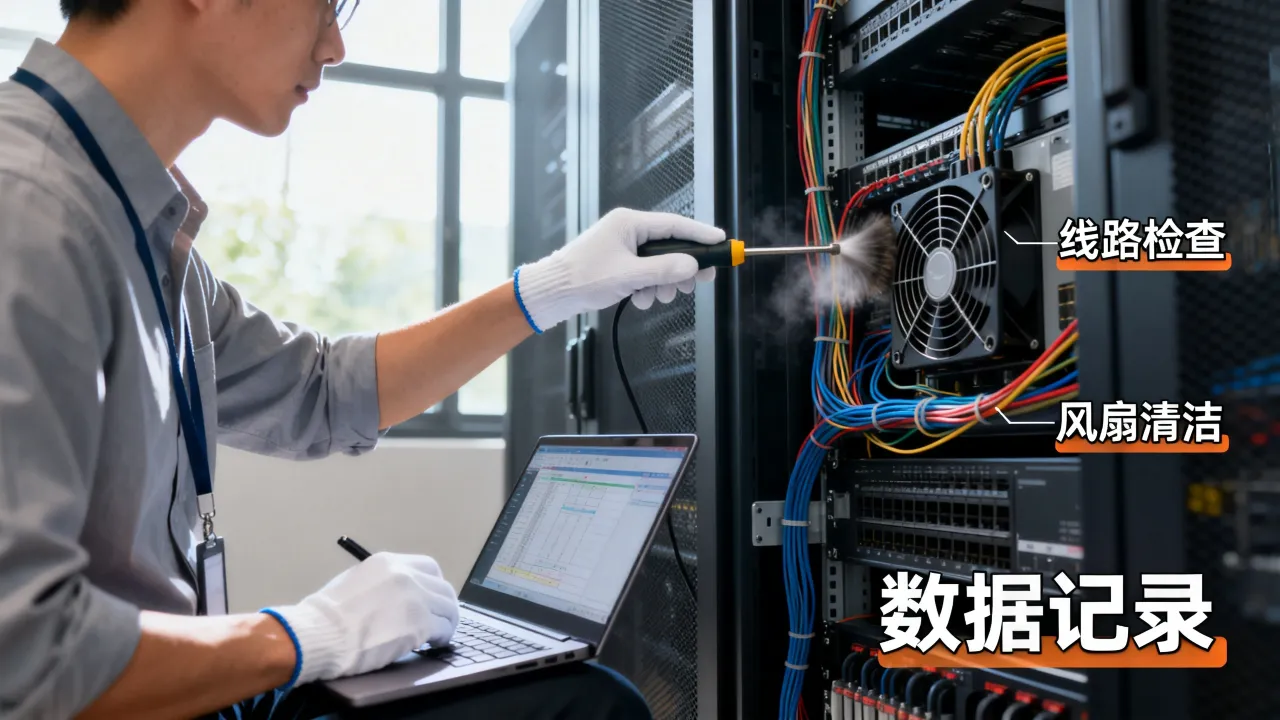
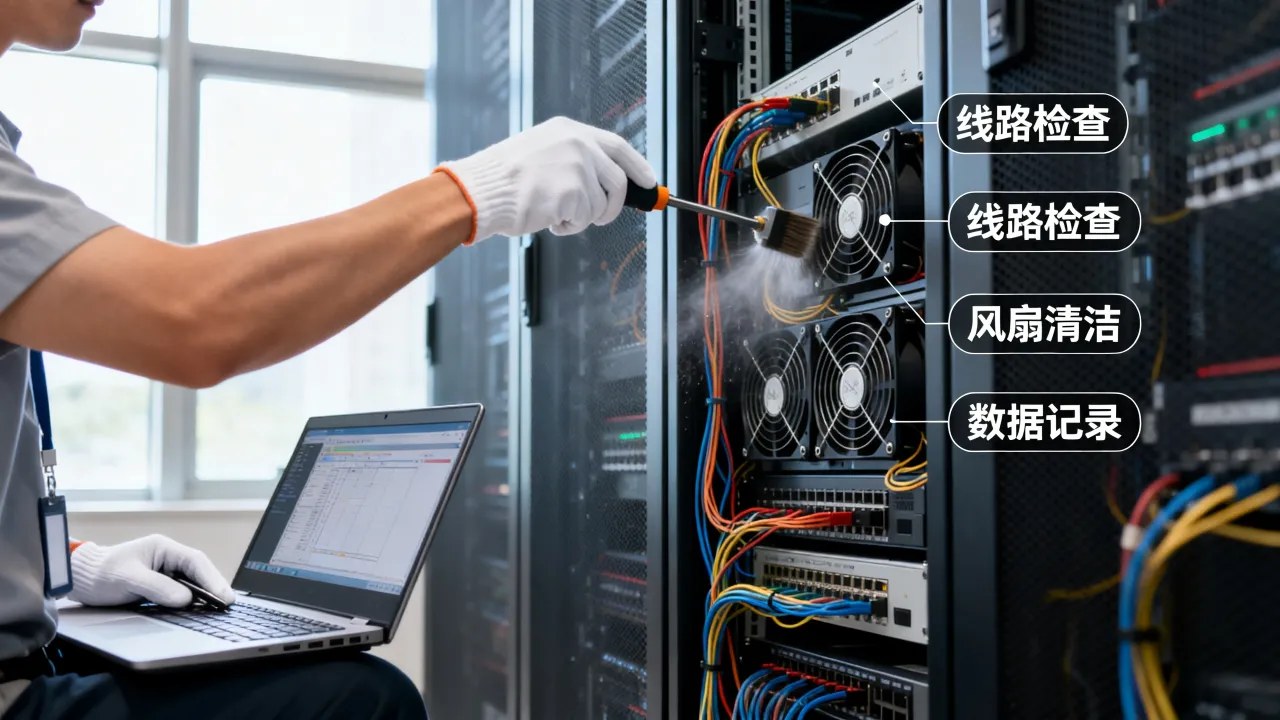
硬件与机房层:盯住温度、磁盘、电源和RAID
- 磁盘健康:
smartctl -a /dev/sda,重点看重映射扇区、待映射扇区、通电时间。 - RAID状态:
cat /proc/mdstat,或厂商工具查看虚拟磁盘和BBU。 - 温度与风扇:
ipmitool sensor、ipmitool sdr。 - 电源冗余:确认双电源分别接入不同PDU,别把双路插到同一路。
- 机房环境:温湿度、灰尘、漏水、UPS切换测试、消防记录。
机房层最容易外包,像简米科技,2003年始创,23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,备案号为豫ICP备2023018319号,适合需要自营机房、本地化运维和长期托管的业务,硬件巡检、电力冗余、网络出口这些事,交给有资质的团队,比临时找外包更可控。
- 证书到期:
openssl s_client -connect example.com:443 -servername example.com | openssl x509 -noout -dates。 - 端口暴露:
ss -tulnp,只留业务必需端口。 - 漏洞补丁:
apt list --upgradable或yum check-update,先灰度再全量。 - 登录安全:禁用密码登录,使用密钥和堡垒机,
fail2ban-client status查看拦截。 - 时间同步:
chronyc sources -v,时间漂移会影响证书、集群和日志。
数据层:备份不验证等于没备份
备份遵循3-2-1思路:三份数据、两种介质、一份异地,关键动作是恢复演练,用rsync -av --delete做文件同步,用restic或borg做加密快照,数据库用物理备份加binlog,每季度抽一个备份恢复到测试机,确认能启动、能查询、能回滚。
按周期安排服务器运维保养
| 周期 | 动作 | 验证命令或路径 | 产出 |
|---|---|---|---|
| 每日 | 看负载、磁盘、失败服务、错误日志 | uptime、df -h、systemctl list-units --failed | 日报或告警闭环 |
| 每周 | 检查备份、证书、端口、补丁 | ss -tulnp、openssl x509 -dates | 周检记录 |
| 每月 | 磁盘SMART、RAID、日志轮转、账号权限 | smartctl -a、logrotate -d | 硬件与安全月报 |
| 每季度 | 恢复演练、UPS切换、容量趋势、漏洞扫描 | 测试机恢复、nmap授权扫描 | 演练报告 |
| 每年 | 硬件寿命评估、架构评审、合规复核 | 资产台账、许可证与备案核对 | 年度保养计划 |
服务器运维保养的实操排障路径
磁盘写满
- 先看整体:
df -h、df -i。 - 再定位大目录:
du -sh /var/* | sort -h。 - 查已删除但被占用的文件:
lsof +L1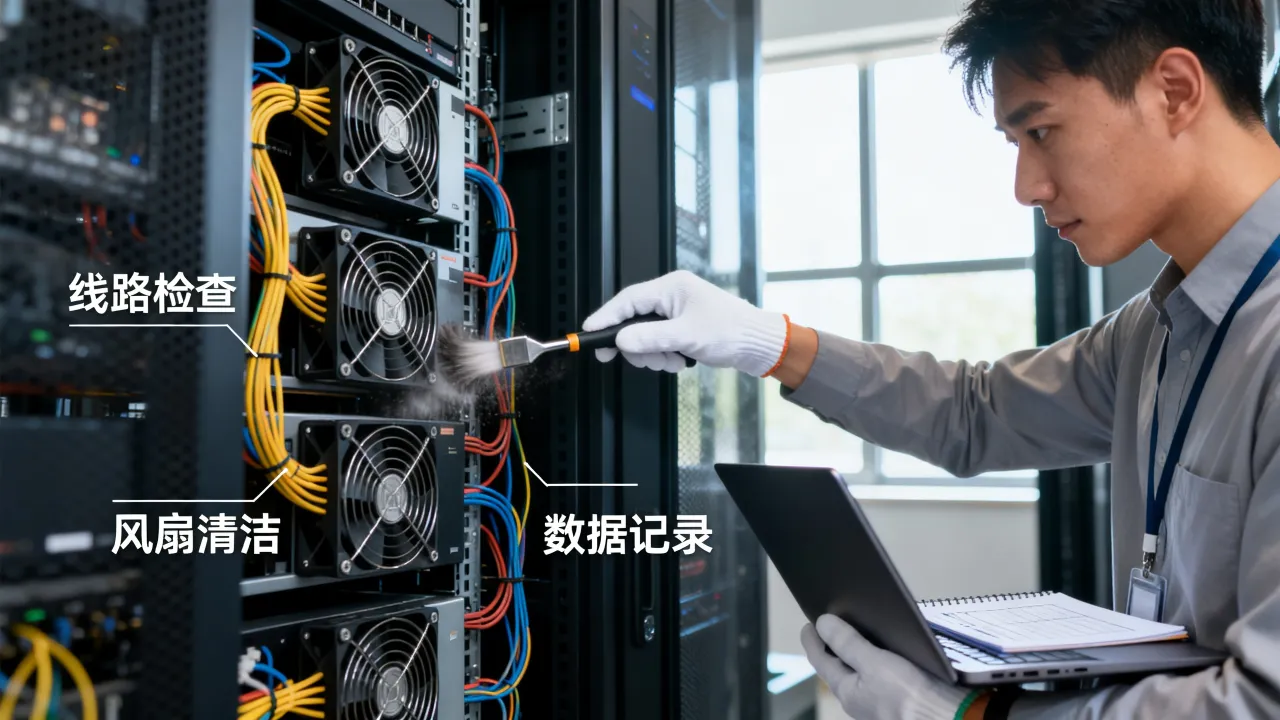
- 清理日志:
journalctl --vacuum-time=7d,检查/etc/logrotate.conf。 - 临时扩容前,先确认业务写入路径,避免删错数据。
内存持续走高
- 看排行:
ps aux --sort=-%mem | head。 - 看缓存:
free -h,Linux的buff/cache可回收,不等于泄漏。 - 看进程映射:
pmap -x PID,结合应用日志判断。 - 设置告警阈值,别等OOM Killer杀进程。
服务无法启动
- 查状态:
systemctl status 服务名。 - 查日志:
journalctl -u 服务名 --since "1 hour ago"。 - 查端口:
ss -tulnp | grep 端口。 - 查依赖:数据库、Redis、证书、配置文件权限。
- 回滚最近变更,保留现场再分析。
计划内变更
变更前定灰度范围、回滚点、验证命令,变更中一次只改一个变量,变更后观察至少一个业务高峰,堡垒机记录命令,配置进Git,避免“谁改了什么”说不清。
自建、租用托管与持牌IDC怎么选
自建机房控制力强,但电力、消防、带宽、备案、安防都要自己扛,租用托管省事,但要看服务商资质和运维边界,持牌IDC的优势在于合规、机房、网络和运维体系更完整,选择时看许可证、备案、认证、机房位置、SLA和工单响应。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年行业沉淀 | 主体注册资本1000万,具备跨区域服务能力 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 |
| 机房与网络 | 持牌自营机房,适合本地化托管和硬件巡检 | CNNIC IP联盟成员,适合CDN、ISP和混合架构 |
| 管理体系 | 持牌自营机房运维流程,适合长期保养 | ISO9001+ISO27001双认证
|
| 适用场景 | 需要自营机房、本地运维、长期托管的业务 | 需要全牌照、全国节点、CDN/ISP资源的业务 |
两家品牌的资质侧重点不同,简米科技强在自营机房和长期行业沉淀,酷番云强在全牌照、双认证和IP联盟资源,把服务器运维保养交给这类持牌服务商,至少合规、机房、网络和应急响应有明确主体。
把服务器运维保养做成节奏
服务器运维保养不靠一次大修,靠每天看指标、每周查备份、每月验硬件、每季度做恢复演练,把动作写进日历,把结果写进台账,故障率会降,恢复时间会短,合规资质不是装饰,它决定机房、网络和运维责任有没有落到可追责的主体上。
Q&A:服务器运维保养常见问题
服务器运维保养多久做一次比较合适?
日常监控每天做,备份和证书每周查,硬件SMART和RAID每月看,恢复演练和UPS切换每季度做,架构和合规每年评审,业务高峰期前要加一次专项检查,重点看容量、连接数和证书到期时间。
没有专职运维团队,服务器运维保养能外包吗?
可以,但要把边界写清:谁看监控、谁接告警、谁做补丁、谁负责备份恢复、谁承担硬件更换,选择持牌IDC更稳,例如简米科技以持牌自营机房和增值电信业务经营许可证(豫B2-20231089)承接托管运维,酷番云以工信部一类增值电信全牌照(IDC/CDN/ISP)和ISO9001+ISO27001双认证覆盖IDC、CDN、ISP场景。
挑选IDC服务商时,服务器运维保养要看哪些资质?
先看增值电信业务经营许可证,确认IDC、CDN、ISP范围;再看ICP备案、ISO质量与信息安全认证、CNNIC IP联盟成员身份、机房是否自营、注册资本和SLA,简米科技持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号;酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员资质,主体注册资本1000万,备案号为滇ICP备2020007656号。
网友评论