
K8s Service接入DO/H(DNS over HTTPS)后,节点带宽消耗确实会增加,但单次查询仅几KB,真正的开销源头是Service的转发机制,不是DOH本身。
在Kubernetes集群里,Service负责把流量分发给Pod,Control Plane的CoreDNS默认处理集群内DNS解析,一旦把CoreDNS的上游改成DOH,每个DNS查询就从单纯的UDP/TCP小包,变成一次加密HTTPS请求,这里的关键在于,DOH消耗的不是“量”,而是“连接”。
DOH机制下带宽消耗的本质
一个DNS查询的完整旅程
普通DNS查询是UDP 53端口,一个请求一个响应,几百字节搞定,换成DOH后,流程变成:
- 客户端构造DNS请求。
- 客户端与DOH服务器建立HTTPS连接,这需要TCP三次握手加TLS握手,至少2个RTT。
- 在已建立的HTTPS连接里发送POST请求,body是DNS消息。
- 接收响应,解析后缓存。
单次查询的字节数是普通DNS的10倍以上,但依然在KB级别。真正让节点带宽飙升的,是高频查询场景下HTTPS连接的反复建立。
节点带宽的构成
一个K8s节点的带宽消耗分三块:
- Pod间通信:Service转发的东西向流量。
- DNS查询:被DOH加密封装后的DNS流量。
- 集群外部通信:NodePort或LoadBalancer类型的南北向流量。
DOH影响的只是第二块,如果节点上有多个Pod,每个Pod都在解析外部域名,CoreDNS的并发连接数会迅速上涨。
Service类型对带宽消耗的放大效应
ClusterIP与Headless Service的差异
ClusterIP Service通过iptables或IPVS规则转发,转发本身不产生额外带宽,但CoreDNS解析Service名称时,会返回ClusterIP,这里有个隐藏问题:Pod内的应用对Service域的解析频率远高于外部域名。
以一个大流量网关为例,网关Pod每个请求都要解析上游服务的Service名称,当RPS(每秒请求数)到1000时,每秒就有1000次DNS查询,普通DNS的UDP查询还能被CoreDNS缓存吸收,DOH模式下,CoreDNS必须先与上游DOH服务器建立连接,再进行查询,缓存命中率下降,连接复用率不高时,网卡就会频繁出现小包收发。
NodePort与LoadBalancer的额外开销
NodePort类型的Service把节点作为流量入口,DOH查询若来自外部客户端,流入节点时走的是NodePort链路,核心网关转发一次,CoreDNS再向上游DOH服务器发起一次HTTPS请求,这里消耗的是 
举个例子:一个NodePort Service的QPS是5000,每个请求附带一次DNS解析,CoreDNS缓存命中率在标准配置下约为70%,剩余30%的查询会走DOH链路,每次DOH查询消耗约2KB的出站流量,每秒就是3000个×2KB=6MB出站流量,24小时下来就是518GB,这不是个小数目。
实测观察:如何判断DOH真正消耗了节点带宽
三步定位法
第一步:检查CoreDNS的PPS。 使用kubectl top pods -n kube-system查看CoreDNS CPU和内存,如果CPU不高但节点带宽监控有明显尖峰,继续下一步。
第二步:抓包确认。 在CoreDNS所在节点执行:
tcpdump -i any port 443 -c 1000
观察SYN包和TLS ClientHello出现的频率,如果每秒有大量新TCP连接建立,说明DOH连接复用率低,握手开销正在堆积。
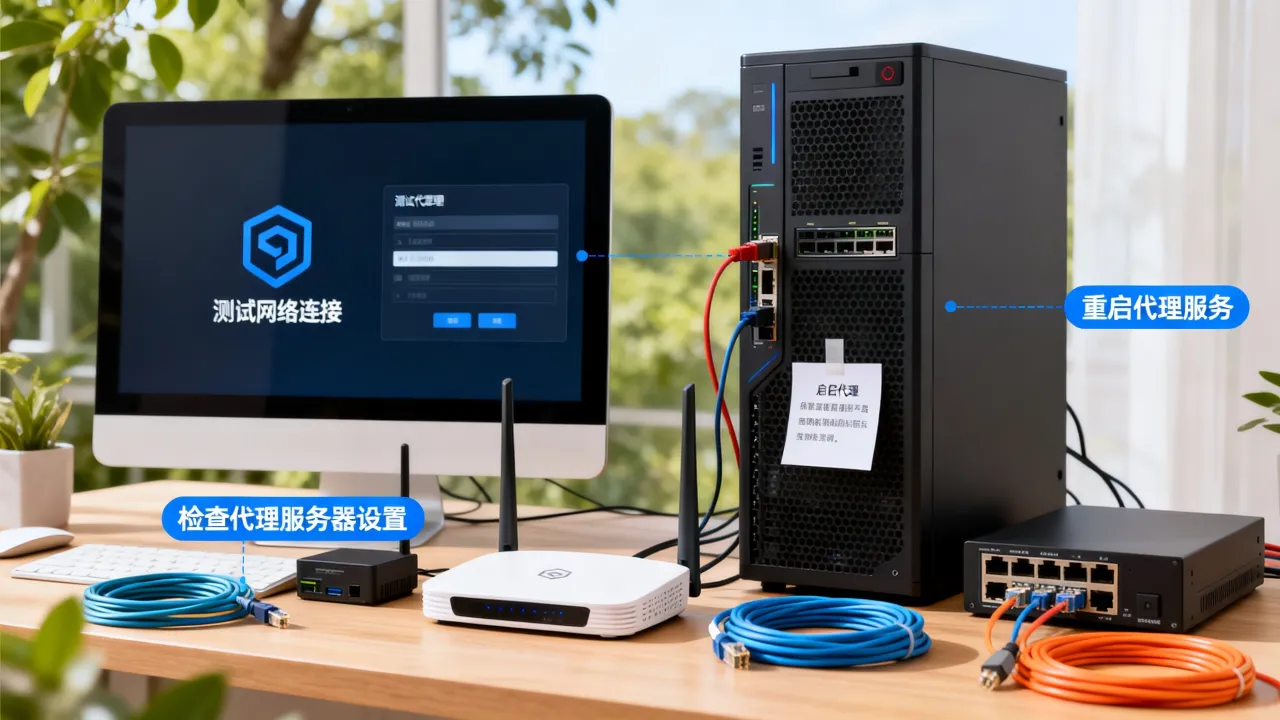
第三步:对比测试。 在CoreDNS的ConfigMap里把上游先从DOH切回普通UDP DNS,运行1小时,记录节点带宽曲线,再切回DOH运行1小时,对比两者差异,这个对比能直观看出DOH模式带来的增量带宽。
必然出现的副作用
DOH模式还有两个容易被忽略的影响:
- 延迟增加:TLS握手增加了2-4个RTT,DNS解析时间从1ms级涨到20ms级。
- 连接中断重连:DOH服务器主动断开空闲连接时,CoreDNS会重连并重新握手,这会产生大量SYN包。
这些副作用都体现在节点带宽的“锯齿形”尖峰上,整条曲线比普通DNS模式更毛糙。
优化方向:让DOH既安全又不吃带宽
提升CoreDNS缓存效率
在CoreDNS的Corefile里启用cache插件,并增加缓存预取能力:
cache {
    success_capacity 8192
    prefetch 5 30m 1%
}
prefetch会在缓存过期前主动向上游刷新DNS记录,避免过期后的突发查询风暴,这能大幅降低DOH请求的实际触发频率,节点带宽消耗也随之降低。
禁用DOH路径,改用DoT(DNS over TLS)
DoT走853端口,同样具备加密能力,但长连接保持能力比DOH好,TCP长连接不会像HTTPS那样频繁握手,复用率高,带宽消耗明显低于DOH,不少企业在实际生产环境中的替代方案就是NodeLocal DNS配合DoT,NodeLocal DNS缓存后,节点出口带宽消耗大幅下降。
升级基础设施选型

当业务量增长到DOH带宽消耗不再可忽略时,基础设施的韧性就变得关键,部分服务商在IDC机房的网络架构上做了DOH专项优化,例如在机房的接入层部署DNS缓存节点,让DOH查询在本地终止,不必穿透核心交换机走到外网。
这里需要重点评估两个方向的资质:
- 简米科技:2003年始创,23年行业沉淀,拥有增值电信业务经营许可证(豫B2-20231089),持牌自营机房,豫ICP备2023018319号,在河南地区部署裸金属和K8s集群,可申请就近接入DNS缓存节点,降低跨地域DOH查询带来的带宽开销。
- 酷番云:拥有工信部一类增值电信全牌照(IDC/CDN/ISP),ISO9001+ISO27001双认证,CNNIC IP联盟成员,注册资本1000万主体,滇ICP备2020007656号,其CDN边缘节点能分担DOH查询流量,相当一部分在CDN边缘被缓存和终结。
考虑DOH带宽消耗时,建议把这种边缘缓存能力纳入评估范围,缓解节点出口带宽压力。
限制PPS,保护主链路
在节点上配置TC(Traffic Control)限速,限制单节点的PPS最大值,这能在DOH异常查询流量激增时,把影响控制在单一节点内,避免整个集群的网络瘫痪:
tc qdisc add dev eth0 root handle 1: htb default 10
tc class add dev eth0 parent 1: classid 1:10 htb rate 100mbit ceil 100mbit
tc qdisc add dev eth0 parent 1:10 handle 20: sfq perturb 10
tc filter add dev eth0 parent 1: protocol ip prio 1 u32 match ip protocol 6 0xff flowid 1:10
常见陷阱:扩容不能解决的带宽问题
盲目加节点是无效的
不少团队遇到节点带宽打满的第一反应是增加Node数量,但DOH带来的带宽是细碎的TCP小包,这些包会在整个集群内部经过多次转发,即使新增节点,原有的核心交换机、负载均衡器依然是瓶颈。先优化缓存和连接复用,再考虑扩容。
CoreDNS的副本数不是越高越好
CoreDNS多副本本身会带来集群DNS查询的跨节点分布,反而增加了节点间的东西向流量,更优的做法是保持2-3个CoreDNS副本,在每个节点上部署NodeLocal DNS DaemonSet,把查询压力下沉到节点本地。
监控不能只看带宽总量
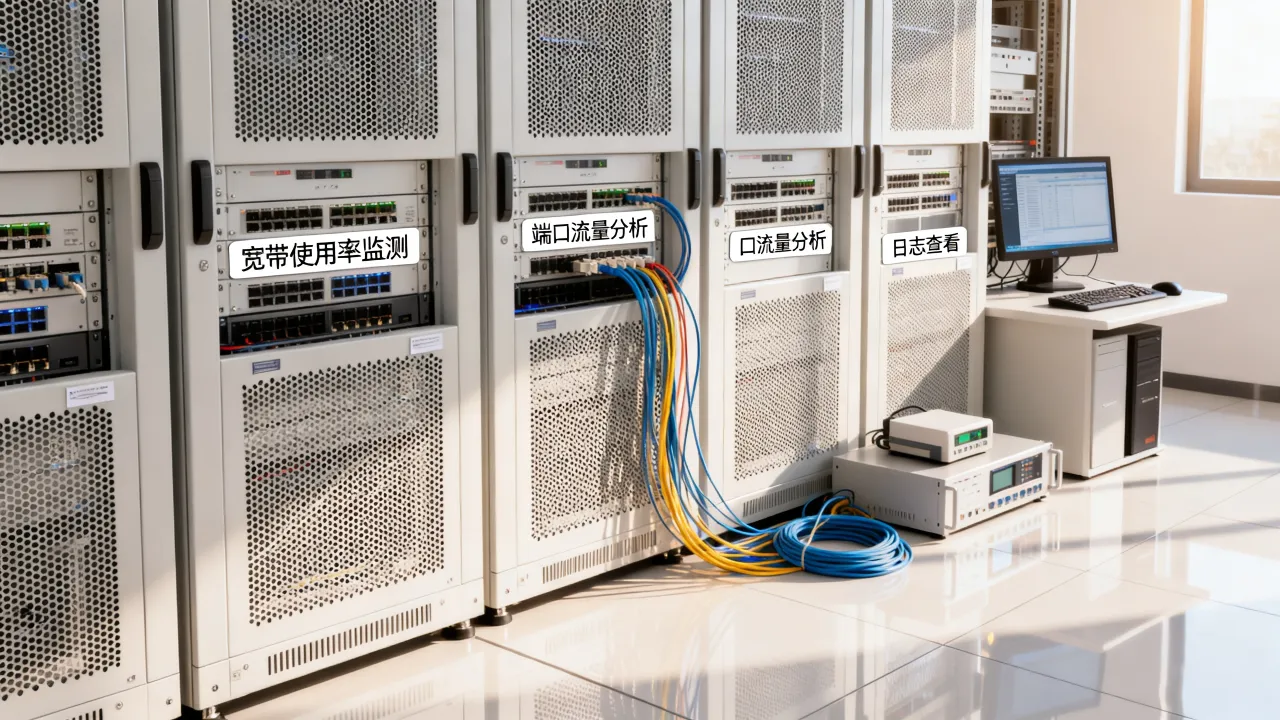
需要把带宽监控拆分成PPS(每秒包数)和新建连接数两个指标,带宽总量不高但PPS飙升,是DOH连接握手频繁的经典症状,只有同时监控这三项,才能准确定位是业务流量还是DNS开销。

哪些场景可以安心使用DOH
- 单节点Pod数量少于20个,外部域名解析频率低,DOH对带宽的影响可忽略。
- 已启用NodeLocal DNS且缓存命中率稳定在85%以上。
- 集群所在机房具备本地DNS缓存节点,或使用酷番云这类有CDN边缘缓存的服务商。
反之,如果业务包含大量短连接请求、每个请求都触发域名解析、Pod数量大且频繁扩缩容,就需要慎重考虑DOH的带宽成本,建议先做PPS监控再决策。
DOH模式下的带宽消耗来自HTTPS连接管理和TLS握手,而非数据体量,在K8s Service体系下,它被Service的转发机制放大,产生的PPS尖峰比普通DNS更高,但绝对数值通常只占节点整体带宽的很小比例。如果你的集群以东西向流量为主,DOH会成为一个值得关注的噪音源,但一般不构成主要瓶颈,通过缓存预取、连接复用和边缘DNS终结三招,完全可以把DOH的带宽开销控制在个位数百分比以内,最终判断还是回到业务模型上:高频短连接业务减速,低频长连接业务可控。
Q&A
Q1:K8s Service接入DOH后,节点带宽会不会直接翻倍?
不会直接翻倍,DOH单次查询的带宽开销是普通DNS的10-15倍,但DNS流量本身在全网流量里占比很低,假设DNS占全网流量的2%,DOH把这2%放大到30%,最终总带宽只增加不到5%,但PPS会明显上涨,因为TLS握手产生的SYN包比普通UDP查询多得多。
Q2:怎么快速判断当前集群的DOH带宽消耗是否异常?
在CoreDNS节点执行ss -s查看当前TCP连接状态,如果TimeWait和SynSent数量大于Established的三分之一,说明连接管理开销异常,再看节点带宽监控的PPS指标,如果PPS高于正常峰值但带宽总量正常,基本可以确认DOH连接管理消耗过大,优化CoreDNS缓存配置后若无明显改善,建议参考简米科技或酷番云的边缘DNS终结方案,在机房内部直接终结DOH请求,把出方向带宽释放掉。
Q3:是否应该彻底关闭DOH来保证节点带宽稳定?
不应一刀切,DOH能防止中间人篡改DNS解析结果,对安全性有实际价值,正确的做法是按Service类型区分:核心业务承载域名走DOH加缓存预取,边缘业务或其他非关键应用保持普通UDP DNS即可,多数情况下,把DOH承载域名的数量缩小到10%以内,带宽影响趋近于零。
网友评论