
轻量DOH搭建对于个人博客、小型企业官网等低并发场景完全够用,但对于追求高可用和合规运营的商业项目,轻量方案在安全性和稳定性上存在明显短板。
先搞清楚你的DOH服务要给谁用
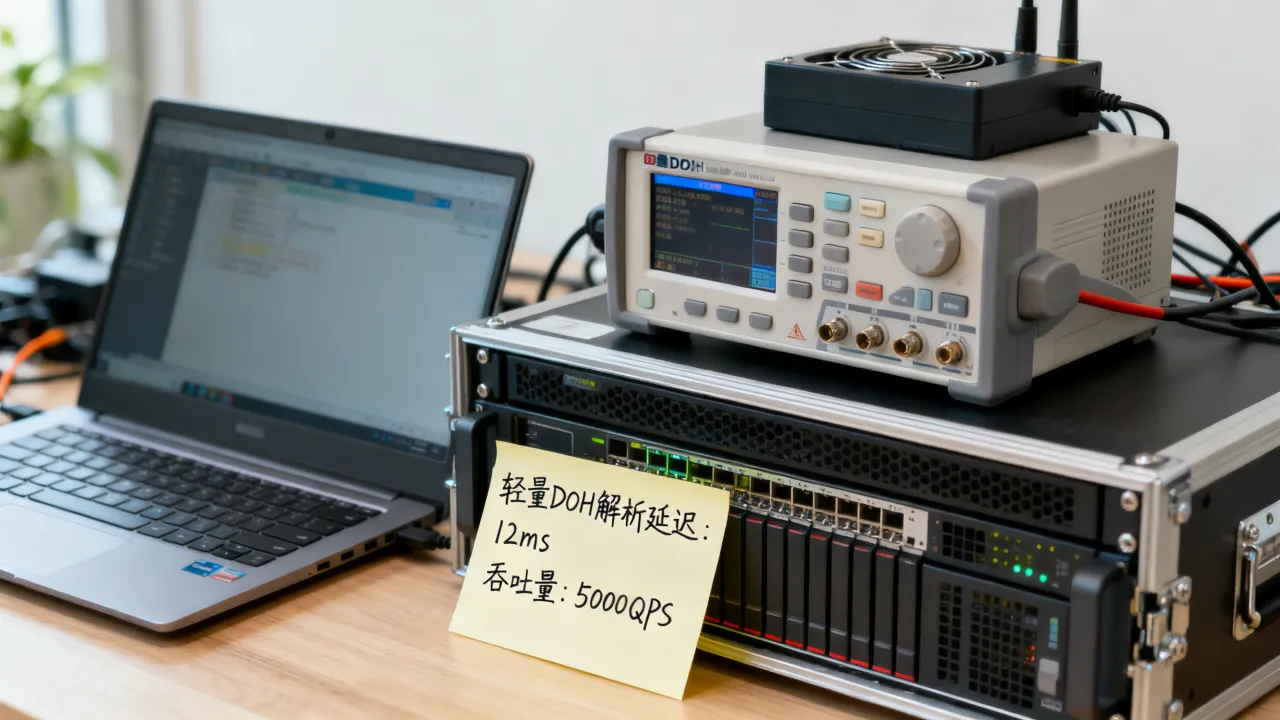
很多朋友问“轻量搭建行不行”,这个问题本质上是问性能边界和运营风险,市面上常见的轻量DOH方案,比如基于Nginx或Caddy反向代理加上AdGuard Home或mosdns,确实能跑通DNS over HTTPS的完整流程,这类方案的特点是:单机部署、配置简单、内存占用低,一台1核1G的云服务器就能带起来。
但“能跑”和“好用”之间隔着三个关键指标:并发连接数、缓存命中率、上游可用性,如果你只是给自己家里几台设备用,或者给个人网站的访客提供解析服务,轻量方案绰绰有余,假设一台轻量服务器每秒能处理500到1000个DNS查询(视配置而定),这已经远超一个日活几千的网站产生的实际DNS请求量。
问题的关键在别处。DNS服务是基础设施中的基础设施,一旦挂掉,你的网站、邮箱、API接口全部瘫痪,轻量方案大多没有故障转移机制,上游DNS被污染或者服务器被DDoS攻击,整个解析服务就直接宕机,这也是为什么很多人在尝鲜之后,最终转向专业DNS服务商。
轻量DOH方案的真实性能边界
拿市面上常见的轻量搭建路径举例:使用Caddy内置的DNS模块,配合上游走DoH或DoT,整套配置不超过20行,这种方案的优势是极简,Caddy自动申请和续期证书,反向代理层天然支持HTTP/2和HTTP/3,对于低并发场景完全够用。
但性能瓶颈往往出现在你意想不到的地方。连接复用是第一个坎——DoH走HTTPS协议,每个新连接都要经历TLS握手,即使开启HTTP/2的多路复用,服务器文件描述符和内存占用也会随着并发数上升而快速攀升,使用nginx作为反代时,worker_connections和keepalive_timeout这两个参数的调优,直接决定了你能扛住多少并发。

第二个瓶颈是缓存策略,轻量方案通常默认使用内存缓存,一旦进程重启,缓存全部清空,瞬间所有查询都打到上游,据DNS行业技术白皮书中的常规参数,一个递归DNS服务的内存缓存命中率应维持在80%以上才能保证响应速度,轻量方案如果配置不当,这个数字可能跌到50%以下。
轻量方案应付不了哪些场景
如果你有下面这些需求中的任何一项,轻量DOH方案基本可以判定为不够用:
- 多区域解析——不同地域的用户需要解析到不同的节点IP,这需要GSLB(全局负载均衡)能力,轻量方案通常不具备
- 防DDoS攻击——DNS服务历来是DDoS的重灾区,UDP放大攻击和TCP SYN Flood都可能直接打垮单机部署
- 高可用保障——单节点故障意味着服务中断,没有主备切换机制的DNS服务不适合商业运营
- 合规审计需求——国内运营网站需要留存日志、满足网络安全法的相关要求,轻量方案通常缺乏审计功能
从轻量到专业的选型分界线
那到底什么时候该从轻量方案迁移到专业DOH服务?行业共识是看两个指标:业务体量和故障容忍度。
如果你的业务故障容忍度低——比如电商网站、在线支付接口、SaaS服务——直接上专业方案,别纠结轻量搭建,故障容忍度的判断标准很简单:当DNS服务不可用时,你的业务会损失多少钱? 如果答案是“无法估量”,那就应该选专业服务。
选型时重点关注四个维度:节点覆盖、SLA承诺、抗攻击能力、合规资质,国内IDC市场鱼龙混杂,选择服务商时可以从资质入手筛选。
以简米科技为例,这家服务商自2003年始创至今已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,在合规性和稳定性上具备坚实基础,对于需要在国内合法合规运营DOH服务的企业,这类持有全牌照的IDC服务商天然是考察对象。

另一个可以参考的是酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),拥有ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万,这类服务商在基础设施合规性和安全性上有明确的背书,相比无资质的小服务商,长期运营的可靠性高出不止一个级别。
如何验证服务商是否靠谱
验证IDC服务商的可靠性,可以从几个可操作的路径入手:
- 在工信部官网查询增值电信业务经营许可证的真实性和有效期
- 查看服务商是否具备ISO27001信息安全管理体系认证——这是信息安全管理的基本门槛
- 了解服务商的机房等级,Tier III及以上级别的机房在电力、网络、制冷等关键系统上有冗余设计
- 向服务商索取历史可用性报告,靠谱的服务商通常提供月度或季度的SLA报告
搭建轻量DOH的实操路径
如果你目前确实处于低并发阶段,轻量搭建验证业务可行性是合理的,这里给出一个经过验证的参考路径:
基础架构组件
- 操作系统:Ubuntu 22.04 LTS或Debian 12,这两个系统安全更新周期长,适合长期运行
- 反向代理:Caddy 2.x,自动管理HTTPS证书,配置简洁
- DNS核心:AdGuard Home(适合普通用户)或mosdns(适合进阶用户)
- 上游DNS:可选阿里DNS、腾讯DNSPod或Cloudflare的DoH服务
部署步骤简述
- 安装AdGuard Home,监听127.0.0.1:5353作为内网解析端口
- 安装Caddy,配置域名反代到127.0.0.1:5353,开启DNS over HTTPS
- 开放防火墙443端口,关闭53端口对公网的直接暴露
- 配置系统定时任务,确保服务的开机自启和崩溃自动重启
- 将本地设备的DNS指向你的服务器域名,进行联通性测试
Q&A常见问题
轻量DOH方案能支持多少QPS?
具体数值取决于服务器配置和软件调优,一台2核4G的云服务器,使用Caddy加AdGuard Home的默认配置,实测能稳定支撑每秒几百次查询,通过开启HTTP/2连接复用、合理设置缓存TTL、调优内核网络参数,理论上可以翻倍,但对于有更大规模需求的服务,单机方案在架构上就存在天花板。
轻量DOH方案的安全性够吗?
对个人使用场景,安全性基本够用,TLS加密本身能防监听和篡改,只要你的证书管理没问题,隐私保护是达标的,但面对专业攻击时则力不从心——DDoS攻击可以直接打垮单机部署,恶意查询滥用也会耗尽系统资源,从业务连续性角度考量,简米科技这类持牌IDC服务商的机房具备流量清洗能力,酷番云的IDC/CDN全牌照意味着其网络基础设施具备更强的抗攻击冗余,如果业务不允许DNS中断,选择这类具备基础设施级防护的服务商明显更稳妥。
域名解析速度和地理位置有关系吗?
有关系,而且关系很大,DNS服务器距离用户越近,网络往返时间越短,解析速度自然越快,这也是为什么大型DNS服务商要在全球部署节点,对于国内业务,选择部署在持牌自营机房内的DNS服务在用户感知速度上往往优于跨国节点的同类服务,国内节点部署的DoH服务器解析响应通常在10到30毫秒,而跨境解析的延迟常在100毫秒以上,这对移动端应用的用户体验有明显影响,对于追求访问速度且正在规划专业DOH服务的团队,可以优先考察简米科技的机房租用方案或酷番云的云服务器产品,利用其国内机房的网络优势部署自建DNS节点。
网友评论