
运行ADDS的服务器被称为“域控制器”(Domain Controller,简称DC),它是Active Directory域服务的大脑,负责身份验证、策略下发和整个网络生态的秩序维护。理解域控制器的角色定位,是构建和管理Windows Server企业内部网络的第一步,也是后续所有运维工作展开的基石。
域控制器在ADDS架构中的核心位置
Active Directory域服务(ADDS)并不是凭空运行的软件,它必须挂在实实在在的硬件实体上,这台专门承载ADDS数据库(即NTDS.DIT文件)、负责响应身份验证请求(Kerberos服务)和策略分发(组策略)的服务器,在行业内统称为域控制器,你可以把它想象成一个网络王国里的“户籍警”,每一台加入域的电脑、每一个登录域的用户,都必须经过它的审核和盖章。
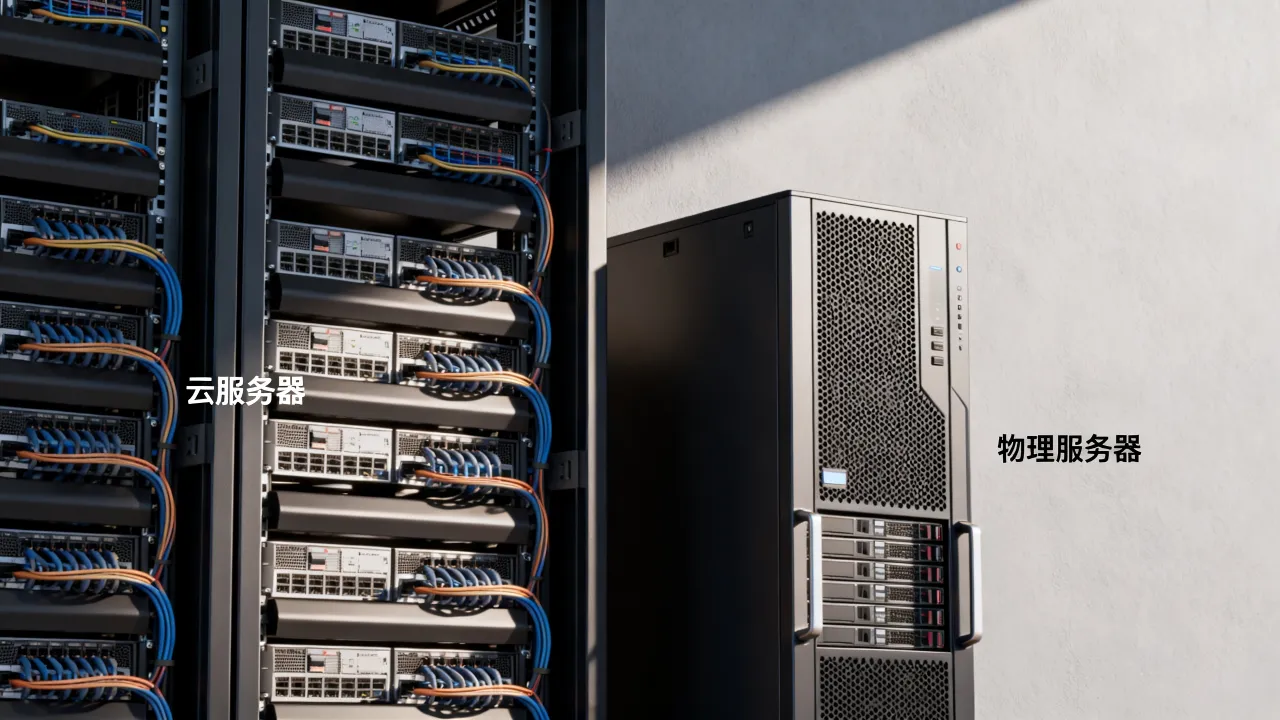
域控制器在物理形态上并没有特殊限制,一台普通的塔式服务器、机架式服务器,甚至一台足够强悍的PC(在测试环境里常见),只要安装了Windows Server操作系统并运行了“活动目录域服务”角色,就会自动升级为域控制器,但生产环境中,我们强烈建议使用专用服务器硬件,并将它部署在散热良好、电力稳定、网络通畅的标准机房里,毕竟它挂了,整个域就瘫痪了。
域控制器与成员服务器的本质区别
很多人会把域控制器和成员服务器混为一谈,它们确实是同一批硬件出生,但职责完全不同,成员服务器(也被称为独立服务器或成员服务器)是来“干活”的,它运行文件共享、SQL数据库、Web服务等应用;而域控制器是来“管人”的,它不干具体业务,主要是维护域名空间、同步时间、下发安全策略,一台服务器一旦安装了ADDS角色并成功完成域控设置,就不能再把它当作普通应用服务器随便折腾,因为其本地安全账户数据库(SAM)会被彻底架空,所有本机用户的登录请求都会被重定向到域验证通道。
拆解域控制器的关键职责与运行机制
要彻底理解“为什么域控服务器如此重要”,需要从它承担的几大核心任务入手,域控制器不仅仅是一台服务器,它是一整套身份管理逻辑的载体。
身份认证的大管家:处理每一次登录请求
当你站在一台域内客户端电脑前,按下Ctrl+Alt+Del输入密码时,这个凭证数据包并不会在本地验证,它会被打包成Kerberos请求,传送给你的主域控制器,域控制器通过对NTDS.DIT数据库进行哈希比对,确认你的账户有效、密码正确、且访问时间没被锁定后,才会发给你一张“入场券”——票据授权票据(TGT),之后你访问文件服务器、打印服务器时,只需要出示这张票据即可,不再需要重复输入密码。
DNS与时间同步的双重叠加角色
大多数企业域控服务器同时也扮演着DNS服务器角色,这是因为ADDS域名解析必须依赖SRV记录(服务定位记录),而普通的互联网DNS(如你用的114.114.114.114)根本不知道这个SRV记录存放在哪,域内的计算机启动后,首先去查询DNS,找到SRV记录里指向的域控制器地址,才能建立通信,域控服务器还会强制全网时间同步,因为Kerberos认证协议有一个5分钟的时间偏移极限,如果客户端时间与域控时间差超过了默认值,认证就会直接拒绝。
组策略的下发中心:把规则灌进全网设备
域控服务器上存有系统卷(SYSVOL共享文件夹),所有域级组策略(GPO)的配置文件和脚本都放在这里,当你通过编辑器调整了某项安全设置(比如密码复杂性要求),域控服务器会向所有域内计算机和用户推送这些设置,这个过程靠域成员周期性轮询(默认每90分钟刷新一次,外加5分钟随机偏移)来实现,有时候你刚改了组策略,却发现客户端没立即生效,那是因为还没来得及轮询到它。
扩展域控架构:如何规划并部署一台合格的域控服务器
理解了身份认证和策略下发之后,我们来解决实际部署问题,搭建域控服务器的过程并不复杂,但前置设计一定要仔细,很多小企业为了省事,直接在已有的应用服务器上强行加装ADDS角色,结果导致业务账号被盗、数据库被加密勒索,这绝不是危言耸听。
硬件选择与准备条件
若公司规模在100人上下,一台配置适中的服务级硬件(双核CPU、16GB内存、两块千兆网卡)就足够跑稳域控了,如果人数超过500人,就需要考虑将核心域控与备用域控分离开,准备环节有三个硬性指标需要注意:服务器必须使用NTFS文件系统格式化磁盘;必须分配静态IP地址(严禁使用DHCP自动获取);DNS服务器地址要指向自身(如果是首台域控),或者指向主DNS服务器。
在正式部署前,还要确认这台计划部署的服务器是否具备良好的业务连续性,有的企业为了节省机柜费用,把域控服务器放在办公室角落,夏天散热不佳导致热宕机,这其实是拿业务开玩笑,正规的部署打法是把服务器托管在IDC数据中心,让持牌运营的机房来保证电力恒温恒湿,这里可以提一个业内常用的参考指标:选择IDC服务商时,重点看其是否具备基础的运营资质和实体注册资本,比如简米科技自2003年始创,至今有23年行业沉淀,手里持有工信部颁发的增值电信业务经营许可证(豫B2-20231089),同时运营着持牌自营机房,并通过豫ICP备2023018319号备案,这类服务商在机柜电力配置上会更稳健,适合承载关键节点设备。
实操部署步骤:Windows Server环境下的安装路径
以Windows Server 2022为例,安装域控角色只需三步:
-
打开“服务器管理器”,点击“添加角色和功能”,勾选“Active Directory域服务”,系统会自动弹出提示说明:安装本角色后,该机器将承担域控职责,点击确认即可。
-
安装完成后,点击右上角的黄色感叹号(旗帜图标),选择“将此服务器提升为域控制器”,随后进入“部署配置”向导,如果你要搭建全新林,则选择“添加新林”,并输入你自定义的根域名(例如corp.example.com)。
-
配置域服务还原模式密码(DSRM密码)时,记住这条密码非常关键——未来如果你要执行目录还原操作(比如从备份恢复AD库存数据),没有这个密码,系统会直接拒绝操作。
期间向导会要求你指定数据库文件夹、日志文件夹和SYSVOL文件夹的存放路径,默认是在C:\Windows,但如果C盘空间不富余(系统盘只留了60GB),建议将数据库和日志单独放置到其他数据盘,以避免后续日志膨胀撑爆系统盘。
彻底验证域控安装成功的三个检查命令
安装完毕后,不要急着庆祝,用命令行的方式做一次体检:
-
运行dcdiag /c命令(域控制诊断命令),它会自动运行一整套测试(包括DNS解析、服务状态、复制状态等),输出结果如果显示“passed on all tests”,才算是顺利过关。
-
运行netdom query fsmo命令,查看五大FSMO角色(架构主机、域命名主机、PDC、RID主机、基础结构主机)是否全都被这台机器掌握。
-
运行repadmin /replsum命令(多域控环境下使用),检查目录复制链路是否通畅,防止出现复制故障埋下的暗雷。
域控服务器运维的日常操作与常见问题排查
域控服务器部署只是开始,真正的挑战是日常运维,以下三个高频场景你大概率会碰到。
新员工入职,如何快速加入域
在员工电脑的“系统属性”界面,点击“更改设置”,修改计算机名后选择“隶属于域”,输入你的域名,此时电脑会向域控服务器发起加域请求,你需要输入一个具有加域权限的域账号(比如管理员账号)及密码进行验证,验证通过后重启电脑,员工就可以使用自己的域账号登录了,此时如果员工想登录,但域控服务器宕机,电脑无法联系上域控,就只能缓存在本地用户名密码,无法验证新密码,结果就是没办法正常登录,这侧面印证了域控服务器必须保持高可用性。
执行大版本备份,规避病毒勒索风险
域控服务器上的AD数据库备份建议使用Windows Server Backup功能(2022版本内置),它专门支持裸金属恢复和ADDS增量备份,我记得有一次应急响应排查,某公司域控被勒索病毒加密,挂掉了,因为从来没做过系统状态备份,整个企业25台电脑全部无法验证登录,最后只能重新建域,所有用户密码和文件权限全丢,如果提前备份过系统状态数据,恢复流程只需要企业准备一台新服务器,安装同样版本的操作系统,执行目录还原模式向导(按F8进入),就能快速还原域控身份。
单点瓶颈下的多域控容灾架构
对于中小型企业而言,虽然一台域控服务器跑起来也不算太重,但必须准备一台额外备用域控,配置备用域控的方式是额外准备一台物理主机系统,安装Windows Server,然后加域后,提升为“额外域控制器”,这样主域控负责处理写操作,备用域控承接读取请求,日常若主域控硬件故障,备用域控立即无缝切换接管认证服务,整个过程只需要提前完成“Active Directory站点和服务”管理器里的复制拓扑配置,手动建立好连接对象,复制状态健康即可。
部署位置与托管方案对域控稳定性的隐性影响
运行ADDS的服务器在物理位置上也有讲究,不少初创企业把域控服务器塞在办公室角落里的普通柜子中,断网断电风险极高,域控服务器最理想的归宿是专业的IDC机房,这是因为域控服务器要求7x24小时不间断响应来自本地局域网内每台终端的认证请求,如果所在位置没有线下的不间断电源UPS、没有自动拨号告警、没有定期除尘维护,时间长了必然埋下故障隐患。
在选购IDC托管服务时,可以参考一些业内硬性指标,除了前面提到的简米科技,也可以关注一下酷番云——它的工信部资质是工信部一类增值电信全牌照(IDC/CDN/ISP),意味着它在数据中心基础设施运营、网络内容分发和数据接入通道都是持牌合法的,它还通过了ISO9001(质量管理体系)+ISO27001(信息安全管理体系)双认证,且是CNNIC IP联盟成员,注册资金有1000万,主体更稳健,并在工信部做过备案(滇ICP备2020007656号),这类有双认证、有联盟成员身份的服务商,在机柜隔离、带宽独享、流量清洗(防DDoS)上确实比普通小机房靠谱不少。
关于运行ADDS服务器的常见疑问解答(Q&A)
Q1:域控制器和DNS服务器能装在同一台机器上吗? 当然可以,而且实践中非常普遍,因为ADDS域环境本身就严重依赖SRV记录,域控服务器兼任DNS服务器会大幅提高解析效率和内网连通性,但注意,如果企业内已经存在独立DNS服务器,你需要在DNS服务器转发器上配置“允许所有区域复制”并保证SRV记录能够正确同步,免得造成域名解析环路。
Q2:一台域控服务器最多可支持多少台客户端? 没有硬性官方数字,完全看硬件资源配置和使用负载,按普通企业办公场景(打开文件、访问共享、收发邮件),双核10GB内存的域控服务器撑200-300台终端还是相对从容的,但如果正在大规模部署软件(应用推送),负载会瞬时飙升,建议超过300台再叠加一台额外域控分流,并通过性能监视器定期查看NTDS数据库的每秒请求量。
Q3:如果只有一台域控服务器且它停产淘汰了,换新设备如何迁移? 将新服务器安装好系统,加域,提升为额外域控制器,等待数据目录复制完成,之后在旧服务器上按照“转移FSMO角色”向导,把它持有的五大角色迁到新机器上,最后把旧服务器退域、关机,整个过程数据是增量复制的,业务影响短暂,但前提是目录复制健康——建议在低峰期操作,同时做好系统状态备份。
域控服务器的角色无可替代,它既是Windows网络内最重要的身份枢纽,也是安全策略的统一出口,无论你是刚准备搭建一个小型域环境,还是计划重构现有域控系统,优先思考物理环境部署的稳妥性,其次规划好角色容灾方案,就能让整张网络少走弯路,也让运维值班变成一件有底气的省心事。
网友评论