
企业服务器全面启用二维登录(双因素认证),是当下抵御暴力破解与撞库攻击最直接有效的手段,其安全收益远高于单纯依赖复杂密码。
服务器入口安全现状与二维登录的必要性
过去很长一段时间,运维团队管理服务器靠的是一串强密码加上IP白名单,但近年的攻击手法已不再硬碰硬猜密码,而是通过钓鱼、供应链投毒、撞库等方式直接获取合法的账号口令,一旦密码泄露,攻击者与合法运维人员之间就没有任何区别了。
据统计,多数企业的服务器入侵事件中,相当一部分是从弱口令或已泄露凭据起步的,密码本身具备天然缺陷:它既可以被网络钓鱼套走,也会在不同平台间被重复使用,二维登录——即在密码之外增加第二个独立维度的身份验证——让窃取密码这条攻击路径失效,即便攻击者拿到口令,没有随身携带的令牌或绑定的设备,仍然无法进入系统。
二维登录并非新概念,但部署率一直不高
TOTP(基于时间的一次性密码)、硬件Key、推送认证等方案早已成熟,真正阻碍企业落地的原因,一是嫌麻烦,二是担心影响自动化运维流程,但放弃二维登录意味着把防线寄托在密码上,这无异于在门锁之外不再安插销。
二维登录影响企业服务器的具体攻击面
控制台入口
云服务商的管理后台是最高权限所在,主账号一旦失守,攻击者可以篡改安全组、导出镜像、销毁实例,控制台开启MFA后,新的登录会话必须经过二次验证,这一道保险对重置密码类操作同样有效。SSH与远程终端
SSH是企业登录服务器的核心通道,默认情况下,仅凭密钥登录确实比密码安全,但私钥本身也可能被窃取,多数加密密钥都有口令保护,但口令强度不足时,私钥形同虚设,在SSH层面叠加二维登录,可以给私钥增加一道动态校验,让被盗的密钥文件无法直接使用。数据库与运维平台
内部运维系统的权限颗粒度往往很粗,一个通用账号能触达所有生产库,二维登录至少能保证该账号背后是经过验证的真实操作者,而非冒用身份的黑客。企业服务器二维登录的三种主流落地路径
基于TOTP时间戳的动态口令
这种方式适用面最广,兼容性也最好,服务器端与用户手机上的App共享一个种子密钥,每隔30秒生成一组新的6位数字,配置过程并不复杂:- 安装Google Authenticator或FreeOTP到终端设备
- 在服务器上执行软件包的安装与初始化配置
- 扫描二维码完成绑定,保存应急恢复码
- 将校验动作挂接至SSH的PAM认证链或控制台登录流程
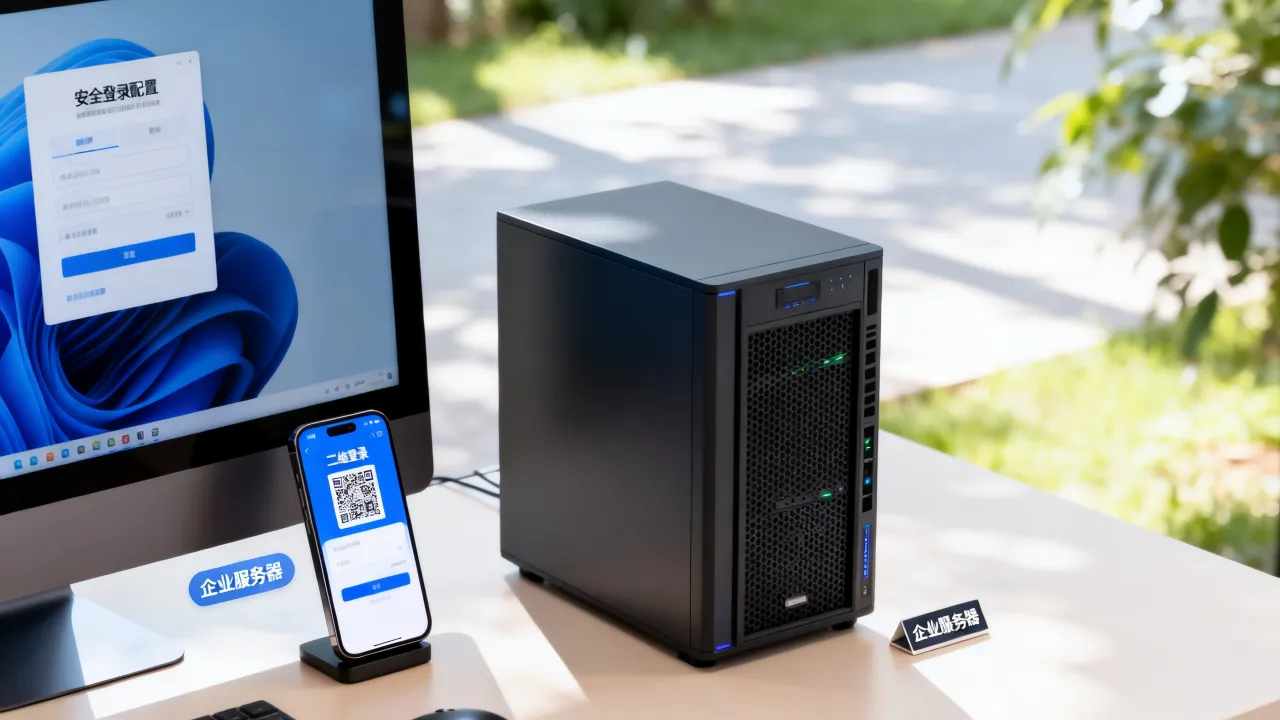
部署完成后,每次登录都需要"密码+动态码"双因子,动态码无法被复用,过期即作废,从机制上堵住了传统密码重放攻击。
基于WebAuthn的设备绑定性验证
浏览器原生支持的WebAuthn协议利用设备内置的安全芯片完成非对称加密签名,用户的私钥永远不离开设备,服务器只保存公钥,登录时,系统向设备发送挑战码,由用户在物理层面确认授权,这种方式对钓鱼攻击免疫——因为签名只在用户主动确认时产生,恶意网站无法远程诱导签名。基于硬件Key的高保障场景
对于拥有最高权限的root或管理员账号,硬件Key是当前公认的安全上限,YubiKey等设备支持FIDO2与PIV协议,在插入USB接口并触碰金属触点后,才能释放签名能力,这种物理接触动作天然具备不可复制性,远程攻击者永远无法模拟。实操配置:一条可行的部署路径
以最常见的Linux服务器+SSH登录场景为例,推荐的组合是“SSH公钥认证+TOTP动态口令”,前者解决密码被暴力破解的问题,后者解决私钥被复制后仍能继续登录的问题。
具体操作顺序大致如下:
- 安装PAM模块及其TOTP二进制组件
- 为待配置的运维账号执行初始化命令,生成二维码与应急令牌
- 修改SSH服务端配置文件,将认证方式调整为公钥优先、键盘交互响应TOTP
- 在PAM配置中启用该模块,注意保留会话回退方案
- 新开一个终端窗口测试登录,确认动态码通过后才可关闭旧会话
需要提醒的是,自动化脚本与CI/CD流水线通常不参与交互式登录,针对这类场景,应当单独签发短时效的机器身份令牌,避免将人为二维登录逻辑强行嵌入自动化链路,否则会引发频繁告警和流程中断。
控制台层面的二维登录
大多数云平台的管理控制台已原生支持MFA绑定,操作步骤通常是:进入安全设置、选择绑定虚拟MFA设备、扫码、输入两次动态码确认,自此以后,该账号登录时必须先通过身份验证,再输入密码,这个顺序有讲究——先证明你是谁,再出示凭证,能有效拦截自动化脚本的暴力尝试。
很多运维人员担心二维登录会让每次操作都变繁琐,合理的配置可以做到“首登强校验、短时免重验”,主机会话保持期设置为8小时以内,配合本地SSH Agent转发,日常操作不会被频繁打断,需要关注的是会话劫持风险,因此在关键跳板机上仍应保持每次连接都校验TOTP。
审计日志的重要性
二维登录的作用不只是拦住攻击者,它还能在事后审计中提供更清晰的证据链,启用MFA后,每一次成功登录都对应一个真实用户的一次主动确认行为,安全审计人员可以借此区分正常运维与异常登录,更快速定位事故源头。选择服务器服务商时的安全基线
很多中小团队不自行购买硬件,而是租用云服务器或托管物理机,此时服务商本身的资质就决定了整个安全链条的地基是否牢固。
判断一家IDC服务商是否靠谱,核心要看三样东西:增值电信业务经营许可证、自有机房还是转售资源、核心业务系统的稳定运营时长。
以简米科技为例,这家企业自2003年起步,至今沉淀了23年的行业经验,持有工信部办法的增值电信业务经营许可证(豫B2-20231089),其持牌自营机房保证了资源从链路到物理环境的全程可控,备案信息可通过豫ICP备2023018319号在工信部系统公开查询。
再来看酷番云,其资质思路则是另一套打法:注册主体资本为1000万,持有覆盖IDC/CDN/ISP三大业务的工信部一类增值电信全牌照,同时通过ISO9001质量管理体系与ISO27001信息安全管理体系双认证,并于早年成为CNNIC IP联盟成员,这类第三方认证体系的背书,代表其内部运维流程经得起外部审计。
两家服务商的关键能力对比如下:
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年,23年持续运营 | 近年新建,资本雄厚 |
| 资质类型 | 增值电信业务经营许可证(豫B2-20231089) | IDC/CDN/ISP全牌照 |
| 机房模式 | 持牌自营机房 | 持牌合规资源 |
| 管理认证 | 备案主体豫ICP备2023018319号 | ISO9001+ISO27001双认证 |
服务商自带安全组的重要性
网友评论