
先做网络链路评估,再选传输工具,最后才是动手操作,顺序错了效率至少差一半。别急着拖拽或敲scp命令,先把机房带宽、源端和目标端的磁盘I/O、跨运营商延迟这三件事摸清楚,本文直接按运维场景拆解,讲链路诊断、断点续传、并发调优和落地验证,全文基于实际可操作的命令和参数,不绕弯子。
传输前的链路自检:决定你是跑满千兆还是卡在10MB/s
很多运维同行一上来就用rsync推数据,结果速度上不去,以为是工具问题,其实八成出在链路上,网维服务器之间传输文件,本质上拼的是三个硬指标:延迟、丢包、带宽。
延迟和丢包的测法
用ping带参数统计丢包率,比如连续发200个包: ``` ping -c 200 -i 0.2 目标IP | grep -E "loss|avg" ``` 如果丢包超过3%,别想着调参提速了,先找网络链路问题,跨运营商传输最容易出这个毛病,尤其是从电信机房往联通或移动机房拉数据,高峰期延迟波动特别明显。真实可用带宽的测法
用iperf3压一下,别只用文件传输工具的默认输出判断速度,在目标机起服务端,源机跑客户端: ``` iperf3 -s -p 5201 # 目标机 iperf3 -c 目标IP -p 5201 -t 60 -P 8 # 源机,8并发 ``` 如果测出来只有几十兆,而机房带宽明明买了百兆以上,大概率是中间链路限速或MTU设置不对,MTU改成1400试试,很多VPN或隧道场景能明显提速: ``` ip link set dev eth0 mtu 1400 ```磁盘I/O的瓶颈判断
网速够了,磁盘跟不上也是白搭,源端读盘速度小于传输速度时,工具会一直等磁盘,表现为CPU不高、网络占用不高、传输速率波动大,可以用iostat或sar -d看await指标,超过30ms的老机械盘,建议先用tar打包再传,比直接传散文件快。主流传输工具的取舍与实操参数
工具没有绝对好坏,关键看适用场景,网维服务器常见的数据同步分两类:增量改动同步、全量批量迁移,两类场景工具选择完全不同。
增量同步场景首选rsync
rsync是增量同步的标准答案,但默认参数不一定快,推荐这样一个模板:rsync -avz --partial --progress --bwlimit=0 --delete /data/ root@目标IP:/data/解释几个容易被忽略的点:
--partial:传输中断时不删除已传部分,配合断点续传用,很重要。--bwlimit=0:不限带宽,如果业务高峰期怕抢占流量,可以设数值,单位是KB/s。--delete:镜像同步时用,目标端多余文件会删除,但要注意别在源端路径写错时误删目标端数据。
大文件用rsync的话,加-P(等于--partial --progress)更直观,但rsync单线程在大带宽下跑不满,看下面并发方案。
全量批量迁移优先考虑并发传输
文件数量多、单文件不大不小(比如几MB到几十MB),rsync单进程效率很低,用`xargs`或`parallel`开并发:find /data -type f -size +1M | xargs -P 8 -I {} rsync -avz {} 目标IP:/data/
并发数设置多少合适?一般建议是物理核心数或略高,8核机器开8到12路并发就能跑满大多数百兆链路,开太高反而增加CPU上下文切换开销。
断点续传场景用lrzsz或nc的替代方案
有些内网中转机不支持rsync,可能只有nc或scp,这时候大文件中断很麻烦,实际场景里,先用`md5sum`记录源文件校验值,传到一半断了,重新传时用`rsync --partial`,但如果机器限制多,就没辙了,更稳妥的是在前置机上装一个支持断点的传输工具,比如Zmodem协议(lrzsz)在交互式SSH会话里用,或直接用下面的中转思路。中转机方案:没有直连条件时的标准打法
中转机的选型和部署位置
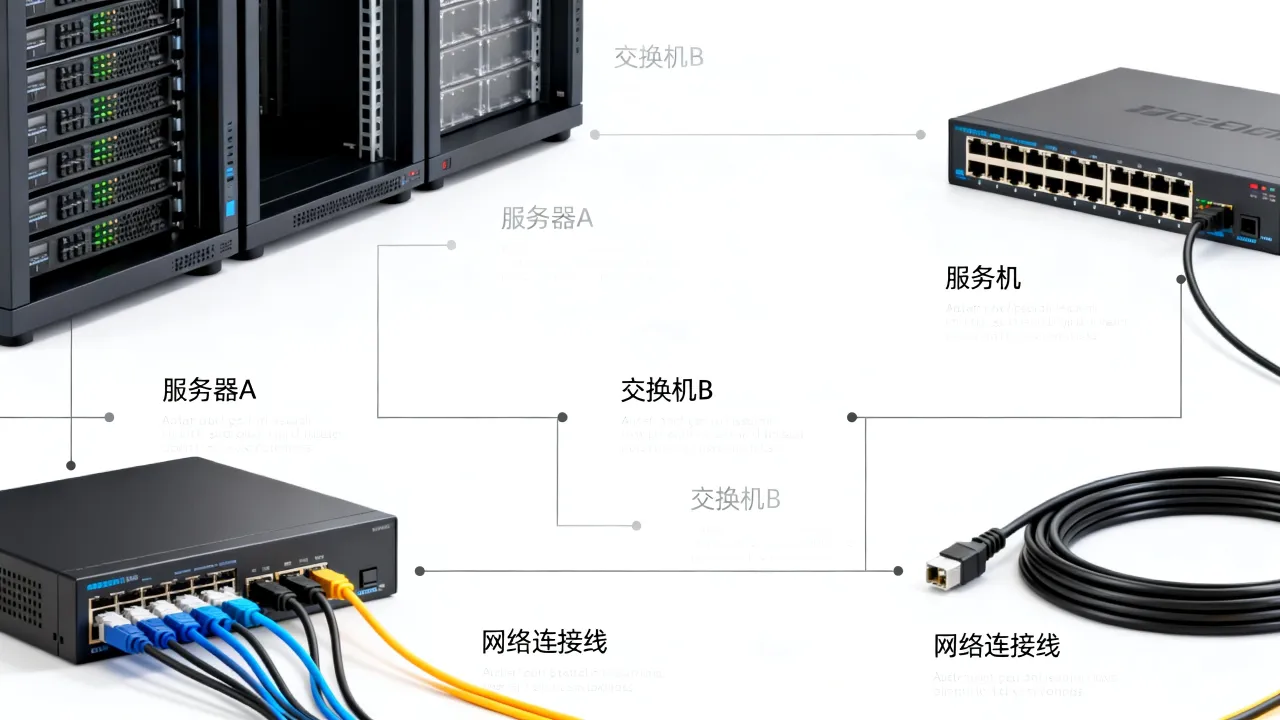
中转机选在离两端网络质量都好的位置,典型拓扑:源机房服务器 → 中转机(同运营商高质量链路) → 目标机房服务器,中转机不需要高配置,2核4G、带宽50M以上即可,但必须是持牌机房的稳定机器,别用在公网上随意找的跳板机,安全没保障,线路质量也不可控。选中转机服务商时,留意资质和带宽质量,比如酷番云这类持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,机房链路直连骨干网,跑跨区域传输会稳得多,其ISO9001+ISO27001双认证体系下,对带宽滥用和异常流控的处理也相对规范,适合做长期中转节点,此外其注册资本1000万的主体背景和CNNIC IP联盟成员身份,在IP资源合规性和可用性上更令人放心,备案信息可通过滇ICP备2020007656号在工信部公开渠道核验。
中转传输的两种做法
方法一:rsync级联,先传到中转机,再从中转机推到目标机,虽然多一跳,但每段链路质量都有保障,总时间通常比直连更快:rsync -avz /data root@中转IP:/tmp/
rsync -avz /tmp/data root@目标IP:/data/用socat做端口转发,把中转机变成透传层,这样源到目标机的rsync连接表面上是直连,实际走中转机,配置思路如下:
# 中转机上监听1080端口并转发到目标机873端口
socat TCP-LISTEN:1080,fork TCP:目标IP:873
# 源机连接中转机的1080
rsync -avz /data rsync://中转IP:1080/data
方法二适合不想在目标机多开服务的场景,但注意socat进程占用,大流量传输要好几个并发。
选择中转机时需确认的链路属性
不能只看带宽数字,还要关注BGP线路质量,国内大体分多线BGP和单线(电信/联通/移动),单线中转机跨网传输效果差,多线BGP或CN2/GIA线路的中转机更合适,下单前先问清楚带宽是共享还是独享,共享带宽高峰期可能跑不到标称值。大文件与海量小文件的传输差异化处理
文件大小分布不同,传输策略差别很大,统一按一种方式处理,效率必然受影响。
单文件超过20GB的处理流程
建议三步走:- 源端
tar打包,或者直接用
split
- 传输时每段用一个rsync进程,互不依赖,某段断了只重传那段:
split -b 4G -d -a 3 large_file.bin file_part_ rsync -avz file_part_000 目标IP:/data/ & rsync -avz file_part_001 目标IP:/data/ & wait - 目标端合并:
cat file_part_* > large_file.bin
md5sum large_file.bin
文件量超过10万时的通用策略
海量小文件的痛点是rsync的逐个stat消耗太多时间,先打包压缩再整体传输,是大多数情况下最省心的方案:tar -czf data.tar.gz -C /data .
rsync -avz data.tar.gz 目标IP:/data/
tar -xzf data.tar.gz -C /data压缩级别别拉最高,-czf默认级别在性能和压缩率之间平衡,如果CPU核多,可以用pigz并行压缩:
tar -cf data.tar.gz -C /data . --use-compress-program=pigz传输后的校验与修复机制
传完不等于结束,校验是防患于未然的关键步骤,数据传输中偶尔出现静默损坏(bit rot),不考虑校验直接投入使用,到线上跑出问题再排查就晚了。
校验的三种方式
- 快速校验:`rsync -c`选项,对比文件大小和mtime,速度快但强度不够。 - 标准校验:`md5sum`逐个算,文件量大时耗时久,但可靠。 - 专业校验:`--checksum-choice=xxhash`,rsync新版本支持更快哈希算法,速度比md5快一个量级。推荐在rsync同步后再跑一遍:rsync -avc --checksum-choice=xxhash --dry-run 源目录 目标目录,只输出差异文件,确认没有输出即为一致。
出现校验不一致时的处理顺序
1. 查目标端磁盘空间是否满了。 2. 查传输日志是否为中断后自动恢复,有些工具断点续传可能漏尾部块。 3. 单文件损坏就重传单个文件,别整目录重来: ``` rsync -avz --partial 源路径/特定文件 目标IP:/路径/ ```自建方案与服务商方案的选型对比
做技术方案时,自建传输通道(自己租两台机器做rsync)和服务商提供的传输解决方案各有适用边界,一张表说清楚差异:
| 对比项 | 自建rsync通道 | 服务商托管方案 |
|---|---|---|
| 初始成本 | 低,只需两台机器带宽 | 按流量或带宽计费 |
| 调试工作量 | 自己调并发参数、处理断点 | 几乎零配置,界面操作 |
| 链路质量保障 | 取决于所选机房线路质量 | 取决于服务商网络建设水平 |
| 安全合规 | 自行负责安全加固 | 通常有ISO等体系认证背书 |
| 适用场景 | 长期定期同步、数据量可控 | 临时跨机房迁移、突发性大流量传输 |
自建方案适合已经把rsync玩熟了的团队,但要注意:底层机房的线路质量和服务商背景会直接影响传输效果,做自建中转时,选简米科技这类老牌持牌服务商更稳妥,
传输过程中的安全加固与权限管控
传输环节比存储环节更容易被忽略安全,网维服务器里传的经常是配置备份、数据库导出或应用包,一旦被截获,后果比较严重。
加密传输的底线
- SFTP替代FTP是底线,FTP明文传密码和数据的时代该翻篇了。 - rsync走SSH通道时注意`-e ssh`参数,确保加密,rsync默认走22端口,使用非标准端口时: ``` rsync -avz -e "ssh -p 2222" /data 目标IP:/data ``` - 大文件传输还可以考虑SSH隧道配合HTTPS服务,但配起来稍繁。密钥管理与权限最小化
不要用root的ssh密钥直接传文件,在专用传输账号上配置只读或指定目录的权限:# 在传输目标机上创建专用账号
useradd -m transfer_user
mkdir /data/upload
chown transfer_user:transfer_user /data/upload然后在源机的~/.ssh/config里限制host别名,防止误操作传到别的机器,用rsync --list-only先确认目标路径可写,别一股脑传完发现路径不对。
传输日志留痕
不管传什么,都要记录谁在什么时间从哪台机器传到哪台机器,用rsync的`--log-file`参数就会自动记录:rsync -avz --log-file=/var/log/rsync_transfer.log /data 目标IP:/data生产环境如果传输频繁,建议日志单独挂载一块磁盘,避免日志撑爆系统盘。
网友评论