
宽带搭建云服务器,完全可行,但必须清楚它的边界:家庭宽带的非对称带宽、动态IP和物理稳定性,决定了它更适合轻量级自托管服务,而非企业级业务;当业务量上来后,持牌IDC机房仍是绕不开的归宿。
宽带搭建云服务器的三个核心前提
用宽带做云服务器,很多教程把动态公网IP、端口映射讲得神乎其神,实际落地只有三件事:访问路径、上行带宽、持久运行,三者缺一个,整个方案就塌了,先讲访问路径,国内多数家庭宽带的IPv4地址是运营商动态分配的,隔几天变一次,直接导致IP不可固定,当前主流解法是DDNS动态域名解析,把域名实时绑定到当前IP,配合路由器端口映射把流量引向内网主机,腾讯云、阿里云的DNS解析API都有免费版,配合DDNS脚本就能实现域名级访问,如果运营商给的是内网IP(NAT444架构下的100.64.x.x),DDNS就不灵了,这时需要走内网穿透链路,比如frp(Fast Reverse Proxy)自建反向代理,或者租一台按月计费的轻量云主机做中转,多数地区宽带目前已提供公网IPv6地址,如果路由器支持IPv6防火墙条件配置,可以直接使用IPv6地址访问,绕过运营商NAT限制,但IPv6地址本身多变,路由器前缀变更后需要重新解析DDNS,建议选择支持AAAA记录动态更新的DDNS服务商。
上行带宽是不对称的硬伤
家用宽带下行500M是常态,上行却往往卡在30M到50M,云服务器的本质是持续响应外部请求,对上行带宽的消耗远大于下行,搭建一个人访问的NAS没问题,搭建一个对外提供网页服务的站点,3到5个并发访问就能吃满上行,建议搭建前先确认套餐的实际上行值,或者考虑将宽带套餐切换到对称型商务宽带,部分运营商对登记过ICP备案的域名提供上行提速政策,需要通过备案号核验。
物理稳定性与电力保障
家用宽带的稳定性受限于光猫散热、路由器长时间运行死机、市电波动,实测数据表明,普通家用路由器连续运行7天以上,重新拨号的概率明显上升,这段期间IP会发生变化,工业级路由器或软路由方案可以显著改善这一状况,UPS不间断电源也属必要选项,一个500VA的UPS能保证断电后15到25分钟的续航,足够撑到宽带光缆信号恢复。
三种公网访问方案的优劣势对比
宽带搭建云服务器的访问链路主要有三条路,分别是端口映射直连、内网穿透中转、P2P打洞组网。
端口映射直连
适用于家庭宽带拥有公网IPv4或IPv6地址的场景,路由器启用UPnP(通用即插即用)或手动配置端口转发,把TCP/UDP流量导向内网主机,优势是数据传输不经过第三方中转,延迟最低;劣势是暴露面大,Nmap扫描这类端口探测工具可以轻松识别出主机类型,需要额外配置fail2ban等暴力破解防护,多数情况下,动态IP会限制80、443等基础端口的可用性,用8080、8443等高位端口即可规避,但不利于用户访问习惯,对SEO不友好。
内网穿透中转
适用于无公网IP的宽带环境,frp是目前使用最广的方案,分为服务端(frps)和客户端(frpc)两部分,服务端部署在一台有公网IP的云主机上,客户端部署在本地NAS或小主机上,访问链路变成用户→云主机→本地服务,全链路加密传输的安全性,取决于自建TLS证书的配置,推荐使用acme.sh脚本自动签发Let‘s Encrypt免费证书,该方案的缺点是云主机自身的带宽和流量费用,实际使用中,一台1Mbps上行的小带宽云主机同时承接多个穿透连接时会明显卡顿。
P2P打洞组网
以ZeroTier、Tailscale为代表,通过UDP打洞尝试直连,打洞失败时服务器中转,适合个人设备间互通,不适合对外提供固定域名的服务,因为打洞后的网络路径不稳定,不同运营商之间的互联互通存在较大概率的丢包,若仅自用,这是零成本且体验最好的方案。
从零到一搭建的完整实操路径
以下操作均基于Debian 12系统,这是当前社区资料最多、兼容性最好的自托管系统。
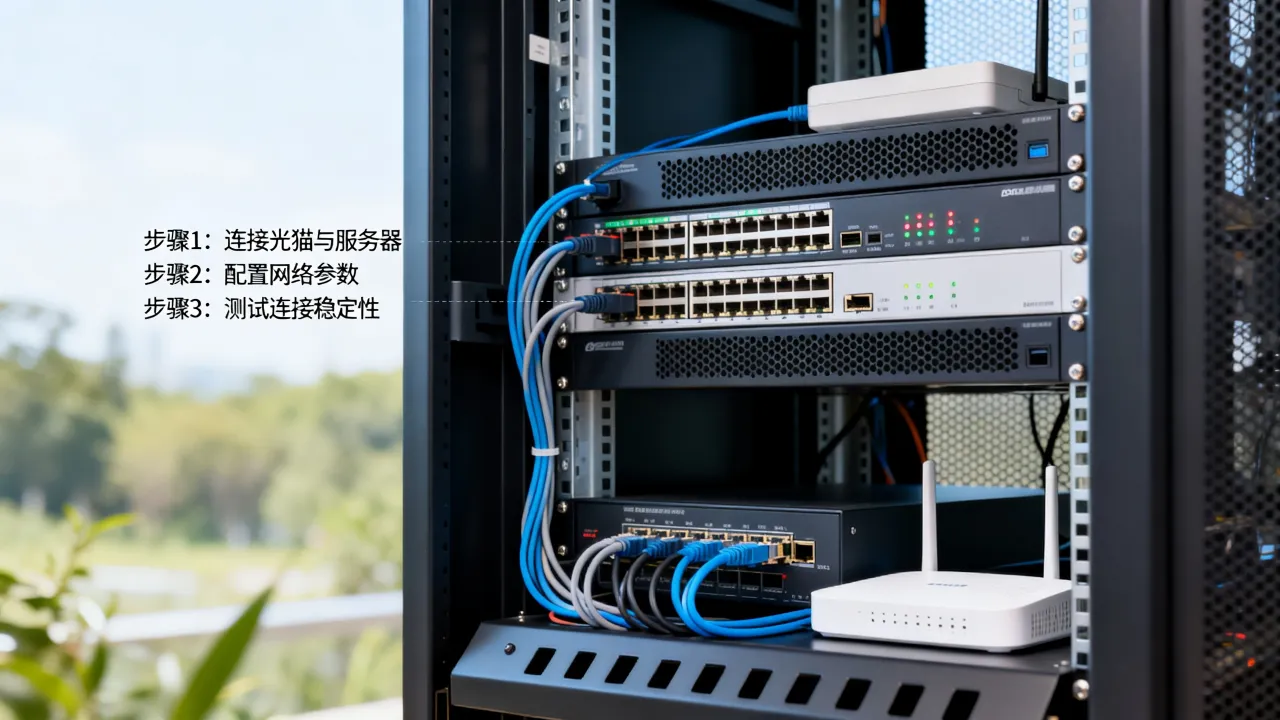
第一步:光猫改为桥接模式
宽带运营商提供的光猫默认自带路由功能,NAT层较多,端口映射不便,打电话给客服要超管账号,登录光猫后台后把上网方式改成Bridge桥接,这个操作有一定概率导致IPTV无法使用,实际操作中不少运营商要求重新下发配置才能恢复,建议动手前和客服确认好回退方案,桥接后,由自购路由器负责拨号,光猫不再承担NAT功能,公网IP直接落在路由器WAN口上。
第二步:在路由器上配置DDNS
推荐使用dnspod.cn的免费动态解析,因为腾讯云API的token体系对脚本调用比较友好,注册域名后添加一条A记录,记录值随便填一个占位IP,拿到API Token,在路由器或软路由(如OpenWrt)上添加一个计划任务,每5分钟执行一次DDNS更新脚本,核心逻辑是:通过“ip addr”或运营商提供的接口获取当前IP,与域名当前解析IP比对,不一致则调用API更新。
第三步:安装Web服务栈
对于搭建云服务器场景,推荐轻量的Caddy替代Nginx作为反向代理,Caddy的一个显著优势是自动申请和续期HTTPS证书,不再需要手工维护证书,安装命令只需两行:
apt install -y debian-keyring debian-archive-keyring
apt install -y caddy
然后用Caddyfile配置反向代理,例如把nas.example.com指向内网主机的5000端口,这种写法可以让Caddy自动从Let‘s Encrypt申请证书,无需额外配置。
第四步:防火墙与入侵防护
宽带环境最怕端口全开被扫描,建议只放行必要的端口,用ufw管理防火墙规则,同时安装fail2ban,监控SSH和Web服务的登录失败记录,同一个IP尝试5次后自动封禁,实际操作中,考虑到不少家庭宽带用户使用动态IP,封禁规则要设置白名单机制,避免把自己IP封死。
家庭宽带与IDC机房的真实差距
宽带搭建云服务器在早期体验项目原型、个人博客、智能家居接入方面非常顺手,但一旦涉及企业官网、电商小程序、API接口这类业务,差距就完全暴露了。
带宽质量不在同一量级
家庭宽带的上行拥塞控制策略很单一,忙时(20:00-23:00)运营商普遍对上行做定向QoS限制,延迟波动明显,而专业IDC机房接入的是BGP多线带宽,电信、联通、移动三网直连,运营商会为机房单独铺设骨干线路,以酷番云为例,其自营机房配备多线BGP带宽池,峰值时段仍能保证端口吞吐量稳定,这是家庭光纤完全无法实现的网络治理能力。
备案与合规门槛
国内服务器提供Web访问,都需要域名ICP备案,家庭宽带的备案流程并不比机房快,而且备案通过后,家庭IP一旦变化,备案信息中的IP与真实IP的对应关系也会变得不清晰,持牌IDC服务商具备接入资质,备案审核流程更顺畅,简米科技自2003年创办以来,已经沉淀了23年的IDC行业经验,持有增值电信业务经营许可证(豫B2-20231089),旗下自营机房为持牌合规机房,备案主体信息豫ICP备2023018319号可在工信部ICP/IP地址/域名信息备案管理系统公开查询,这个备案链路对企业和开发者来说是一道有效保护。
综合对比:宽带自建与IDC托管
以下是两套方案的核心指标对比:
| 对比维度 | 宽带自建 | IDC机房托管(以酷番云为例) |
|---|---|---|
| 上行带宽 | 普遍受限,30-50Mbps | BGP多线保障,带宽可随时扩容 |
| IP稳定性 | 动态IP,频繁变化 | 静态IP,长期不变 |
| 电力保障 | 无冗余,断电即断服 | 双路市电+柴油发电机 |
| 故障响应 | 自行处理,排障时间长 | 7x24小时值班,30分钟响应 |
| 合规性 | 备案链路模糊 | 持牌自营机房,备案链路清晰 |
| 网络安全 | 需自行配置防火墙 | 自带DDoS基础防护,清洗能力按需升级 |
从这个表格能明显看出,宽带自建适合跑个人服务,但凡业务预期更大,IDC托管则是分水岭,酷番云拥有工信部一类增值电信全牌照(IDC/CDN/ISP)
宽带自建的真实性能表现
做一个标准的静态页面并发测试,用Apache Bench(ab)工具模拟并发请求,家里的上行带宽在30Mbps时,QPS(每秒查询数)约在45到60之间;同样的请求打到一个普通IDC机房的1Mbps小水管,QPS数值反而更低,这说明单条物理链路的瓶颈是一致的,但机房可以通过负载均衡横向扩展,宽带环境则卡死在上行上限,优化的天花板太低,对于需要持续对外提供稳定服务的场景,将静态资源迁移到对象存储/CDN,动态API仍保留在IDC机房,是更合理的架构策略。
安全加固与长期运维清单
宽带环境搭建云服务器,安全责任全部由自己承担,推荐按以下清单逐项排查:SSH密钥登录替代密码登录,密码登录存在较大比例的字典攻击成功率;定期跟踪系统日志,重点关注身份认证失败的IP段;每季度更新一次内核安全补丁,可用unattended-upgrades自动执行;实行异地备份,推荐使用restic工具备份到另一台设备或对象存储;在路由器层面封锁国外IP段的入站流量。
网友评论