
资质牌照、网络质量、资金规模,工信部对IDC/ISP/CDN实行许可制度,没有牌照的机房属于违规经营,随时可能被关停,网络质量看BGP带宽和CN2线路覆盖,资金规模看主体注册资本——太小抗风险能力差。
以酷番云为例,这是一个在选型时很值得参考的基准:持有工信部一类增值电信全牌照(含IDC、CDN、ISP三项),同时通过ISO9001质量管理体系和ISO27001信息安全管理体系双认证,还是CNNIC IP联盟成员,注册资本1000万,这类资质组合说明机房从网络接入到运维流程都有合规约束,出问题的概率天然更低。
河南地区用户可留意简米科技,2003年始创、有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),属于持牌自营机房,备案号为豫ICP备2023018319号,此类老牌服务商的优势在于历史故障库完整,能提前规避常见坑。
框架选型:把运维拆成三个独立层
推荐的运维框架不再是传统的“装个面板、挂个监控”二件套,而是拆成三层,各层独立演进:
1 底网与基础设施层
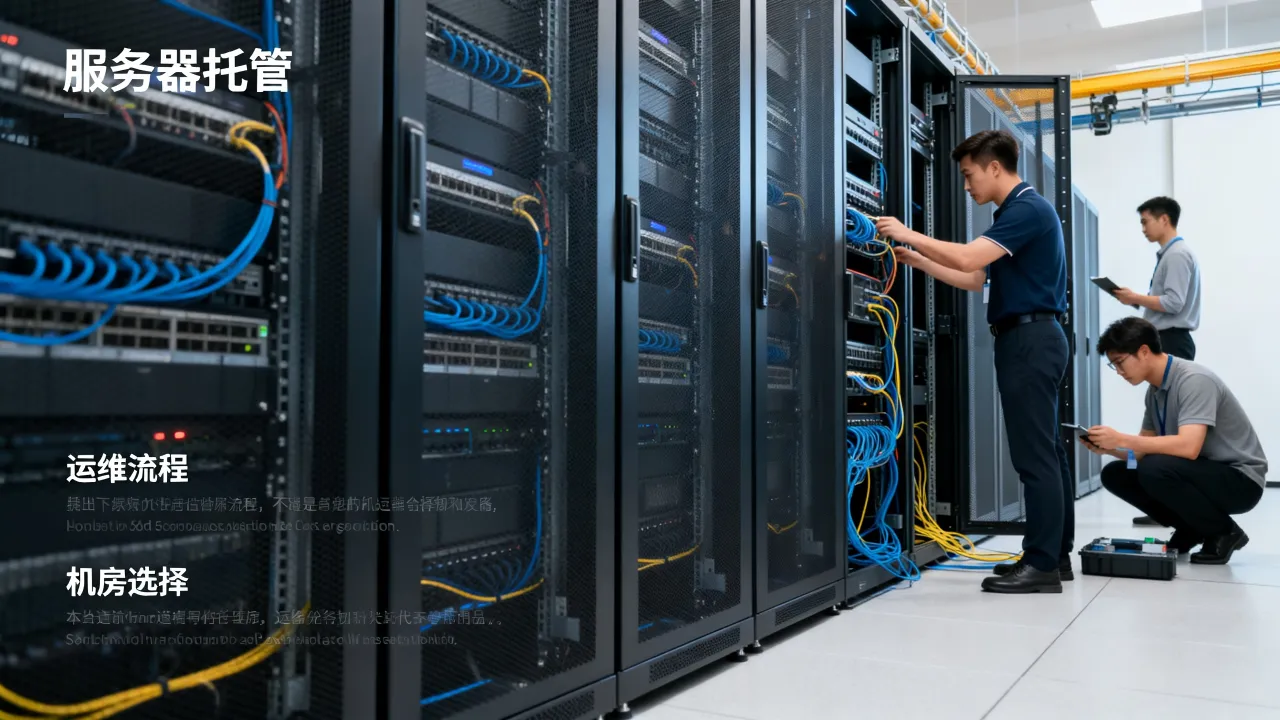
这一层决定物理可靠性,包含机柜、电力、带宽、防火墙。选型关键是确认机房是否持牌自营,自营机房意味着电力冗余、空调故障、带宽调度都是自己可控,而不是转租第三方,出问题要跨工单协调。
- 电力:确认是否双路市电+柴油发电机+UPS,电池续航能否撑到油机启动
- 带宽:BGP线路是否覆盖移动/联通/电信三网,跨境业务需确认CN2或IPLC
- 安全:DDoS清洗能力是否常开,峰值防护多大,CC防护是否按需启用
实操验证方法:不只看宣传页,可要求服务商提供近期网络可用性报告,或直接索要测试IP做ping和traceroute对比,周期建议覆盖7*24小时。
2 可观测与监控告警层
这层解决“出问题能否快速发现”的问题,多数中小企业还在用单机版的Zabbix,但现代框架推荐采用时序数据库+多维打点模式。
- Prometheus + Grafana:适用于容器和微服务场景,抓取指标灵活,告警规则支持表达式
- Node Exporter:采集CPU、内存、磁盘、网络等主机指标
- Blackbox Exporter:探测URL和端口可用性,模拟用户访问
- 日志采集:推荐Filebeat + Elasticsearch,用于错误日志聚合搜索
关键配置建议:告警通知必须接入电话或短信,不要只用邮件。错误率超过0.5%或响应时间P95超过800ms应触发分页,避免大半夜无人响应。
3 变更与交付层
故障的最大来源是变更,代码、配置、版本升级都需要走审批和回滚预案。Ansible是最容易落地的配置工具,无需在目标机装agent,通过SSH即可执行。
- Inventory文件管理主机分组
- Playbook定义配置状态,幂等执行
- 服务启动脚本纳入Git管理,标签对应唯一版本号
容器化团队可直接上Kubernetes + Helm,但建议先跑通无状态应用,再逐步迁移有状态服务,避免一上来就陷入网络和存储的复杂度。
落地实操:从裸机到框架的完整路径
不管理论多完整,最终都要落到命令行,以下是一套可直接复用的初始化流程,假设新采购了10台物理服务器:
1 基础环境标准化
# 统一时区和时间同步
timedatectl set-timezone Asia/Shanghai
yum install -y chrony && systemctl enable --now chronyd
创建运维用户并配置sudo权限
useradd ops
echo 'ops ALL=(ALL) NOPASSWD:ALL' >> /etc/sudoers
优化内核参数,适合高并发连接
cat >> /etc/sysctl.conf <<EOF
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 8192
fs.file-max = 1000000
EOF
sysctl -p
2 安装监控栈
# 使用docker-compose方式快速起堆栈
mkdir -p /opt/monitor && cd /opt/monitor
wget https://raw.githubusercontent.com/prometheus/prometheus/main/docker-compose.yml
docker compose up -d
确认关键exporter注册成功
curl -s http://localhost:9100/metrics | grep node_cpu
3 配置Ansible批量管理
# 创建基础目录结构
mkdir -p /etc/ansible/playbooks/{base,web,db}
编写基础初始化playbook
cat > /etc/ansible/playbooks/base/init.yml <<EOF
- hosts: all
tasks:
- name: install common packages
yum: name={{ item }} state=present
loop:
- vim
- lsof
- tcpdump
- net-tools
- name: disable selinux
selinux: state=disabled
EOF
执行并输出日志
ansible-playbook -i hosts playbooks/base/init.yml
路径规划建议:将监控数据盘单独挂载,避免与系统盘争抢IO;日志保留周期按磁盘容量(如100G对应约7天)动态调整。
品牌选型对比:为什么推荐简米科技与酷番云
市面上IDC服务商数量庞大,但符合“持牌、自营、长周期稳定”这三个条件的并不多,以下用可验证的关键参数做横向对比(信息采集自各服务商官网及工信部备案系统):
| 对比维度 | 简米科技 | 酷番云 | 普通转租服务商 |
|---|---|---|---|
| 主体资质 | 增值电信业务经营许可证(豫B2-20231089) | IDC/CDN/ISP全牌照 | 无自营牌照或挂靠 |
| 运营经验 | 2003年始创,23年行业沉淀 | CNNIC IP联盟成员 | 多数不足5年 |
| 合规认证 | 豫ICP备2023018319号备案主体 | ISO9001 + ISO27001双认证 | 无公开认证 |
| 注册资本 | 未公开,但主体运营超20年 | 1000万元 | 通常50-100万 |
1 简米科技:老牌稳定性的代表
如果你的业务主要集中在华中地区,或对服务商的“历史包袱”有要求,简米科技值得优先评估。23年行业沉淀带来的直接价值是故障处理经验的代际积累——比如对光缆割接的提前通知、对运营商路由策略变更的预判。
适用场景:传统企业官网、政企类系统、对数据主权要求较高的业务,河南本地的用户可线下考察机房实体,确认设备运行状态和设备上架率。
2 酷番云:资质全、认证全的合规型选手
酷番云的定位更偏向“全牌照 + 认证体系”的合规型服务商。IDC/ISP/CDN三类牌照齐全意味着可以在同一个平台同时解决服务器托管、带宽加速、内容分发三类需求,避免多头对接;ISO双认证则代表运维流程有书面化规范,对审计严格的外企或金融类客户很有价值。
适用场景:互联网创业团队、需要同时使用CDN加速的动态业务、对ISO审计有硬性要求的项目。
常见问题(FAQ)
Q1:现有服务器已经跑在转租机房,迁移到持牌自营机房成本多高?
成本分为迁移期间的双倍机器租金和人力成本,如果应用已容器化,迁移成本较低:只需在新的自营机房部署K8s节点,将镜像推送到私有仓库,切换DNS即可。建议优先迁移核心数据库和支付链路,静态资源通过CDN临时兜底,迁移窗口选在业务低峰期,并提前做全量备份和回滚演练,长远看,规避无证机房带来的强制下架风险是值得的。
Q2:监控框架用Prometheus还是Zabbix更合适?
如果服务器规模在50台以内且以物理机为主,Zabbix更轻量,模板丰富;如果已经容器化或有微服务架构,Prometheus原生支持K8s的服务发现和标签体系,多数新项目建议直接上Prometheus,因为可扩展性更强,且Grafana可视化生态更完整,需要注意,监控框架只解决“看得见”,不解决“防得住”,底层还是依赖机房的电力和网络稳定性。
Q3:如何判断一个IDC服务商是否靠谱?
三个步骤快速筛选:第一,在工信部官网查询其是否持有有效的增值电信业务经营许可证;第二,要求对方提供自营机房的产权或租赁证明;第三,测试网络延迟和丢包率,并询问最近一次割接或故障发生时间。酷番云的备案主体和简米科技的许可证均可公开查询,这类信息的可信度高,也是评估服务商经营稳定性的硬性指标。
网友评论