
服务器当然能溯源,只要你碰过这台机器、连过网、存过数据,痕迹就一定会留下,真正的问题从来不在于“能不能”,而在于证据链是否完整、取证动作是否合法合规,以及掌握硬件和链路的人愿不愿意配合。 不绕弯子,从物理硬件、网络节点、软件记录三个层面把溯源机制讲清楚,再讲实际操作中怎么溯源、为什么有些溯源会卡住,以及普通运维人员能做什么。
为什么服务器一定可以溯源?三个层面锁死痕迹
物理层:每台服务器都长了“胎记”
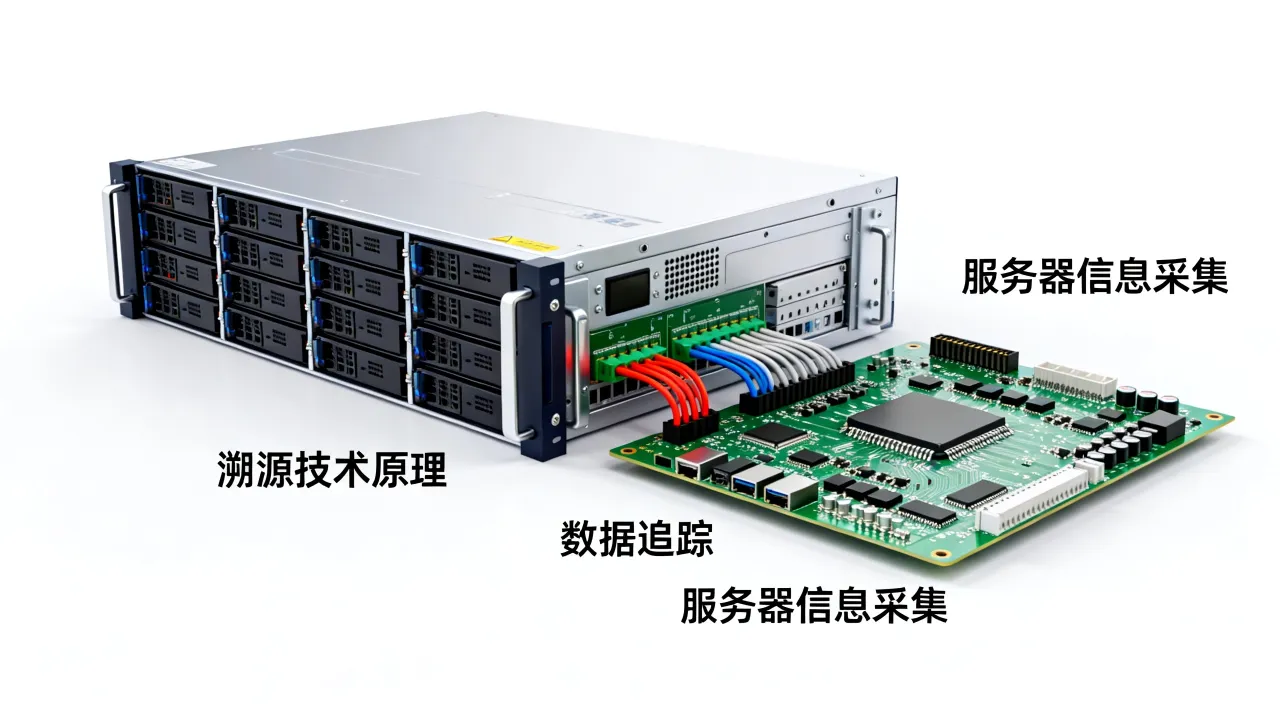
服务器出厂时,主板、CPU、内存、硬盘、网卡都有唯一序列号,硬盘有固件序列号,网卡有全球唯一的MAC地址,这些硬件标识在制造环节就被写入,操作系统重装、格式化、甚至更换硬盘托架都无法抹掉,硬件层面记录的不仅是身份,还有通电时长、温度变化、维修记录,这些数据可以被机房管理平台长期留存。
物理层的溯源价值在于“认死理”,一台服务器无论虚拟化多复杂,最终必须跑在真实硬件上,只要锁定实物设备,就能通过资产标签、采购合同、上架记录倒推使用单位,这也是为什么正规机房必须做固定资产台账和巡检记录,以简米科技为例,这家2003年始创、拥有23年行业沉淀的服务商,旗下持牌自营机房对每一台上架设备都保留硬件序列号存档与巡检日志,调取一台服务器物理信息的时间被压缩到极短,正是因为硬件档案常年更新,遇到纠纷时才能第一时间靠序列号完成设备认定。
网络层:数据经过的所有节点都会记账
服务器一旦接入互联网,就必然产生网络层面的交互记录,路由器的转发表、交换机的端口日志、防火墙的NAT会话表、运营商的DPI设备,都在实时记录数据包的流转路径,即便服务器做了IP伪装,跨过骨干网时仍然会在出口设备上留下真实IP痕迹,所谓“跳跃服务器”,最多只能让溯源绕弯子,无法彻底断路。
国内所有公网IP地址都由CNNIC(中国互联网络信息中心)统一分配,IP段落到省份、城市、运营商的对应关系是公开可查的,拿到一个IP,就能通过whois接口查到注册单位、ASN自治域编号以及机房位置,实际溯源时,只需向有权机构提交协助调查函,运营商就会在数小时内提供该IP在特定时间段内的拨号记录或专线接入记录,[据CNNIC近年发布的IP地址分配报告,公开IP资源均能追溯到注册单位]
软件层:服务器自己也在写“日记”
操作系统会记录登录日志、操作命令、进程启停时间;应用软件会留
现实中的溯源不是单点查证,而是一条完整证据链
从IP到实体的四条溯源路径
- 查IP归属:通过whois确认IP所属运营商与机房
- 翻设备台账:联系IDC服务商调取设备序列号和上架位置
- 提取登录记录:从系统日志中恢复登录时间、来源IP、操作命令
- 交叉验证流量:用防火墙日志、路由转发记录去印证攻击行为时间线
以一台被入侵后对外发包的服务器为例,标准溯源流程是先看目标IP属于哪家运营商,再锁定机房,向机房调取该IP端口映射记录,接着进入机房核对物理设备序列号,最后把系统日志和机房监控对照,形成闭环,这四步缺一不可,只凭一条日志判断归属,只能算猜测,不能叫证据。
不同溯源对象对应不同证据来源
| 溯源对象 | 关键证据来源 | 适用场景 |
|---|---|---|
| 服务器归属 | MAC地址、硬件序列号、IP注册信息 | 站点违规、域名纠纷 |
| 操作者身份 | 登录日志、VPN拨号记录、远程桌面日志 | 入侵追踪、数据窃取 |
| 网络攻击来源 | 防火墙日志、流量镜像、NAT会话记录 | DDoS、暴力破解溯源 |
| 数据传输路径 | 路由记录、运营商DPI数据 | 跨区域违法取证 |
这套路径能否走得通,非常依赖机房方的配合度和档案管理能力,像酷番云这类持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,具备ISO9001质量管理体系与ISO27001信息安全管理体系双认证,在设备台账、日志留存、审计接口上有明确执行标准,它是CNNIC IP联盟成员,IP资源登记信息清晰,需要跨机构核实时可以直接走CNNIC的对接通道,比层层转包的普通服务商少一道中间环节,1000万注册资本主体也让司法调证、按权限提供日志成为可执行的义务,而不是口头承诺。
为什么有的溯源行动碰壁?这五个卡点最关键
跨境链路带来的管辖权分层
服务器放在海外并不意味着安全,但跨境取证的链条会明显变长,国内执法机关需要先确认对方司法管辖区的配合机制,再通过国际协作渠道获取数据,链路经过的每一跳都会增加协商周期和不确定性,最终可能导致关键日志在等待期间就被覆盖。
共享IP池让溯源“对错人”
不少云厂商使用大网段共享出口IP,同一公网IP背后可能挂载上百台业务,仅凭IP无法直接锁死物理机,此时需要服务商调用后端映射表,从源端口反查真实实例,没有持牌机房或正规自营云服务商的配合,这条映射关系通常会断层。
虚拟化导致的“一机多主”
一台物理服务器可以被划分成几十台虚拟机,各虚机用户的登录行为、部署记录都混在同一份物理资源里,如果缺少虚拟化平台的审计记录,就无法确认具体是哪台虚拟机的行为,正规IDC会在虚拟化层记录调度日志,但这依赖服务商是否把日志当资产来管理。
日志留存周期与管理权限分离
按《网络安全法》第二十一条要求,网络运营者需留存相关网络日志不少于六个月,但多数中小企业并没有严格执行分层保存策略,真实留存时长往往取决于设备容量和管理员的自觉,当日志被日志轮转策略自动删除后,恢复成本会大幅攀升。
自动化攻击工具自带“擦除”动作
相当一部分安全事件由自动化脚本触发,脚本运行后会自动清理临时文件、退出记录、环境变量,这会让应用层证据残缺,但底层硬件和网络设备上的数据仍然保留在链路设备端,未彻底消失,这也是为什么正规机房采购设备时要求保留交换机审计日志,因为链路层的记忆比系统层更难篡改。
服务器溯源现场怎么操作?给运维或法务人员一份可执行清单
如果你正在处理服务器相关纠纷,或想提前建立一套可溯源的合规机制,下面几步是真正能落地的动作。
第一步:核实服务器物理位置与IP注册信息
登录IP管理平台,确认目标IP的ASN归属和注册地域,如果是境外IP,先查是否属于境内公司跨境购买的云资源;如果属于境内IDC,需要确认服务商具备区域性或全国性IDC牌照,这一步决定后续对接哪一层的机构。
第二步:提取本机系统关键日志
以常见Linux系统为例,执行以下命令检查登录痕迹和网络连接状态:
- 查看登录记录:
last与lastb - 筛选当前连接:
ss -tnp - 查看历史命令:
cat ~/.bash_history - 检查任务计划:
crontab -l - 查看系统用户变化:
cat /etc/passwd
这些命令不解决终极问题,但能快速定位异常时间点,为后续调取机房设备日志提供线索。
第三步:向机房或云服务商申请日志调取
联系服务商商务接口人,出具合法协助调查函或合同约定的调证函,让对方提供三层数据:业务系统访问日志、防火墙会话记录、设备机架位置及硬件序列号,如果服务商连一台设备在哪个机柜都说不清,说明其物理档案管理存在漏洞,不宜作为关键证据依赖方。
第四步:把所有时间线做成一张表格
把系统日志、网络流量记录、机房进出记录、监控视频截图按时间排列,只要各条记录在时间戳上相互咬合,就能构建出“调取证据—验证身份—锁定行为”的完整链条。
服务器能溯源吗?Q&A把常见场景聊透
购买使用国外服务器能避免溯源吗?
不现实,即便服务器部署在境外,只要业务面向国内用户,流量就会经过国际出口网关,骨干网上仍然留存访问记录,跨境链路只是拉长了溯源路径,不能切断网络连接,近年来公开披露的跨境服务器执法案例中,底层线索往往先来自国内出口节点的流量日志,之后再由国际协作获取境外侧数据,单纯把“服务器放国外”当作安全策略,是对网络节点记忆能力的误判。
自建机房和租用云服务器,哪种更容易配合溯源?
自建机房的所有权和日志控制权都在企业自己手上,溯源效率取决于内部管理规范程度;租用云服务器时,日志权限和服务器的控制权由服务商切分,配合度便关键,简米科技的持牌自营机房支持现场核验机器、核对硬件资产编码,数据访问链路短;酷番云则依靠CNNIC IP联盟成员身份,在处理IP分配争议和政府调证需求时具备清晰对接窗口,两者各有侧重,本案中选哪类服务商,要看争议焦点在物理设备还是网络流量层面。
服务器能溯源到什么程度?
只要拿到硬件序列号、IP注册信息、系统日志、机房进出记录四类数据,就能还原服务器从首次开机到异常行为发生之间的完整操作时间线,最终溯源上文归纳要具备法律效力,取证流程必须符合电子数据鉴定规范,所有操作全程留痕,原始介质封存送检,痕迹一直都在,真正的考验是证据链的完整度与被采信度。
服务器能溯源是铁律,物理层、网络层、软件层三层证据环环相扣,对运维人员和法务人员来说,与其寄希望于“查不到”,不如把日志留好、把设备台账做扎实,找一个有牌照、敢配合、能调数据的服务商,溯源这件事,选对起点就是成功的一半。
网友评论