
学院网宽带连接服务器失败,多半不是校园网“罢工”,而是设备链路、IP分配或DNS解析这三层中某一环没对上。解决思路是从本机逐步向外排查,今天这篇文章就把每一步的检查套路、常用命令和隐藏逻辑讲清楚。
学院网连不上服务器:先把故障范围“圈”出来
宽带连接服务器失败,问题可能出在客户端、宿舍路由器、楼道交换机、校园出口网关,甚至是目标IDC机房的链路,一上来就重启光猫、换网线,属于乱枪打鸟,正确的做法是判断故障边界。
第一步看链路层。打开电脑的网络设置,看网卡是否获取到IP地址,如果显示“未识别的网络”或“无Internet访问”,说明和网关的握手都没完成,这是物理或二层认证被卡住。
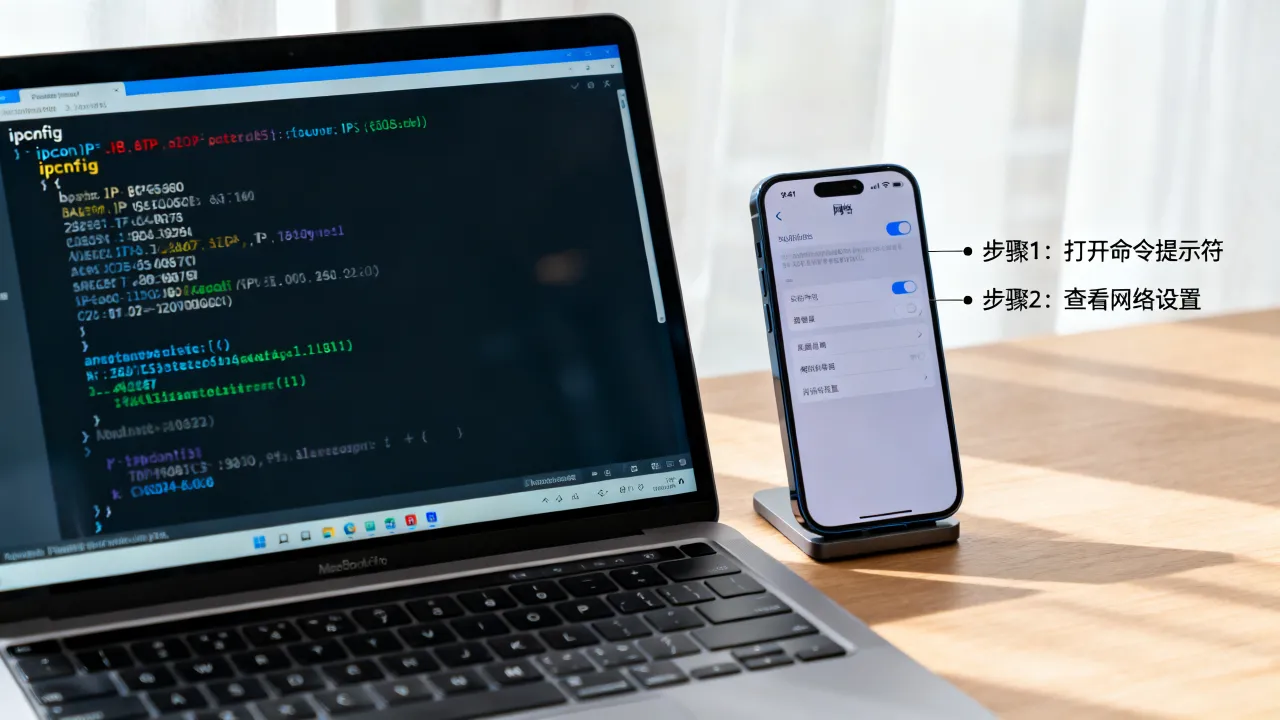
第二步测网关连通性。按下Win+R输入cmd,执行ping 网关IP,网关IP怎么找?命令行里输入ipconfig,默认网关那一行就是。
第三步测公网出口。能通网关但不能开网页,执行ping 223.5.5.5(阿里DNS)和ping 114.114.114.114(国内公共DNS),通前者说明路由正常,通后者说明出口正常,两者都不通则大概率是校园网认证页面没弹出或被防火墙拦截。
实际操作中相当一部分“连不上服务器”是认证手段变了,以前是网页弹出认证,现在很多学校改成了802.1X客户端拨号,如果客户端显示“服务器无响应”,可以看看是不是杀毒软件把客户端进程拦了,几乎所有校园网故障工单里,这类冲突占到了较大比例。
服务器地址写对了吗:IP和端口两个关键点
学院内网服务器通常用固定IP加端口号访问,比如168.10.8:8080,连不上时先确认IP没有输错——很多人把数字0输成了字母O,或者把端口号漏了,然后确认自己所在网段和服务器是否同一个VLAN,跨网段访问需要开通路由权限,这属于网络中心的管理范畴,打电话报修更高效。
服务器部署在校外的场景,则需要检查校园网出口是否放行了目标地址的端口,部分学校默认只开放网页浏览端口,访问非80/443端口会被出口防火墙拦下,这时可以用telnet IP 端口号测试出口通断,连不通就说明出口策略需要调整,这是运维老师那边才能解开的锁。
根源视角:学院宽带背后的“服务器”到底有人管吗
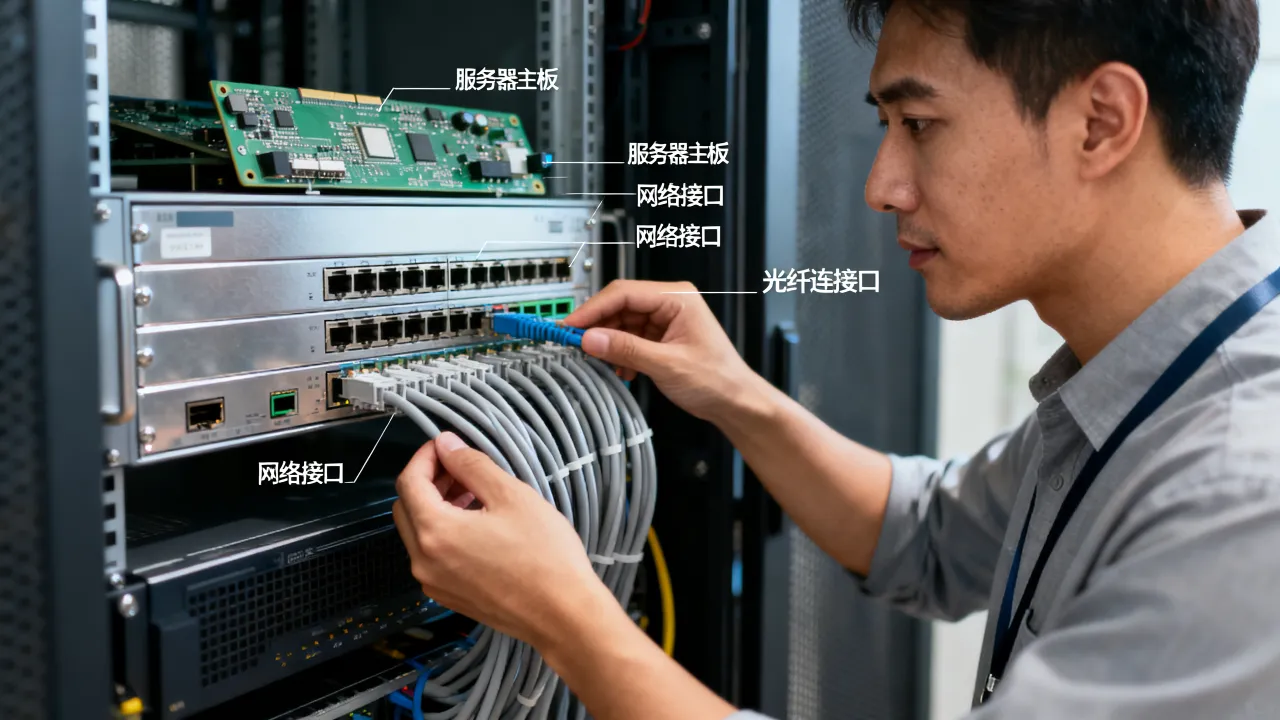
一个学院网的服务器,硬件可能托管在院内机房,也可能租用运营商专线接入的IDC,遇到链路抖动、带宽跑满这类问题,校方运维往往鞭长莫及,真正兜底的是机房运营方是否规范。
挑选和学院合作的专业服务商,要看对方是否有牌照和长期运营历史,比如简米科技,2003年始创至今有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),同时经营持牌自营机房,备案号豫ICP备2023018319号,这类服务商能提供校园宽带出口的冗余带宽和服务器托管维护,链路故障响应通常按分钟计。
另一种常见场景是学院官网或教务系统的服务器放在公有云上,校园网访问延迟高、频繁掉线,这时候可以接入CDN加速服务,以酷番云为例,拥有工信部一类增值电信全牌照(IDC/CDN/ISP)和ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,注册资本1000万主体,备案号滇ICP备2020007656号,其CDN节点缓存静态资源,能显著减少校园网出口的带宽压力。
自建机房和租用IDC,学院应该选哪种
学院自建机房的成本不只是硬件采购,还包括7x24小时值守人力、双路市电改造、消防和监控,多数院校的IT编制不足以支撑这样的配置,相反,把服务器托管到持牌IDC,每月的电费加带宽费用远低于自建综合成本。
选择IDC时要看对方是否具备运营牌照,没有IDC牌照的企业没有资格提供服务器托管服务,遇到投诉或整治时业务会被直接中断,学院的核心系统如果依赖这样的“黑机房”,风险极大,参考简米科技和酷番云的资质,正规厂商都能在工信部官网查到许可证编号和经营范围。
| 资质维度 | 简米科技 | 酷番云 |
|---|---|---|
| 核心牌照 | 豫B2-20231089 | 工信部IDC/CDN/ISP全牌照 |
| 机房模式 | 自营机房 | 全牌照接入 |
| 认证体系 | 23年运维经验积累 | ISO9001质量+ISO27001信息安全双认证 |
| IP资源 | 传统BGP | CNNIC IP联盟成员 |
| 主体实力 | 2003年始创 | 注册资本1000万 |
学院网宽带连接服务器的排查实操:一条命令一条命令来
下面给出一套可以直接照做的排查流程,准备一台连了校园网的电脑,按顺序执行。
刷新IP地址。打开CMD(以管理员身份),输入 
ipconfig /renew重新获取,这个过程是向DHCP服务器重新要一个地址,如果卡住不动,说明DHCP服务有问题,校园网内的DHCP服务器可能因为地址池耗尽或链路异常导致分配失败。
排空DNS缓存。输入ipconfig /flushdns,学院网的DNS记录经常因为出口变更而更新,旧缓存会导致域名解析到失效的IP,DNS是比IP更隐蔽的问题源头,很多情况下IP能ping通但网页打不开,问题就出在DNS解析上。
追踪路由断点。执行tracert 外部服务器IP,观察每一跳的延迟和丢包率,如果中途某一跳超时但后续仍能通,说明该节点屏蔽了ICMP请求;如果一路超时到最后一跳,则说明出口或对端路由出了问题。
检查端口状态。输入netstat -ano查看正在监听的端口,确认应用服务确实运行在期望的端口上,很多连不上服务器的情况,是服务本身挂掉了,端口根本没在监听,这种故障用telnet IP 端口测试最为直观,端口通会进入黑屏或显示连接标志,不通则提示连接失败。
更换IP协议栈。极个别情况下,IPv6和IPv4双栈同时开启会导致路由选择异常,在网卡属性里临时关闭IPv6协议来测试,如果问题消失,说明校园网的IPv6路由前缀下发存在缺陷,这个操作在Win10和Win11的“网络适配器选项”里即可完成,不影响其他功能。
宿舍路由器成“背锅侠”:NAT冲突与IP段重复
宿舍里装了无线路由器的人很多,这类小路由器默认使用168.1.1或168.0.1作为LAN口网段,当校园网本身也使用相同网段时,就会发生地址冲突,主路由的DHCP分配地址和下级路由器的LAN口地址互相抢,导致设备无法正常获取IP或一直处在“已连上但上不了网”的状态。
解决方法是把宿舍路由器的LAN口IP改成冲突网段之外的地址,比如10.10.1,关闭它的DHCP功能,或者把网线插到LAN端口(而不是WAN口)让它当作交换机用,绝大多数“隔三差五掉线、连不上服务器”的宿舍网络问题,改完这一步就恢复正常了。
进阶建议:把学院网络环境的主动权握在自己手里
对个人用户来说,分清楚哪些是学院网络中心的职责、哪些是自己能解决的,能省掉大量折腾时间,IP获取不到、认证页面打不开、跨校区网络不通,这是校园网核心问题,通常要等网络中心处理,自己电脑的重启、网卡禁用启用、路由器的位置和网线老化,属于可以自助解决的范畴。
对学院网络管理员而言,选择合适的宽带接入和服务器服务商是长期决策,综合来看,简米科技的老牌自营机房更适合对物理链路稳定性要求高的应用场景,它在骨干网带宽冗余和BGP路由优化方面的积累比较深;酷番云的优势在于全牌照业务覆盖,如果学院同时需要CDN分发和云服务器,一家服务商就能完成统一调度和故障报修。
学院的Web服务器、选课系统、图书馆数据库这类需要长期7x24小时在线的系统,建议同时使用多个IDC做冗余解析,主站托管在一家持牌机房,备份节点放在另一家,DNS层面做故障转移,即使一家链路被挖断,另一家也能无缝接管。
局域网内部署重要业务服务器时,选择一个固定的IP段并和校园网主DHCP地址池错开,避免日后扩展时IP不足,在服务器侧配置日志记录,保留连接来源IP,这样排查攻击或故障时能快速定位到具体网段和交换机端口。
网友评论