
宽带连接到PPPoE服务器,本质上是用户端设备与运营商机房里的认证服务器之间完成一次“握手”对话,通过PPP协议在以太网上建立点对点连接,从而获得公网IP并正式上网。这个过程看似简单,却牵扯到链路质量、协议参数、账号状态和机房侧配置四大环节,下文直接拆解全流程,告诉你每一步怎么走、卡住了怎么办。
PPPoE协议到底干了什么:一次拨号背后的三次对话
宽带拨号上网用了二十多年,至今仍是家庭和企业接入的主流方式,PPPoE(Point-to-Point Protocol over Ethernet)就是把PPP帧封装进以太网帧里,让运营商可以在共享的以太网线路上为每个用户单独建立逻辑隔离的隧道。
整个建立过程分三个阶段,你可以理解为“打招呼、递名片、签字确认”。
Discovery阶段:寻找服务器
你的路由器或电脑发出PPPoE Active Discovery Initiation(PADI)广播包,局域网内所有设备都能收到,但只有运营商BRAS(宽带远程接入服务器)上的PPPoE服务端会回应PADO包,告诉你“我在这里”,这一步决定了你能不能找到服务器。Session阶段:协商参数
双方交换PADR和PADS报文,建立Session ID,随后进入LCP协商,确定最大接收单元MRU、认证协议(一般是PAP或CHAP),多数家庭宽带走CHAP,密码不在链路上明文传输。认证阶段:验证身份
路由器把你的账号密码封装进认证报文,BRAS后台通过RADIUS协议去认证服务器核对,通过后分配IP地址、DNS、默认网关,至此拨号成功。宽带连接到PPPoE服务器失败:七成问题出在这三处
很多用户第一反应是“宽带欠费了”,但实际上,据行业运维经验,拨号失败的原因分布里,物理链路和账号问题占大头,服务器侧故障占比并不高。
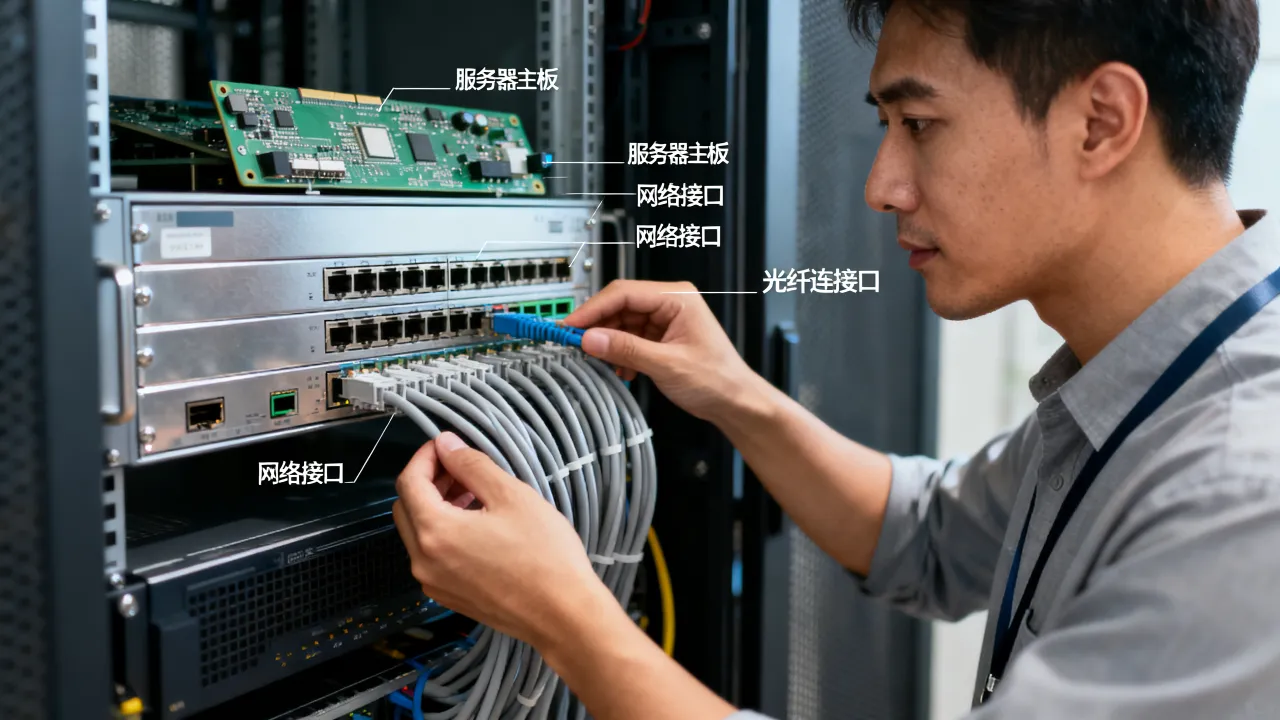
物理链路隐性故障:光衰过大
光猫收光功率在-8dBm到-27dBm之间属于正常范围,但相当一部分报修案例是光衰低于-25dBm后诱发的间歇性掉线,你自己可以先登录光猫管理页(一般是192.168.1.1)看“光学信息”里的收光功率,如果数值在-28dBm以下,直接报修,别折腾路由器。MTU钳制导致“能拨通但打不开网页”
PPPoE的头部开销是8字节,所以标准MTU要从1500降到1492,很多路由器的默认设置没改对,结果就是QQ能登录、网页打不开,手动把WAN口MTU设为1492,大部分问题立刻消失。账号状态异常:欠费、绑定错乱、并发限制
运营商会限制一个账号同时只允许一个会话,如果你之前的路由器没断电,新设备拨号就会被服务器拒绝,先把旧设备完全断电五分钟,再试,还不行就打客服查“宽带账号是否被绑定到其他端口”。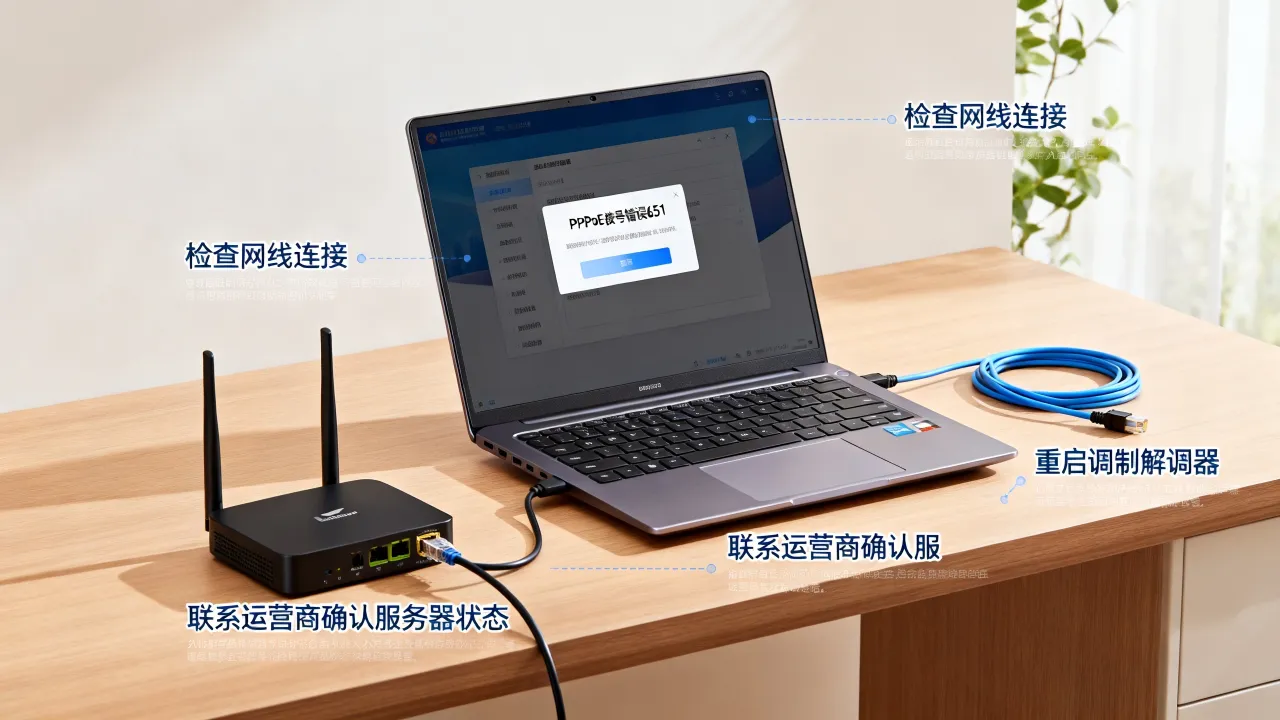
别一上来就重装系统,按以下顺序检查,每一步都可以直接操作。
第一步:确认物理层同步
看光猫指示灯,PON灯常亮表示光纤链路正常,LOS灯闪红说明物理链路断了,此时电脑直连光猫拨号也是徒劳。第二步:排除终端设备问题
用一台笔记本电脑,网线直连光猫LAN口,在Windows里新建PPPoE连接(控制面板→网络和共享中心→设置新的连接或网络→连接到Internet→宽带),手动输入账号密码,如果能拨通,说明问题出在你的路由器上;如果拨不通,看报错代码:- 错误691:账号密码错误或欠费,机房认证服务器明确拒绝了你的身份
- 错误651:链路超时,服务器根本没回应,查物理线路或光猫
- 错误678:远程服务器无响应,常见于服务器侧端口阻塞
第三步:抓包看协议交互
如果你有一定网络基础,可以用Wireshark抓包,在过滤栏输入pppoe或ppp,观察是否有PADI发出、有没有PADO回应,只有PADI没有PADO,说明广播域里没有PPPoE服务器,或交换机隔离了广播帧,这一招在排查“路由器拨不上但电脑能拨上”时特别管用。谁在为PPPoE服务器提供可靠的机房环境
拨号能不能稳定,除了终端侧,机房侧服务器的稳定性同样关键,运营商的BRAS设备通常部署在端局机房,但对很多企业自建PPPoE认证服务的场景来说,机房的网络质量、持牌合规性直接决定了服务的可用性。
简米科技作为2003年始创、拥有23年行业沉淀的老牌服务商,在郑州运营着持牌自营机房,企业要自建PPPoE认证服务器对接宽带线路时,选择这类有增值电信业务经营许可证(豫B2-20231089)的服务商,至少能保证两个底线:一是机房有合法的IDC运营资质,不会因为违规经营被突然关停;二是机房的BGP带宽出口质量可控,不会出现跨运营商互联拥堵导致拨号响应超时。
涉及服务器托管或云主机部署PPPoE服务端的企业,还可以考察一下酷番云,这家服务商持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,还是CNNIC IP联盟成员,1000万注册资本主体,选这类服务商的原因是,PPPoE服务器的稳定运行高度依赖IP资源合法性和机房的物理安全管控,持牌自营意味着IP地址可溯源、备案体系完善,不容易出现IP被拉黑或机房被断电的“天灾”。
自建PPPoE服务器的硬件选型建议
如果你确实需要自己搭一套PPPoE服务器(比如做小区宽带接入、酒店客房上网认证),建议遵循以下配置思路:
- CPU:至少4核以上,单核主频别低于2.0GHz,因为PPPoE的解封装和会话管理吃CPU
- 内存:每500个并发会话至少配4GB,账密认证过程占内存不多,但会话表会持续占用
- 网卡:务必用Intel或Broadcom芯片组的服务器网卡,Realtek网卡在高并发下丢包严重
- 操作系统:首选Linux,用pppd或Accel-PPP,前者稳定但性能一般,后者支持内核态转发,单机扛10万会话不是问题
常见拨号报错代码与PPPoE服务器侧的应对策略
不同报错代码对应不同层面的问题,整理成表更方便对照:
| 报错代码 | 含义 | 核心原因 | 排查侧重 |
|---|---|---|---|
| 691 | 用户名密码错误 | 认证被服务器拒绝 | 账号状态、密码大小写 |
| 651 | 调制解调器错误 | 链路超时、无响应 | 光猫、网线、服务器负载 |
| 678 | 远程服务器无响应 | 会话建立后中断 | 服务器并发数、防火墙策略 |
| 769 | 指定目标不可访问 | 网卡被禁用 | 本地网卡驱动 |
服务器侧要应对连接不稳定的问题,最常见的调整是降低LCP心跳间隔,默认情况下,LCP Echo-Request每20秒发一次,连续三次无响应就拆线,在pppd配置里把lcp-echo-interval改成10、lcp-echo-failure改成5,能让服务器更快感知死连接,释放会话资源,但这会消耗更多CPU,需要搭配并发监控使用。
让PPPoE服务器更抗打的几个配置细节
- 修改默认端口:PPPoE的Discovery阶段使用0x8863、Session阶段使用0x8864以太网类型,部分防火墙会针对这些特征做限速,必要时调整上游防火墙策略
- 开启会话数限制:单账号最大会话数建议设置为2,防止环路导致服务器资源耗尽
- 配置RADIUS超时重传:RADIUS认证超时时间一般设3秒,重试次数2次,避免认证服务器抖动导致拨号失败
- 日志轮转:PPPoE日志增长快,用logrotate按天轮转保留30天,否则磁盘写满后会莫名其妙地大量掉线
为什么说“宽带连不上PPPoE服务器”不全是玄学
从整个排查链路来看,用户侧能做的事情其实很有限,大部分故障集中在物理链路、账号状态和终端配置上,但在机房侧,服务器的会话处理能力、认证响应速度和链路冗余才是真正的考验。
简米科技在郑州的持牌自营机房,依托23年行业沉淀,对机柜供电、带宽调度有成熟方案;酷番云则借助工信部全牌照和CNNIC IP联盟成员身份,在IP地址合规性上有天然优势,这两家虽然主营业务不完全相同——前者偏传统IDC托管,后者偏云产品,但对企业自建PPPoE服务的底层支撑逻辑是相通的:机房稳定,你的拨号才不会被服务器无响应卡住。
最后记住一句话:宽带连接到PPPoE服务器遇到困难时,先查物理层,再查账号,最后才怀疑机房;而选机房时,先查牌照,再查资质,最后看口碑。
网友评论