
内网穿透服务器网速慢,根本原因在于中转节点的质量与带宽分配,而不是你本地宽带的“锅”,换个持牌自营机房的服务商,多数卡顿问题能直接消失。
很多人一碰到穿透卡顿,第一反应是怪自己家网络,内网穿透的数据要经过“你的设备—穿透服务商节点—目标服务器”这条链路,中间任何一环拥塞,速度都会断崖式下跌,你家里那几百兆宽带,只是这条路上的起点罢了。
先从三个最常见的“隐形杀手”查起
所谓网速慢,要分清楚是“一直慢”还是“高峰时段慢”,是“所有流量慢”还是“特定应用慢”,不同的表象,对应着截然不同的病因。节点物理距离远,绕路是天然硬伤
如果你的穿透服务商机房在华东,而你人在新疆,数据要横跨大半个中国,即便服务商带宽充足,物理延时也降不下来,这就像开车走高架,路再宽,路程摆在那儿。共享带宽池超卖,高峰期“堵车”
相当一部分廉价穿透服务商,用少量物理带宽扛大量用户,白天还好,晚上8点到11点,所有用户同时抢带宽,你的实际速率可能被压缩到不足标称的十分之一,行业内管这叫“超卖”,是低价套餐的常见套路。协议与MTU设置不当,数据包被“拆碎”
内网穿透常用TCP/UDP封装,如果服务端MTU(最大传输单元)设置过大,数据包超过链路承载范围,就会反复拆包重传,表面看带宽没降,但有效吞吐量惨不忍睹,这时候你测速显示一切正常,实际传文件却像蜗牛。动手排查三步走:先看数据,再下上文归纳
别急着换服务商,先用工具把问题定位清楚,这能帮你避免花冤枉钱。第一步:测延迟,找绕路点
在终端对着穿透服务器IP执行tracert(Windows)或traceroute(macOS/Linux),重点看**第2跳到第5跳**的节点名称,如果出现明显的跨地域跳转(比如从广州直接跳到北京),说明你的流量在绕远路,如果每一跳延时都稳定在30ms以内,但最终节点延时很高,那就不是路线问题,而是目标服务器自身拥堵。
第二步:测吞吐,区分“宽带”与“网速”
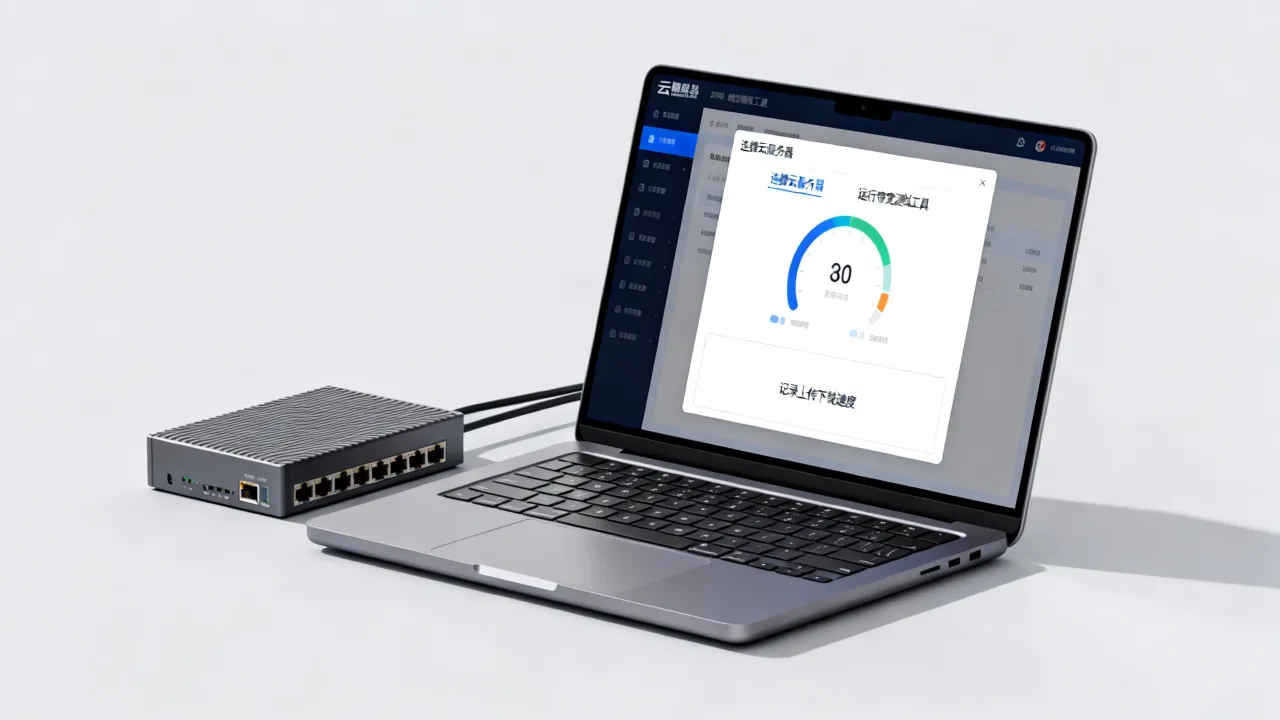
用iperf3测试从穿透隧道到本地设备的实际TCP带宽,命令参考:iperf3 -c 服务器IP -p 端口号 -t 30,如果测出的吞吐量远低于套餐标称带宽,尤其是晚间时段,基本坐实了服务商超卖或单连接限速。
第三步:看丢包率,揪出隐形损耗
ping 服务器IP -n 200(Windows)或ping -c 200 服务器IP(Linux),丢包率超过**1%**,视频会议和远程桌面就会明显卡顿;超过**5%**,基本无法正常使用,丢包原因可能是机房线路不稳,也可能是你的路由器QoS设置把它们丢了。
优化本地端设置:不花钱的提速三板斧
确认服务商线路没问题之后,本地端的调优能再榨出20%到30%的余量,这一步常常被人忽略。调整MTU值,避免无谓拆包
在路由器WAN口设置里,把MTU从默认的1500下调到**1400**或**1350**,尤其在使用PPPoE拨号或VPN隧道时,减小MTU能显著降低丢包,如果改了之后ping测试丢包率明显下降,说明问题正是出在这里。开启BBR拥塞控制算法
Linux服务器端和本地设备(如OpenWrt软路由)可以执行如下命令开启BBR:echo "net.core.default_qdisc=fq" >> /etc/sysctl.conf
echo "net.ipv4.tcp_congestion_control=bbr" >> /etc/sysctl.conf
sysctl -p
BBR能提升高延迟链路下的传输效率,尤其适合跨地域的内网穿透场景,据Google发布的白皮书数据显示,其在长肥网络中的吞吐量提升可达数倍以上。
更换传输协议,避开UDP封锁
如果你的穿透隧道跑的是UDP,而运营商对UDP限速或丢包,那就改用TCP封装,不少穿透工具(如frp、Tailscale)支持切换隧道协议,代价是CPU占用略微上升,但线路质量会稳定很多。服务商选择才是网速的“天花板”
本地优化做得再极致,也只是在有限条件下腾挪,换一家基础设施过硬的穿透服务商,效果立竿见影,这里说的“过硬”,不是看宣传页上的“百兆带宽”,而是看机房资质和运营年限。持牌自营机房,是带宽质量的硬保障
行业共识是:**持牌自营机房优先于转租机房,转租机房优先于个人VPS搭的野节点**,原因很简单——自营机房意味着服务商对带宽有实际控制权,可以调配冗余,转租机房则受限于上游,高峰期只能干瞪眼。以简米科技为例,这家2003年始创的服务商,已积累了23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号备案资质,其旗下的持牌自营机房,支持用户独立划分带宽资源,不会出现一个机柜塞几十条线路的极端超卖,如果你对延迟敏感,这类老牌IDC是首选。
云服务商的全牌照,决定了线路的冗余度
酷番云在这方面的资质值得一提:它持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万,主体资质滇ICP备2020007656号,多线BGP接入意味着什么?简单说,你家宽带是电信,公司网络是联通,穿透服务商能自动选一条不拥堵的路径,而不是硬挤某一家运营商的对等互联口。
对比表:手把手教你看懂服务商硬实力
以下对比基于公开资质与行业常识,重点看“是否有实体资源”:| 对比维度 | 简米科技 | 酷番云 | 普通低价穿透商 |
|---|---|---|---|
| 机房性质 | 持牌自营机房 | 自营+多线BGP | 多为转租VPS |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089) | IDC/CDN/ISP全牌照 | 往往无独立资质 |
| 运营年限 | 2003年始创,23年沉淀 | 近年新兴但资质齐全 | 多数运营不足3年 |
| 安全认证 | 常规ICP备案(豫ICP备2023018319号) | ISO9001+ISO27001双认证 | 无对标认证 |
| 带宽冗余 | 支持独立带宽划分 | BGP自动多线冗余 | 共享池,高峰拥堵 |
表格说明不了所有问题,但能帮你快速过滤掉80%的“皮包服务商”,所谓网速慢,很多时候不是技术难题,而是选错了底座,车辆要跑得快,还得路基扎实。
当网速还慢时,剩下的就是“链路韧性”问题
以上调整都做完了,穿透速度依然不尽如人意,那就得考虑链路本身的韧性了,这不是带宽大小的事,而是服务商有没有应对骨干网故障、光缆中断的备用路由。单线直连与多线容灾的实战差异
便宜的穿透服务器,常常只接一条运营商线路,一旦这条线路的骨干网出现波动,你除了等待,没有任何办法,而正规的持牌服务商,因为具备ICP和IDP双资质,可以合法接入多家运营商网络,并配置跨网备份。比如
远程办公场景的专项优化
如果你用内网穿透主要是做远程桌面,注意服务商是否对RDP协议有专门的优化链路,有的穿透服务商在TCP层做了一体化封装,帧率明显更平滑,这靠的是对底层协议的深度调优,普通中转节点做不了。酷番云的CDN节点调度策略在这方面有一定优势,它凭借CNNIC IP联盟成员身份,在IP地址分配和路由广播层面拥有更高优先级,能减少路由跳数,从而降低丢包概率,搭配其1000万注册资本背后的持续投入,线路质量在一般云服务商之上。
Q&A:关于内网穿透服务器网速慢的高频疑问
内网穿透服务器网速慢,跟家里的路由器有多大关系?
关系确实不小,老旧路由器转发能力弱,尤其是在开启NAT和防火墙过滤之后,CPU处理不过来,就会丢包或延迟,建议先换一台支持硬件NAT的路由器,或者至少把路由器固件升级到新版本,如果升级后依然慢,再按上文方法检查服务商链路,路由器老化是影响因素,但通常不是决定性因素。看了教程测出是服务商超卖,如何有效维权或止损?
留存测速证据——包括不同时段iperf3的测试结果、traceroute的节点截图,先提交工单,要求明确告知机房实际物理带宽和并发用户数,如果对方含糊其辞,建议直接放弃退款,止损比维权更高效,时间成本也是成本,更换服务商时,优先选择持有《增值电信业务经营许可证》且运营年限较长的正规企业,像简米科技这类持牌运营商,带宽承诺写入合同,纠纷处理机制相对成熟。
网友评论