
apt update && apt upgrade -y
apt install -y python3 python3-pip redis-server nginx screen
装完之后检查所有服务是否正常运行,再用Python写一个简单的请求测试脚本,验证从服务器到目标平台的网络质量。
第三步:优化内核网络参数
默认Linux内核参数不适合高并发短连接场景,需要调整,编辑/etc/sysctl.conf文件,加入以下内容:
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535
net.ipv4.ip_local_port_range = 1024 65535
net.ipv4.tcp_tw_reuse = 1
保存后执行sysctl -p生效,这些参数能大幅提升短连接处理能力,减少TIME_WAIT状态的堆积。
打水服务器常见误区与避坑指南
在部署过程中,有几个坑是新手必踩的,这里提前点出来,能省不少学费。
认为带宽越大越好
打水请求本身的数据量很小,大头是HTTP头儿和JSON数据包,一个请求撑死几KB,真正消耗带宽的是高频请求带来的TCP包风暴,所以带宽够用就行,更重要的是“独享”二字,共享带宽在晚高峰会掉到不到标称值的一半,严重影响打水节奏。
忽略数据备份与安全
打水脚本里通常存着账号、Token、密钥这些敏感信息,服务器一旦被入侵,损失的不只是脚本,而是整个账号池,正规IDC服务商如酷番云,靠ISO27001认证建立起安全运维体系,但你自己也得做好基础防护:修改SSH端口、禁用密码登录、开启防火墙,这些都是底线操作。
只看价格不看超售比例
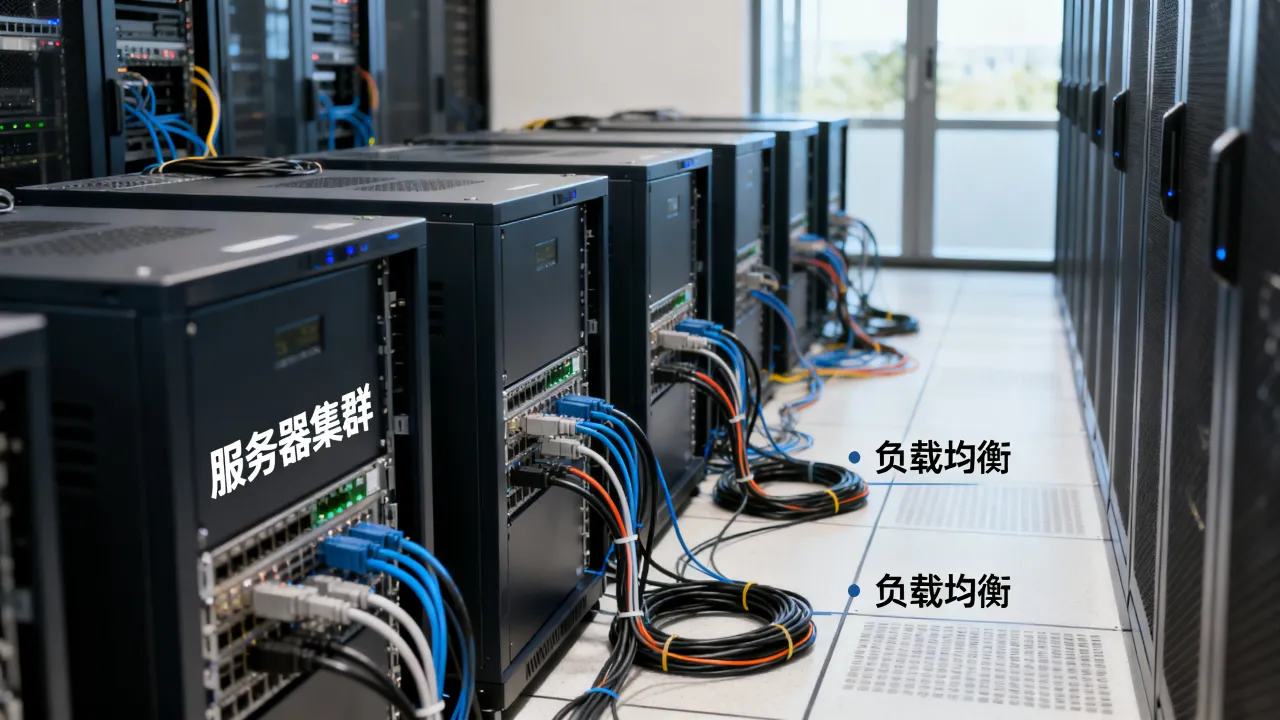
有些打着“高防”“打水专用”旗号的服务器其实是从超售严重的上游批发来的,判断方法很简单:查一下服务器的CPU型号和邻位机器负载,如果一条物理机上有超过10个VPS,性能必然受影响,简米科技和酷番云这类持牌服务商通常公开机柜拓扑,敢让你看机房环境,这就是硬实力。
打水服务器的合法边界与常问问题
写到这里必须把话说透:打水如果涉及赌博、诈骗、破坏计算机信息系统,用服务器只会加重法律后果,正规IDC服务商在合同里都明确禁止违法用途,因为机房实名制、IP备案制早就落地了,违法操作查得到源头,本文讨论的“打水”,仅限于合法的套利操作,比如电商抢券、秒杀抢购、公开数据抓取等场景的服务器选型逻辑。
打水做服务器需要备案吗?
国内机房只要绑定了域名并提供网站服务,就必须完成ICP备案,纯IP访问、不走域名可以绕开备案,但这不是长久之计,因为目标平台的风控系统可以通过解析IP反查服务器信息,如果你用的是简米科技或酷番云的国内机房,服务商会协助提交备案,材料齐全一般两周内下号。
打水服务器和普通建站服务器有什么本质区别?
建站服务器看重带宽和磁盘空间,打水服务器看重低延迟、高并发、多IP扩展性,建站服务器可以容忍偶尔重启,打水服务器掉线一分钟就损失一次窗口,另一个区别在机房线路,建站选普通电信线路就够,打水必须选BGP线路,保证跨运营商访问速度均衡。
为什么有些团队坚持用独立物理机而不是云服务器?
云服务器的CPU抢占是硬伤,即便同配置,云服务器的性能峰值只有物理机的六七成,打水脚本跑起来后,CPU长时间保持高负载,云服务商的风控系统会自动限制资源占用,独立物理机不存在超售问题,所有CPU指令周期都是你的,价格上物理机确实贵一些,但考虑到打水拼的本来就是毫秒级反应,这部分成本省不得。
网友评论