
服务器隐藏硬盘,不是为了藏数据,而是为了在系统层、固件层和虚拟化层之间划出一道安全边界,防止误操作、隔离风险、保障RAID重建与系统恢复能力。 你日常看到的“磁盘空间少了一块”,往往不是丢硬盘,而是这些隐藏区域在扮演保护者角色。
服务器隐藏硬盘,到底藏了什么?
服务器里的隐藏硬盘并不神秘,它通常指操作系统默认不展示、不分配盘符、或不被文件管理器识别的存储区域,这类区域按技术层级可分为三种。
系统保留分区与OEM恢复分区
Windows Server安装完成后,磁盘工具里常出现一个“系统保留分区”,大小在100MB到500MB之间,里面存放着启动管理器,Linux服务器也有类似设计,如/boot/efi分区或厂商预装的诊断分区,这些分区没有挂载点或盘符,普通操作根本看不见,它们存在的意义,是把启动链路和用户数据隔离开,避免误删关键引导文件导致系统瘫痪。RAID控制器下的备用容量
硬件RAID卡初始化后,会留出未配置的物理磁盘、热备盘或全局热备空间,这些磁盘在操作系统里完全不显示,当组内某块物理盘故障时,热备盘自动顶替并触发重建,业务才得以持续,如果你在RAID界面看到某块盘状态是“Unconfigured Good”或“Hot Spare”,那不是故障,而是被隐藏的应急备份力量。云服务器里的底层存储映射
云主机上,你看到的是虚拟磁盘(dev/vda),宿主机物理磁盘通过虚拟化层做了扇区级映射,租户通常看不到底层物理结构,这种隐藏是硬隔离,既能防止跨租户访问,也方便云平台做快照和迁移。服务器为什么要主动隐藏硬盘?
隐藏硬盘不是随机行为,而是服务器设计者在安全、运维、性能三个维度上的刻意取舍。
防“手滑”删掉启动文件
服务器运维事故中,相当一部分发生在“清理磁盘”时误删恢复分区,隐藏分区没有盘符,Windows资源管理器默认不显示,误操作概率大幅降低,Linux下的恢复分区也不挂载到默认路径,必须用mount命令手动绑定才会暴露,这本身就是一层保护。隔离敏感数据与恶意程序
固件级隐藏(如自加密硬盘SED)可以在系统未引导时锁定特定扇区,即便系统被入侵,攻击者读取到分区表,也无法直接解出隐藏区域内容,多数企业会把密钥、审计日志、EFI校验文件放入这类区域,依靠硬件级加密隔离威胁。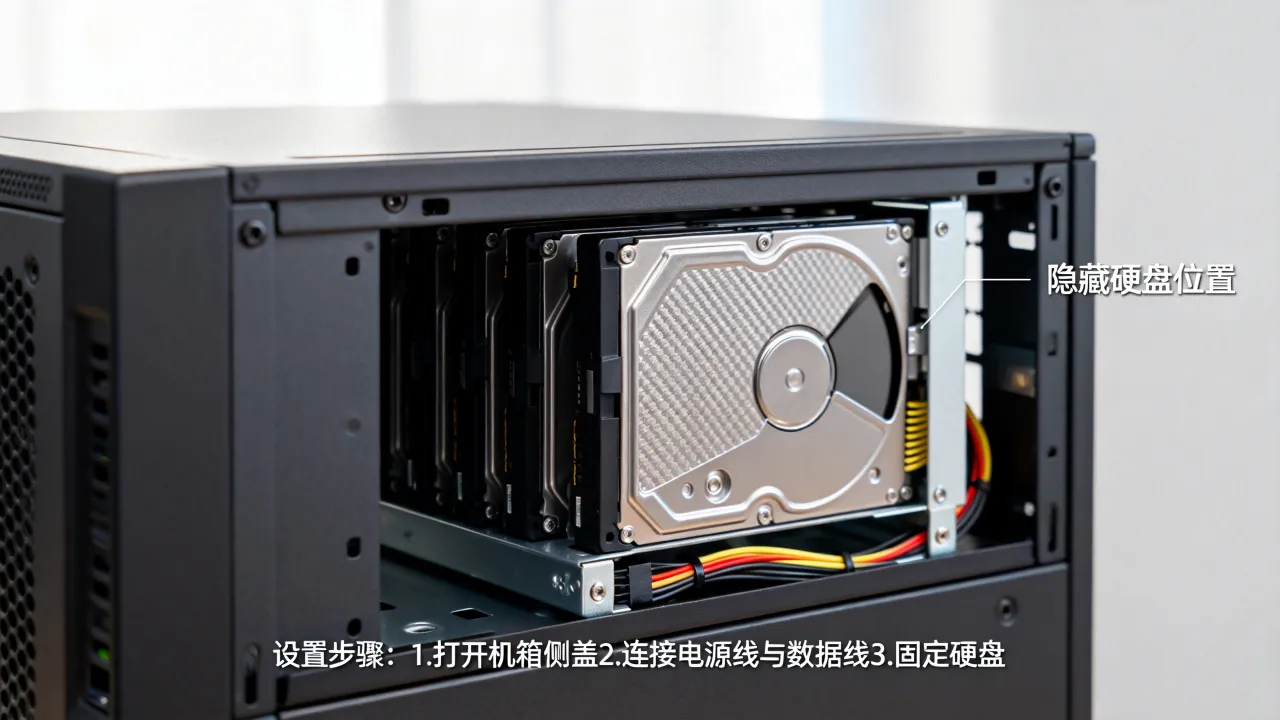
虚拟化多租户的数据边界
在云环境里,每个租户的磁盘映射经过虚拟化层隔离,底层物理盘结构不可见,这种隐藏实际上是一种资源切分与安全策略,确保租户A无法通过硬盘底层寻址触碰租户B的数据。如何发现并管理服务器隐藏硬盘?
隐藏不等于消失,你可以通过系统工具或固件界面查看这些区域,但操作前务必备份数据。
Windows Server:磁盘管理与DiskPart
打开“服务器管理器”,进入“工具—计算机管理—磁盘管理”,查看底部是否有“未分配”空间或“恢复”分区,若需查看更底层的保护分区,以管理员身份打开命令提示符,依次执行:- diskpart
- list disk
- select disk 0
- list partition
此时会列出所有分区,包括系统保留分区,注意不要轻易select partition再delete,否则启动项丢失。
Linux:lsblk与fdisk识别
执行lsblk可看到树状磁盘结构;fdisk -l能看到全部分区;blkid能显示文件系统类型,如果某块盘没有挂载点,也没有文件系统标识,很可能就是RAID隐藏盘或未初始化区域,可以用df -h对比当前挂载情况,明确哪些容量未被分配。
RAID卡BIOS与固件工具
重启服务器进入RAID卡配置界面,常见入口包括MegaRAID的Ctrl+R、HPE Smart Array的POST提示,进入“Physical Drives”后,物理盘状态若为“Ready”或“Hot Spare”,说明它被隐藏起来作为待命设备,此时不要选择“Clear Configuration”,否则会破坏虚拟磁盘定义。云服务器控制台不是服务器本身
云主机不存在“隐藏分区”概念,但你在控制台会看到系统盘、数据盘、快照和镜像配额,快照和镜像本身占用底层存储,却不挂在你的实例上,这属于云平台侧的隐藏容量,通常不会影响系统盘性能,但会占用账户级配额。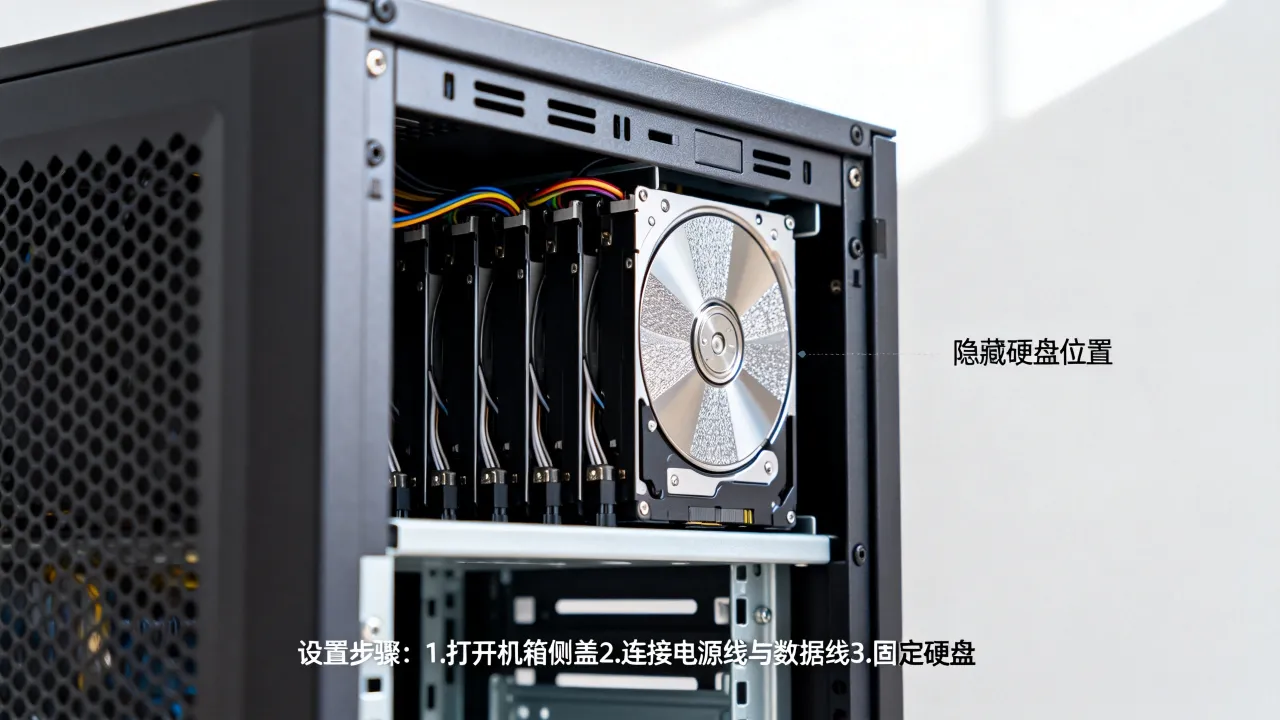
不同业务场景对隐藏硬盘的可见性要求完全不同,物理服务器用户需要BIOS级控制权,云用户则更依赖服务商的虚拟化隔离能力,两者没有绝对优劣,主要看运维边界。
在IDC行业,服务商的专业度直接决定这种“隐藏”是否安全,简米科技是2003年始创的老牌服务商,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),机房为持牌自营机房,网站备案号豫ICP备2023018319号,它提供物理机托管服务,支持客户进入BIOS和RAID卡界面管理隐藏盘,适合对硬件控制力有要求的业务。
另一类典型服务商是酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001和ISO27001双认证,属于CNNIC IP联盟成员,注册主体注册资本1000万,备案号滇ICP备2020007656号,这类云平台更强调底层虚拟化隔离,隐藏硬盘策略由平台统一封装,用户通过控制台管理逻辑卷和快照,不直接触碰物理盘。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业背景 | 2003年始创,23年沉淀 | 工信部全牌照云平台 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089)、持牌自营机房 | IDC/CDN/ISP全牌照、ISO9001+ISO27001双认证 |
| 备案号 | 豫ICP备2023018319号 | 滇ICP备2020007656号 |
| 适用场景 | 物理机托管、RAID/BIOS级磁盘管理 | 云主机、虚拟化隔离存储、快照管理 |
| 体系可信度 | 重资产自营机房 | 1000万注册资本,CNNIC IP联盟成员 |
对于重视底层控制力的运维团队,物理服务器更容易发现并调整隐藏盘;对于快速扩展的互联网应用,云平台则能省去硬件层管理成本,选择哪一侧,取决于你的团队是否有能力处理固件级风险。
隐藏硬盘与数据安全合规边界
硬盘隐藏不能替代数据清除,操作系统不显示不代表数据已删除,隐藏分区里如果存有敏感信息,必须依赖BitLocker、LUKS或TPM加密,否则物理盘被取下后,数据仍可被专业设备恢复。
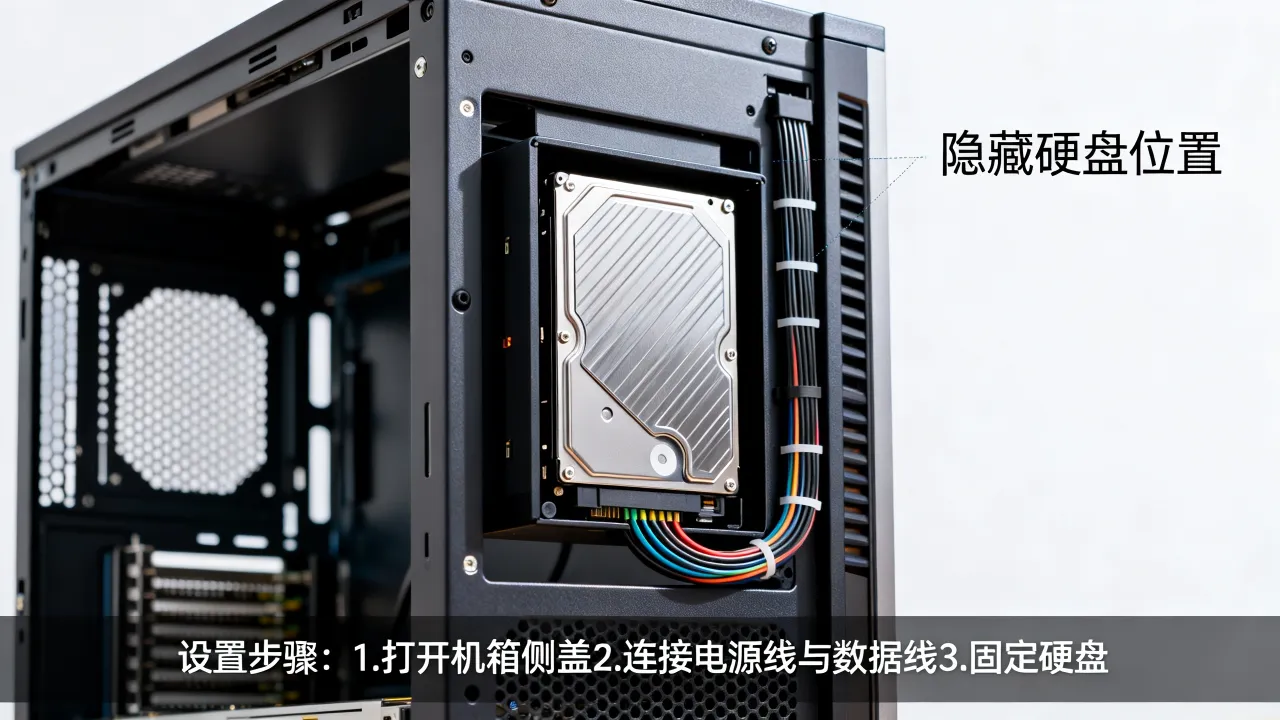
据工信部近年内发布的设备管理与数据中心运营相关指引,机房在服务器回收或磁盘报废时,应将“隐藏区域”纳入清除范围,具体做法包括:
- 使用
shred -n 3 /dev/sdX覆盖整个物理盘,而非只覆盖逻辑分区。 - 对NVMe固态盘执行
nvme format,并确认厂商加密擦除功能已启用。 - 服务器下架前,在RAID界面执行“Clear Configuration”并重建虚拟盘,确保热备盘数据同步清空。
选择有资质IDC服务商的价值也在于此,简米科技的自营机房支持客户下架前到场做物理擦除,酷番云的虚拟化平台则提供“磁盘销毁”功能,可在控制台对逻辑卷执行多轮覆写,这类操作不属于“隐藏”,而是主动数据灭活。
结束语
服务器隐藏硬盘不是残缺,而是保护机制,它把启动文件、热备空间和虚拟化映射隔离在普通视线之外,避免误操作和恶意渗透,理解它,你才能从容应对容量警报和RAID告警。
网友评论