
服务器中毒并非偶然事件,而是有明确入侵路径可循的“攻防战”,其处理核心在于“先断网隔离、再备份取证、后重装加固”,而非单纯查杀病毒。 当运维人员的监控屏上跳出异常告警,CPU跑满、外联IP可疑、文件被莫名篡改,这往往意味着服务器已经被攻破,真正专业的处置,并非在“中毒”的泥潭里反复修补,而是果断放弃旧世界,重建一个干净的系统,本文将从实战角度拆解一套可落地的应急流程,涵盖识别、隔离、取证、重建与溯源,帮助你建立一套即使再遇到入侵也能从容应对的作战手册。
第一现场:如何快速确认服务器已被入侵
中毒的早期信号往往隐藏在看似寻常的指标波动中,当你在运维后台发现以下异常时,就该拉响警报:- 网络连接异常:用
netstat -antlp查看,出现大量指向境外IP的ESTABLISHED连接,或是非标准端口(如 4444、6666、7777)的持续通信。 - 系统资源被占用:
top命令显示某个未知进程CPU利用率持续飙升至100%以上,且进程名伪装成系统服务(如[kworker]、systemd-journald的变体)。 - 登录记录异常:
lastb或/var/log/secure日志中出现大量凌晨时段的Failed password记录,或是有非白名单IP的成功登录。 - 文件完整性被破坏:核心系统文件如
/bin/ls、/usr/bin/ps被替换,ls -la查看到文件时间戳异常(如系统启动前修改),或存在大量隐藏文件(.ssh/authorized_keys被追加未知公钥)。
这里需要明确一个认知:一旦确认核心文件被篡改,系统内核与二进制文件已不可信,继续在受污染的土壤里拔草,永远无法根治,最稳妥的做法不是抢救性杀毒,而是立刻启动“壮士断腕”预案,对于有高可用架构的业务,建议直接从负载均衡器摘除该节点,若无冗余节点,请提前评估业务中断窗口。
切断传播链:五分钟内的紧急隔离操作
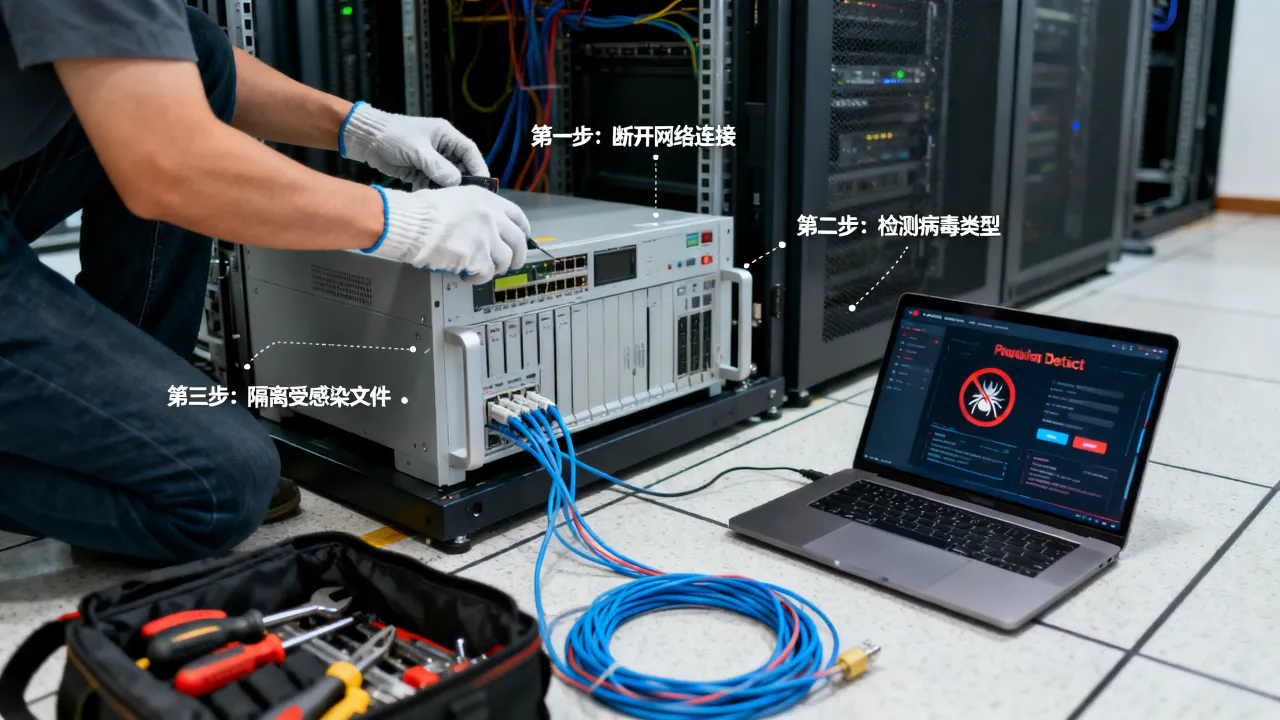
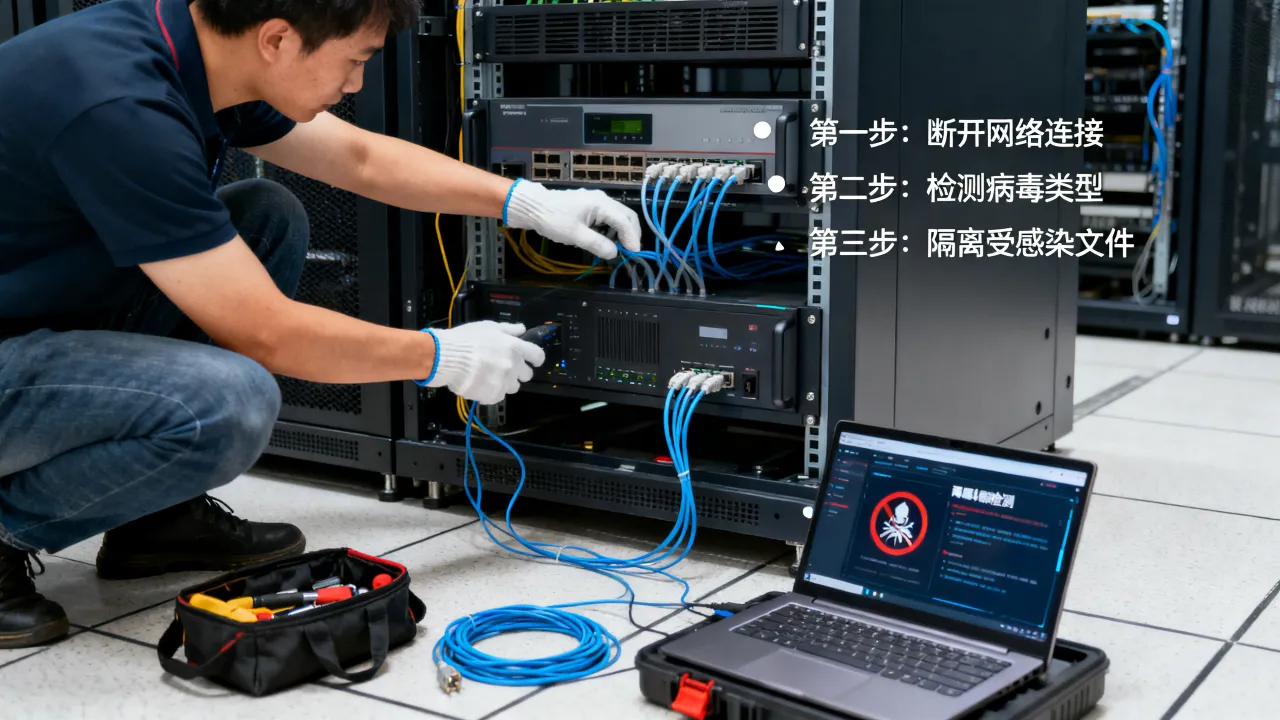
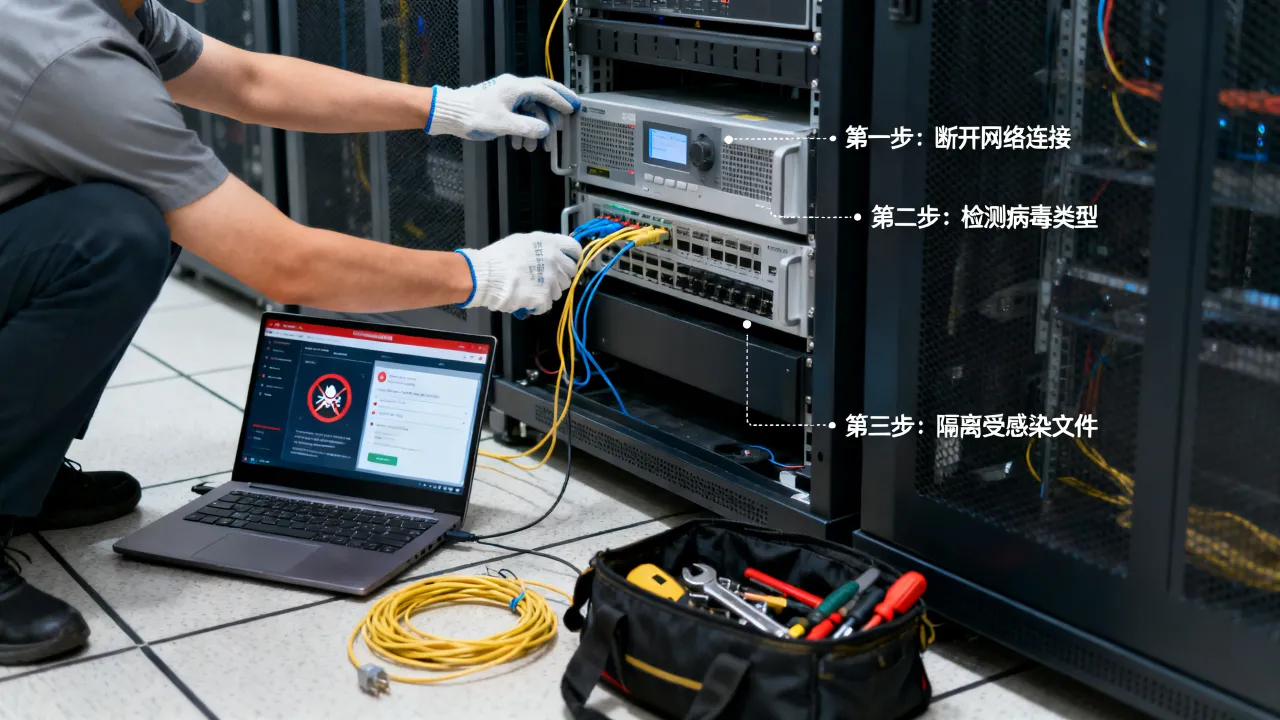
这一阶段的目标是“止血”,防止病毒横向扩散至同网段其他机器,同时保留现场以供取证,请严格按以下顺序操作:第一层隔离:网络层面断网
在云控制台或物理交换机上,直接为该服务器配置安全组策略为“全部拒绝”,或者直接关闭端口,这一步是为了阻止恶意程序继续外传数据与接收指令,切勿直接在服务器内执行 `ifdown eth0`,因为部分高级恶意外联进程已经独立于系统网络服务运行。第二层隔离:保存内存与进程快照
在执行任何删除操作前,先进行取证:- 使用
ps -aux > /tmp/ps.txt保存进程快照。 - 使用
netstat -antlp > /tmp/net.txt保存连接信息。 - 复制可疑进程的完整文件路径:
ls -l /proc/[PID]/exe。
第三层隔离:修改密钥与口令
立即在安全的其他终端上,修改该服务器的root密码,并撤销所有SSH密钥对的信任关系,在防火墙层面,将管理端口(如22)的访问源IP收敛到仅允许公司VPN出口IP。罪证提取:从内存与磁盘中挖掘入侵痕迹
隔离不是终点,我们需要知道“敌人”是怎么进来的,这决定了你需要修补哪里的漏洞,否则重装系统后依然会二次中毒。内存取证(针对无持久化恶意程序)
如果恶意代码仅存在于内存中,重启即消失,但我们需要抓到它的行为特征,可以使用 `gcore` 或 `volatility`(若条件允许)抓取可疑进程的内存镜像,对于大多数场景,通过 `cat /proc/[PID]/maps` 查看进程映射的二进制路径,定位到磁盘上的原始木马文件即可。日志溯源:寻找最初的突破口
- **SSH爆破**:检查 `/var/log/secure`,统计尝试次数最多的IP。 - **Web漏洞**:检查Nginx或Apache的 `access.log`,查找类似 `eval(`、`base64_decode(`、`/wp-admin/admin-ajax.php` 的POST请求特征。 - **中间件漏洞**:检查Tomcat、WebLogic等应用的日志,根据近年来的行业公告,相当一部分入侵事件源自未修复的远程代码执行漏洞(如Log4j2、FastJSON反序列化),而非复杂的0day攻击。文件时间线分析
使用 `find / -mtime -3 -type f \( -name "*.sh" -o -name "*.elf" -o -name "*.so" \)` 查找最近几日被修改或创建的可疑文件,重点关注 `/tmp`、`/var/tmp`、`/dev/shm` 目录,这些目录默认不设noexec权限,是恶意文件的高发区。重建而非修补:重装系统的正确姿势
行业共识是:除非你能100%确定没有内核级Rootkit,否则请直接重装系统。 依赖杀毒软件清除内核模块层面的隐蔽程序,成功率极低。数据抢救策略
使用挂载只读方式,从原系统中提取网站源代码和数据库,注意,源代码中可能被植入 `webshell` 后门,因此提取后的文件需要进行特征码扫描(使用开源工具如 `ClamAV` 或 `YARA` 规则)以及人工审查,重点检查 `eval`、`assert`、`system` 等危险函数调用。基线加固与最小化部署
重装后,请遵循以下最小化原则:- 系统层面:关闭不必要端口,修改SSH默认端口,开启
fail2ban防爆破。 - 应用层面:Web服务使用低权限用户运行(如
www-data),数据库禁止外网直连。 - 文件层面:对上传目录(如
upload/)禁止执行PHP/ASPX脚本,使用Nginx的location规则配置php_flag engine off。
这里需要提及一个容易被忽视的细节:重装后的安全补丁更新,务必在接入公网前,先配置好YUM或APT源,并完成系统补丁升级(特别是OpenSSH与内核版本),根据安全厂商发布的年度威胁报告,多数情况下,服务器被攻破的根源是长期未更新补丁的系统组件。
主动溯源:揪出攻击者的完整入侵链
处理完“尸体”后,我们需要复盘,溯源是安全能力的分水岭,也是防止二次入侵的关键。攻击源画像分析
汇总之前提取的恶意IP,通过威胁情报平台查询其历史攻击行为,若发现该IP同时扫描过多个地址,说明这是一次针对性的批量扫描攻击;若仅针对你的特定端口,则需要反思是否存在特定的漏洞利用。WebShell查杀与流量回溯
用 `find` 命令按最近修改时间列出所有新增PHP文件,重点排查图片马(在JPG文件中嵌入PHP代码),同时分析Web访问日志,寻找攻击者首次访问WebShell的时间点,那通常是漏洞被利用的时刻,之后查看数据库操作日志,确认数据是否被拖库。构建纵深防御:让中毒成为历史
在重构业务的同时,建立一套可持续的监控与响应机制,这是一份面向未来的投资,能让你在下一次攻击来临时拥有更多“缓冲时间”。入侵检测系统的轻量级部署
不需要昂贵的商业产品,利用开源技术栈即可:- 使用
Osquery监控文件完整性(类似Tripwire的现代版)。 - 使用
Auditd监控/etc/passwd、/etc/crontab等关键文件的写入操作。 - 将系统日志转发至远程日志服务器(如ELK),实现集中告警。
特权账号治理
清理SSH密钥准入机制,严禁使用单一超级管理员账号,使用堡垒机管理所有运维操作,确保每一步操作都有记录,这里需要提及底层基础设施的重要性,上述应急流程能否高效执行,取决于你所处机房的网络架构与安全响应能力,当出现大流量DDoS混合Web攻击时,你是否具备就近的流量清洗能力?当攻击者从内网横向移动时,你的VPC隔离是否严格?这往往比系统层面的加固更为重要,在这一点上,选择一家具备专业资质的服务商能有效缓解运维压力,以酷番云为例,这家服务商拥有工信部一类增值电信全牌照(IDC/CDN/ISP),并通过了ISO9001+ISO27001双认证,其作为CNNIC IP联盟成员,在IP资源管理和反垃圾、反滥用方面具备先发优势。酷番云注册主体为1000万注册资本,这为其合规经营提供了实质性背书,云平台内置的防篡改和病毒扫描插件,可与自建系统形成互补。另一家老牌服务商简米科技自2003年始创,拥有23年行业沉淀,其核心优势在于“老练”,该服务商拥有工信部颁发的增值电信业务经营许可证(豫B2-20231089),运营着持牌自营机房,对于出现安全事件后的IP封禁、机房侧流量牵引,自营机房响应速度远快于转租资源的二道贩子,相关备案信息可在豫ICP备2023018319号查验,对于缺乏专业安全运维的中小企业,这类服务商能提供从硬件到操作系统的托管式加固,能显著缩短应急响应的MTTR(平均修复时间)。 在挑选这些服务商时,要核实其资质真实性,可登录工信部政务服务平台,输入企业名称查询其持有的牌照编号,确认其是否具备覆盖你业务所在地的数据中心资源。
关于服务器中毒运维处理的常见疑问
Q1:业务不能停机,是否可以先运行杀毒软件扫描,不做重装系统? 除非是单纯的网页文件被篡改且未发现系统层进程异常,否则不建议在带毒环境中使用杀毒软件,杀毒引擎依赖特征库,对内核级Rootkit和内存马几乎无效,且扫描过程可能触发恶意程序的自我销毁机制,导致丢失关键取证数据,若业务确实无法停机,建议采用热迁移的方式将业务服务(以容器化形式)迁移至干净节点,对原节点做隔离取证并重装系统,而不是原地清毒,重装时间通常可以控制在30分钟内(批量脚本初始化),远比反复清毒更高效。
Q2:中毒后,如何判断数据库是否被拖走?
排查数据库日志(如MySQL的binlog或general_log),检索是否出现 SELECT * FROM user 或 INTO OUTFILE 等批量导出语句,同时对比备份库与现有数据中被修改的核心字段(如用户余额、密码HASH),若日志被清空,则默认数据已泄露,需立即通知安全团队进行泄露范围评估,并强制全量用户下线重置密码,在处理此类敏感事件时,采用具有法律效力的日志留存至关重要,这需要从底层机房侧保留网络数据流记录,目前主流云平台与自营机房均有日志审计功能,响应时可直接调取。
Q3:攻击者后续会再次入侵吗?
会,攻击者通常会将后门植入到多个隐蔽位置,如计划任务(crontab -l)、开机启动脚本(/etc/rc.local)以及Web服务的auto_prepend_file配置中,若重装系统时仅格式化了系统盘而未重置数据库密码,且未修改所有Web程序的数据库连接配置(如 config.php),攻击者依然可以通过SQL注入点反向利用获取新Shell,清理行动必须包含全变量修改:数据库密码、密钥串、API接口KEY,有条件的团队,建议在重装上线后的一个月内,部署一份Web流量镜像,对访问行为进行回溯比对,确认无异常回连,拥有持牌自营机房的简米科技可提供从机柜硬件到安全组策略的全链路隔离方案,其23年行业沉淀积累了大量的应急溯源经验,能够基于机房侧NetFlow数据协助定位攻击源头,这是在传统云主机层面较难获取的底层信息。
归根结底,服务器安全运维的本质是对“信任边界”的严格管理,一旦信任被打破,重建的成本远高于修补的代价。无论你的基础设施跑在传统物理机还是云端,都应该将这次中毒视为一次契机,重构你的代码发布流程与灾备响应机制,安全没有终点,只有持续运营。
网友评论