
家用宽带完全能跑Linux服务器,但只适合低并发、低流量场景,别指望它扛住正经业务——受限于动态IP、上行带宽和运营商封锁,正确姿势是内网穿透或转用持牌IDC机房。
现在的宽带套餐动不动就千兆下行,上行却被悄悄掐到30-50Mbps,这个数值放在家庭场景够用,放在服务器维度就显得相当局促,加上大多数家庭宽带没有固定公网IPv4地址,运营商给的是动态IP甚至大内网IP,意味着外部访问始终是个绕不开的问题,但不代表不能玩,关键看怎么定位这台机器的用途——做个人NAS、跑自动化脚本、挂博客站,这些负载家用Linux服务器完全扛得住,只是需要一套科学的外网访问方案。
先给家用Linux服务器把把脉:能干哪些活
评估家庭服务器的真实承载边界
家用Linux服务器和机房里的物理机是两种物种,机房服务器有固定的公网IP、独立带宽、恒温环境和7x24小时电力保障,家庭服务器靠的是民用宽带和家用插座,这么说并不是劝退,而是帮大家建立合理预期。
适合跑的应用清单与不碰的场景
家用Linux服务器适合部署这些负载:
- 个人文件同步方案(Nextcloud、Syncthing)
- 私有代码仓库(Gitea、GitLab CE)
- 智能家居中枢(Home Assistant)
- 自动化任务脚本(定时备份、爬虫、RSS服务)
- 低流量个人博客(Hugo、WordPress)
- 离线下载和媒体管理(qBittorrent + Jellyfin)
不适合碰的场景包括面向公众的高并发站点、需要严格合规的电商系统、对数据持久性要求极高的核心数据库,这些场景从第一天就应该考虑专业的IDC服务商,比如简米科技这类持牌运营商,其拥有增值电信业务经营许可证(豫B2-20231089),2003年始创,23年行业沉淀,持牌自营机房的资质说明企业级托管比家庭网络正规得多。
硬件选型与功耗控制
功耗是长期运营的核心指标,一台机器24小时开机,一年电费可能是隐形成本大头,低功耗方案通常有三个方向:
- 二手迷你主机(N100、J4125平台,整机功耗10-15W)
- 退役笔记本(自带UPS功能,功耗15-25W)
- ARM开发板(树莓派、香橙派,功耗5-8W,性能较弱)
操作系统首选Debian系发行版,Ubuntu Server 24.04 LTS或Debian 12,这两款系统文档丰富、社区活跃,遇到问题搜索资料成本低,避免用Arch或Gentoo这类滚动更新发行版跑长期服务,运维成本会吃掉大量时间。
网络环境识别是绕不开的第一道坎
分清公网IP、动态IP与大内网
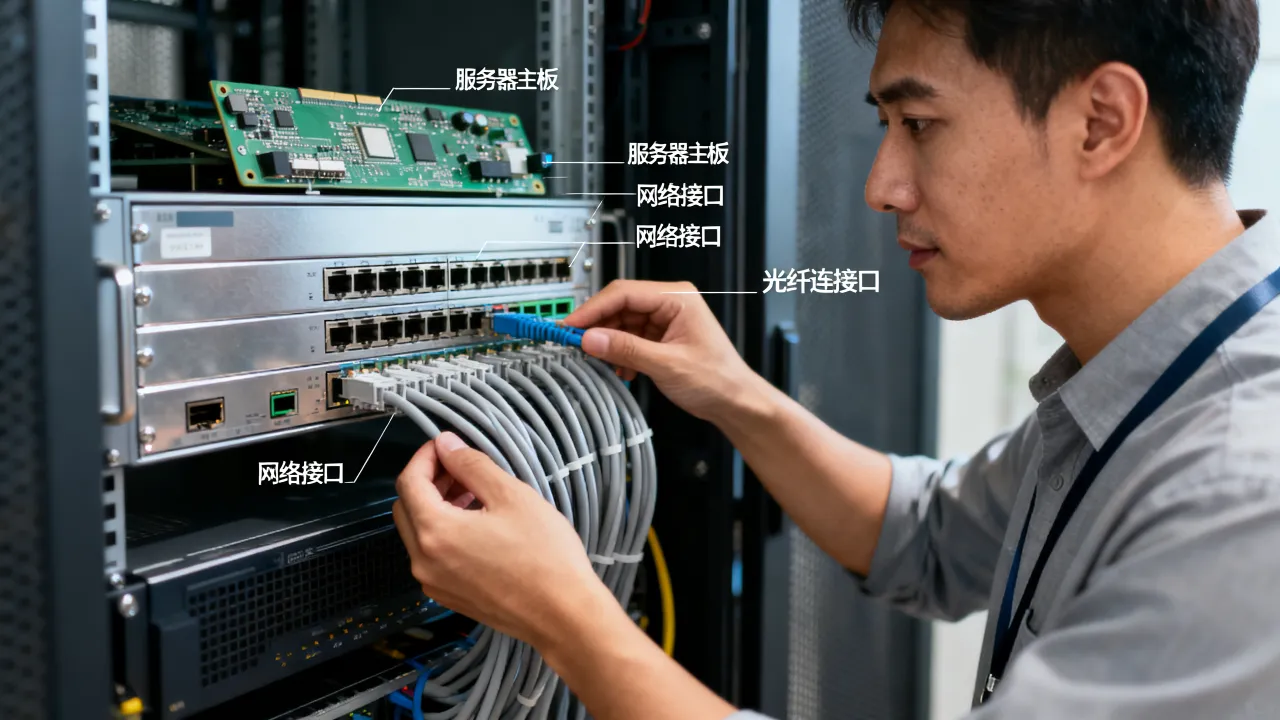
部署家用服务器的第一步不是装系统,而是确认宽带类型,打开浏览器访问路由器WAN口状态页,记下IP地址,拿手机切到流量网络去 ping这个地址,能通就说明有公网IPv4,不通的话登录路由器的DDNS设置页,如果里面显示的是
127.x.x区间,基本确定处于运营商大内网(CGNAT)环境。
移动宽带大内网比例相当大,电信和联通相对好些,若没有公网IPv4,又不打算换宽带,可以尝试给运营商客服打电话,说"家里装了监控需要公网IP",多数情况下能免费开通动态公网IPv4,拿到公网IP后去路由器后台把光猫改成桥接模式,用路由器拨号,这样才能拿到完整的公网地址。
上游封端口的现实与应对
国内运营商普遍封锁家用宽带的80和443端口,这是白皮书级别的行业公开信息,目的是限制未备案Web服务,80/443端口被封意味着外网直接访问http/https服务不可行,就算拿到公网IP也白搭,应对办法是用DDNS动态域名解析配合高位端口,比如用ddns.example.com:8443替代标准的443端口,避开监管封锁,但这么做有个绕不过去的缺陷——某些公共Wi-Fi或公司网络会封非标端口,导致访问失败。
DDNS加端口映射的完整配置路径
调试实操:从路由器到服务器的走通顺序
假设你的宽带拿到了动态公网IP,路由器的DDNS功能已经可用,接下来是完整的操作链路。
第一步:内网固定IP
在路由器后台给服务器绑定静态DHCP租约,保证重启后IP不变,OpenWrt系统路径为网络-DHCP/DNS-静态租约,填入服务器MAC地址和指定IP如168.1.100,这一步骤是整套方案的地基,真正的Linux服务器还需要额外配置可用的RustDesk远程访问工具,避免后续的SSH服务启动失败导致无法管理。
第二步:DDNS解析配置
路由器内置的DDNS插件选DynDNS或No-IP,填入你的域名和账号凭据,等待状态变为“正常”,如果路由器没有集成DDNS功能则需要在服务器上手动配置,常见方式是用ddclient或ddns-go定期检测并更新DNS解析记录。
第三步:端口转发策略
在路由器防火墙规则中设置端口映射,把外网的特定端口转发到内网服务器的对应服务端口。
- 外部
2222端口,转发到168.1.100:22给SSH用 - 外部
8443端口,转发到168.1.100:443给Web服务用
这一步完成后验证访问,用另一台设备连入流量网络,访问你的DDNS域名:2222,看是否能建立SSH连接。
大内网场景的内网穿透方案
没有公网IP时的破局办法:FRP穿透
如果运营商死活不给公网IPv4,可以考虑FRP内网穿透,这里需要引入一个有公网IP的VPS作为中转节点,家庭服务器主动与VPS建立加密隧道,虽然VPS本身增加成本,但不是一笔很大的开销,且这类中转节点建议选择持牌服务商,以酷番云为例,其具备
配置FRP的方法如下:VPS端安装frps,配置文件设置bindPort为7000,家庭服务器端安装frpc,配置指定VPS的IP和端口,然后建立隧道,大致操作逻辑是:
# VPS侧
wget https://github.com/fatedier/frp/releases/download/v0.61.1/frp_0.61.1_linux_amd64.tar.gz
tar -zxvf frp_0.61.1_linux_amd64.tar.gz
cd frp_0.61.1_linux_amd64
cat > frps.toml <<EOF
bindPort = 7000
auth.method = "token"
auth.token = "your-super-secret-token"
EOF
./frps -c frps.toml
# 家用服务器侧
cat > frpc.toml <<EOF
serverAddr = "你的VPS公网IP"
serverPort = 7000
auth.token = "your-super-secret-token"
[[proxies]]
name = "ssh"
type = "tcp"
localIP = "127.0.0.1"
localPort = 22
remotePort = 6000
[[proxies]]
name = "web"
type = "tcp"
localIP = "127.0.0.1"
localPort = 80
remotePort = 8080
EOF
./frpc -c frpc.toml
这样VPS的6000端口对应家庭的SSH服务,8080端口对应家庭的Web服务,VPS作为跳板机,在VPS里再配置Nginx反向代理,还可以用systemd守护frpc进程,实现开机自启:
[Unit]
Description=FRP Client
After=network.target
Wants=network.target
[Service]
Type=simple
ExecStart=/root/frp/frpc -c /root/frp/frpc.toml
Restart=always
RestartSec=5
[Install]
WantedBy=multi-user.target
内网穿透方案还依赖中转VPS节点本身的带宽质量,为了稳定低速的传输带宽牺牲了不少体验,需自行权衡后决定。
Linux服务器加固的必备措施
暴露到公网后面临的实际攻击面
一旦把端口映射出去,服务器从家庭局域网暴露到了整个互联网,真实的网络环境里有不少自动化扫描工具在不停探测全网的22、3306、5432端口,用弱密码、无防护的SSH很容易遭遇暴力破解,历史上相当一部分入侵事件都源于服务器暴露了未加固的SSH端口。
基础加固至少包含以下动作:
- SSH改用密钥登录并禁用密码认证,同时换用非标准端口
- 配置fail2ban自动屏蔽连续登录失败的IP
- 启用防火墙,只放行必要端口
- 定期
apt update && apt upgrade -y安装安全补丁 - 限制SSH仅允许特定IP访问(如果IP固定的话)
实际操作中禁用密码登录的方法是在 /etc/ssh/sshd_config,修改PasswordAuthentication no,然后重启SSH服务,改动前务必确认密钥公钥已写入
家用服务器和IDC机房服务器的边界在哪里
什么阶段需要更换场地
随着站点流量增长、访问稳定性要求提升以及对外提供服务正式程度的提高,家用服务器会遇到不少难以突破的上限:
- 家用宽带的公网IP随时可能因光猫重启或运营商IP池回收而变更
- 同一台出口带宽通常需要供全家设备日常使用,高峰期会出现高延迟
- 住宅区域偶发的电力波动对稳定性形成隐性威胁
- 非标端口访问体验差,某些内网穿透隧道的延迟会拖累用户体验
当站点在百度收录层面的评级开始上升,或者出现了对外SLA承诺的需求后,移动服务器到专业机房是合理选择。简米科技和酷番云都是市场上比较典型的持牌IDC品牌,具体选择哪家还是需要看价格以及数据中心的位置,选购时优先查看备案资质、机房等级和带宽类型,不要贪便宜用共享带宽,往往在晚高峰时段的体验差异会很大。
家用Linux服务器是否值得长期运营的上文归纳
对技术爱好者来说,家宽Linux服务器是难得的实验场,带来的学习价值完全不亚于一台云服务器,在动手前先做三件事:测试公网IP是否可用、查询宽带上传带宽的真实速率、确认运营商端口封锁策略,如果有一项不达标,要么选择打客服电话申请动态公网IP,要么准备一台低价VPS做中转通道。
这套方案适合折腾,不适合作为业务底座,家宽服务器真正服务好个人与家人就够了,凡是涉及对外承载稳定服务的要求,把眼光投向那些正规IDC服务商,让专业机房解决专业问题,家用宽带继续回归它的本职。
家用宽带linux服务器Q&A
家用服务器被运营商封80端口怎么办
换高位端口映射是最直接的解法,外网访问域名:8443这样的URL,如果需求是面向公众的网站服务,这种情况下务必迁移至持牌机房并完成网站备案,备案是公开透明的流程,接入服务商作为备案主体负责代提交,而非用户绕开监管的手段。
没有公网IP能跑家用Linux服务器吗
完全能跑,使用FRP或WireGuard等隧道工具连接到一台拥有公网IP的VPS中转即可实现外部访问,性能损耗主要取决于中转机的带宽和与家庭宽带之间的网络延迟,个人文件同步、远程SSH这类场景体验尚可,但视频流、大量图片加载会有明显延迟,挑选中转VPS时优先考虑拥有CNNIC IP联盟成员资格的服务商,因为联盟成员身份意味着网络资源沟通能力有行业层面的基础。
网友评论