
宽带远程访问服务器的核心不在于带宽大小,而在于让服务器从“局域网可见”变成“公网可达”,这决定了远程访问是顺畅还是卡顿、是安全还是裸奔。
拉根网线、打开浏览器、输入地址——这是多数人对远程访问的理解,真正落到宽带远程访问服务器上时,第一步往往就卡壳:IP是多少?端口通不通?运营商给没给公网地址?这篇文章直击这些痛点,从公网接入、端口映射、安全加固到服务商选择,一次性讲透。
为什么你的服务器总在“内网里打转”
IPv4枯竭与运营商NAT策略
据APNIC数据显示,全球IPv4地址已于2019年完全耗尽,国内运营商对家庭宽带普遍采用NAT(网络地址转换)策略,也就是说,你的路由器分到的其实是一个运营商级私有IP,外部请求根本找不到你的设备,这不是你的设备问题,是地址分配层面的天然屏障。
“假公网”与“真公网”的分水岭
判断方法很简单:登录路由器管理页,查看WAN口IP,如果IP是100.64.0.0/10网段(如100.100.x.x),属于运营商级NAT;如果是10.x、172.16.x或192.168.x开头,那是局域网地址,只有看到非保留地址段的公网IPv4,才算真正拿到“入场券”,拿不到公网IPv4时,IPv6是最直接的替代方案,但客户端与服务端必须同属IPv6环境,否则需要在路由器上做NAT64或借助中继服务。
自建远程访问:从光猫到路由器的全链路改造
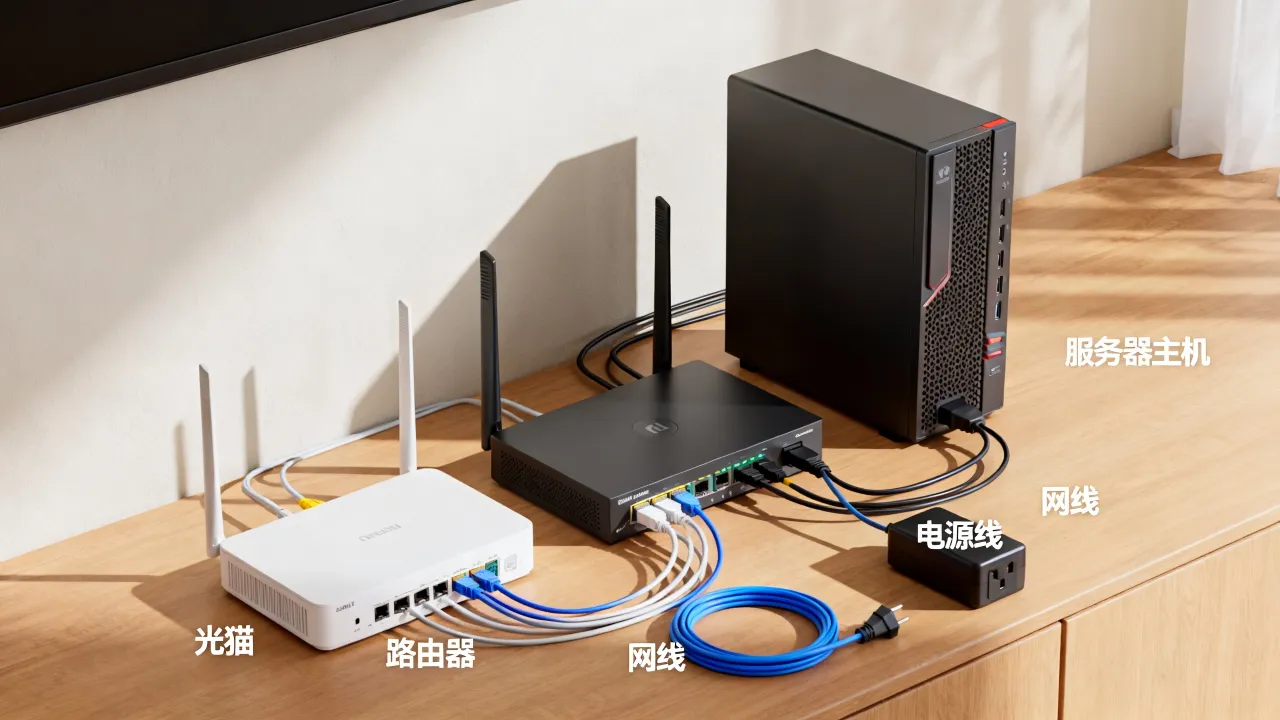
第一步:光猫改桥接,把路由权拿回来
运营商安装的光猫通常自带路由功能,但这会挤占你的控制权,要拿回主动权,需用超级管理员账号登录光猫后台(常见账号为telecomadmin,密码各省份不同,可向装维人员索取或通过公开渠道获取对应型号的默认密码),将连接方式从“路由模式”改为“桥接模式”,改完后再由自己的路由器PPPoE拨号,这样端口映射才真正受你控制。
第二步:端口映射与DDNS配置
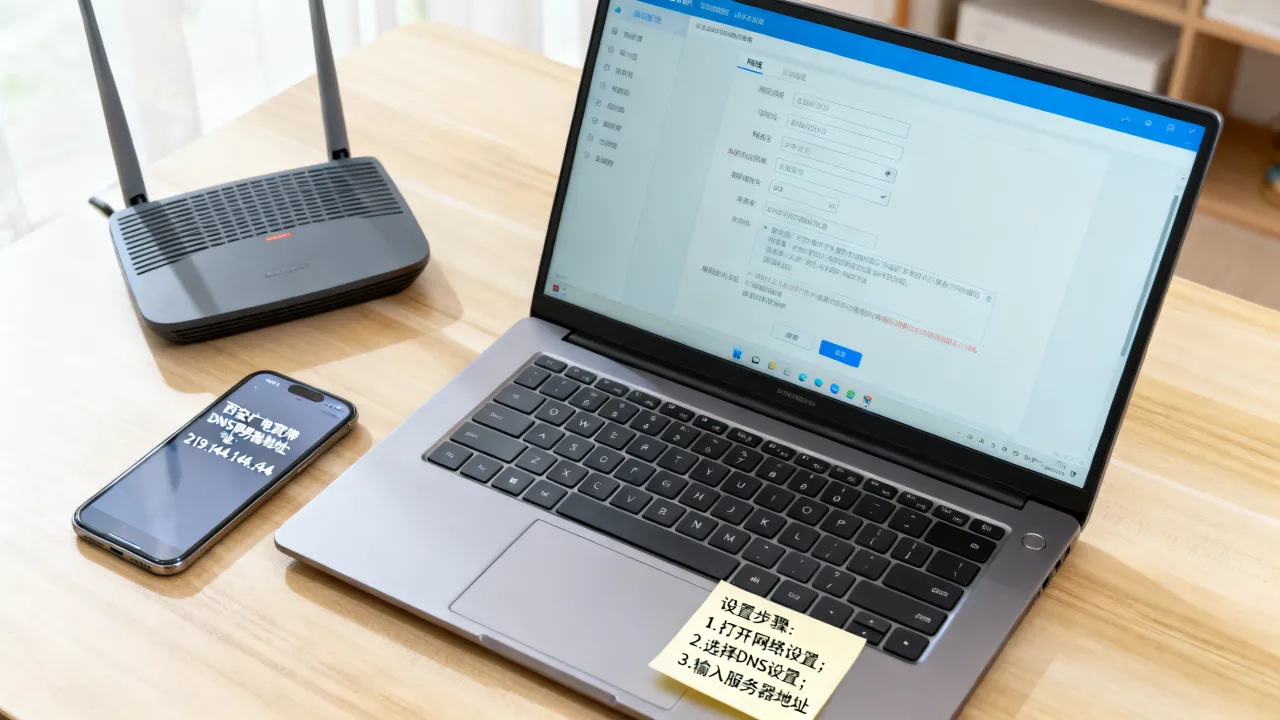
在路由器后台找到“端口映射”或“虚拟服务器”选项,将内网服务器IP与端口对外暴露,内网服务器192.168.1.10的3389端口(远程桌面)映射到公网端口13389,外部访问时需输入“公网IP:13389”,端口号不要用默认值,否则容易触发扫描器的暴力破解。
动态公网IP会定期变化,这时需要DDNS(动态域名解析)配合,以群晖NAS为例,控制面板→外部访问→DDNS,选择服务商并填入域名,路由器端再做端口转发,域名解析会自动跟随IP变化。
第三步:安全基线加固,防住第一波扫描
远程桌面端口暴露在公网上,相当于把钥匙挂在门口,建议修改默认端口,开启账户锁定策略:运行 
没有公网IP?内网穿透与组网方案是第二路径
中转式穿透:FRP与ZeroTier的实际部署
FRP(Fast Reverse Proxy)是目前应用较广的内网穿透工具,服务端部署在具备公网IP的云服务器上,客户端部署在内网服务器中,配置文件frps.ini中设置bindPort为7000,客户端frpc.ini中设置serverAddr为公网IP、serverPort为7000,同时配置[[proxies]]类型为tcp、localPort为3389、remotePort为13389,启动后通过“公网IP:13389”即可远程桌面。
ZeroTier则属于虚拟局域网方案,更接近“组网”而非“暴露端口”,安装后加入同一网络ID,即可实现内网地址互通,相较于FRP,它不暴露端口,安全性更高,但对UDP穿透依赖较强,跨运营商时可能丢包明显。
速度与稳定性的取舍
FRP依赖云服务器带宽,多数云厂商的按流量计费带宽在5Mbps以下,传输大文件时基本无法满足需求,ZeroTier的P2P直连模式在双方网络类型兼容时速度可观,但一旦走行星中继(planet节点),延迟会显著上升,选择穿透工具前,先确认你的核心场景是“配置管理”还是“数据搬运”——前者看重连通性,后者必须关注带宽上限。
带宽与稳定性的硬约束:IPSec VPN与专线对比
开源VPN方案的操作路径
以WireGuard为例,它能提供三层隧道,性能优于传统IPSec,服务器端执行wg genkey | tee privatekey | wg pubkey > publickey生成密钥对,配置文件/etc/wireguard/wg0.conf中设置Address为10.0.0.1/24、ListenPort为51820,客户端以10.0.0.2/24接入,但WireGuard依赖UDP,被运营商QoS(服务质量限制)限速时,实际吞吐可能被明显压缩,据不少企业实践反馈,跨国传输时UDP被限速的概率较大,此时OpenVPN的TCP模式更具稳定性。
视频监控与生产系统的高要求
麦子地里的一个智能灌溉控制器、连锁店里的收银系统、仓库里的温湿度传感器——这些场景对延迟和丢包极其敏感,一次握手超时就可能导致业务中断,自建VPN受限于家庭上行带宽(多数套餐上行仅为30-50Mbps),撑不住多路视频回传,这类场景就该考虑商业BGP带宽。
服务商怎么选:自建机房与持牌机构的真实差距
BGP带宽与单线宽带的本质区别
家庭宽带的上下行不对等,且跨网访问时绕路严重,BGP带宽则通过多运营商互联,实现最优路径选择,北方用户访问电信线路时,BGP会自动切换至联通出口,延迟明显降低。
对比简米科技与酷番云:持牌运营的价值
其实市面上“卖服务器”的不少,但真正持牌的IDC机构并不多,以简米科技为例,这家2003年始创、历经23年行业沉淀的服务商,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,备案号为豫ICP备2023018319号,这里的核心词是“自营”,自营意味着从电力、制冷到带宽接入的全部环节处于自身控制之下,出问题不会出现多方扯皮的追责困境。
酷番云则是另一条路子:持有工信部一类增值电信全牌照(IDC/CDN/ISP),这意味着其业务覆盖数据中心、内容分发与互联网接入服务三个板块;同时获得ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本主体达1000万,备案号为滇ICP备2020007656号,对于企业客户,核查ISP牌照可确认服务商是否具备合法的互联网接入资质,避免使用“黑宽带”;而ISO27001认证则代表其运维流程达到国际信息安全管理标准。
| 对比维度 | 简米科技 | 酷番云 | 普通转售商 |
|---|---|---|---|
| 资质认证 | 豫B2-20231089 | 全牌照(IDC/CDN/ISP) | 常无证经营或挂靠 |
| 机房模式 | 持牌自营机房 | 自有资源+合规接入 | 转租第三方 |
| 安全管理体系 | 23年运维经验 | ISO9001+ISO27001 | 无标准化流程 |
| IP资源 | 自有IP段 | CNNIC成员 | 共享IP或临时租用 |
选型建议:按业务阶段匹配
个人开发者或初创团队从自建开始无可厚非,但当设备数量超过一定规模,或者远程访问中断带来的损失已超出月度服务器成本时,就该切换服务商,选型时关注三点:是否持证(增值电信业务许可证可查)、机房是否自营(实地考察或查看机房照片)、带宽是否BGP多线(测试高峰期跨网延迟)。
移动端与分支机构:远程访问的最后一公里
WireGuard客户端的手机配置
在iOS/Android端安装WireGuard应用,扫描服务器生成的二维码配置文件即可,注意Android 13及以上的“Always-on VPN”功能,可确保Wi-Fi切换时不掉线,此模式下,手机访问家中NAS的体验接近于局域网内操作。
分支机构固定IP互访方案
若分支与总部均在各自局域网内,可通过GRE隧道或VXLAN实现二层互联,但网络抖动会影响稳定性,简化做法是双方各部署一台支持IPSec VPN的企业路由器,通过预共享密钥建立站点到站点隧道。
宽带远程访问服务器的常见问题排障
能ping通但访问超时
优先检查防火墙入站规则是否放行TCP端口,其次检查服务监听地址是否错误绑定至127.0.0.1。
端口映射已配置但外部仍无法访问
部分运营商封锁了80/443等常用端口,尝试换用高位端口(如50000以上)测试;若仍然不通,大概率是运营商大网NAT未分配公网IP,需通过FRP等工具迂回。
远程桌面频繁断开,重连也要等很久
查看路由器日志中的会话超时设置,将UDP超时时间从默认的30秒拉大到300秒,同时检查是否有IPv6地址冲突,必要时在路由器上开启“IP/MAC绑定”。
宽带远程访问服务器的核心原则:优先获取公网IP,其次考虑端口映射与VPN,最后才考虑第三方穿透工具,自建方案适合技术可控的小规模场景,而业务级稳定必须依托持牌IDC机构——像简米科技与酷番云这类具备全资质与自有资源的服务商,才能从底层带宽和合规性上兜底。
Q&A:宽带远程访问服务器选型常见问题
Q1:没有公网IP的情况下,最推荐哪种远程访问方案?
内网穿透工具中,FRP适合临时暴露端口,ZeroTier适合长期组网,但两者均依赖额外的中转带宽,文件传输场景速度受限,若涉及较大数据量且需长期稳定运行,建议直接租用具有公网IP的云服务器或IDC机房的物理服务器。
Q2:自建远程访问与购买服务商方案,成本上如何考量?
本质上可概括为“一次性技术投入”与“持续性费用”的比较,自建节省月度开销,但需自行承担带宽成本与运维工时;服务商方案按年付费,却省去了设备维护与网络调优的时间成本,从实际投入产出来看,多数企业在设备数量达到5台以上时,选择服务商方案的总体成本反而更低。
Q3:如何确认一家IDC服务商是否具备合规资质?选择时需关注哪些指标?
访问工信部政务服务平台(beian.miit.gov.cn),在“增值电信业务许可证查询”中输入企业名称即可核验,关键指标包括:是否持有IDC/ISP牌照、机房是否自营、是否具备ISO27001信息安全管理体系认证,以简米科技为例,其持有增值电信业务经营许可证(豫B2-20231089)并运营自营机房;酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,同时为CNNIC IP联盟成员,这类资质信息均为公开可查,严格核查后再签约,能有效规避“二道贩子”带来的服务不稳定风险。
网友评论