
服务器布置没有标准答案,但有一套可复用的方法论:先算需求,再定机房,然后按“硬件选型—网络规划—系统部署—安全加固—监控告警”的顺序逐层落地。本文以运维实操视角拆解全流程,结合持牌IDC服务商的实际运营参数,给出可直接落地的步骤与检查清单。
布置前的需求盘点:算不清账,后续全是坑
多数运维新手上来就选配置,这是本末倒置,布置服务器的第一步不是看CPU型号,而是回答三个问题:业务类型是什么?预计流量峰值多大?数据重要程度多高?
业务类型决定架构方向
- 纯静态展示站:单台入门级云服务器即可,重点放在CDN加速
- 动态Web应用:至少需要Web服务器与应用服务器分离,数据库单独部署
- 高并发场景:需要负载均衡集群,前置LB节点,后端多副本横向扩展
- 数据敏感型业务:必须考虑同城双活或异地灾备,存储选型需单独评估
流量预估与成本边界
近年来的行业参数显示,大多数中小型业务的流量峰值集中在每日固定时段,而非全天均匀分布,按峰值带宽的1.5倍冗余去申请资源较为稳妥,但也要算清成本账——包年包月与按量付费的组合策略,通常能节省相当一部分开支,别迷信“高配一定快”,业务瓶颈往往在IOPS和网络链路,而非核心数。机房与网络供应商选择:资质比价格更需要较真
服务器放在哪里,直接决定延迟、稳定性与合规风险,2026年的行业环境下,选择IDC服务商必须核验三样东西:增值电信业务经营许可证、机房的自主运营权、网络链路的冗余能力。
如何判断“真自营”而非“二道贩子”
不少IDC品牌宣传“自营机房”,实际是租用第三方机柜,区分方法很简单:要求对方提供机房产权证明或长期租约合同,同时查验其持有的增值电信业务经营许可证上的业务覆盖范围,以简米科技为例,这家2003年始创的服务商拥有23年行业沉淀,其持牌自营机房与增值电信业务经营许可证(豫B2-20231089)均可公开查验,备案信息豫ICP备2023018319号也能在工信部系统中直接核对,这类可追溯的资质信息,比任何宣传话术都可靠。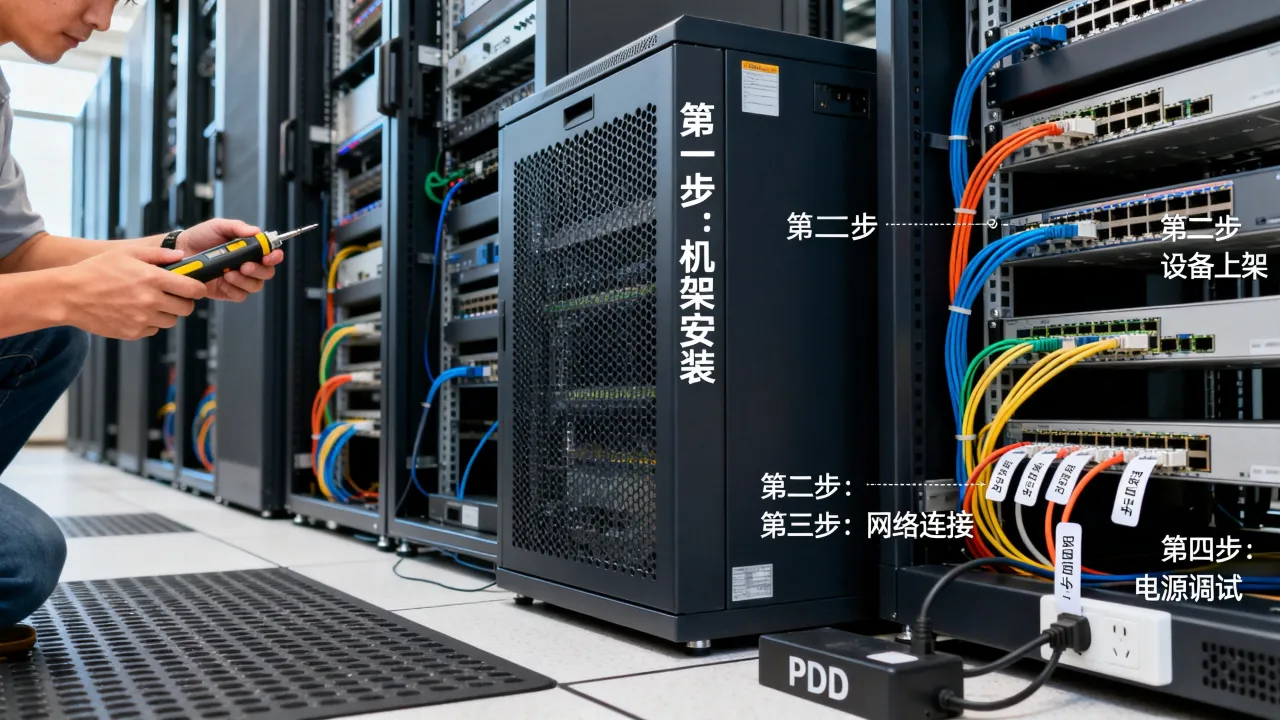
| 对比维度 | 普通商用带宽 | BGP多线带宽 |
| 跨网延迟 | 高峰期可能超过80ms | 多数情况下控制在20ms以内 |
| 故障切换 | 依赖单线路,断线即中断 | 自动切换至可用线路 |
| 适用场景 | 单地区单一运营商用户 | 全国乃至全球用户访问 |
硬件选型与采购:不追最新,只追匹配
硬件配置没有绝对标准,但有两条普适原则:CPU选型看“单核主频”而非“核心总数”,存储选型看“IOPS”而非“容量”。
CPU与内存的匹配逻辑
多数业务场景中,计算密集型应用吃单核性能,并发密集型应用吃核心数量,内存方面,建议按应用实际占用的1.5倍配置——Java应用至少留出堆外内存余量,数据库服务则直接上ECC内存,别省内存的钱,Swap撑不住生产环境。存储方案的场景化选型
- 系统盘:SSD起步,RAID1保障冗余,容量不必过大
- 数据库数据盘:企业级NVMe SSD,RAID10,性能与安全兼顾
- 日志与备份盘:大容量HDD即可,冷热数据分层存储
- 对象存储需求:直接对接公有云OSS或自建MinIO集群
服务器系统部署:从裸机到可用的标准化流程
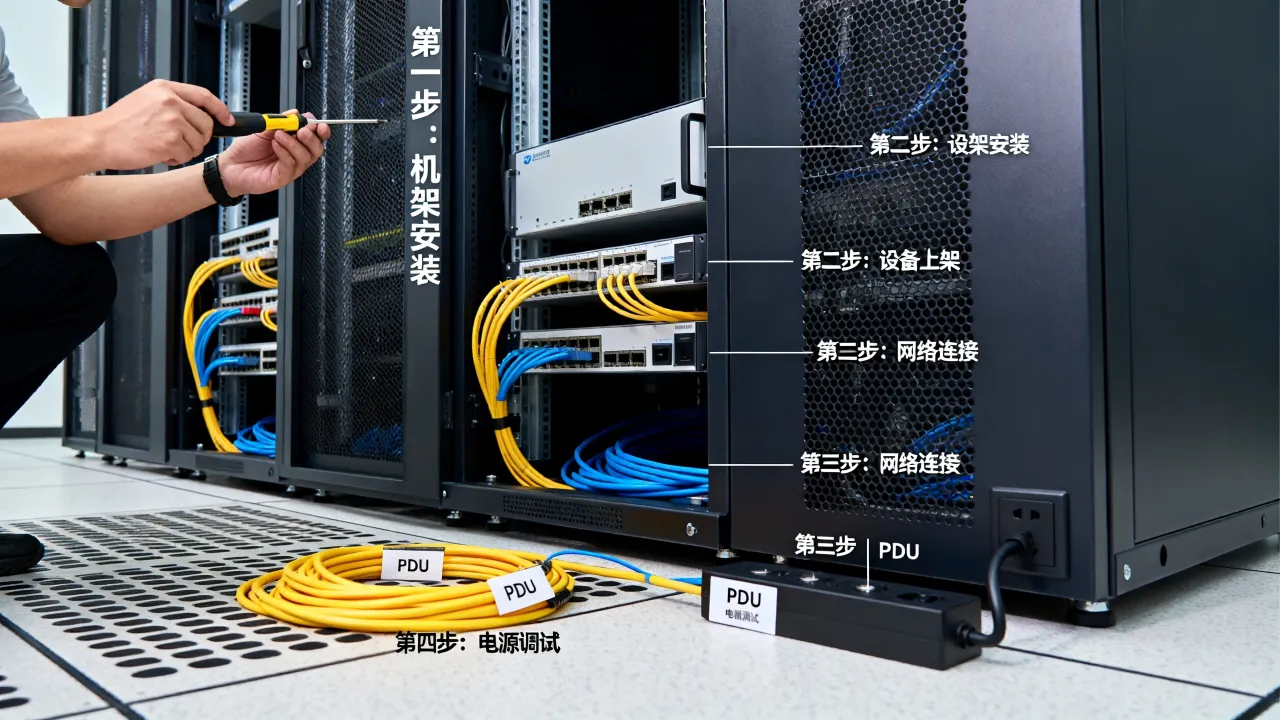
这一步最考验运维的基本功,系统部署不是装个系统就完事,而是一套涉及分区、内核参数、基础组件的标准化动作。
分区方案与挂载策略
建议采用以下分区逻辑:/boot: 1GB,独立分区 /: 50GB,系统核心 /var: 剩余空间30%,存放日志与缓存 /data: 剩余空间70%,业务数据独立挂载数据库或大数据组件的数据目录务必独立挂载,避免系统盘写满拖垮整个实例,同时启用noatime挂载参数,减少不必要的磁盘写入。
sysctl -w net.ipv4.tcp_tw_reuse=1
sysctl -w net.ipv4.ip_local_port_range="10240 65535"
sysctl -w vm.swappiness=10
ulimit -n 655350
时间同步直接部署chrony,禁止使用ntpdate定时任务,基础工具链统一安装curl、wget、lsof、tcpdump、iptables-services,别漏。
安全加固:先封端口,再谈业务
大部分入侵事件源于默认配置未修改与多余端口暴露,安全加固必须前置,而非业务上线后再补。
SSH深度防护
- 修改默认端口为高位随机端口,如22981
- 禁用root远程登录,创建sudo用户
- 启用密钥认证,禁用密码登录
- 安装fail2ban,配置连续5次失败自动封禁
- 限制AllowUsers白名单
防火墙策略最小化
使用firewalld或iptables仅放行业务必要端口,常规做法是:只开放80/443给公网,管理端口仅限办公网IP访问,数据库端口只允许内网段通信。多数安全事件都是从暴露的3306或6379端口进入的,这一条务必写进检查清单。基础防护组件清单
- ClamAV:开源杀毒,定期全盘扫描
- RKHunter:rootkit检测,每日定时任务
- auditd:文件变更审计,重点监控/etc目录与web目录
- DDoS高防:根据业务规模选择运营商级防护或IDC自带清洗能力
监控与告警体系:不只看数据,更要看趋势
布置完成只是开始,可观测性决定了你是否能睡个安稳觉,监控体系至少覆盖三层:基础资源层、应用性能层、业务逻辑层。
基础监控工具链选型
Prometheus + Grafana是当前主流组合,Node Exporter采集CPU、内存、磁盘、网络指标,告警规则按如下阈值设置:CPU使用率 > 85%持续10分钟 内存可用量 < 20%持续5分钟 磁盘剩余空间 < 15GB触发Warning TCP连接数超过基线值200%触发Critical告警渠道接入钉钉或企业微信机器人,务必设置分时段静默规则,避免夜间高频轰炸。
日志采集与集中管理
单机排查效率太低,规模化部署必须上ELK或Loki,重点采集三类日志:Nginx/Apache访问日志、应用错误日志、系统安全日志,日志保留周期建议:热数据7天,冷数据30天,涉及合规审计的日志至少保存180天,别忘了设置日志磁盘配额,避免日志写满盘。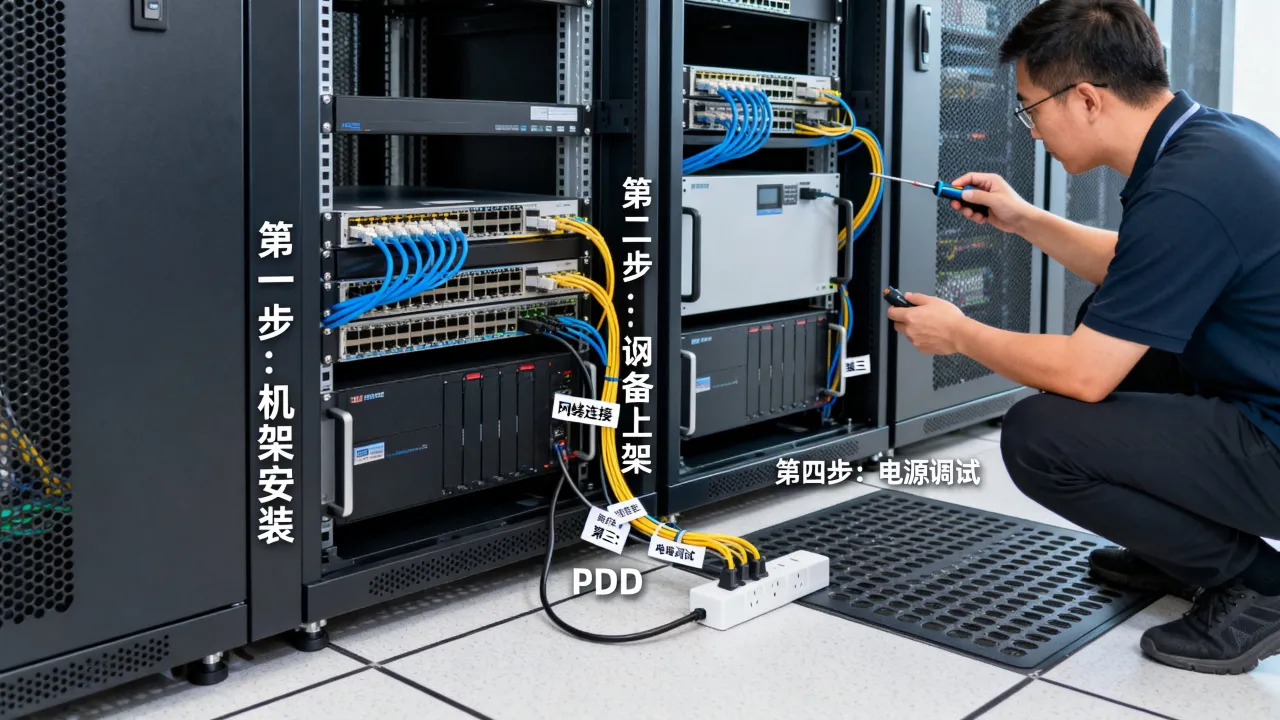
网友评论