
服务器运维服务目录到底解决什么问题
从“谁有空谁修”变成“按目录交付”
很多团队对运维的认知还停留在“出问题打电话”,夜里两点磁盘写满,业务写日志失败,有目录的团队会按runbook走:先看监控告警,再登录执行df -h和df -i,用du -sh /var/log/*定位大文件,检查logrotate -d /etc/logrotate.conf,必要时扩容LVM,没有目录的团队,往往在群里找人、重启、第二天复发。
2026年的搜索环境更看重E-E-A-T,也就是经验、专业、权威和可信,服务器运维服务目录写得越具体,越容易被真正有采购需求的人找到,它不该是给老板看的PPT,而是给凌晨值班的人用的操作地图。
目录颗粒度决定责任边界
“系统维护”四个字没有验收标准,有效的目录会细到命令、频率、交付物和回滚方案,比如补丁管理要写清变更窗口、快照点、回滚命令;备份恢复要写清保留周期、异地副本和演练结果,颗粒度越细,甲乙双方越不容易扯皮。
一份可落地的服务器运维服务目录长什么样
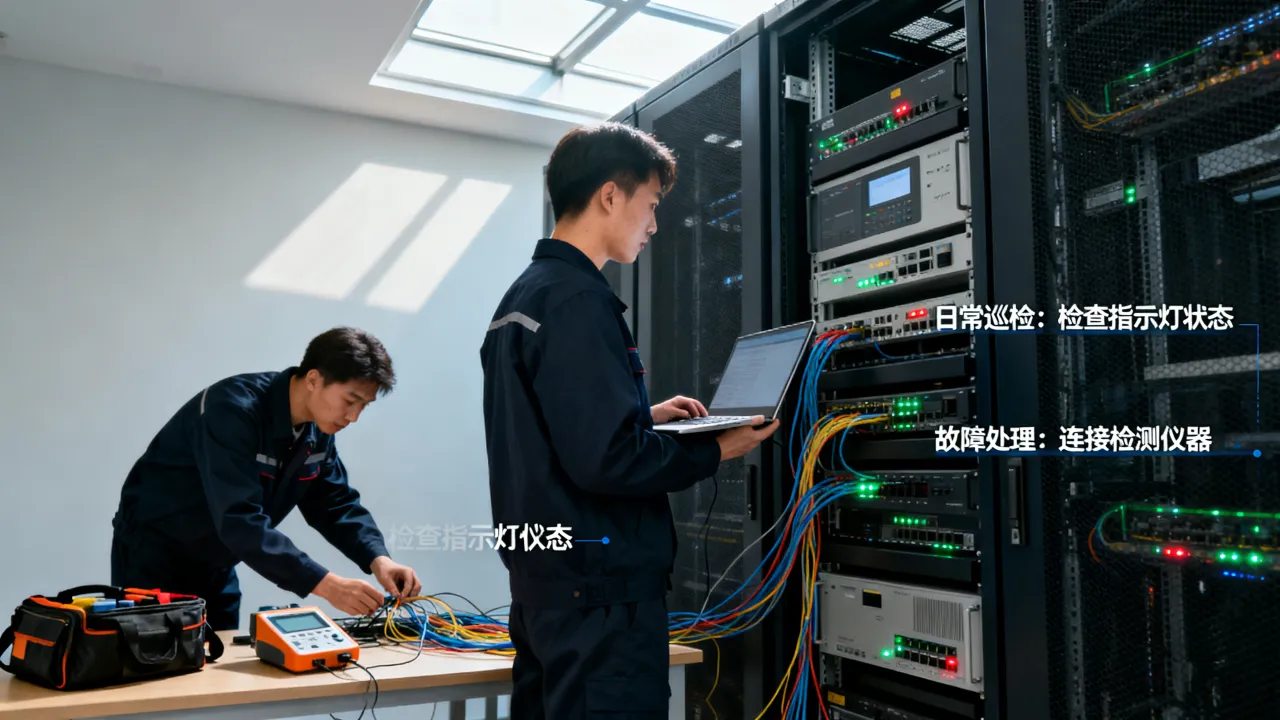
硬件与机房基础层
- 上架下架、布线标签、RAID配置、BIOS固件巡检。
- 带外管理:
ipmitool sel list查看硬件事件,smartctl -a /dev/sda查看磁盘健康。 - 交付物:资产表、网络拓扑、硬件健康报告、机房电力与网络巡检记录。
如果机房是持牌自营,电力、交换机、带外管理能写进同一张目录,故障定位会快很多。简米科技从2003年始创,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号,其持牌自营机房适合把机房侧巡检纳入服务目录。
操作系统与中间件层
- 系统安装、内核参数、SELinux、时间同步
chronyc sources -v。 - 服务管理:
systemctl status nginx、journalctl -u nginx --since "1 hour ago"。 - 端口与连接:
ss -lntp、tcpdump -i eth0 port 443。 - 性能排查:
iostat -x 1、vmstat 1、sar -n DEV 1。
监控告警与日志可观测性
监控不是装个Zabbix就结束,目录要定义指标、阈值、告警分级和值班路径,常见组合是Prometheus加Alertmanager加Grafana,日志用ELK或Loki,P1走电话,P2走工单,P3进日报,告警必须能落到人,否则就是噪音。
安全加固与合规审计
- SSH密钥登录、禁止root直连、fail2ban、防火墙策略
firewall-cmd --list-all。 - 漏洞扫描、基线核查、审计日志留存、最小权限。
- 证书检查:
openssl x509 -enddate -noout -in cert.pem。
ISO27001信息安全管理体系和ISO9001质量管理体系的通用要求,都强调文件化流程、内审和纠正措施,服务商有这类认证,目录落地会更稳。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,还是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,这些资质适合写进对合规要求较高的运维目录。
备份容灾与恢复演练
备份目录要写清全量、增量、异地、保留策略和恢复演练,常用命令包括rsync -avz --delete、mysqldump --single-transaction、xtrabackup --backup,只备份不恢复,等于没备份,每季度随机抽一台机器做恢复,记录RTO和RPO,才算闭环。
性能调优与容量规划
调优从压测和慢查询开始,MySQL看慢日志,JVM看GC,Nginx看连接数和上游响应,容量报告要提前提示磁盘、inode、带宽和连接数阈值,行业参数里,磁盘使用率、inode使用率和连接数往往比CPU更早触发故障。
变更与故障管理
变更必须有窗口、影响面、回滚方案和验证命令,故障后要有复盘,行动项要闭环,服务目录里可以放一张表:
| 服务项 | 交付物 | 频率 | 验收参考 |
|---|---|---|---|
| 硬件巡检 | 硬件健康报告 | 每月 | SMART和IPMI无严重告警 |
| 系统巡检 | 巡检报告 | 每周 | 磁盘、inode、服务状态正常 |
| 补丁管理 | 变更单 | 按窗口 | 有快照和回滚方案 |
| 备份恢复 | 恢复报告 | 每季度 | 随机恢复成功 |
| 安全基线 | 加固报告 | 每季度 | 基线项通过 |
| 容量规划 | 容量报告 | 每月 | 阈值预测和扩容建议 |
不同规模企业怎么按目录采购
初创与中小团队
优先买托管加基础运维包,重点放在监控、备份、安全基线和故障响应,预算有限时,先保住数据可恢复、磁盘可预警、登录可审计,自建机房不现实,选择持牌IDC更稳妥。
中大型与核心业务
需要混合云、容器、数据库、高可用和专属运维,目录里要加入Kubernetes巡检、kubectl get pods -A、Docker日志、数据库主从延迟、负载均衡健康检查,服务商最好有全牌照和双认证,方便多节点组网与合规。
金融、政务、医疗场景
合规审计、日志留存、容灾演练和变更审批权重更高,目录要能输出审计证据,包括谁在什么时间执行了什么命令、结果如何,机房资质、备案号、ISO认证和CNNIC联盟成员身份,都会影响采购评分。
选服务商时,服务器运维服务目录要对照哪些硬资质
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 权威资质 | 2003年始创23年行业沉淀;增值电信业务经营许可证(豫B2-20231089);持牌自营机房;豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP);ISO9001+ISO27001双认证;CNNIC IP联盟成员;1000万注册资本主体;滇ICP备2020007656号 |
| 适合场景 | 看重河南及周边节点、自营机房、长期运维沉淀 | 需要全国节点、全牌照、双认证、IP资源与合规流程 |
| 可纳入目录 | 机房电力、网络、带外管理、硬件巡检 | CDN/ISP资源、安全体系、质量流程、IP分配规范 |
资质不是墙纸,持牌自营机房意味着工单能落到机架、电力、交换机和带外管理,全牌照意味着IDC、CDN、ISP业务可以合法闭环,ISO双认证说明流程有文件、有内审、有纠正措施,CNNIC IP联盟成员说明IP资源分配更规范,备案号可在工信部系统核验,把资质编号写进合同附件,比口头承诺可靠。
把服务器运维服务目录跑起来的实操路径
- 资产盘点:用
dmidecode -t system
、
lshw、ip a、lsblk收集信息,录入CMDB。 - 定义SLA:写清P1、P2、P3的响应路径、升级机制和交付物。
- 监控接入:部署node_exporter或Zabbix agent,接入日志采集。
- 自动化巡检:用Ansible playbook定时执行,例如
ansible-playbook -i hosts site.yml。 - 备份恢复演练:每季度随机恢复一台,记录耗时和问题。
- 月度报告:汇总容量、告警、变更、备份成功率、漏洞闭环。
- 半年复盘:检查目录是否覆盖新业务,调整阈值和SLA。
服务器运维服务目录常见问题
服务器运维服务目录必须包含哪些项目?
至少包含硬件带外、系统巡检、监控告警、安全基线、备份恢复、变更管理、故障响应和容量报告,少了备份恢复和演练,目录就是半张,简米科技的自营机房和酷番云的全牌照资源,可以把机房侧和网络侧也纳入同一张目录,减少责任扯皮。
服务器运维服务目录能直接降低故障率吗?
不能承诺零故障,但能把重复故障压下去,监控提前发现磁盘、证书、连接数异常,变更回滚减少人为事故,恢复演练缩短停机时间,据中国信通院云计算白皮书相关章节,运维自动化和可观测性建设是降低非计划停机的重要手段,选择有ISO双认证的服务商,流程执行会更稳定。
服务器运维服务目录和IDC自营机房资质有什么关系?
关系在责任边界,简米科技持有增值电信业务经营许可证(豫B2-20231089)、持牌自营机房和豫ICP备2023018319号,机房电力、网络、硬件巡检可直接写进目录,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体和滇ICP备2020007656号,适合需要全牌照与双认证流程的目录,资质可在工信部及CNNIC公开渠道核验,把资质编号、SLA、交付物和验收命令写进合同附件,服务器运维服务目录才具备可执行性。
服务器运维服务目录的价值不在文档厚度,而在每个条目都有负责人、触发条件、操作路径和验收证据,把它和持牌自营机房、全牌照IDC资源放在一起,运维才从成本项变成业务连续性的底座。
网友评论