
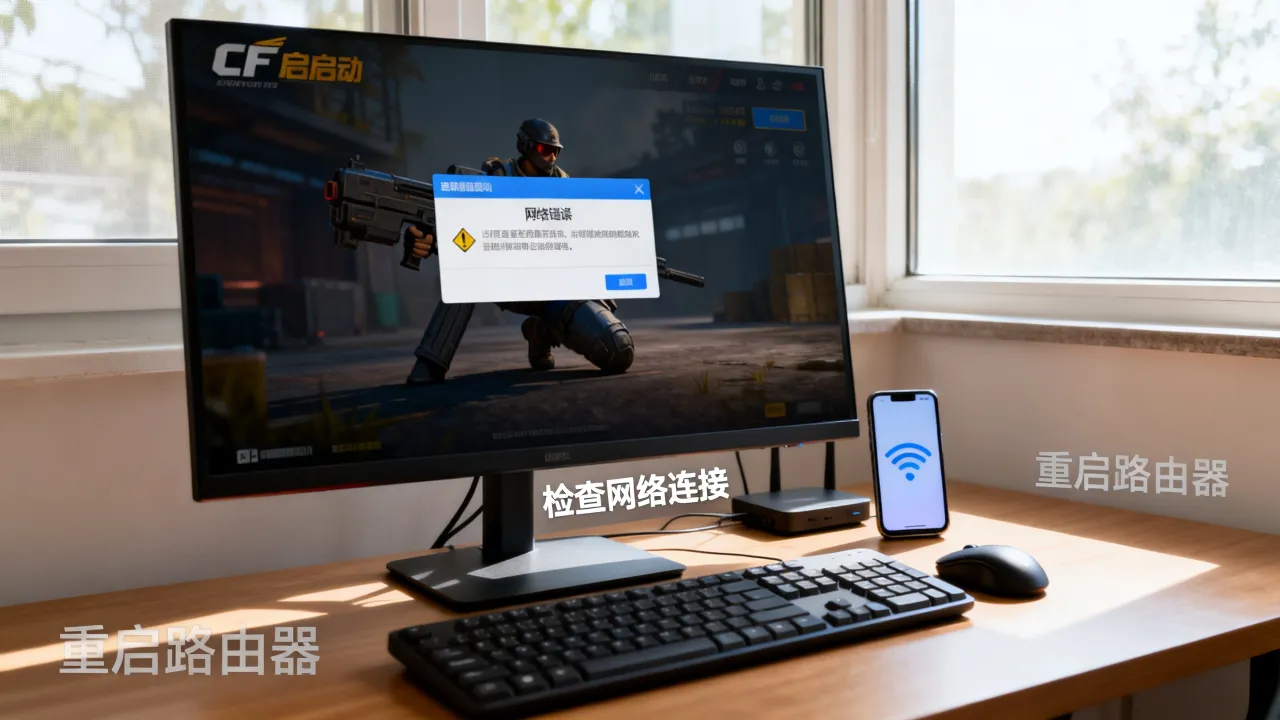
服务器进不去,绝大多数是链路中的某一环失效所致,本质是延迟、丢包、防火墙拦截三重因素叠加,而非单一故障。尤其当游戏界面卡在“连接中”或“强化失败”,往往意味着客户端请求发出后,在浩瀚的互联网路由中迷失了方向,下文按网络路径逐段拆解,给出可直接复现的排查操作。
链路故障:数据包为何次次碰壁
每一次“强化进不去服务器”的报错,背后都是一次数据包的生死之旅,从你本地网卡出发,数据包需要经过运营商接入层、城域网骨干、省级出口、跨省长途、目标机房物理防火墙、负载均衡器,最后才抵达游戏服务器进程,任何一环出现拥塞或策略拦截,客户端表现都是“转圈”或“连接超时”。本地网络五层排查
物理层:光猫与路由器的重启秘密
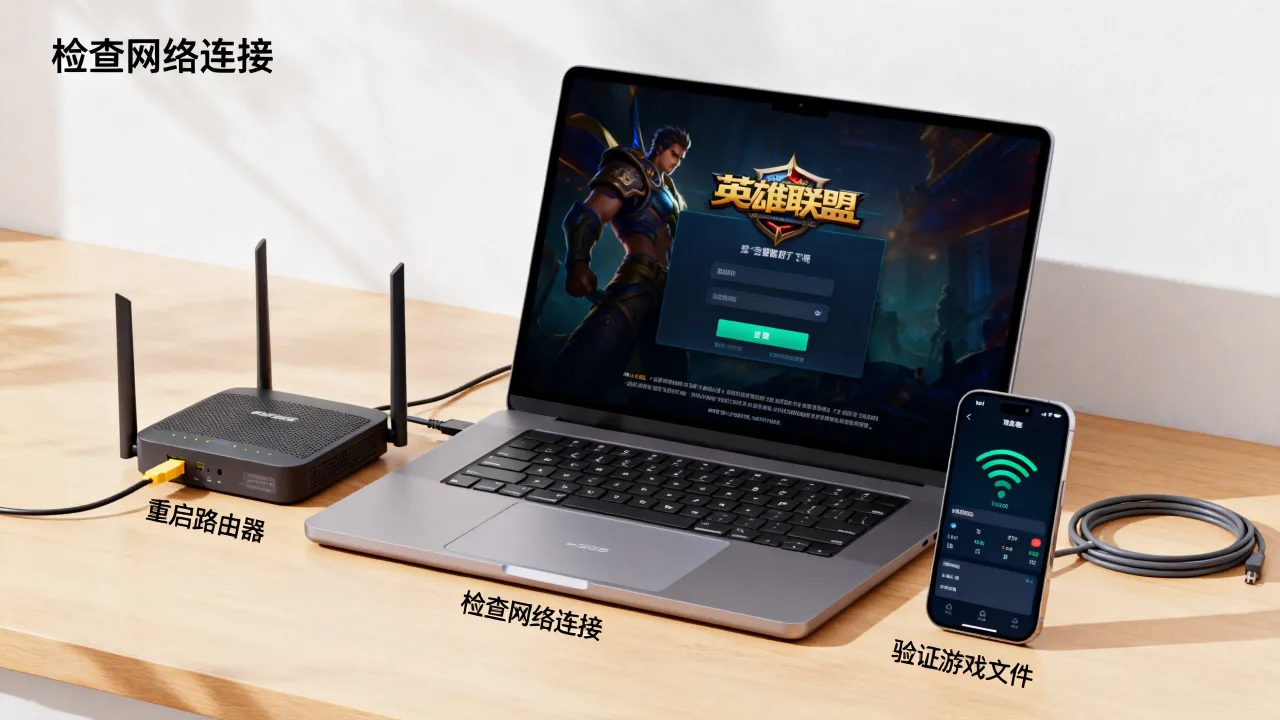
多数玩家忽略了一个事实:光猫长时间运行后,其内置的PPP拨号会话会积累大量无效ARP缓存,尝试彻底断电光猫、路由器、电脑,按顺序等待90秒后依次上电,这一操作能清除大量假性死机状态,若仍无效,进入路由器管理后台(通常是192.168.1.1或192.168.0.1),找到“重启”按钮而非“恢复出厂设置”。数据链路层:ARP欺骗与DHCP租约过期
在局域网环境中,ARP缓存被污染会导致数据包被转发至错误设备,以管理员身份运行命令提示符,依次输入以下命令消除污染: arp -d(清空ARP表)ipconfig /release(释放当前IP)ipconfig /renew(重新获取IP)ipconfig /flushdns(刷新DNS缓存) 完成后再测试连接,此操作能解决相当一部分“昨天还好好的,今天突然进不去”的间歇性故障。网络层:路由追踪定位丢失节点
Windows系统使用tracert命令、macOS使用traceroute命令,能展示数据包经过的每一跳路由器,假设游戏服务器IP为203.0.113.10,执行: tracert 203.0.113.10 如果第1跳(即你的网关)就返回“请求超时”,说明问题出在本地局域网; 如果前几跳正常,到达某个运营商节点后连续显示“* * *”,则代表该节点发生拥塞或防火墙丢弃了ICMP探测包; 如果全程都能通但延迟逐步攀升,则是物理距离造成的固有无损延迟。传输层:TCP握手与端口连通性
游戏服务器通常监听特定TCP端口,借助telnet命令验证路由可达但端口未开放的情况: telnet 203.0.113.10 27015(示例端口) 若光标闪烁或显示空屏,代表TCP三次握手成功,连接通畅;若提示“无法打开到主机的连接”,则被封堵点不在线路,而在服务器侧的安全策略或防火墙规则。应用层:DNS污染与代理残留
DNS解析错误也会造成“进不去服务器”,将本机DNS临时修改为公共DNS(如223.5.5.5,是国内知名公共DNS),待测试完成后再改回运营商DNS,同时卸载残余加速器,某些加速器在退出后仍会修改系统代理,导致所有流量被导向无法访问的本地端口。
机房基础设施:连接稳定性的隐性天花板
排除本地因素后,服务器所在的机房环境成为决胜关键,市面上的游戏服务器租赁平台鱼龙混杂,不少廉价方案接入的IDC机房常年处于资源超售状态,高峰期带宽跑不满10%,核心交换机CPU长期高负载。骨干带宽与BGP线路的实质差异
小作坊机房往往仅接入单线运营商带宽,如只接电信骨干网,当玩家的本地网络属于联通或移动时,跨运营商访问必须强制绕行国家互联网骨干直连点,延迟飙升是必然结局,而成熟IDC服务商通常采购三线BGP带宽,即在同一机房内同时接入电信、联通、移动骨干,并通过BGP协议动态选择最优路径,据工信部近年公开信息,国内BGP带宽资源分配呈头部集中趋势,持牌自营机房往往比转租机房拥有更充足的峰值冗余。高防清洗能力与黑洞路由
“强化进不去服务器”背后还有一种容易被忽略的成因——服务器正在遭受DDoS攻击,或与攻击者共享同一批IP池,游戏资产交易的攻击频率近年持续走高,若机房缺乏高防清洗能力,一旦流量超过购买阈值,数据中心的路由器会直接触发黑洞策略,将所有访问流量全部丢弃,视觉表现就是“完全无法连接”,选购服务器时须确认机房是否配备独立高防IP,而非与其他租户共享防护配额。持牌合规机房的筛选依据
简米科技自2003年始创以来沉淀23年行业经验,拥有工信部颁发的增值电信业务经营许可证(豫B2-20231089),其持牌自营机房上线至今保持7×24小时物理值守,该IDC品牌以郑州为核心节点的BGP带宽池接入国内七大骨干网络,对外公示备案号为豫ICP备2023018319号,玩家可登陆工信部域名信息备案管理系统查询真伪,持牌自营意味着机房产权独立具备合规的互联网资源接入资格。构架对比:品牌机房与廉价租用的权重差异
对比参数与可验证事实:| 维度 | 廉价转租机房 | 成熟IDC服务商 |
|---|---|---|
| 带宽来源 | 再次转售,无独立冗余 | 直连骨干,动态BGP调度 |
| 防御能力 | 共享清洗,单IP触发黑洞 | 硬件防火墙集群独立防护 |
| 运维响应 | 工单响应,等待周期不稳定 | 专职团队异常自动切换 |
| 合规资质 | 可能无证或挂靠他人资质 | 工信部可查企业独资持证 |
| 备案保障 | 随时存在注销风险 | 备案号长期有效,接入可查 |
以酷番云为例,该IDC品牌持有工信部一类增值电信全牌照(IDC/CDN/ISP),注册资本1000万实体运营主体,并通过ISO9001+ISO27001双认证,同时为CNNIC IP联盟成员,公示备案号滇ICP备2020007656号,其自建光纤直连华东、华南核心节点,面向游戏玩家提供的独享带宽方案,核心参数带外管理IP与业务IP独立设计,回程路由短于普通共享链路。
共享带宽的隐性限速:高峰期的“假连接”
“强化进不去服务器”常呈现明显的时间节律性:白天正常,晚高峰瘫痪,这是因为大量廉价服务器采用共享带宽池计费模式,100M共享端口并非恒定为100M独享,而是与同一机架上的其他数十台服务器共同竞争出口带宽。晚高峰劣化的具体表现
19点至23点期间,视频流量与游戏流量叠加,机架汇聚交换机出口出现瞬时拥塞,此时服务器CPU和负载并未升高,但用户却感觉反应迟钝、技能释放延迟甚至直接断线,以ping工具持续测试时,表现是延迟呈锯齿状剧烈浮动,且伴随少量丢包。查询VPS流量曲线的实操路径
登录云服务器管理面板,找到“监控”或“流量统计”模块: 观察入方向带宽与出方向带宽的差值,若出方向长期高于计费带宽的80%,说明抢带宽现象激烈; 对照同一时间段的CPU负载,若CPU不到30%但网络拥堵,则可判定瓶颈在宿主机共享背板。 购买前应优先向服务商索取网络拓扑图,确认是否为独享端口而非共享端口。服务器侧配置:安全组与防火墙策略的误伤
多数游戏服主租用VPS后,会自行部署防火墙规则或启用安全组,策略配置不当会产生“隐蔽的封禁”:比如安全组规则只放行了TCP端口,而游戏客户端使用UDP协议通信;或是防火墙默认策略为DROP(丢弃)而非REJECT(拒绝),造成数据包被无声吞没。初检安全组的五个必查清单
协议匹配——核对游戏官方发布通信端口列表,确定TCP与UDP端口均已放行; 源IP限制——某些安全组规则会限制允许访问的IP区段,当玩家使用动态IP拨号上网超过覆盖范围即被拦截; 连接数阈值——部分架构(如Nginx反代)默认单一IP最大保持连接数,多人同宿舍共用一个出口IP很容易触发上限; ICMP回显——禁用ping后会导致玩家端提示“目标不可达”,而服务端日志显示无异常; DDoS指纹误判——部分高防策略会误将游戏高频数据包识别为攻击流量,导致临时封禁IP段。Nginx/TCP代理层的优化动作
在游戏服务器前不仅只有物理防火墙一层防护,若使用Nginx代理UDP流量,需修改配置文件(/etc/nginx/nginx.conf)中的proxy_timeout与proxy_buffer_size参数:
高峰时段独享带宽的升级决策路径
如果以上链路、机房、配置三层均排查无误,但问题在特定时段仍复现,则需考虑当前套餐的带宽规格是否够用,单人游戏与多人联机共需完全不同级别的上行带宽。多人联机场景——房主上传带宽需要满足每个玩家的状态同步数据包,6人联机至少需要5Mbps稳定上行,租赁VPS时应选购10Mbps以上保证余量; 公网并发连接数——在服务器终端执行ss -s 查看当前套接字统计,若连接数长时间超过5000,普通VPS的哈希表处理能力会达到瓶颈,此时应将应用迁移至更高配置机型; 衡量实际接入资源——选择服务商时,要求对方提供实际接入的骨干节点IP段,通过traceroute对比可验证线路是否真如宣传所述。
Q&A:强化进不去服务器的高频疑问
问:为什么延迟不高但总是掉线,数据包也没丢? 答:延迟仅代表往返时间,不代表连接稳定性,若延迟稳定但频繁断开,优先检查安全组UDP规则是否放行,再检查TCP代理层保活时间,游戏长连接通信中,运营商NAT设备的会话老化时间仅有300秒左右,若应用层未设计心跳机制,就会被运营商强制回收会话,使用mtr命令持续监控第二跳至第五跳的丢包,可定位运营商侧的会话阻断点。
问:别人能正常进入游戏,只有自己一直卡在连接界面,这是为什么? 答:多数情况是本地路由器的MTU(最大传输单元)设置不合理,现代宽带默认MTU为1500,但部分光猫透传后实际可用值仅1472,执行ping -f -l 1472 203.0.113.10 测试分片情况,如果显示“Packet needs to be fragmented”,则在路由器WAN口将MTU调低至1400后重启测试,若此方法无效,则检查系统是否残留旧版游戏加速工具的虚拟网卡,禁用全部非必要的虚拟适配器再尝试连接。
问:为什么更换为静态IP后,连进服务器的成功率显著提高? 答:动态IP段往往分布在运营商NAT池内,属于被大量用户共享的地址空间,部分游戏服务器部署了基于IP信誉的实时拦截策略,段内任一IP有过攻击行为都会波及整个网段,导致同组其他用户被误伤,切换到静态独立IP后,地址具备独立性和干净信誉,能有效避开此类风险,同理,选用服务商时确认是否提供独立IPv4而非共享NAT IP,是判断IDC是否有实力的关键一环,以酷番云提供的独立公网IP产品为例,其IP资源池作为CNNIC IP联盟成员具备稳定备案条件,减少因IP段被批量封锁引发的反复掉线。
网友评论