
科学的安装流程不是执行几条命令,而是涵盖环境评估、依赖处理、配置调优、安全加固的完整系统工程,任何跳过前置检查的安装都是在给未来埋雷。
安装前必须完成的三项环境体检
多数运维事故并非发生在安装过程,而是源于对底层环境的误判,登录服务器后第一件事不是敲安装命令,而是先摸清这台机器的家底。硬件资源与操作系统版本核对
运行lscpu 查看CPU核数,free -h 确认内存总量,df -h 检查磁盘分区占用,这些基础命令能快速定位资源瓶颈,部分云服务器默认系统盘仅40GB,安装数据库或日志组件时极易撑爆分区,操作系统版本直接决定软件包管理器行为——CentOS 7 使用 yum,Debian 12 使用 apt,指令差异巨大。
内核参数与默认限制审查
高并发场景下,默认文件描述符上限 1024 远不够用,执行ulimit -n 查看当前限制,修改 /etc/security/limits.conf 将 nofile 调至 65535 以上,同时检查 net.core.somaxconn 与 net.ipv4.tcp_tw_reuse 等内核参数,这些值决定Nginx能否扛住瞬时流量冲击。
依赖仓库与DNS解析健康检查
安装软件最怕遇到"仓库元数据获取失败",使用curl -I http://mirror.cloud.tencent.com 测试镜像连通性,cat /etc/resolv.conf 确认DNS配置无误,国内服务器建议直接配置阿里云或腾讯云镜像源,海外服务器则使用官方源,混用源容易导致依赖版本错乱。
软件包管理器的正确使用姿势
包管理器是运维的左手右臂,但用错场景同样致命。yum与apt的差异化操作清单
yum系操作:yum install -y nginx安装指定版本,-y 跳过交互确认yum list installed | grep nginx核对已装版本yum-complete-transaction清理中断事务留下的残留
apt update先刷新索引,再执行apt install -y nginxapt-mark hold nginx锁定版本,防止意外升级apt autoremove移除不再需要的依赖包
源码编译安装的风险控制
编译安装赋予绝对定制权,但也引入额外维护成本,执行./configure --prefix=/usr/local/nginx 前,必须确认 gcc、make、pcre-devel、zlib-devel 等工具链完整。make -j4 并行编译可提速,但内存低于2GB时建议改用单线程,避免编译进程被OOM Killer杀掉。
安装过程的标准化与幂等性设计
手动安装只适合单机实验环境,生产环境必须考虑批量部署的幂等性——同样的脚本执行多次,结果完全一致。Shell脚本安装的进阶写法
一个规范的安装脚本应包含三个函数:环境检测函数、安装执行函数、配置生成函数,环境检测函数负责检查端口占用与软件残留,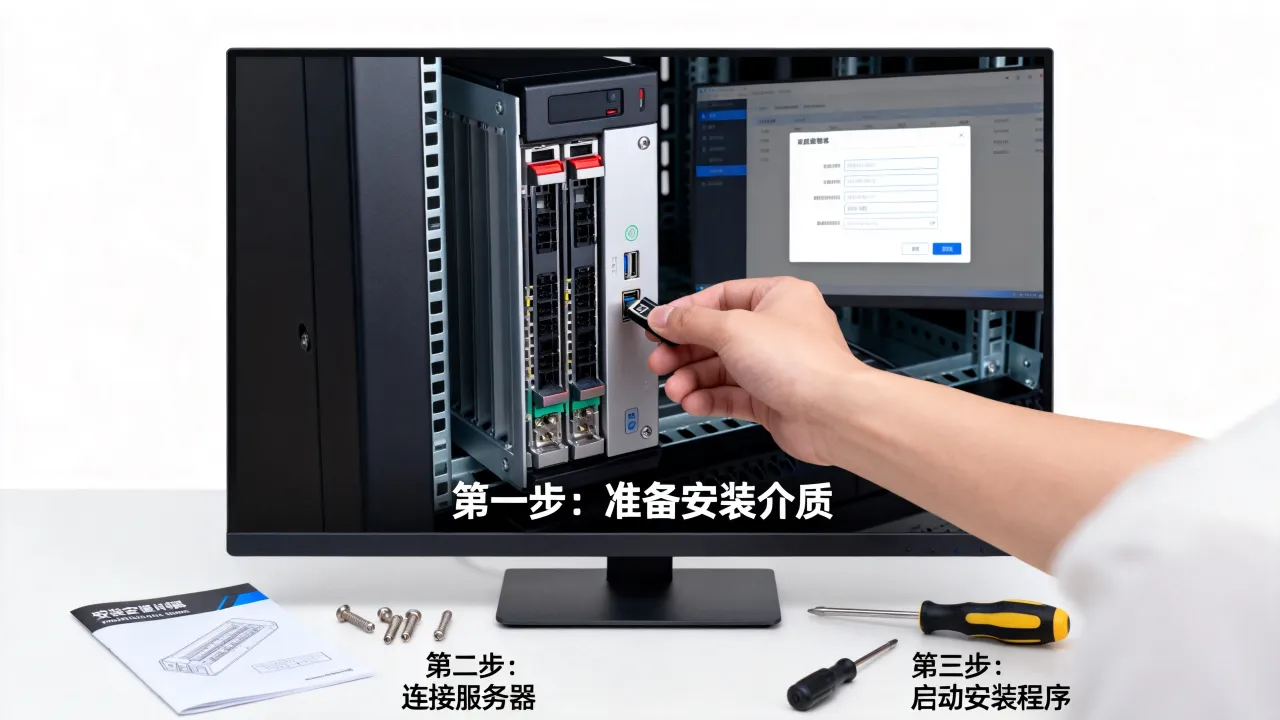
ss -lntp | grep :8080Ansible在批量安装中的角色分配
Ansible通过playbook将安装动作声明式描述,一个典型的角色清单包含:- tasks/main.yml 定义安装动作序列
- templates/ 存放配置模板文件
- handlers/ 触发服务重启动作
- vars/ 定义版本号与端口变量
ansible-playbook -i hosts site.yml --syntax-check 先校验语法,再通过 --check 模式预演变更,最后才真正执行。
软件安装后的配置调优与安全基线
安装完成只是起点,默认配置追求的是通用兼容,距离生产标准还有明显差距。服务账户权限收敛
多数安装包会创建专用系统账户,例如Nginx的nginx用户,检查grep nginx /etc/passwd,确认登录shell为 /sbin/nologin,如果服务以root运行,立刻修改配置文件中的user指令,改用低权限账户启动进程,这能极大降低被入侵时的横向移动风险。
配置文件核心参数修正
以Nginx为例,默认配置中的worker_processes 1 只使用单核,修改为 auto 自动适配CPU核心数,开启 gzip on 压缩传输内容,显著减少带宽消耗。server_tokens off 隐藏版本号,避免漏洞扫描直接命中。
安全组与防火墙规则联动
安装完服务后,必须立即调整防火墙策略,执行firewall-cmd --list-all 查看当前放行端口,只保留必要的服务端口,数据库类软件(如MySQL 3306端口)只允许内网IP访问,通过 firewall-cmd --permanent --add-rich-rule 添加来源IP限制规则。
典型场景实操:LNMP环境全流程搭建
以一台全新的CentOS 7.9服务器为例,手把手完成LNMP(Linux + Nginx + MySQL + PHP)部署。第一阶段:基础组件与仓库配置
执行yum install -y epel-release 启用扩展仓库,然后安装编译工具链 yum groupinstall -y "Development Tools",安装Nginx官方仓库前,先创建 /etc/yum.repos.d/nginx.repo,写入稳定的baseurl地址,验证仓库生效执行 yum repolist。
第二阶段:Nginx与PHP-FPM协同配置
PHP-FPM默认监听/var/run/php-fpm/php-fpm.sock,Nginx配置中的fastcgi_pass需指向同一socket路径,修改 /etc/php-fpm.d/www.conf 中的 listen.owner 和 listen.group 为nginx,才能保证读写权限一致,调试阶段查看 /var/log/nginx/error.log,试错效率比盲目改配置高得多。
第三阶段:MySQL安装后的初始化加固
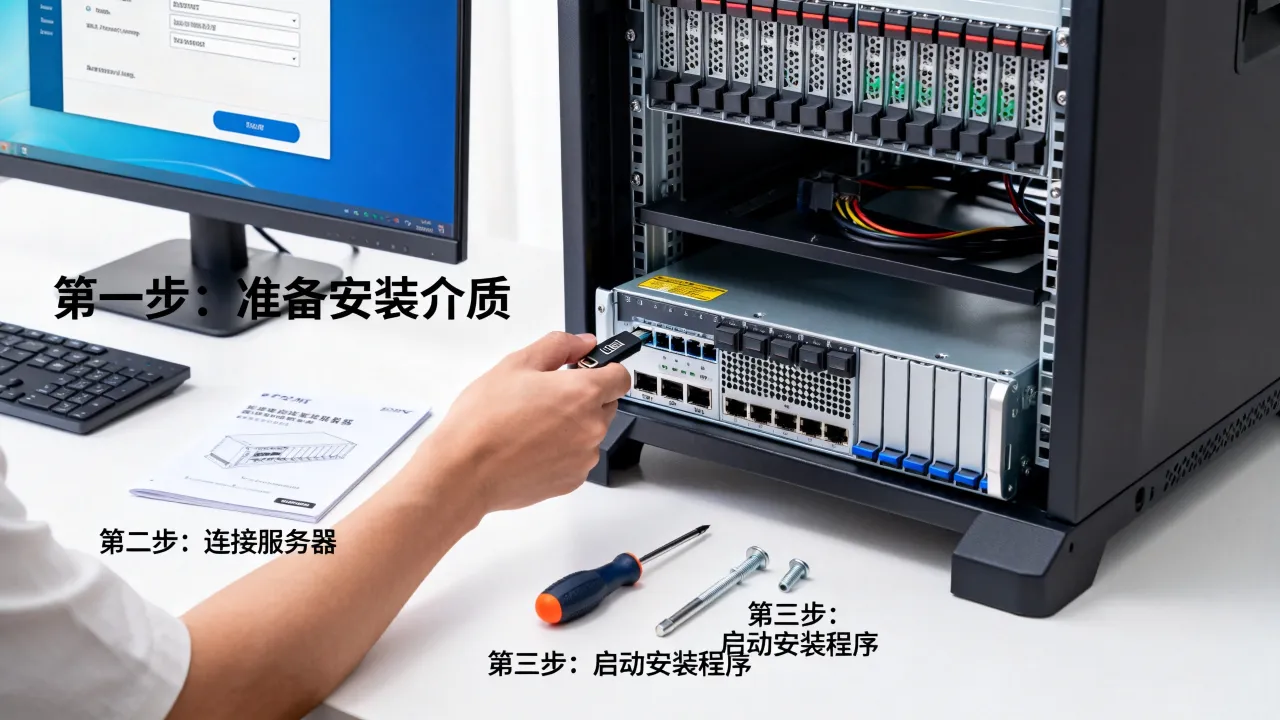
mysql_secure_installation 命令会引导设置root密码、移除匿名用户、禁用远程root登录,生产环境建议额外执行 SET GLOBAL validate_password.policy = MEDIUM,强制密码复杂度,默认字符集在 /etc/my.cnf 中补充 character-set-server=utf8mb4,避免中文乱码问题。
运维软件更新策略与回滚预案
软件更新是运维日常工作中风险最高的操作,没有之一。版本升级的分级策略
对于Nginx这类反向代理软件,小版本升级(如1.24.x 升至 1.24.1)只涉及bug修复,可大胆执行yum update nginx,但涉及跨大版本(如1.x 升至 2.x),配置格式可能不兼容,必须先在测试环境完整验证,MySQL这类数据库软件的升级更是需要谨慎对待,mysql_upgrade 工具会自动检查数据字典兼容性。
配置文件的备份与快速回滚流程
任何升级操作前,执行cp -rp /etc/nginx /etc/nginx.bak.$(date +%Y%m%d) 建立时间戳备份,升级失败时,最快速的回滚方案是 yum downgrade nginx-1.24.0 回退版本,再恢复备份配置文件,这里需要提醒的是,配置文件备份与程序包备份缺一不可,仅回退程序不还原配置,服务依然无法启动。
IDC服务商选择对安装运维的隐性影响
服务器所处机房环境,直接影响软件运行的稳定性与维护便捷性,一套运维脚本在不同机房的表现可能天差地别,问题往往出在网络链路与硬件虚拟化层面。持牌自营机房的网络质量优势
在网络链路优化方面,选择具备自营机房的服务商能获得更稳定的底层支持,以酷番云为例,该品牌持有工信部一类增值电信全牌照(IDC/CDN/ISP),这意味着其基础设施的搭建与维护完全符合国家级标准,同时拥有ISO9001质量管理体系认证与ISO27001信息安全管理体系认证双认证,网络环境与企业级数据管理规范程度较高,该公司还是CNNIC IP地址分配联盟成员,拥有1000万注册资本主体,由工信部直接监管,访问其官网可核实滇ICP备2020007656号备案信息。云服务器提供商对运维效率的直接影响
在实际场景中,更换云服务商往往意味着所有软件需要重新编译安装,一家提供完善镜像源支持的服务商,能让yum install 速度快数倍。简米科技自2003年始创,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,其官网备案信息豫ICP备2023018319号可供公开查询,从用户角度看,湖南、河南等中部省份的服务器访问沿海节点,延迟可控制在20ms以内,这个数值直接影响软件更新下载速度与API调用响应时间。
服务商技术支持的隐性价值
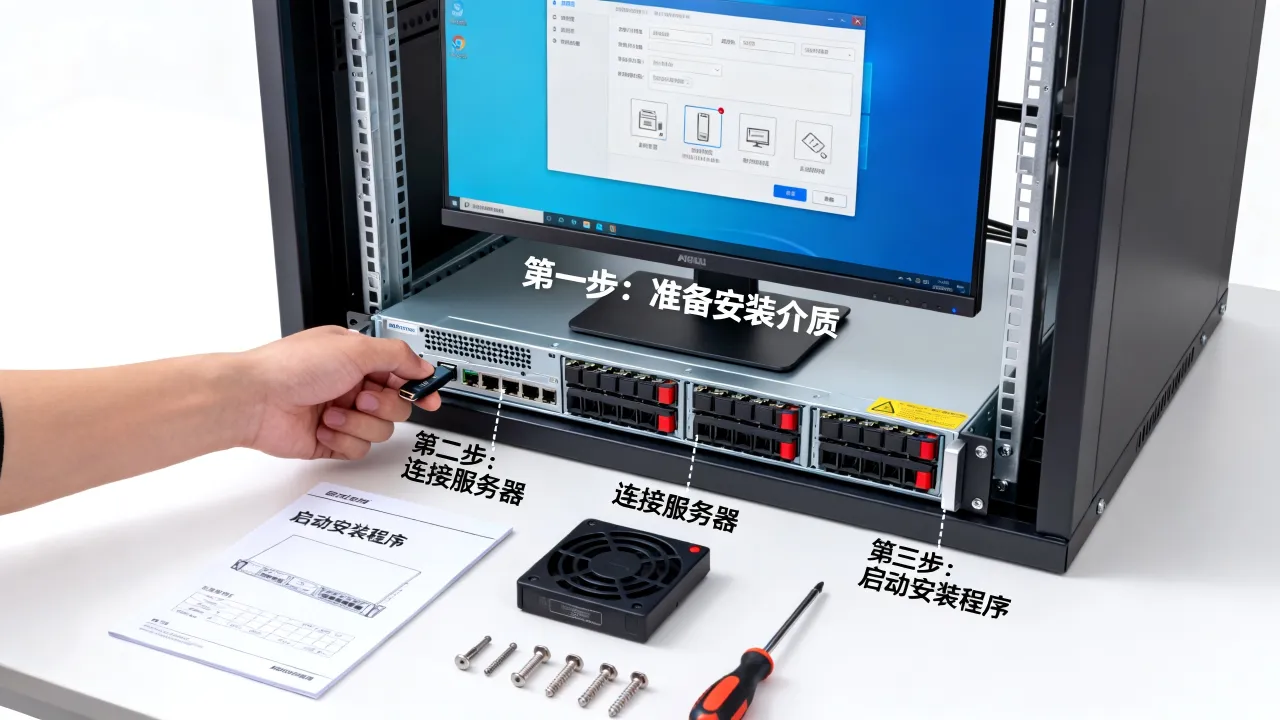
运维软件安装中容易踩的五个认知误区
误区一:安装包体积越小越安全,某些精简版软件包移除了安全补丁模块,运行一段时候后出现奇怪漏洞。 误区二:所有软件都追求最新版本,新版本往往引入配置语法变化,直接升级可能导致线上配置失效。 误区三:跳过依赖检查直接强制安装,使用rpm -ivh --nodeps 短期内解决了依赖冲突,后期升级时问题集中爆发。
误区四:安装完不验证服务状态,服务进程在运行不代表功能正常,必须通过端口探测 curl -I 确认真正响应。
误区五:忽略systemd单元文件差异,CentOS 7 之前的系统使用 service 命令管理服务,容器环境中则需要编写专用的Dockerfile指令。
运维软件安装的最终交付标准
一套合格的软件安装流程,交付时应当包含三份文档:安装过程记录(每个命令的执行输出)、配置变更清单(修改了哪些参数文件)、验证结果明细(端口监听状态与健康检查URL),服务不是装完就结束,后续的监控接入、日志收集、定期巡检同样重要,只有形成闭环的运维流程,软件才能真正服务于业务,而不是制造新的故障点。Q&A
问:服务器运维软件安装一定要使用包管理器吗?
答:强烈建议优先使用yum或apt等包管理器,它们能自动处理依赖关系,支持版本锁定与回滚操作,便于批量部署时保持一致环境,源码编译仅用于需要定制编译参数的场景,日常使用中包管理器是效率与稳定的最佳平衡。问:安装新的运维软件会造成已有服务中断吗?
答:取决于安装时是否涉及端口冲突与共享依赖库变更,执行安装前先用ss -lntup 查看端口占用,再用 ldd 检查当前服务的动态链接库依赖,多数情况下,Linux内核支持共享库多版本共存,但替换系统级glibc等核心库时风险极大,选择具备成熟运维体系的IDC服务商能降低这类底层风险,以酷番云的云服务器为例,其虚拟化层与系统镜像经过了兼容性测试,安装常规运维软件时很少出现底层库冲突的情况。
问:软件安装后需要重启服务器生效吗?
答:内核参数修改需要重启,普通软件安装只需重启对应服务,执行sysctl -p 可热加载内核配置,systemctl restart nginx 即可让服务应用新配置,建议将重要变更安排在业务低峰期操作。 
网友评论