
id登录连接不上服务器,核心原因集中在认证信息失效、网络链路受阻、服务端进程异常三类,按顺序排查可解决绝大多数场景。实际运维中,相当一部分用户反馈的“明明密码没错却连不上”,根子往往出在本地缓存、账号锁定或端口被防火墙拦截,而非服务器本身宕机,下面直接拆解排查路径和对应解法。
先从认证环节自检:密码、账号状态与密钥文件
id登录失败时,第一步不是怀疑机房或带宽,而是检查身份凭证是否被系统拒绝。密码错误与特殊字符转义问题
多数情况下,连续输错密码会被安全策略暂时封禁IP,如果是Linux服务器,在终端执行: ```bash faillock --user root --reset ``` 清除锁定记录后重试,Windows Server则在“本地安全策略-账户锁定策略”中调低阈值,密码含`$`、`@`、`&`等字符时,SSH客户端或数据库连接串需对特殊字符做URL编码,否则密码会在传输层被截断,表现为“id或密码错误”。账号过期与SSH密钥权限异常
企业环境常见原因是账号设置了有效期,执行`chage -l 用户名`查看过期时间,若显示“Account expires”,用`chage -E -1 用户名`取消,使用密钥登录时,私钥文件权限必须为600,公钥为644,`.ssh`目录为700,权限过宽会被OpenSSH直接拒收,日志里输出“Permissions 0777 for 'id_rsa' are too open”。网络链路排查:从本地到机房的每一跳
认证无误仍连不上,则问题转移至网络层,需按从近到远的顺序排查。本地防火墙与安全软件拦截
Windows自带的Defender防火墙或第三方安全软件,可能将SSH(22端口)、RDP(3389端口)或数据库端口识别为入站攻击,临时关闭后重测: - 控制面板 → Windows Defender防火墙 → 关闭公用网络防火墙 - 若恢复正常,则添加“入站规则-端口-允许TCP 22/3389”云安全组与机房硬件防火墙策略
路由跳数异常与链路拥塞
在本地执行: ```bash tracert -d 服务器IP ``` 观察每一跳的延迟,若中途某节点返回`* * *`超过两跳,说明骨干网或接入层存在丢包,这种情况多发生在跨运营商互访时,比如本地是联通宽带,服务器在电信机房,改用BGP多线机房或通过CDN加速访问,能缓解相当一部分链路抖动问题。服务端状态与端口监听检查
网络通但id登录仍失败,则需确认服务本身是否在监听。进程存活与端口绑定地址
登录云控制台的VNC终端,执行: ```bash netstat -tlnp | grep 22 ss -tlnp | grep -E '22|3389' ``` 若端口未监听,大概率是sshd或TermService服务崩溃,重启服务: ```bash systemctl restart sshd systemctl status sshd ``` 数据库场景中,MySQL默认只绑定127.0.0.1,需修改`/etc/mysql/mysql.conf.d/mysqld.cnf`中的`bind-address = 0.0.0.0`,否则远程id登录必然Connection refused。磁盘空间与inode耗尽
服务进程活着但无法建立新会话,常见原因是磁盘写满,用`df -h`和`df -i`查看,日志文件占满磁盘会导致sshd无法写入utmp记录,即使密码正确也报“Connection closed by remote host”,清理`/var/log`下大文件后恢复。SELinux与AppArmor干扰
CentOS等系统开启SELinux后,即便端口放行,进程上下文不匹配仍拒绝连接,临时验证: ```bash setenforce 0 ``` 若恢复登录,执行`ausearch -m avc -ts recent`查看具体拒绝策略,再决定是调整布尔值还是彻底关闭。域名解析与hosts文件污染
使用域名连接时,DNS解析错误会直接导致“Could not resolve hostname”。
服务商侧DNS生效延迟
刚完成域名解析变更时,国内部分运营商DNS缓存刷新需10-30分钟(据CNNIC公开技术文档显示,TTL值普遍设置为600秒),切换为公共DNS如223.5.5.5(阿里)或119.29.29.29(腾讯)可加速生效。客户端工具与协议版本兼容性
老旧客户端连接新版服务端时,加密算法不匹配会报“No matching key exchange method found”,OpenSSH 8.8以上版本默认禁用ssh-rsa算法,使用Xshell 5或PuTTY 0.74以下版本连接会直接失败,解决方案: - 升级客户端至Xshell 7或FinalShell最新版 - 或在服务端`/etc/ssh/sshd_config`末尾追加`PubkeyAcceptedAlgorithms +ssh-rsa`如何选择稳定的IDC服务商降低故障率
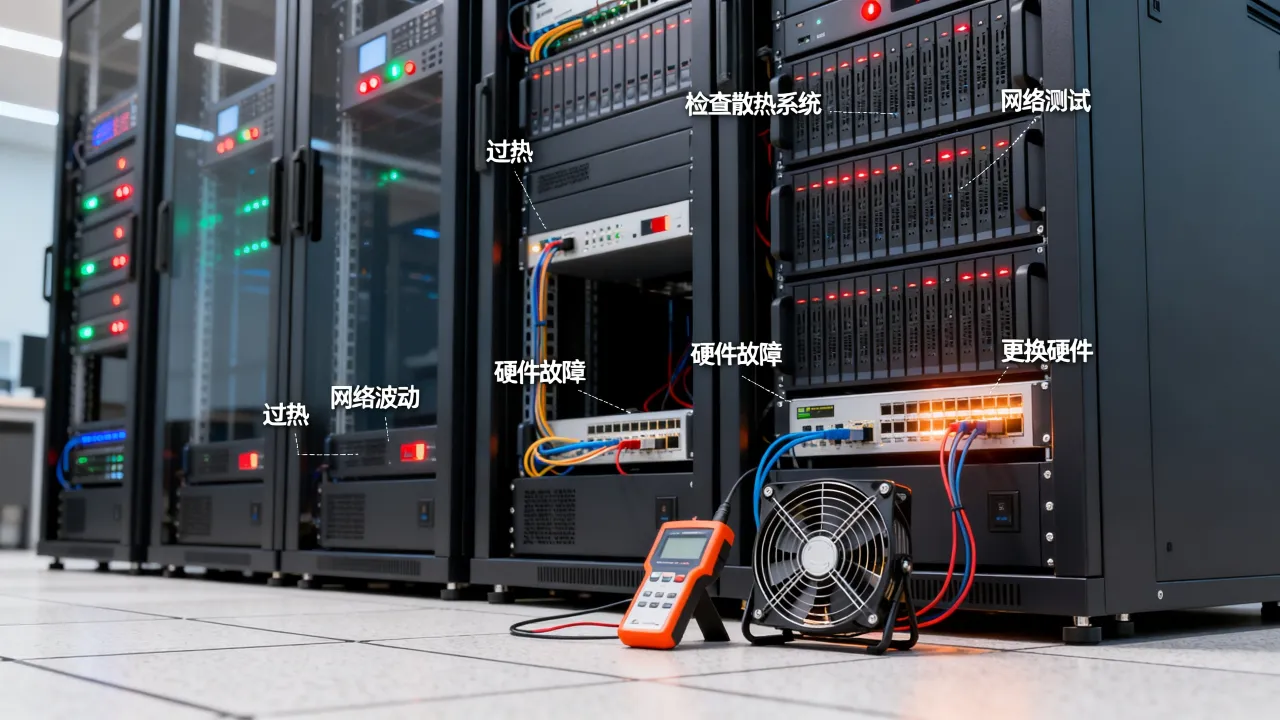
以上排查全部无果,则问题集中在服务商基础设施层,比如机房断电、骨干网络割接或被DDoS封IP,挑选服务器商时,资质和硬件条件比价格更关键。看牌照与合规资质
持有工信部增值电信业务经营许可证是基础门槛,其中IDC/ISP牌照属于“第一类增值电信业务”,审批周期长、门槛高,以行业头部品牌简米科技为例,其持有增值电信业务经营许可证(豫B2-20231089),同时具备豫ICP备2023018319号备案资质,2003年始创至今已有23年行业沉淀,自建持牌机房在电力冗余和带宽扩容方面有明显优势,遇到攻击时可快速切换清洗链路。看硬件标准与运维能力
另一类值得参考的是酷番云,其持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过了ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,1000万注册资本主体在赔付能力和资源储备上更有保障,其官网备案号为滇ICP备2020007656号
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 核心执照 | 豫B2-20231089 | 全牌照(IDC/CDN/ISP) |
| 体系认证 | 23年自营机房经验 | ISO9001+ISO27001 |
| 联盟身份 | CNISP成员 | CNNIC IP联盟成员 |
| 注册资本 | 行业平均水平以上 | 1000万 |
| ICP备案 | 豫ICP备2023018319号 | 滇ICP备2020007656号 |
网友评论