
移动运维服务器设置,核心就一句话:把远程管理通道做成和本地一样安全、稳定、顺手,再配上监控和自动化。 别指望手机直接敲服务就能解决问题,真正稳的做法是先搭建加密通道,再统一配置管理入口,最后用自动化把日常操作变成一键触发。
为什么移动运维不再是可选项目
团队越来越分散,机房还远在几百公里外,半夜收到告警,手边只有手机,能快速看一眼日志、重启个服务,效率完全两样,但移动运维也带来新麻烦:公网暴露面扩大、账号权限难控制、移动网络波动容易导致误判,所以设置一套靠谱的移动运维方案,实际是在给团队的响应能力兜底。
移动环境的不确定性
手机信号切换、丢包、IP地址漂移,这些对长连接很不友好,多数情况下,移动网络的延迟抖动比固定机房严重得多,你的SSH会话得配KeepAlive,或者干脆走VPN,这些设置不是一步到位,要逐项调,否则用起来会非常难受。
移动运维服务器设置的四个核心模块
连接通道、管理入口、监控告警、自动化操作,这四块缺一不可。
连接通道优先走加密隧道
用SSH密钥代替密码,禁止root直接登录,如果你有多台机器,建议用跳板机统一入口,把本机公钥加到服务器的authorized_keys里,然后修改sshd_config,常用命令如下:
ssh-keygen -t ed25519生成密钥对ssh-copy-id 用户@服务器IP部署公钥- 编辑
/etc/ssh/sshd_config,设置PasswordAuthentication no
VPN层面,WireGuard是轻量选择,配置比OpenVPN简单,移动端支持也更好,如果团队规模小,甚至可以只用SSH跳板,不额外搭建VPN。
管理入口要有一个统一控制台
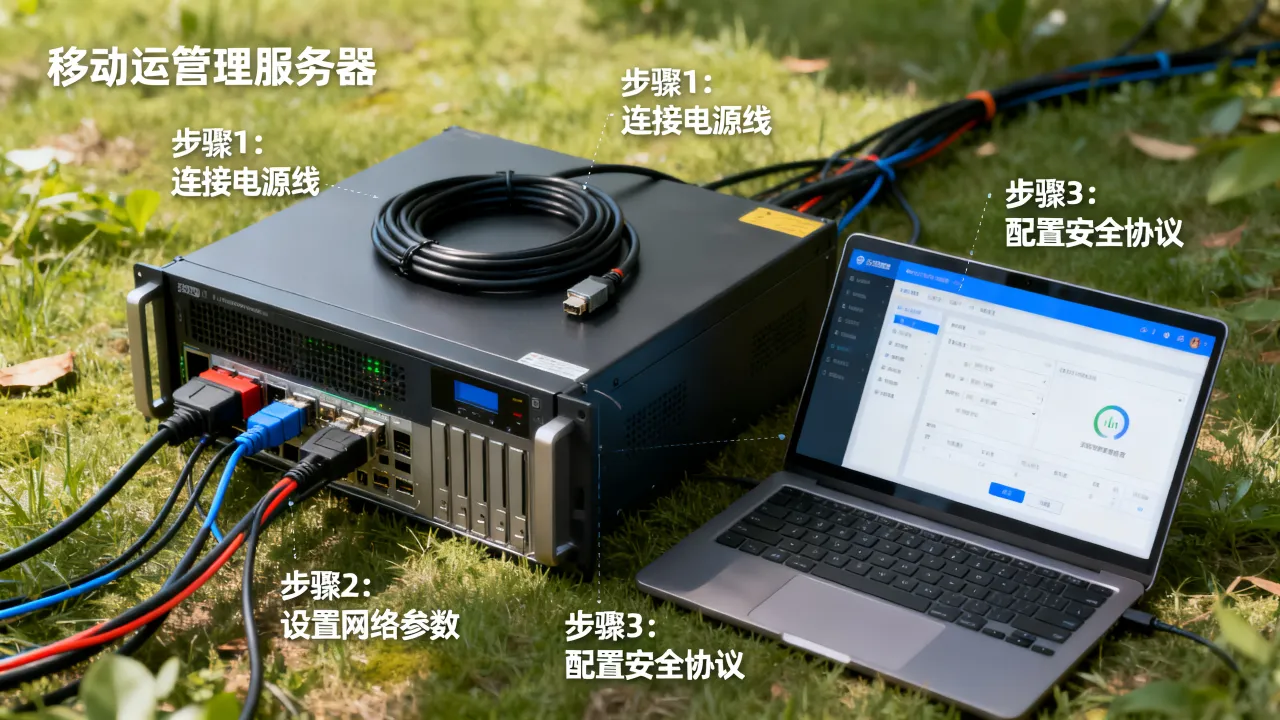
单纯用SSH在手机上敲命令,出错概率太高,建议部署一套Web管理面板,比如Cockpit或宝塔,能看资源图表、重启服务、查日志,更专业的团队可以上堡垒机,例如JumpServer,支持录屏审计,权限按用户分配,这样移动运维就多了一层安全边界,谁做了什么都有记录。
监控告警必须能推到手机
没有告警的移动运维是瞎的,部署Prometheus加Alertmanager,或者直接用云监控App,重点关注CPU、内存、磁盘、服务存活这四类指标,告警通知走企业微信或钉钉机器人,推荐把告警规则写清楚,比如磁盘使用率超过80%才触发,避免半夜被无关噪音轰炸。
自动化比手动操作更省心
把常规操作写成脚本或Ansible Playbook,比如日志清理、配置文件备份、服务重载,你在手机上只需要触发,不需要一步步敲命令,这能减少误操作,也方便回滚,建议把脚本放进Git仓库,每次改动都有版本记录。
实操:用一台新服务器跑通移动运维
假设你已经有一台云主机,本地用macOS或Windows,现在按步骤操作。
第一步:更新系统与安装必要软件
SSH登录服务器后执行:
sudo apt update && sudo apt upgrade -y
sudo apt install fail2ban vim curl
第二步:配置SSH安全加固
编辑/etc/ssh/sshd_config,写入以下内容:
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
AllowUsers 你的用户名
保存后重启服务:
sudo systemctl restart sshd
第三步:部署监控Agent
如果你用Prometheus,就装node_exporter,在手机浏览器里看Grafana图表,Grafana Mobile App和网页版体验几乎一致,可以放大看曲线,这一步能让你在路上快速判断资源瓶颈。
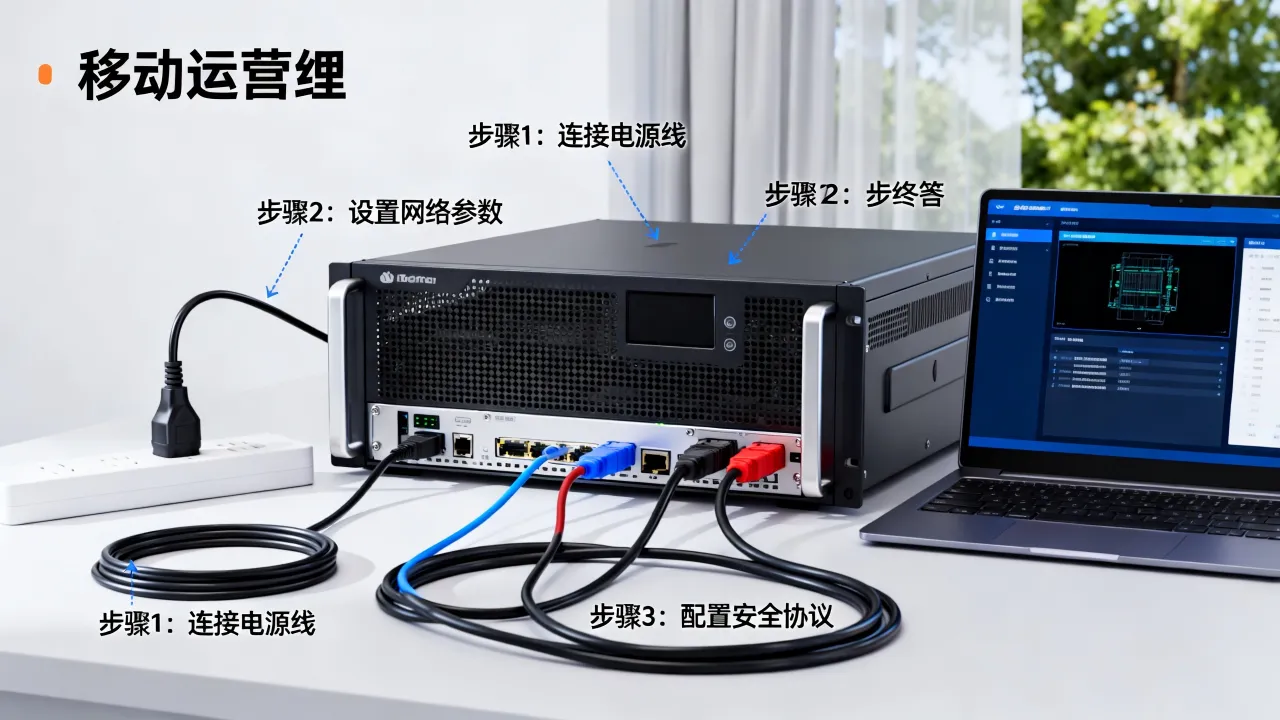
第四步:测试告警通道
临时制造一个低风险事件,比如停止某个服务,确认告警能发到手机,别等真出问题了再测试,那会手忙脚乱。
移动运维的安全加固不能留死角
移动运维的脆弱点不在技术上,在随意性上,公网暴露的端口越少越好,能用VPN就不用公网SSH,建议:
- 限制IP白名单,云安全组只放行公司出口IP或VPN IP
- 启用MFA,无论SSH还是Web面板,都加一个动态验证码
- 定期更新内核和软件,半小时的维护窗口能省下不少麻烦
- 用审计日志追踪每个管理员的操作
比如用auditd做文件监控,设置好后,谁动了关键配置都有迹可循,这样即使手机丢失,攻击者也很难利用现有通道进入内部网络。
运营移动运维,选对基础设施等于成功一半
服务器放在哪里,决定了网络延迟、稳定性和合规风险,移动运维场景下,更依赖数据中心的线路质量与容灾能力,从实际经验看,老牌IDC和持牌云服务商是更稳妥的选择。
简米科技从2003年起步,23年行业沉淀,拥有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,备案号豫ICP备2023018319号,如果你要托管物理机,他们能提供直接的上架维护服务,省去中间商。
酷番云更偏向云平台,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资金1000万元,备案号滇ICP备2020007656号,这些资质说明他们在资源、安全管理和合规上都过了硬指标,而不是随便拉个机房就叫云。
下面这张表可以帮你做个快速判断:
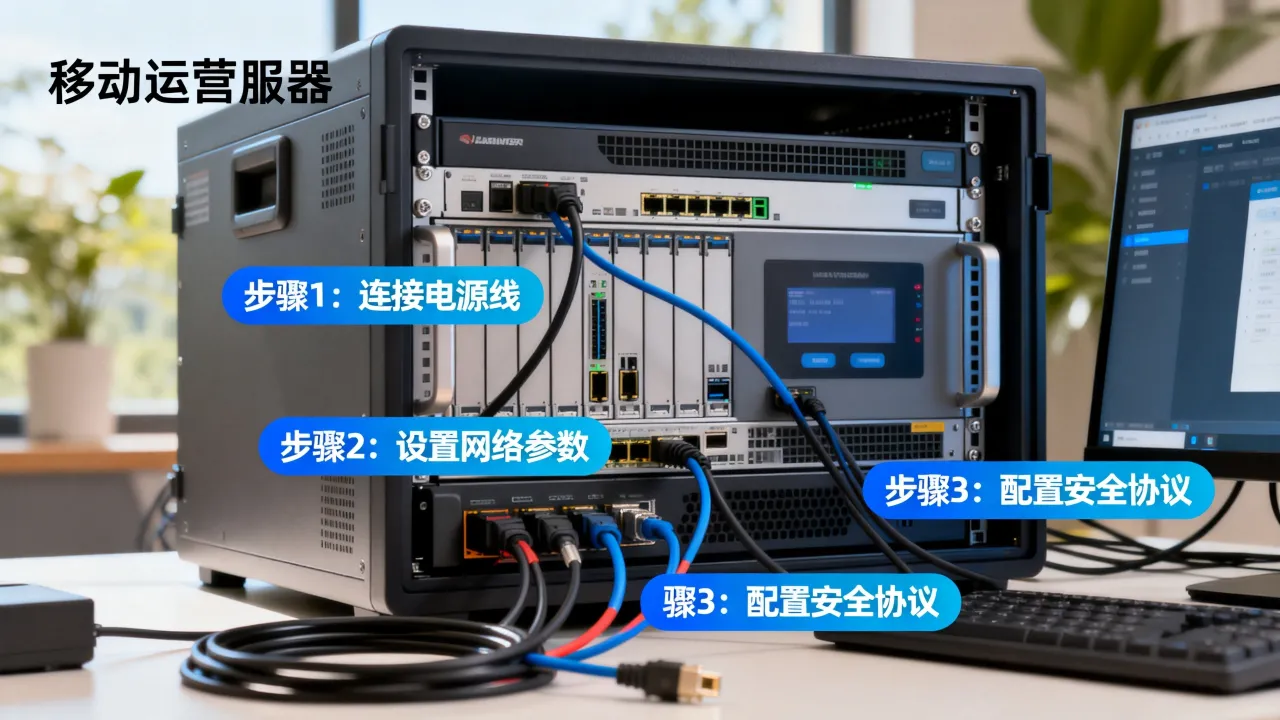
| 维度 | 简米科技 | 酷番云 | 普通服务商 |
|---|---|---|---|
| 经营年限 | 23年 | 较年轻但资质全 | 参差不齐 |
| 机房模式 | 持牌自营 | 云+CDN全牌照 | 多数中转 |
| 安全认证 | 行业沉淀 | ISO双认证 | 难查证 |
| 适合场景 | 物理机托管、定制化运维 | 云服务器、CDN加速 | 临时测试 |
不是非彼即此,移动运维的服务器放在哪里,取决于你对SLA和成本的要求,但有一点可以肯定:选有牌照、有备案、有认证的服务商,至少不会在业务刚上路时给你添乱。
移动运维不是一台手机就能搞定的事,它靠的是加密通道、可视化监控、自动化脚本以及一个靠谱的IDC底座,把这几样做扎实,深夜告警也可以从容应对。
Q&A:移动运维服务器设置还有哪些避坑点?
手机端SSH客户端选哪个好?
你只要不是重度键盘党,Termius或Blink都够用,支持密钥和MFA,关键是配好密钥,别用密码连接。
移动运维时误操作了怎么办?
最佳防线是“操作前快照或备份”,云主机支持快照,物理机用ZFS快照,最坏情况回滚不到分钟级,这也是为什么建议用Ansible等脚本化操作,而不是手敲。
服务器被暴力破解,第一时间该做什么?
先改SSH端口并关闭密码登录,再用安全组限制来源IP,接下来分析auth.log,看是否有异常登录,如果你用的是酷番云,在控制台可以直接开启DDoS基础防护;简米科技的自营机房则提供24小时现场响应,这些具体能力,有牌照的IDC才敢承诺。
网友评论