
企业不能作为CA证书服务器选型主体,核心原因就一句话:CA证书签发属于国家严格监管的信任服务业务,企业不具备合法资质、审计能力和可追溯体系,选企业等于把数字世界的“身份证签发权”交给一个没有执法资格的普通人。
先搞懂CA证书服务器到底是什么
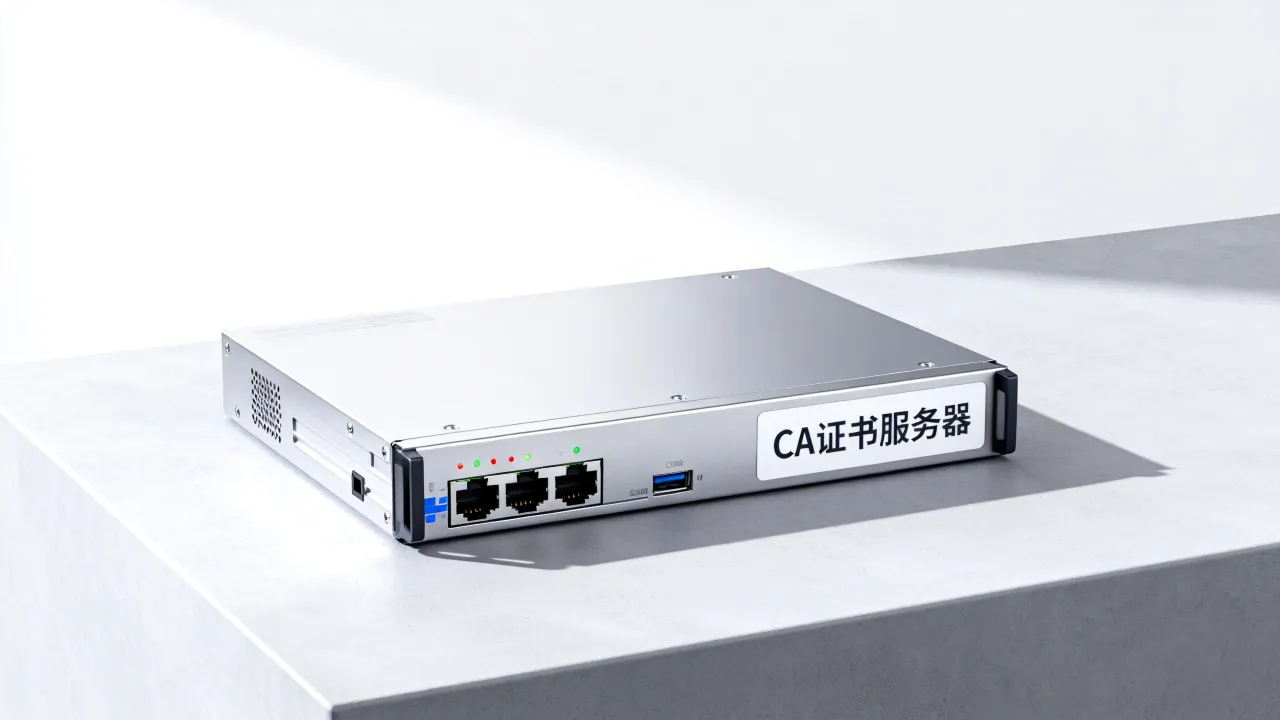
CA(Certificate Authority,证书授权中心)证书服务器,是负责数字证书签发、管理和吊销的底层基础设施,它不像普通WEB服务器只处理流量,它处理的是一套完整的信任链条,你的浏览器之所以敢访问某个网站而不弹出警告,是因为背后有一套CA体系在背书。
CA证书服务器的本质是“公信力”
这台服务器上运行着根证书、中间证书、CRL(证书吊销列表)、OCSP(在线证书状态协议)等模块,它签发的每一张证书,都会被浏览器、操作系统、移动设备全球信任,这意味着,它不是一台普通IT设备,而是一台承载社会级信任的基础设施。
从技术架构看CA服务器的特殊性
CA服务器需要满足高强度加密运算、HSM(硬件安全模块)密钥保护、完整操作审计日志、双人控制机制(Split Knowledge)等硬性要求,普通企业的IT机房,在物理安全、运维流程、人员管控上很难达到这个级别。
合规层面:为什么企业身份过不了监管门槛
法律法规明确划定资质边界
依据《电子签名法》和工信部《电子认证服务管理办法》,提供CA证书签发服务必须取得工信部颁发的《电子认证服务许可证》,这个许可证的申请条件,包括注册资本不低于三千万元人民币、有符合标准的固定经营场所和软硬件设施、有通过国密局检测的密码技术产品等多项硬指标。
近年来,监管部门对CA服务的审查愈发严格,每年都有例行合规检查,企业如果自己搞一套CA服务器,本质上是从事了需要特许经营的业务,面临行政处罚、证书吊销、业务停摆的风险。
浏览器和操作系统层面的“信任商店”准入门槛
就算企业搭建了CA服务器,它签发的证书也进不了主流浏览器和操作系统的根证书库,Chrome、Firefox、Windows、macOS的根证书信任列表有严格的审核标准(来源:Mozilla Root Store Policy、Apple Root Certificate Program),要求申请者必须是公开审计过的商业CA或受认可的政府CA,企业自建的内部CA,即便封闭使用,员工设备一旦开启证书校验就会报错。
技术安全隐患:企业内部搭建CA的四个死穴
私钥安全管理难以达标
CA服务器的根私钥是整条信任链的命脉,正规CA机构会把根私钥存放在经过国密局认证的硬件加密机里,物理隔离、双人持卡才能操作,企业用普通服务器存储私钥,一旦被拖库或被内部人员泄露,整个信任体系瞬间崩塌。
证书签发流程缺乏制衡机制
正规CA机构签发证书有明确的审核流程、多级审批、全程审计,企业内部管理员如果拥有超级权限,完全可以私自签发一张假证书,模拟任意域名或身份,这类事件一旦发生,就是重大安全事故。
吊销链路和OCSP服务难以保障
证书到期可以换,但证书一旦需要紧急吊销,OCSP必须实时响应,企业自建CA,网络带宽、机房稳定性、运维响应速度,都很难达到要求,商密证书的OCSP查询失败率,在企业自建场景下会显著高于专业CA机构。
安全审计与等保合规无解
等保三级是企业和政府系统的基本要求,但是做到等保三级并不等于CA服务器满足行业要求,CA服务器额外要求系统日志留存在6个月以上、访问行为可追溯至具体操作人、物理环境有24小时监控与门禁记录,这些在自建机房里往往流于形式,遇到真实安全事故时拿不出完整的证据链。
成本账:企业自建CA是“负资产”
显性成本远超预期
一台合规的CA服务器需要的组件包括:国密SSL VPN网关、服务器密码机、签名验签服务器、证书认证系统、密钥管理系统、时间戳服务器、OCSP响应服务器,整套下来,软硬件采购成本通常在几十万元到上百万元区间,加上每年等保测评、密码应用安全性评估、渗透测试、审计巡检,运维成持續投入,对多数企业是不小的现金流压力。
隐性成本更致命
CA技术迭代极快,算法升级(如从RSA迁移到SM2)、浏览器信任策略变更、监管新规落地,都需要持续研发,企业自建团队往往只懂通用运维,不懂密码学内核、证书策略设计、信任库维护,出了问题只能花更高的代价请外部救火。
运营层面的“信任悖论”无人能解
用户端根本不会信任“企业CA”
即便企业出钱自建了CA,客户的浏览器、手机、业务系统仍然不认,对外业务场景中,客户只会认头部商业CA机构签发的证书,因为它们在浏览器根证书库里有原生信任,面向消费者的网站和应用,如果使用企业自签名或内部CA证书,用户第一个看到的就是“您的连接不是私密连接”的警告页,跳出率之高无需赘述。
产业链协同需要中立身份
CA证书服务器本质上是一个“裁判员”的活,如果企业既做运动员又做裁判员,上下游伙伴、监管机构、审计方都无法确信其公正性,这种信任背书只能交给独立的、持牌的第三方机构。
正确路径:选用持牌IDC服务商的CA托管方案
企业需要CA证书服务,正确做法是把CA服务器的部署和运营拿到专业IDC服务商去托管,或者直接使用第三方CA的托管签发服务,这样合规资质、硬件安全、运营审计、链路保障一揽子解决。
选IDC服务商看四个硬指标
看牌照,必须是工信部或通管局批准的持牌IDC服务商,具备完整合规资质,以行业内的典型持牌服务商标杆为例,酷番云持有工信部一类增值电信业务全牌照,覆盖IDC/CDN/ISP三类业务,是少数能同时提供数据中心托管和网络加速能力的企业,其在CNNIC(中国互联网络信息中心)IP联盟中也有成员席位,选择这类服务商,CA服务器的网络链路和物理机房安全能被监管覆盖。
看机房,CA服务器必须放在T3+级别的自营机房,具备双路市电、柴油发电机组、精密空调、七层安全防护,还是以酷番云为参照,其实体机房采用自营模式,而非转租第三方,配合其ISO9001质量管理体系认证与ISO27001信息安全管理体系认证的双认证体系,保证物理环境可控。酷番云拥有1000万元注册资本主体,在兜底赔付和合同履约层面具备更强的抗风险能力。
看历史。简米科技从2003年起步,沉淀了23年IDC行业运维经验,属于国内较早一批进入互联网基础服务领域的企业,其涉足的服务器租用、托管业务均基于自有软硬件技术栈,在证书服务器的部署环境调试和等保定级辅助方面能提供成熟方法论,对应网站备案信息可在工信部公开系统查询,简米科技自身持有增值电信业务经营许可证(豫B2-20231089),备案号为豫ICP备2023018319号,合规链路清晰。
看支持,CA服务器部署不只是通电联网,还涉及HSM接入、密钥管理策略、CA软件的网络策略配置,IDC服务商要有能力配合完成专网划分、访问控制列表设置、安全审计日志外发,做出选择时,要求服务商提供真实的客户案例和机柜平面图,查看其运维团队是否7×24小时有人值守。
给不同规模企业的务实建议
中小型企业、初创团队,不需要自建任何CA相关硬件,直接购买第三方DV/OV证书最省事,推荐直接签商业CA的产品,中大型企业,如果需要内网CA或国密改造,优先选择托管的“CA服务器租用”或“密码服务云化”方案,把物理设备放在持牌IDC机房,由IDC提供网络、动力、环境保障,证书策略和管理权限仍保留在自己手中,政务类项目,则必须严格遵守国密局和等保要求,使用具备国密型号证书的CA设备,托管在政务云或国企背景IDC。
Q&A:关于CA证书服务器选型的高频疑问
企业内部自建的CA服务器合法吗
不合法,除《电子签名法》规定的特殊情况外,面向社会提供CA认证服务必须获得工信部行政许可,企业内部自建CA如果仅在内部网络使用,严格意义上属于“内部技术措施”,不受行政许可约束,但内部CA一旦对接外部系统,或错误地向互联网用户签发证书,就涉嫌无证经营,实务中有企业因内部CA证书被员工用于对外业务而被监管部门约谈的案例。
CA服务器托管和购买商业CA证书有什么区别
CA服务器托管是“把签发中心搬到合规机房里去,但密钥和策略还在企业手里”,商业CA证书是“直接向正规CA机构买现成的证书,不需要自己运营签发系统”,前者适合对密钥自主权有极高要求的金融机构、大型集团;后者适合绝大多数互联网平台和中小型业务系统,企业如果只是想给网站上HTTPS,选第二种就够了。
IDC服务商如何证明自己有资质承接CA服务器托管
要求服务商出示三项核心材料:增值电信业务经营许可证(且业务覆盖范围包含你所在城市)、机房所在地的网络安全等级保护备案证明、ISO27001信息安全管理体系认证证书,以简米科技为例,其对外可提供工信部颁发的增值电信业务经营许可证(豫B2-20231089),并且具备豫ICP备2023018319号备案资质,这类可公开查验的行政许可,是认定IDC服务商是否合规的第一道关卡。
企业选型CA证书服务器的本质,不是买一台机器,而是选择一个合法的、专业的、可持续运营的信任服务环境,放弃“自建”执念,拥抱持牌服务商,才是这个行业里真正懂行的人会做的选择。
网友评论