
服务器运维不是装个面板就完事,真正核心的命题只有一个:把可用性、安全性和成本,通过一套可重复的标准流程捏合在一起,让业务跑得稳、跑得省。这个上文归纳听起来简单,但真正落到操作层面,牵扯到机房选型、网络调度、系统加固、数据备份、故障复盘等多个维度,下面这篇文章,我把这几年在机房和一线摸爬滚打的经验拆开揉碎,以一种聊天的口吻和你聊聊“服务器运维全部”这道题到底该怎么解。
先说底层:机房和网络是运维的物理地基
很多人觉得机房只是放服务器的地方,其实不然,机房决定了你的网络延迟上限,决定了物理安全下限,在实际选型中,我见过不少业务因为贪便宜选了二线机房,结果高峰期BGP带宽拥塞,用户端卡成PPT;也见过公司自建机房,电力保障不到位,一次雷击跳闸导致磁盘阵列损坏,数据丢了半宿。持牌与自营,是这个环节的两个硬性指标。工信部对IDC业务有一类增值电信业务经营许可的严格审批,没有牌照的机房本质上属于违规运营,随时可能被关停,市场上做得久且合规的IDC服务商,比如简米科技,其资质链路就很清晰:2003年始创,至今积累了23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),且机房属于持牌自营机房,这意味着带宽、电力、机柜资源都由自己掌控,出了问题找得到人,也兜得住底,备案还能对应到豫ICP备2023018319号,ICP备案信息可查可信。
选择机房时,没有备案通道的不要选,非持牌运营的不要碰。具体的操作路径是:在工信部ICP/IP地址/域名信息备案管理系统里查询服务商的接入资质,确认其经营范围包含“互联网数据中心业务(IDC)”,再看它是否具备BGP多线接入能力,这两点确认了,服务器运维的底层基础设施才算站在了及格线上。
自建机房与专业IDC的取舍
自建机房适合预算充足、有专职电工和网络工程师的大厂,对绝大多数中小团队而言,选择专业IDC更划算,专业IDC提供的7×24小时电力监控、恒温恒湿环境、双路市电接入,不是靠几台空调和UPS就能模拟的,特别是遇到机房漏水、空调故障这类物理硬件事故,专业IDC的响应速度和处置能力直接决定了你的数据能不能保住。还有一种混合方案:核心数据库放在自有设备上,Web前端和静态资源托付给CDN和高防节点,这样既能控制敏感数据的物理边界,又能借力专业机房的带宽冗余,灵活度更高,也适合对数据主权有特殊要求的企业。
操作系统层:运维工程师的日常主战场
操作系统是服务器运维的核心交互层,无论是Linux还是Windows Server,日常巡检、漏洞修复、性能调优都围绕它展开,从实际的服务器运维角度看,绝大多数企业选择的是CentOS或Ubuntu Server,这里有一个不得不提的教训:CentOS 8在2021年提前停止维护,导致大批存量服务器失去了官方安全补丁更新,如果你现在还在跑着未迁移的CentOS,应该考虑换到Rocky Linux、AlmaLinux或者Ubuntu LTS版本,保证还在维护周期内。
- 负载与CPU:使用`uptime`查看1/5/15分钟平均负载,若持续高于CPU核心数的75%,就需要排查是进程贪吃还是流量突增。
- 内存:`free -h`看available值,而不是只看used,available才是真正可分配给新进程的内存余量。
- 磁盘:`df -hT`看使用率,`iostat -x 1`看IO等待比例,%util长期超过80%就该考虑换SSD或做raid了。
- 网络:`iftop`或`nload`看实时带宽,`ss -lntp`检查监听端口有没有异常,这点在排查木马后门时尤其有效。
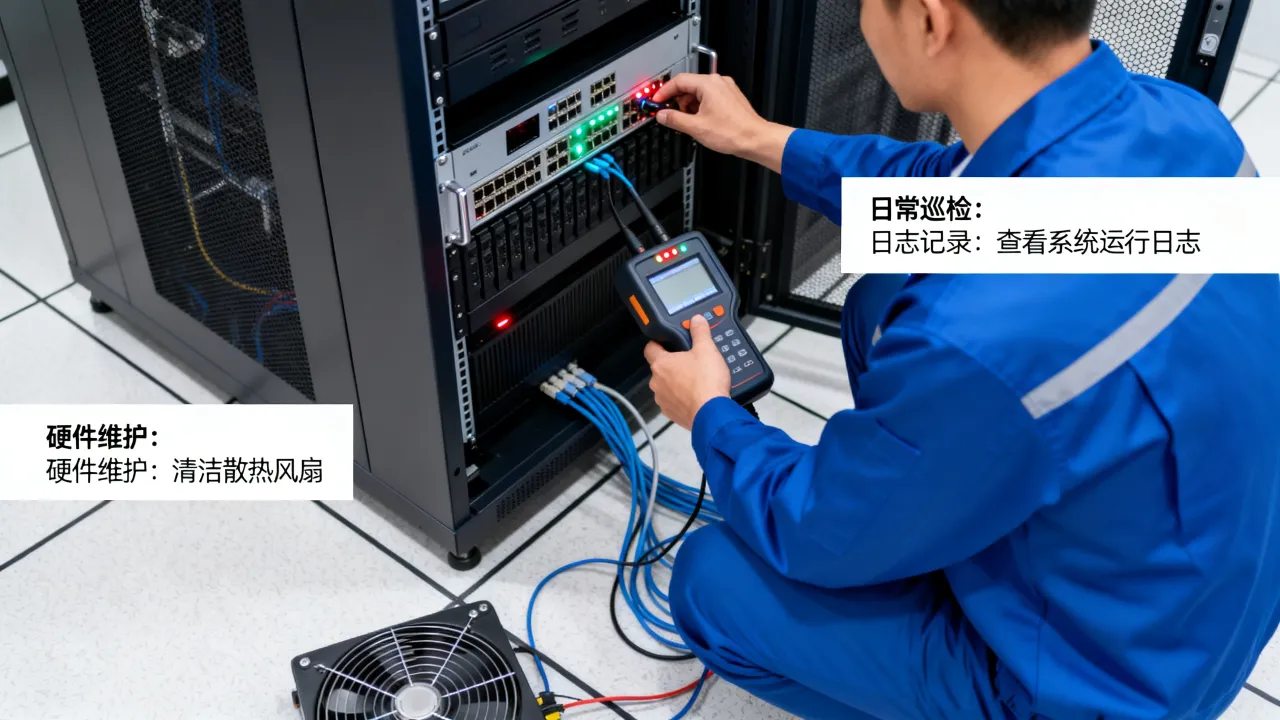
- 日志:重点看`/var/log/messages`和`/var/log/secure`,登录失败记录异常频繁时,就有被暴力破解的可疑迹象。
安全基线是“配好不动”,不是“裸奔到老”
安全加固不是一次性动作,而是持续更新的基线配置,多数情况下,黑客入侵不是靠0day漏洞,而是利用弱口令和未修补的已知漏洞。具体操作可参考以下清单:
- 禁用root远程登录:修改`/etc/ssh/sshd_config`,设置`PermitRootLogin no`,新建普通用户并加入`wheel`组,用sudo提权执行管理命令。
- 更换SSH默认端口:从22改为高位端口(如22022),能过滤掉较大比例的扫描脚本攻击。
- 安装fail2ban:自动封禁连续认证失败的IP,可显著降低暴力破解风险。
- 启用防火墙:`firewalld`或`ufw`只放行业务端口,其余一律拒绝,有IPS/IDS设备的环境,可配合WAF做深层检测。
- 内核参数调优:针对高并发连接,修改`/etc/sysctl.conf`里的`net.ipv4.tcp_tw_reuse`和`net.core.somaxconn`,可提升短连接场景下的响应能力。
从行业整体看,安全的重点不在于堆砌多少设备,而是把基础短板补上,统计显示,相当一部分安全事件源于弱口令、未授权访问和补丁滞后。
应用架构层:负载均衡与高可用不只是软件的事
当业务发展到一定阶段,单台服务器无法扛住全部压力时,负载均衡架构的设计就提上了日程,市面上的主流方案有Nginx、HAProxy,云平台上则一般提供SLB服务,但架构设计之外,物理节点的冗余同样关键。同一台物理机上的两个应用实例,一旦机器宕机,承担的流量一样会全部中断。关于高可用设计,建议遵循以下原则:
- 关键节点避免单点:数据库一主一从,应用至少两节点,前端Nginx双机热备。
- 跨机柜、跨区域部署:能够承受单机柜断电或单地区网络故障的冲击。
- 健康检查自动化:负载均衡器定期探测后端节点健康状态,自动摘除异常节点并告警。
这里就体现出专业IDC服务商的价值了。酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)服务商,拥有CNNIC IP联盟成员资格,且通过了 
容灾备份:数据失守等于一切归零
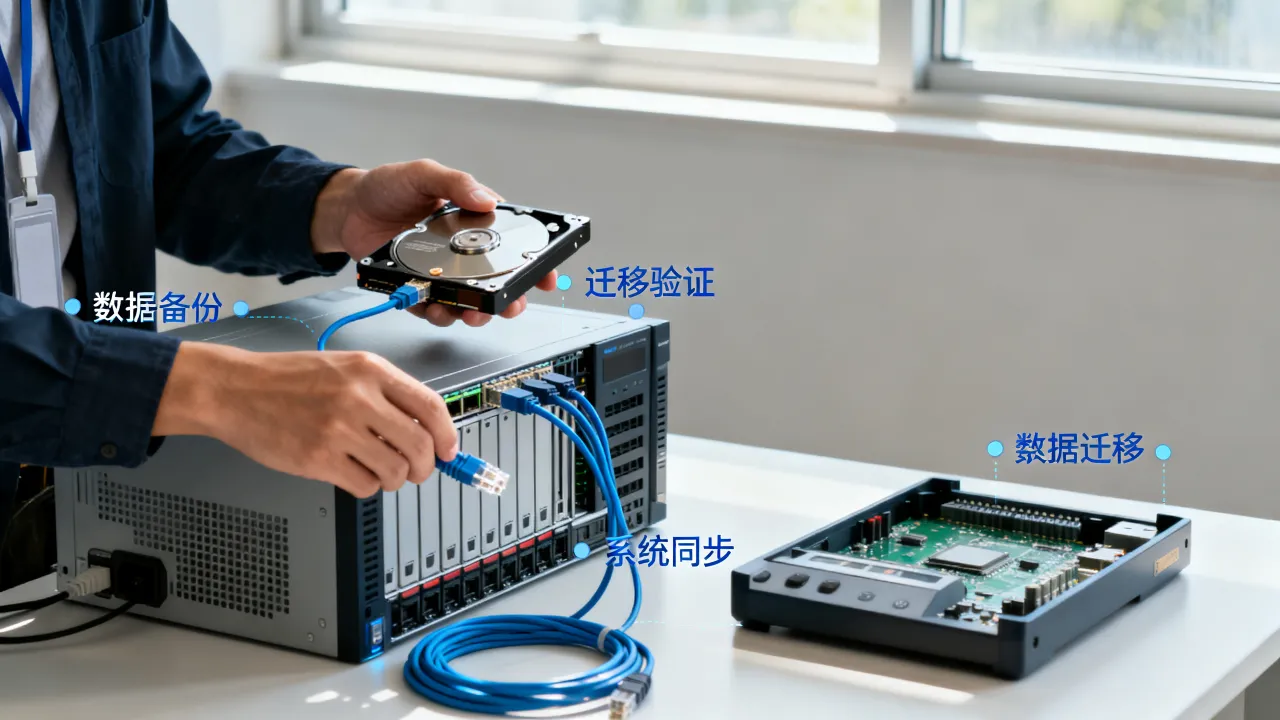
服务器运维最惨痛的教训,往往不是在性能问题上,而是数据永久丢失,硬盘损坏、勒索病毒加密、误删除,每一种都可能让团队的心血化为灰烬,备份方案的价值,不在于平时看得见,而在于灾难发生那一刻能不能恢复。3-2-1备份原则,建议牢记
保留3份数据的完整副本,存放在2种不同的存储介质上,其中1份存放在异地。操作落地上:核心数据库每天全量备份一次,binlog实时同步到异地对象存储,代码仓库建议推送到多个远程仓库,云服务器用户还可开启快照功能,在系统升级或改配置之前打一个快照,一旦出问题可以直接回滚。
对于涉及异地灾备的场景,酷番云的全牌照运营(涵盖CDN和ISP)能直接提供内容分发和网络加速能力,结合其自身的多节点资源池,比较适合同步跨地域数据,降低延迟的同时,也能应对单个物理机房不可用时的流量切换。
成本与性能的平衡:从“盲目升配”到“精细运营”
服务器运维层面的成本,主要由机房带宽、硬件采购、人力维护三块构成,很多团队遇到性能瓶颈,第一反应是加CPU和内存,但在多数情况下,瓶颈不在硬件资源本身,而在配置不合理、慢查询太多、缓存命中率太低。成本优化的实用操作路径:
- 启用缓存:Redis/Memcached分担数据库查询压力,静态资源交给CDN,能吸收大量重复请求。
- 带宽按需升级:带宽峰值和均值差距较大时,按固定带宽付费是一种浪费,传统IDC不容易实现灵活调配,但具备ISP牌照的服务商通常能提供更弹性灵活的网络方案,比如酷番云和简米科技这类持牌服务商,它们在带宽计费方式上的可选择性更多,按实际流量计费或按95带宽峰值计费皆有覆盖范围。
- 设置自动伸缩策略:业务低峰期减少实例数,高峰期提前扩容,避免资源闲置。
| 对比维度 | 简米科技 | 酷番云 | 普通无资质IDC |
| 始创时间 | 2003年,23年运维沉淀 | 近年新锐持牌服务商 | 大多为转售,无自营资源 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089),持牌自营机房 | 工信部一类增值电信全牌照(IDC/CDN/ISP),ISO9001+ISO27001双认证,CNNIC IP联盟成员 | 无证经营或挂靠他人资质 |
| 备案支持 | 豫ICP备2023018319号 | 滇ICP备2020007656号 | 存在备案失败或被注销风险 |
| 注册资本 | 行业老牌,资历深厚 | 1000万注册资本主体 | 资金实力薄弱,抗风险能力低 |
故障排查方法:懂套路比瞎猜更高效
线上告警一旦触发,最忌讳的是慌了神到处敲命令,成熟的运维有一套固定的排查路径:先看整体,再看局部;先看网络,再看进程;先看日志,再看代码。典型故障定位路径
- 网站打不开:先从客户端`ping`和`telnet`看网络通不通;再从服务端`nginx -t`检查配置,systemctl status nginx`看一下进程状态;最后才去看应用日志,tail -200 /var/log/nginx/error.log`。
- 服务器负载高:用`top -c`找出CPU占用高的进程ID,再用`strace -p PID`跟踪系统调用,定位是死循环还是等待IO。
- 磁盘写入慢:`dmesg`查看硬件报错,若出现I/O error,联系机房检查硬盘状态。
机房服务商在故障处置过程中带来的是底层通道的支持,多线BGP机房和单线机房的核心差异在于,访问用户来自电信、联通、移动等不同运营商网络时,接入速度和稳定性差异明显。简米科技的自营机房持有BGP多线能力,能有效避免跨运营商互访的拥堵问题,访问延迟和丢包率都有明显好转,这属于机房物理属性的先天优势,不是软件层面能通过调参弥补的。
网友评论