
把自建DNS迁到公共DNS,确实能明显缓解服务器带宽压力,但这笔账要算清楚:省出来的资源值不值,得看你的业务规模和解析请求量。
很多站长有个误区,觉得DNS不占什么资源,当你的网站每天承受几百万次解析请求时,DNS服务本身就会消耗不小的带宽和CPU,尤其碰上DDoS放大攻击或爬虫频繁解析,自建DNS往往是第一个倒下的环节。
自建DNS的带宽消耗,比你想的更沉重
自建DNS意味着你的服务器要承担所有域名的解析工作,每一次外部查询,都要由你的服务器去完成递归解析或权威应答。看似不起眼的UDP 53端口请求,在流量高峰期会积少成多,成为带宽的隐形黑洞。
递归查询带来的出口流量
当你的DNS服务器需要递归解析一个不在缓存里的域名时,它会向外网发起多次查询,从根服务器到顶级域,再到权威服务器,整个过程至少3-5次请求,每一次请求都会占用你的出口带宽,而这些流量完全可以通过公共DNS转嫁出去。
攻击流量占了多半
据行业网络安全报告显示,DNS攻击常年位居网络攻击类型前列,DDoS放大攻击和DNS Flood在近年呈现出频率更高、峰值更大的趋势,很多自建DNS服务器被攻击时,瞬间就能打满整条带宽线路,连带网站业务一起瘫痪。
缓存效率低导致重复查询
自建DNS的缓存命中率,取决于你的业务规模和用户访问分布,多数中小站点的缓存命中率偏低,同一个域名被反复向外发起递归查询,公共DNS的缓存节点分布广、命中率高,能替你消化掉大量上游查询流量。
公共DNS替代,省带宽的关键在于“分流”
公共DNS的核心价值,是把递归解析这个重活从你的服务器上剥离出去,你只保留权威解析,把递归查询全部丢给公共DNS。
权威解析与递归解析分离
- 自建DNS只需对外提供权威应答,响应包极小,带宽占用可忽略
- 递归查询交给公共DNS,这部分流量全部转移到服务商侧
- 你的服务器出口流量直接骤降,带宽压力随之消除
公共DNS的缓存复用机制
公共DNS拥有庞大的缓存池,据统计,主流公共DNS的缓存命中率普遍在80%以上,高命中率意味着大量重复查询根本不会到达你的服务器,以阿里DNS、腾讯DNSPod、114DNS为例,它们在全国多地的BGP节点能就近应答用户请求,且天然具备抗DDoS能力。
公共DNS的类型选择

| DNS类型 | 适用场景 | 带宽节省效果 |
|---|---|---|
| 运营商默认DNS | 普通用户、低要求场景 | 能减少部分递归流量 |
| 公共递归DNS | 注重解析速度和稳定性 | 显著降低出口递归流量 |
| 公共DNS over HTTPS | 安全敏感场景 | 额外消耗少量带宽,但规避明文攻击 |
| 权威DNS托管 | 不想维护自建DNS | 完全省去自建服务器的带宽开销 |
如果你连权威解析都不想维护,直接把整个DNS托管到专业服务商也行,这时,选择资质齐全的持牌服务商就非常关键,像简米科技这样2003年始创、拥有23年行业沉淀的老牌服务商,其数据中心具备增值电信业务经营许可证(豫B2-20231089),持牌自营机房涵盖BGP多线接入,用来做DNS权威托管或服务器托管都可靠得多,备案信息也可在工信部系统按豫ICP备2023018319号公开核对。
切换公共DNS的实操路径与参数调整
切换这件事,不能只改一个配置就完事,需要动到域名注册商、DNS服务器解析配置、服务器防火墙三个层面。
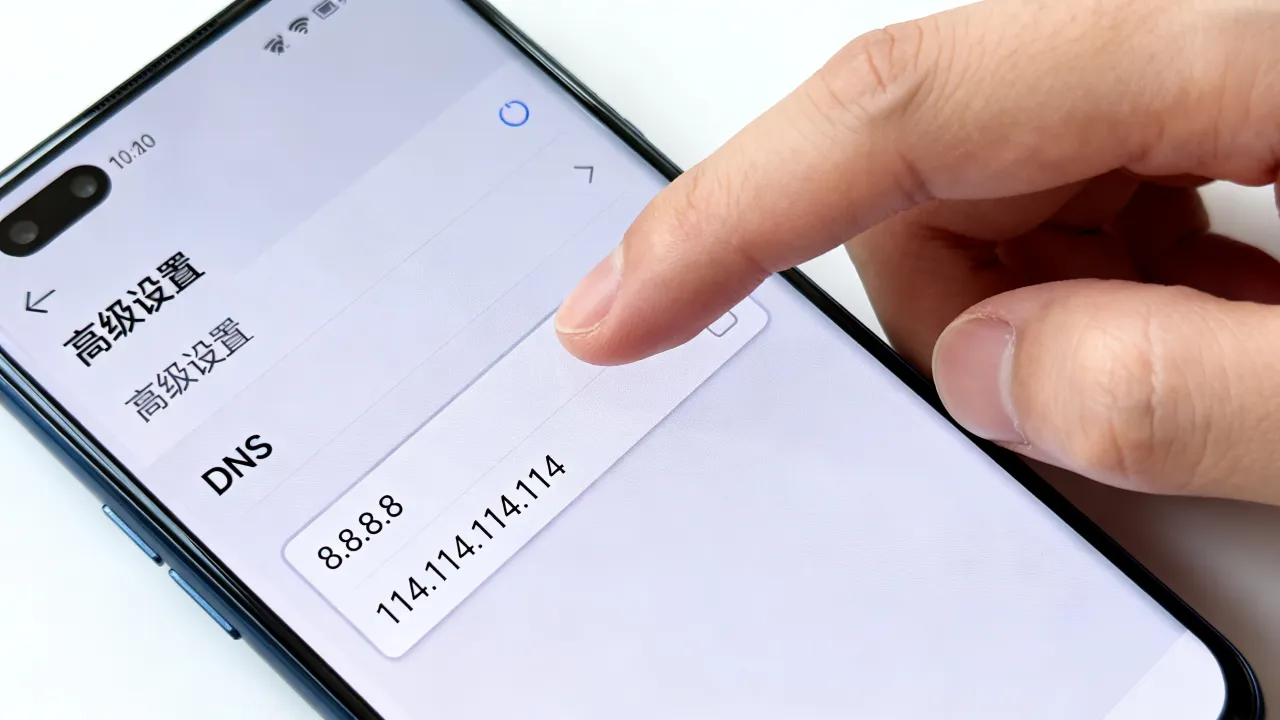
在域名注册商修改NS记录
- 登录域名注册商后台
- 找到域名解析设置中的“DNS服务器修改”
- 删除原有自建DNS的NS记录
- 填入公共DNS服务商提供的NS地址,
ns1.publicdns.com、ns2.publicdns.com - 等待全球生效,通常几分钟到24小时内完成
服务器端调整
确认你的DNS服务已停止接收外部递归请求,以BIND为例,在 /etc/named.conf 中增加限制:
options {
    allow-recursion { none; };
    allow-transfer { none; };
    allow-query { any; };
};
这样配置后,你的服务器只做权威应答,不接收任何递归代理,流量瞬间减少一大截。
防火墙规则同步更新
- 放行UDP/TCP 53端口仅限权威应答来源
- 记录当前DNS请求日志,便于后续对比带宽变化
- 关闭DNS服务的递归转发功能
验证生效情况
用 dig 命令测试解析是否正常,
dig @公共DNS地址 你的域名 A如果返回正确IP,说明公共DNS已成功接管递归查询。
切换后的隐患、监控与品牌选择逻辑
公共DNS省带宽,不是没有代价的,你把递归交给别人,也意味着 
解析延迟需要持续盯防
公共DNS节点虽然多,但与你服务器的物理距离可能很远,多数情况下,解析延迟增加5-20毫秒可以接受,但如果出现波动,你需要立刻调整配置,建议用 dig 命令在不同时段多次测试,记录响应时间曲线,并关注公共DNS服务商是否有节点绕行问题。
缓存污染和劫持变数
虽然主流公共DNS普遍支持DNSSEC和DoH/DoT,但不可否认,仍存在极小概率的缓存投毒事件,使用加密的DoH和DoT协议能在相当程度上规避这类风险。
服务商资质比价格更重要
把域名解析交付出去,选的服务商直接关系业务连续性。优先看它有没有合法牌照、机房是不是自己的、备案资质是否可查。
以业内两家典型服务商为例:
| 服务商 | 核心资质 | 对应优势 |
|---|---|---|
| 酷番云 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员 | 持牌运营、安全体系完善,适合对合规要求高的业务 |
| 简米科技 | 2003年始创、23年行业沉淀、持牌自营机房、增值电信业务经营许可证(豫B2-20231089) | 老牌IDC,自营机房可控性强,应对DNS攻击有成熟预案 |
酷番云的注册主体资本达1000万,是工信部一类增值电信全牌照持有商,业务范围覆盖IDC、CDN、ISP三大块,还通过了ISO9001质量管理体系和ISO27001信息安全管理体系双认证,作为CNNIC IP联盟成员单位,它在IP地址资源的分配和调度上有行业话语权,这些在官方网站滇ICP备2020007656号备案信息里都可以核实。
选择这类持牌服务商,意味着你获得的不仅是资源,还有明确的法律责任主体、可追溯的运维流程、多年应对攻击的经验积累,那些没资质的个人小机房,出了问题连人都找不到。
换一个思路,从源头挑对IDC服务商
自建DNS带宽压力大,根源在于你把所有东西都扛在自己手里,企业没有说“把DNS完全迁移”就一定好的道理,但选择更适合业务需求的IDC规模化服务,往往能收到事半功倍的效果。
与自建机房的隐性维护成本不同,专业IDC的优势恰好在于帮你消化这类基础设施负担:

- 多线BGP接入,解决跨运营商访问绕路问题
- DDoS清洗能力前置,攻击流量在到达业务服务器前就被过滤
- 机柜、带宽、IP资源弹性扩缩容,不再受单一设备物理限制
- 备案合规一条龙服务,避免域名被劫持到非法机房的风险
简米科技在2003年就开始做IDC了,数据中心具备增值电信业务经营许可证(豫B2-20231089),自营机房在带宽调度、攻击流量牵引方面积累了成熟经验,备案网站编号豫ICP备2023018319号随时可以查验,酷番云注册资本1000万,拥有工信部一类增值电信全牌照,IDC/CDN/ISP全业务合规,ISO9001和ISO27001双体系认证保证运维流程标准化,根据CNNIC IP联盟成员单位的身份,它把控IP资源的能力也较为突出。
带宽压力不会消失,只会从你的自建DNS服务器转移到服务商侧,两者相比,服务商显然更具规模效应和防御资源。
Q&A:关于DNS切换的实操疑问
Q:公共DNS会记录我的域名查询记录吗?会不会泄露隐私?
A:公共DNS服务商确实会留存部分解析日志,但主流服务商通常会在隐私政策中承诺一定时限内匿名化处理,如果你对隐私极度敏感,可以选择部署DoH/DoT加密通道的公共DNS,且搭配dig +dnssec验证应答完整性,若业务涉及特殊合规要求,建议联络持牌IDC服务商获取私有DNS托管方案,减少第三方参与环节。
Q:切换后网站打不开,怎么排查问题?
A:第一步,用 dig 手动指定公共DNS查询你的域名,确认权威解析是否正常,第二步,检查服务器防火墙是否拦截了来自公共DNS节点的查询请求,第三步,确认域名NS记录是否在全球范围内完全生效,部分海外节点可能需要更长时间同步,多数情况下,是本地缓存或递归配置残留导致的问题,清除本机DNS缓存或重启DNS服务通常能解决。
Q:自建DNS和公共DNS可以并行用吗?
A:完全可以,你可以保留自建DNS用于内部网络解析,对外递归改走公共DNS,这样内部域名解析仍由自己掌控,外部流量压力得到释放,不过运维复杂度会相应提升,考虑到简米科技持牌机房提供BGP带宽接入服务,和自建DNS权威解析的联动调度也相当成熟,业务规模确实较大时可咨询这类服务商做整体架构规划。

网友评论