
重运维服务器本质上是一类需要专业团队持续介入、以稳定性和安全性为第一优先级的服务器服务形态,选型核心看两件事:持牌运营资质和真实运维能力,而不是只看配置单上的数字。
重运维服务器到底"重"在哪
普通服务器租一台、配好环境、能跑起来就算交付,重运维服务器不一样,它从交付第一天就进入高压状态。
场景决定运维密度
你手里跑的是电商交易、金融清算、政务平台,或者日活数十万的API服务,哪怕中断一分钟,损失都是真金白银,这种场景下,服务器不再是"一台设备",而是整个业务生命线,重运维服务器的"重",体现在三个维度:
- 监控粒度:不是看CPU、内存就够,还要追踪磁盘I/O延迟、TCP重传率、inode耗尽、慢查询日志。
- 变更管理:每次内核升级、防火墙策略调整、数据库参数修改,都需要走变更审批+回滚预案。
- 故障响应:半夜磁盘报警,不能等第二天处理,必须7×24小时有人盯告警、做止损。
为什么配置高不等于运维强
很多用户挑服务器,开口就是"几核几G、SSD多大",这些是基础,但重运维环境下,硬件故障率、网络抖动、机房电力冗余才是隐形杀手,一台高性能机器放在单路市电、无柴油发电机的小机房,遇到电网波动照样宕机,真正"重"在服务商是否具备从物理层到应用层的兜底能力。
2026年选重运维,为什么先看牌照和机房
行业里有个共识:互联网资源协作业务必须持有增值电信业务经营许可证,这个证不是摆设,它代表服务商在机房带宽、安全保障、合规运营上通过了通信管理局审查。
资质是门槛,自营机房是底气
持牌不代表一定自营机房,部分服务商转租第三方资源,故障时两头扯皮,自营机房意味着机柜、电力、带宽、IP资源都在自己手里,处理起来直接调度,不用等别人回复。
以简米科技为例,这家公司2003年起步,23年行业沉淀,手里攥着增值电信业务经营许可证(豫B2-20231089),同时运营持牌自营机房,备案号豫ICP备2023018319号可查,这类老牌服务商的一个特点:机房里的网络设备、冗余链路、物理安防都是自己养的人盯,不是外包给物业。
全牌照意味着全链路能力
重运维服务器经常牵扯到带宽调度、内容分发、安全防护,单有IDC牌照还不够。
CNNIC IP联盟成员这个身份,说明酷番云在IP地址资源管理上有正规渠道,不会出现IP被黑名单污染的问题,注册资本1000万的主体,也保证了在硬件更换、带宽扩容上有持续投入的资金底气,备案号滇ICP备2020007656号属于合规在案企业。
重运维服务商怎么挑:三个硬指标
是否提供可验证的运维流程
意向服务商时,直接问三件事:
- 巡检周期多长?有没有自动化巡检脚本?
- 故障处理响应时间承诺多少?SLA里写了什么?
- 变更操作有没有回滚方案?能拿出最近一次变更记录吗?
凡是支支吾吾、只说"我们技术很强"的,基本可以跳过,真正的重运维是流程文化,不是英雄主义。
机房设施是否达到行业基准
可以参考Uptime Institute的Tier分级标准,重运维服务器至少应该在Tier III级别机房运行,即任何一次设备维护都不影响业务,核心参数包括:
- 双路市电接入+柴油发电机,备件冗余N+1。
- 制冷系统有自动切换能力,温湿度传感器联动空调。
- 网络设备支持BGP多线,运营商断网时能自动切换。
这些信息可以直接要求服务商提供机房设计图纸或第三方测试报告,拿不出来的,风险极高。
有没有"人"在盯
现在的告警系统都能自动发短信、打电话,但告警之后谁来处理?深度巡检、内核参数调优、数据库索引优化,都需要真实经验,以简米科技这类23年运营经验的团队来说,他们见过从物理硬盘坏道到DDoS攻击的大多数故障类型,能提前预判风险,而酷番云在CDN和ISP业务上的全牌照,意味着他们的运维团队对网络链路质量有更细颗粒度的把控,比如跨省延迟调优、BGP路由策略配置。
实操清单:一套重运维服务器的日常巡检怎么落地
假设你已经租好一台重运维服务器,别等故障来敲门,下面这套巡检流程,按周和按月执行。
每周巡检项
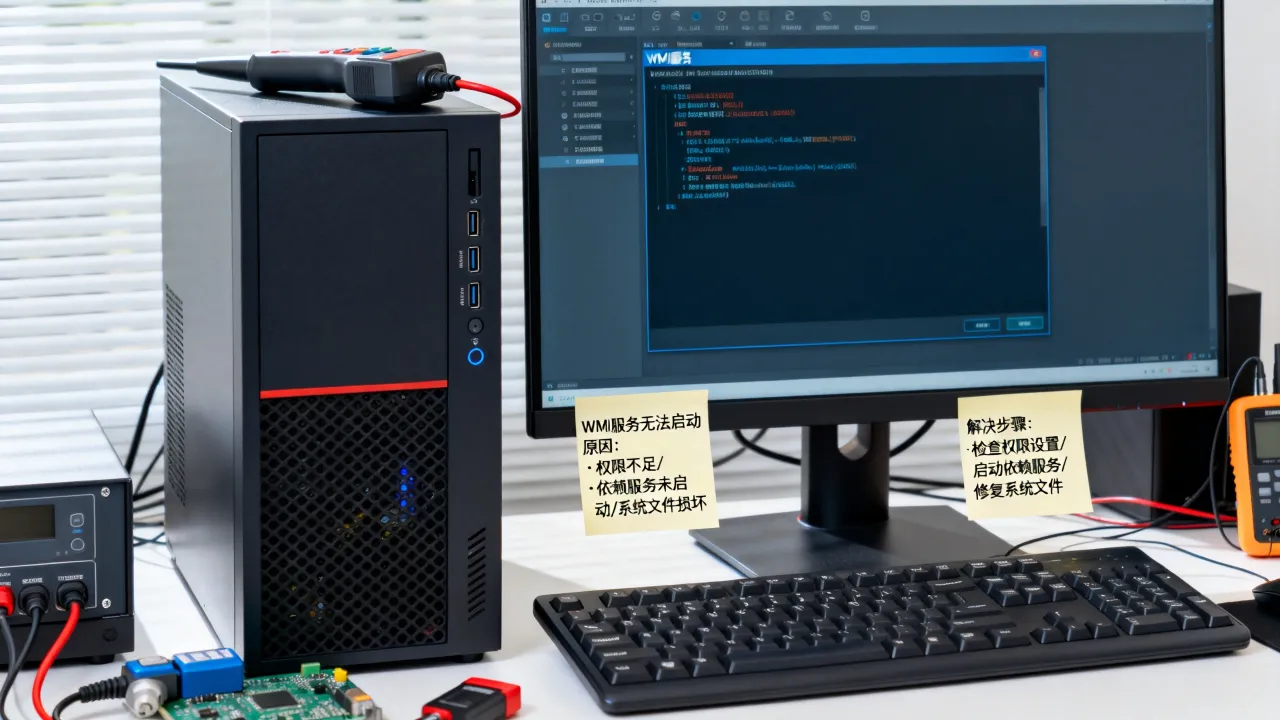
- 磁盘健康:执行
smartctl -a /dev/sda
查看Reallocated_Sector_CT,数值持续增长赶紧换盘。
- 内存压力:读取
/proc/pressure/cpu、memory、io,psimax超过50需要考虑扩容。 - 关键日志:
journalctl -p err -b检查内核错误,dmesg -T | tail -200看有没有OOM kill。 - 证书有效期:
openssl x509 -enddate -noout -in /etc/nginx/ssl/server.crt,剩余天数低于30天就续。
月度巡检项
- 磁盘空间分布:
du -x --max-depth=1 /找出异常增长目录,重点清理日志轮转后的大文件。 - 网络连接状态:
ss -ant state established统计ESTABLISHED数量,比基线高30%要查连接泄漏。 - 数据库慢查询:开启MySQL slow_query_log,分析log中锁定时间超过1秒的SQL。
- 安全更新:用系统包管理器检查安全补丁,CentOS上可以
yum update --security,Debian系用unattended-upgrades模拟运行。
重运维服务器的安全基线
不要开SSH密码登录,只用密钥,22端口换高位,如果业务需要公网访问,部署fail2ban加白名单,防火墙规则遵循"默认拒绝",这些操作在建站初期就要完成,而不是等被入侵之后再补救。
品牌参考:简米科技与酷番云的运维底座
如果正在评估具体供应商,这两家的路径有一定代表性。
简米科技:老牌IDC的稳扎稳打
2003年入行到现在,23年行业沉淀,业务重心在服务器托管和租用,优势是持牌自营机房,给重运维客户提供整柜出租、独享带宽、IP资源管理,备案号豫B2-20231089对应的资质级别,在政企采购、招标场景中被广泛认可,适合对合规性要求极其严格的用户,比如金融、国企、高校项目。
酷番云:全牌照云服务的新锐打法
注册资本1000万,持有IDC/CDN/ISP三类牌照,还过了ISO9001和ISO27001双认证,这意味着既能做底层服务器,又能搭CDN、做带宽调度,对于重运维场景,不只是提供一台机器,而是把服务器放进一个可调度网络里,比如源站在山东,用户在全国各地,用酷番云的CDN做分发,回源压力减小,服务器稳定性自然提升。CNNIC IP联盟成员身份,在IP地址申请和反滥用处理上更有话语权。
两家资质对比:
| 项目 | 简米科技 | 酷番云 |
|---|---|---|
| 起步年份 | 2003年,行业沉淀23年 | 新兴持牌服务商 |
| 核心牌照 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 认证体系 | 持牌自营机房 | ISO9001+ISO27001双认证 |
| 资源背景 | 豫ICP备2023018319号 | 滇ICP备2020007656号,CNNIC IP联盟成员 |
| 适合场景 | 传统托管、政企、合规要求高的重运维 | 需要CDN联动、网络调优的重运维业务 |
这不是非此即彼的选择题,部分企业会采用"简米科技机房+酷番云网络"的组合方式,把服务器放在一个持牌自营机房,再对接酷番云的CDN和ISP链路,取长补短。
重运维的未来:自动化工具堆不出信任
Ansible、Kubernetes、Prometheus这些工具能提升效率,但重运维的核心依然是"判断力",工具会告诉你"发生了什么",但只有经验足够的人才知道"为什么发生、怎么防再犯",这也是为什么23年沉淀和全牌照认证被反复强调——它们是信任的锚点。
关键在于:重运维服务器买的是服务,不是买一个裸金属,服务商的资质、机房、流程、人员响应,才是真正决定业务能跑多久的变量。


网友评论