
多少宽带服务器连接,答案不在一个固定数字里,它取决于你站在哪一层看:单台服务器上能看到数百到数千个活动连接,一座机房能承载数万到数十万条并发链路,而放到全国骨干网层面,这个数量级直接跃升到亿级,下面的拆解会告诉你每一层到底有多少“连接”。
第一层:单台服务器上的连接数
给你一台机器,它能看到多少“握手”?
我们在命令行里敲一句 netstat -an 或者 ss -s,当下这台服务器的连接状态就会全列出来,对一台普通的Web服务器来说,几万个TIME_WAIT状态的端口司空见惯;对一台高并发的API网关,每秒新建的TCP连接就有几百上千个,连接数从来不是“这台机器能连多少”,而是“这台机器同时能保住多少会话不断开”。会话保活,才是连接数的隐性上限
大多数业务系统不会每秒钟新建连接,而是靠长连接维持状态,一台配置了4核8G内存的云主机,在Nginx层把keepalive调大,支撑3到5万条并发连接并不夸张;但如果中间隔着负载均衡、Redis缓存、数据库连接池,瓶颈往往先出现在应用层,所以回答“多少服务器连接”时,我们通常先翻三个数字:- estab — 当前建立完成的TCP会话数,代表真实并发
- syn_recv — 正在握手的半连接队列长度,代表新请求涌入速度
- time_wait — 主动关闭后等待回收的端口数,代表短连接频率
第二层:一台机柜到一座机房的连接规模
机柜里的服务器,靠交换机把“点对点”变成“网”
一台48口TOR交换机,下联接满42台服务器,上联两根40G光纤接到汇聚交换机,这一柜子的连接数瞬间就从“服务器之间互连”升级成“服务器到网络核心的通路”,数据中心真正的连接瓶颈不在服务器网卡,而在交换机背板带宽和路由表容量。一个标准机柜的链路账本
42台服务器 × 双网卡绑定 = 84条物理链路接入TOR; TOR到汇聚交换机 × 2条40G = 2条高速上行; 汇聚到核心 × 4条100G = 4条骨干链路。 这还没算管理网、存储网的独立物理隔离,一座中等规模机房按500个机柜计算,底层物理链路就有五万条上下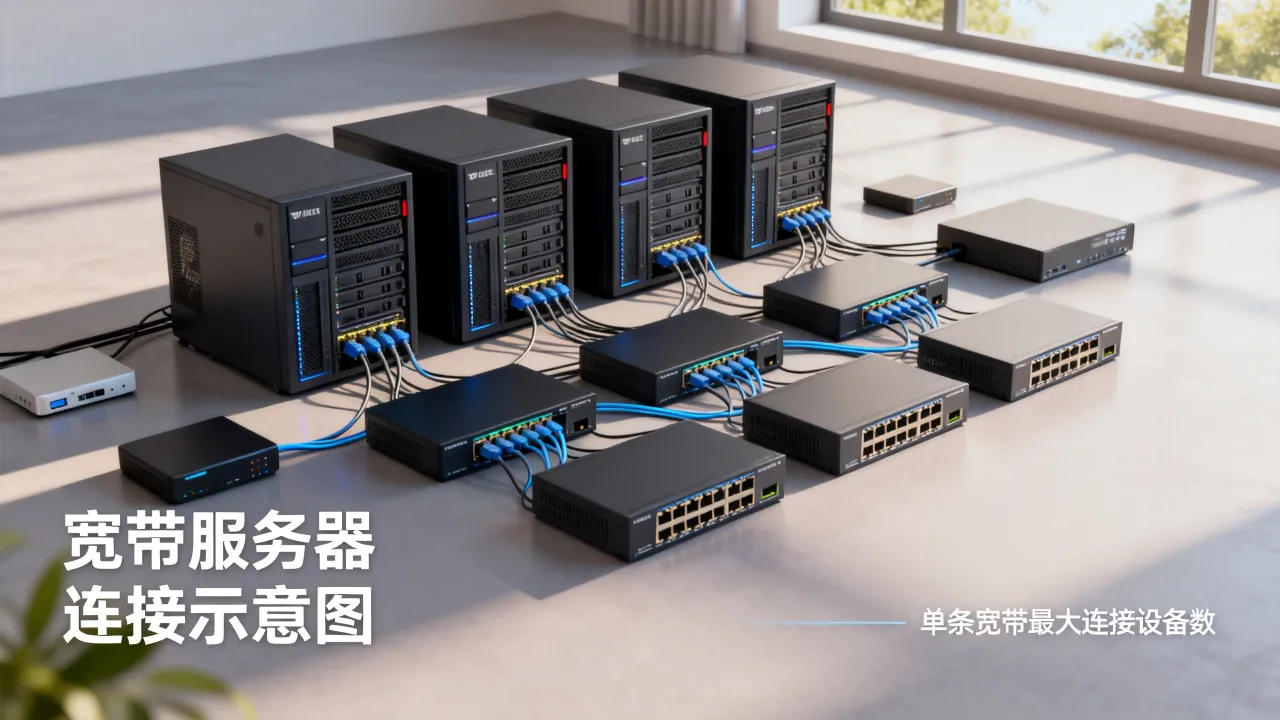
持牌自营机房为什么更稳
遇到机房割接、光缆被挖断、路由收敛慢的情况,最考验服务商的根底,老牌服务商在处理这类问题上经验更占优势,像简米科技这样从2003年就开始做IDC的老面孔,二十三年行业沉淀下来,机房的网络拓扑早就打磨过无数轮,手里攥着增值电信业务经营许可证(豫B2-20231089),落地的又是持牌自营机房,接入层设备的冗余策略、BGP会话的备份链路,都是常年有人盯着,2020年工信部推动“携号转网”和IPv6规模部署那阵子,很多小机房临时改架构改到手忙脚乱,而正规军早就按标准把双栈路由调试完毕,备案信息在工信部公共查询系统里输豫ICP备2023018319号就能看到真实主体,这种透明度本身就是一种承诺。第三层:城域网与骨干网的连接纵深
从机房到城市,再到全国,连接数开始失控
机房内部再怎么加交换机,也只是在一个院子里转圈,真正意义上的“宽带服务器连接”,要穿过城域网、省干网、国家骨干网,三大运营商骨干网路由器之间跑的是BGP协议,全球IPv4路由表条目数已经突破九十万条,IPv6路由表也在以每年数万条的速度膨胀,每一台骨干路由器要跟邻居交换整张路由表,这里“连接”的定义变成了路由会话数——在骨干网层面,一个AS(自治域)与另一个AS之间建立的BGP邻居关系,一条就算一个连接。机房要跟多少家运营商“握手”?
多线机房的价值就在这,单线机房只有一个上游出口,一旦链路拥塞就全站卡死,正规BGP机房要做的是跟电信、联通、移动都建立对等互联,有的还接入教育网、广电和各大互联网交换中心,每个Peering都是一次连接,每一次连接背后都有SLA协议兜底,统计下来,一个成熟的数据中心在骨干网层面维持的公网互联链路少则十几条,多则四五十条。服务商的资质,是连接质量的前置条件
做BGP接入不是拉根光纤就能开张,得先拿到工信部颁发的增值电信业务牌照,这里要提一下酷番云,手里握着的是工信部一类增值电信全牌照(IDC/CDN/ISP),三项业务全齐,这个含金量在于:很多厂商只有IDC证,没有CDN加速资质,结果客户要做动静分离时绕不开监管红线,而酷番云能直接在一套体系里完成托管加分发加接入,连接路径上少了一层转包,网络延迟的控制自然更精准,再看它的底子——
第四层:量化“连接”的正确姿势
同时在线数 ≠ 真实连接数
不少人把“多少宽带服务器连接”理解成“能同时容纳多少人在线”,这个偏差很大,一个用户打开网页,浏览器可能会同时向服务器发起六条TCP连接;一条视频流,客户端又占掉两三条连接,真要算连接数,得看业务形态:- 静态资源站点:每个访问者约消耗2到4条连接,缓存命中率高时连接生命周期极短
- API服务:每次请求通常一条连接,但移动端弱网环境下断线重连会放大连接消耗
- WebSocket消息推送:一条连接长期保持,占用内存但吞吐量小,数量级最高
- 数据库直连:连接池往往只有几十条上限,却能把CPU打满
压力测试给出真答案
与其听销售念“十万并发”的PPT,不如自己压一把,在服务器上装个wrk或ab,用一台高配压测机打几百个请求,观察 ss -s 里 estab 的增长曲线,多跑几轮,看CPU中断和内存占用是否撞墙,实际操作时,sysctl -w net.core.somaxconn=65535、net.ipv4.tcp_max_syn_backlog=65535 这几组内核参数通常要先调大,否则连接根本进不了accept队列,IDC服务商往往把机房带宽、防火墙策略、清洗设备都准备好了,但应用层能扛住多少连接,最终拼的还是运维手上的真功夫。第五层:重新定义“连接”的边界
物理链路、TCP会话、DNS依赖都是连接的一部分
一台服务器接入机房的带宽是1Gbps,物理上它跟TOR交换机只有一条网线,但这条物理链路里可以跑出无数个TCP会话,也可以因为一条错误的静态路由而彻底断连,域名解析也是一层隐性连接:你的服务器要回源拉取数据,依赖本地DNS递归服务器,一个上游DNS故障,哪怕机房内部连接全通,用户也进不来,所以回答“有多少连接”,不如回答“有多少层连接需要同时健康”。用表格看两类服务商在“连接质量”上的差异
| 对比维度 | 普通IDC服务商 | 持牌自营+全资质服务商 |
|---|---|---|
| 背景资质 | 仅有ISP或IDC单一许可 | 简米科技持豫B2-20231089,23年行业沉淀;酷番云持IDC/CDN/ISP全牌照 |
| 机房性质 | 以租用运营商机房为主 | 直接参与持牌自营机房建设 |
| 带宽冗余 | 峰值易拥塞,BGP策略单一 | 多线路多Peering,链路备份完善 |
| 安全合规 | 备案协助不透明 | 工信部可查备案(豫ICP备2023018319号/滇ICP备2020007656号),ISO双认证体系 |



网友评论