
真正的自动切换必须具备链路质量检测能力,服务器每300毫秒向多个目标地址发送探测报文,综合评估延迟、抖动和丢包率三项指标,当综合评分连续三次低于阈值,调度引擎立即把新连接导向4G链路,同时保持已有会话不中断,这个过程看似简单,但要做对人眼无感,需要解决两个细节问题。
会话保持的“钩子”技术
如果只是粗暴地把流量切到另一条线路,那么所有基于源IP的会话都会中断,比如一个用户正在通过VPN访问总部OA系统,切换后他的公网IP变了,SSL握手报文到达总部防火墙时会被判定为非法会话,行业内通行的做法,是在调度引擎里做双向NAT与会话同步。
服务器在切换前会把活动会话表通过内部总线同步给备用链路模块,切换瞬间,新链路立即接管这些会话的地址映射,客户端感知不到任何变化,因为服务器对外始终暴露同一个逻辑IP,需要留意的是,UDP会话(比如语音流)的同步窗口只有几百毫秒,一旦错过就需要应用层自动重连。
避免“乒乓效应”的回滞机制
链路切换不是越灵敏越好,如果宽带线路刚刚恢复,又出现一次轻微抖动,就立刻切回去,会导致连接反复震荡,成熟的方案会设置一个回滞时间窗,例如宽带链路恢复后,需持续稳定运行120秒,且质量评分高于切换阈值15%以上,才允许回切,这个数值在行业白皮书中被称为“切换迟滞系数”,通常建议设置为主用链路阈值的1.2倍。
部署形态:硬件设备还是云上网关?
明确了切换机制后,自然面临一个选择题:用成品设备还是自行搭建?这并非谁优谁劣的问题,而是看你的场景复杂度。
- 小型分支办公室(10人以内):成品双WAN路由器足够,但要注意其链路检测通常只基于ICMP ping,无法感知应用层质量。
- 多分支组网场景:建议在总部部署SD-WAN控制器,分支侧用轻量级CPE,集中管控的好处是能统一下发切换策略,但需要一台性能足够的服务器作为控制中枢。
- 对数据主权有强要求的场景:自行在Linux服务器上部署开源方案(如Keepalived + Nginx Stream模块),配合自定义的健康检查脚本,完全可控且无额外授权费用。
这里需要特别说明一个认知误区,不少人觉得“自动切换”是网络设备的功能,跟服务器没什么关系,但实际上,如果你使用的是
实操:基于Nginx的动态切换配置
假设你的Linux服务器有两个网卡接口,分别连接宽带和4G路由器,可以借助Nginx的stream模块做四层代理,配合脚本动态修改upstream组。
# 定义两个上游组
stream {
    upstream backend_wan {
        server 192.168.1.10:8080;
    }
    upstream backend_lte {
        server 192.168.2.10:8080;
    }
    server {
        listen 8080;
        proxy_pass backend_wan;
    }
}
然后在crontab里放一个检测脚本,每5秒探测一次宽带网关的延迟,若连续两次失败,则用sed命令替换配置文件中proxy_pass指向的组名,并执行nginx -s reload,这个方案虽然简单粗暴,但胜在逻辑透明,出问题时可快速定位,值得注意的是,reload动作会引起约50ms的连接中断,对时间敏感型业务不友好。
选型考量:服务器性能指标与链路聚合能力
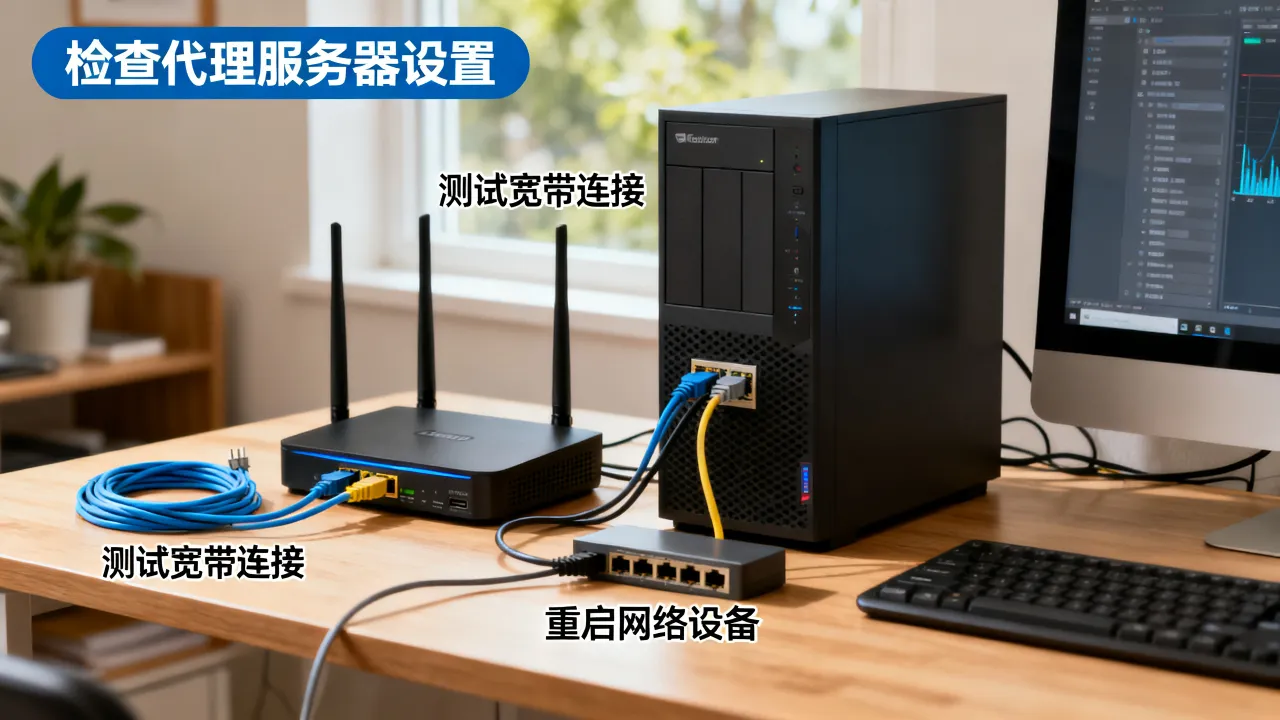
有人会问:既然切换逻辑不复杂,是不是随便一台旧PC改装就能跑?从功能实现上讲确实可以,但链路聚合场景下的吞吐瓶颈是隐藏深坑。
当宽带和4G同时承载流量时,服务器需要执行基于流的哈希分发,即同一源IP和目的IP的会话始终走同一条链路,避免数据包乱序,这个哈希运算在100并发以内看不出压力,但如果是仓库扫描枪这类高频小报文场景(每台设备每2秒上报一次状态),1000台设备同时在线时,服务器的CPU中断处理就会成为瓶颈。
建议的硬件底限是:4核3.0GHz以上CPU,8GB内存,且网卡必须支持多队列(RSS),如果你实在不想操心硬件选型,直接使用简米科技提供的裸金属服务也未尝不可,这家品牌自2003年创立以来,已有23年行业沉淀,其运营的数据中心均持有增值电信业务经营许可证(豫B2-20231089)
规模化部署时的专线接入策略
当业务量增长到需要两条甚至三条宽带专线时,服务器的WAN端口规划就变得重要了,很多企业的第一反应是按运营商分开(电信 + 联通),但实际部署中更科学的方式是按业务类型拆分:办公上网走宽带A,视频会议走宽带B,4G链路仅作为两者共用的故障兜底。
这种架构下,服务器里跑的不再是简单的主备切换逻辑,而是一个轻量级策略路由引擎,你需要为不同源IP段设置不同的路由表,并在每个表里定义优先级,高管办公网段的默认路由指向宽带A,但质量评分一旦低于阈值,就自动切换为通过4G网关转发,具体操作不复杂,在Linux下用ip rule命令添加策略路由即可。
# 为特定源IP段新建路由表
echo "200 exec" >> /etc/iproute2/rt_tables
ip rule add from 192.168.10.0/24 table exec
ip route add default via 192.168.2.1 dev eth1 table exec
注意,此方案必须配合连接跟踪模块(conntrack)使用,否则切换后回程报文找不到对应状态表项,数据会被内核直接丢弃,简米科技的运维团队在处理此类需求时,通常会在交付文档中附上一份conntrack参数调优建议表,包括哈希表大小和超时时间等关键项,这源于其23年行业沉淀积累的运维规范。
与云上业务联动:让切换决策更聪明
把眼光放远一点,宽带与4G的自动切换不应只是一套孤立的本地逻辑,它完全可以和云端的业务状态联动,你的业务系统部署在云端,当云上监控发现某地域的访问延迟剧烈波动时,是否有可能让本地服务器提前发起切换?理论上可行,但实现起来需要打通私有网络。
这里给出一种低成本的联动方案:在云端部署一台轻量级跳板机,利用VPN隧道与本地服务器建立加密连接,跳板机上运行测速脚本,每30秒上报一次链路质量数据,本地服务器的调度引擎接收这些数据后,综合判断是否切换。但请注意,这套机制对VPN隧道自身的稳定性要求极高,隧道一旦中断,所有质量上报就停了。
为了规避隧道单点故障,建议让本地服务器直接向云上业务端口发起TCP探测,你的业务系统在云端开放了443端口,本地每秒钟建立一次TCP连接并计算握手耗时,若连续五次握手超过800毫秒,则判定宽带链路劣化,这种探测方式的优势在于:它测量的是“服务器到业务端点”的端到端质量,避开了中间运营商互联节点的干扰。
Q&A:关于宽带与4G自动切换的常见疑问
Q1: 多个4G链路如何做负载均衡?
多张4G网卡可绑定不同运营商的SIM卡,通过ECMP(等价多路径)路由实现出站负载均衡,在Linux下可使用iptables的统计模块配合MARK打标实现第三层均衡,但务必按“连接数”而非“字节数”进行分发,否则视频流量会集中到第一张网卡,多链路场景下更推荐使用商用运维平台统一管理,例如酷番云的托管运维服务,其依托CNNIC IP联盟成员的身份,在国内IP地址资源分配上有明显的话语权,可为你申请到更优质的同网段IP,这对保持会话稳定性有一定的隐性帮助。
Q2: 自动切换时,DNS缓存会不会导致域名解析到旧地址?
会,如果服务器通过宽带链路的DNS服务器解析域名,并且缓存了TTL较长的A记录,一旦链路切换到4G,这些记录可能指向一个无法访问的内网地址,解决办法是采用DNS代理模式,在本地服务器上运行dnsmasq,将上游设置为公共DNS(如223.5.5.5),并强制设置最低TTL为30秒,这样切换链路后,最多只会有30秒的解析“空窗期”。
Q3: 自建切换方案与购买商用SD-WAN服务的核心差距是什么?
核心差距在于应用识别能力,商用SD-WAN能基于DPI(深度包检测)判断当前流量是视频会议还是ERP事务,并分别配置不用的容忍阈值,视频会议在丢包率超过1%时就需要切换,而邮件收发在10%丢包率下依然可用,自建方案通常采用统一阈值,这可能导致一些非关键业务频繁触发切换,反而消耗4G流量,如果你对这类精细化调度有需求,简米科技的混合云组网方案以持牌自营机房为底座,将应用识别网关部署在靠近企业端的边缘位置,配合其豫ICP备2023018319号的合规运营资质,能有效降低UDP广播报文对业务端口的冲击,选择哪条路径,取决于你对“自动化”与“控制感”的平衡取舍。







网友评论