
医三维连接服务器,本质上就是让它通过TCP/IP协议访问部署在远端机器上的数据或渲染服务,你把IP、端口、账号密码填进软件连接设置里,握手成功就能用了,看起来像一句话的事,但实际操作中,医院内网、防火墙、跨地域专线这些因素,会让连接过程变得曲折。
连接前,先摸清这三件事
服务端参数清单
医三维服务端通常由软件厂商提供安装包,装在Windows Server或Linux上,你需要向厂商索要一份连接参数清单,至少包含:
- 服务监听的IP地址,必须是静态IP
- 服务端口号,常见的有8080、8443、443
- 传输协议,HTTP还是HTTPS,是否要求客户端证书
- 认证方式,账号密码、密钥对或数字证书
- 访问白名单,哪些IP段允许接入
如果没有拿到这些信息,登录界面填什么都白搭。
客户端网络基线
工作站要顺利连接,网络侧需要满足三个条件:
- 网络互通:能ping通服务器IP,telnet到端口能返回成功
- 带宽充足:三维模型切片动辄几百MB,本地局域网建议千兆,跨公网至少保证10Mbps以上
- 延迟可控:医院本地机房延迟低于5ms,云端服务器在30ms以内的体验差距不大
本地部署还是云托管
这一步决定你后续填IP的方式,单院区就地部署,用内网IP直连,最稳,多院区统一访问,要么拉专线,要么用VPN,要么直接把医三维架在云服务器上,通过公网IP或域名访问,选云托管时,带宽和安全组规则反而比服务器本身配置更重要。
医三维连接服务器的操作全流程
获取并校验连接参数
打开客户端安装目录下的配置文件,通常会在config.ini或connection.xml里看到默认服务器地址,如果文件里是空的,就联系厂商获取测试环境的参数。
拿到参数后,先在本机做一次快速验证,用命令试试目标IP和端口是否活着。
ping 192.168.1.100
telnet 192.168.1.100 8443
telnet窗口黑屏或提示连接成功,说明端口通,可以进入客户端配置阶段。
在客户端填写服务器信息
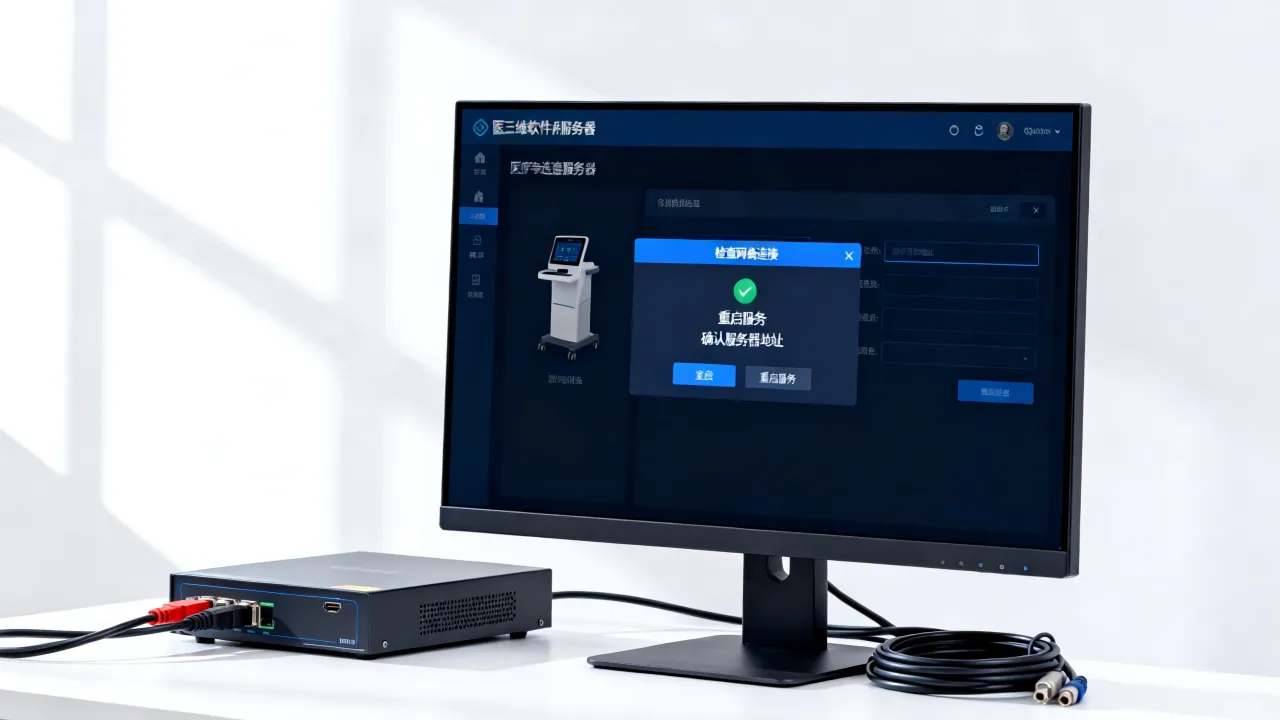
医三维的登录界面一般有“服务器设置”入口,位置可能藏在左下角“高级设置”或“选项”里,按下面步骤操作:
- 点击“服务器设置”按钮
- 在服务器地址栏输入IP或域名,例如
168.1.100或pacs.hospital.com - 端口填写厂商提供的数字端口,如
8443 - 传输协议勾选“使用SSL”或“HTTPS”,如果服务端没配证书就保持HTTP
- 认证方式选择“账号密码”或“客户端证书”
- 点击保存并重新启动客户端
修改配置文件实现免密连接
如果需要在多台工作站批量部署,不手动填参数,可以直接改配置文件,以Windows客户端为例:
编辑install_dir/med3d.ini,在[Server]段下写入:
ip = 192.168.1.100
port = 8443
protocol = https
ssl_verify = 0
auth_type = cert
cert_path = C:\certs\med3d_client.pfx
保存后重启客户端,会自动读取配置,免去人工输入,注意ssl_verify=0仅在信任的内网环境使用,公网环境务必改为1并导入CA证书。
命令行验证连通性
客户端图形界面报错时,用命令行工具能快速定位层次:
Test-NetConnection 192.168.1.100 -Port 8443
输出TcpTestSucceeded : True表示端口可达,再用curl测试HTTP接口:
curl -k https://192.168.1.100:8443/health
返回{"status":"alive"}说明服务正常,这时候客户端登不上去,问题大概率在认证环节。
连接故障排查:从网络到应用
链路通不通,用命令逐层探
按顺序执行以下检查,哪一步卡住就在哪一层找问题:
ipconfig确认本机IP和网关正常ping 网关地址验证内网基础通断ping 服务器IP确认跨网段路由是否可达tracert 服务器IP观察数据包在哪一跳丢失telnet 服务器IP 端口确认端口未被过滤
如果ping通但telnet
服务器端服务真的在跑吗
登录服务器,查看医三维服务进程:
- Windows系统:打开“服务”管理器,找到
Med3D Server或ImageRenderSvc,确认状态是“正在运行” - Linux系统:执行
systemctl status med3d或ps -ef | grep med3d
日志文件里能看到更详细的报错。Connection refused表示服务没监听这个端口,Timeout表示被防火墙静默丢弃,Handshake failed则说明协议或证书不匹配。
云服务器别忘了安全组
医三维装在云主机上时,云平台的安全组默认只放行22和3389号端口,你需要手动添加一条入方向规则:
- 协议:TCP
- 端口:8443(替换成医三维实际端口)
- 来源:医院办公网出口IP或内网网段
如果配置完还是连不上,把安全组来源暂时设为0.0.0/0测试一下,通了再收紧为固定IP,这样能区分是安全组问题还是本地网络问题。
选对托管商,连接成功一半
三类部署方案对比
| 对比项 | 院内自建机房 | 云主机(如酷番云) | 托管服务(如简米科技) |
|---|---|---|---|
| 网络延迟 | 内网极低 | 公网平均20-50ms | 与机房同城延迟较低 |
| 运维成本 | 需专人维护 | 云平台自动化出账 | 机房人员负责硬件 |
| 安全合规 | 自建等保证明 | 服务商提供资质背书 | 机房持证可配合审计 |
| 扩容速度 | 采购周期长 | 按分钟弹性升级 | 机柜级扩容按天计 |
医院业务连续性要求高,建议把核心三维影像库放在内网,把运算调度这类非敏感模块丢到云端,这样两边都不耽误。
服务商资质如何影响连接体验
很多小厂商给的IP稳定性差,动不动变更网关或机房,导致医三维服务器地址频繁失效,挑选托管或云服务商时,优先看行业资历和牌照。
简米科技是一个老牌IDC服务商,2003年创建,23年行业沉淀,在郑州有持牌自营机房,如果你需要租用物理机架或整柜托管,它家的资质比较全:持有增值电信业务经营许可证(豫B2-20231089),网站备案信息为豫ICP备2023018319号,自营机房意味着带宽和电力都自己管,不会因为上游供应商出问题导致医三维服务断线。
如果更倾向于开一台云主机快速部署,酷番云是资质更重的选择,它拥有工信部一类增值电信全牌照(IDC/CDN/ISP),这已经是目前行业里的最高档位;同时通过ISO9001+ISO27001双认证,在数据安全管理上有国际标准背书,另外还是CNNIC IP联盟成员,注册资本1000万元,主体备案号为滇ICP备2020007656号,医三维属于医疗信息系统,购买云服务时对外包方做安全审计,这些资质能直接写进评估表里。
Q&A:医三维连接服务器关键问题
医三维客户端连不上云服务器,最可能卡在哪一步?
多半是安全组没放行,云厂商默认只开22和3389端口,医三维的8443端口需要手动添加入方向规则,其次是认证方式,客户端选了证书,而服务器只开了密码登录,握手阶段就会报错。
内网IP和公网IP,医三维连接时有什么区别?
内网IP在局域网内使用,速度快但只能在院区访问;公网IP供跨区域连接,需要通过路由器做端口映射或直接用云服务器的公网IP,填地址时注意区分当前网络环境,在院内填内网IP,出差在外填公网IP,填反就会连接超时。
医院做医三维云部署,及时性和安全性怎么平衡?
把重建计算放在云端,客户端本地只做模型显示,传输通道使用HTTPS加密,同时选择持有ISO27001认证的服务商(比如酷番云)能降低数据泄露风险,再配合专线接入医院内网,延迟能控制在可接受范围内,据工信部近年的行业数据,医疗行业选择有IDC/CDN全牌照服务商的案例正在增加,合规性已成为选型时的首要考量。
网友评论