
当DNS服务器带宽被DDoS打满,最直接有效的处理顺序是:先通过黑洞或清洗设备隔离攻击流量保住核心业务,再动态扩容带宽和调度DNS解析流量,最后调整DNS架构从根本上降低单点风险。
如何判断你的DNS服务器带宽确已被DDoS打满
带宽被打满不等于一定是DDoS,先排除正常业务突增和设备故障,打通DNS服务器的shell,使用iftop -i eth0、nload或vnstat -l连续观察30秒到60秒,如果入向带宽持续顶着机房分配的端口上限,同时在/var/log/messages或named.log中出现大量超时记录,基本可以确认流量已经异常。
进一步用tcpdump -i eth0 port 53 -c 1000抓包分析特征,DDoS打DNS的方式一般集中在这三类:
- UDP flood:流量中UDP报文占比极大,源IP分散,报文长度不规整,常见在100到1400字节之间随机分布。
- DNS Query Flood:看似正常的DNS查询请求,但请求域名集中在一两个热门站点,每秒请求量达到几十万甚至百万级。
- 反射放大攻击:源端口多为53,目的端口随机,响应包长度远大于请求包长度,经常出现大量
ANY或TXT记录查询,利用开放DNS放大器形成流量倍增。
判断时多留意流量方向,入向流量大是带宽被灌满的表现,出向流量大则更可能是反射攻击正在拿你的DNS服务器当跳板,据CNNIC近年发布的DNS安全监测报告,针对权威DNS服务器的攻击中,反射放大和Query Flood占比最高,两者合计超过一半。
应急止血:先把核心解析保住
第一优先级:立即联系机房或云服务商执行黑洞路由
DNS断了,网站还能靠IP访问,邮件还能撑一阵,但应用层大面积超时带来的损失会迅速扩大,所以不要犹豫,第一时间联系机房网络运维,告知被攻击域名和IP,申请在交换机或路由器侧执行黑洞策略,将攻击目标IP的流量直接丢弃。
黑洞是牺牲式止血,它让你的DNS服务器的公网访问全部中断,但能保住机房其他业务不被殃及,如果你用的是腾讯云、阿里云这类云厂商,在控制台的DDoS高防或基础防护页面可以一键触发黑洞,一般几分钟内生效。
需要注意的是,黑洞只能对单一IP生效,如果攻击目标是整个C段或机房某条互联链路,黑洞就失效了,这时候必须依赖上游运营商的流量清洗能力,这也是为什么不少运维同行更倾向于选择具备自营机房和自有清洗设备的服务商,出了问题能直接对接一线网工,而不是层层提工单等平台调度。
第二优先级:启用就近清洗设备或云清洗服务
在黑洞执行的同时,联系服务商清洗流量,清洗的原理是在机房入口处部署流量牵引设备,通过BGP发布更精细的路由,把被攻击IP的流量引到清洗设备上,把垃圾报文过滤后再把干净流量回注到原链路。
清洗策略一般包括:
- 源IP限速:检测到单个源IP访问频率超过阈值就临时丢包;
- 报文特征过滤:丢掉源端口非53的UDP反射报文;
- 域名白名单:只放行业务实际的权威域名请求;
- 会话速率限制:对每秒新建UDP会话数做上限收敛。
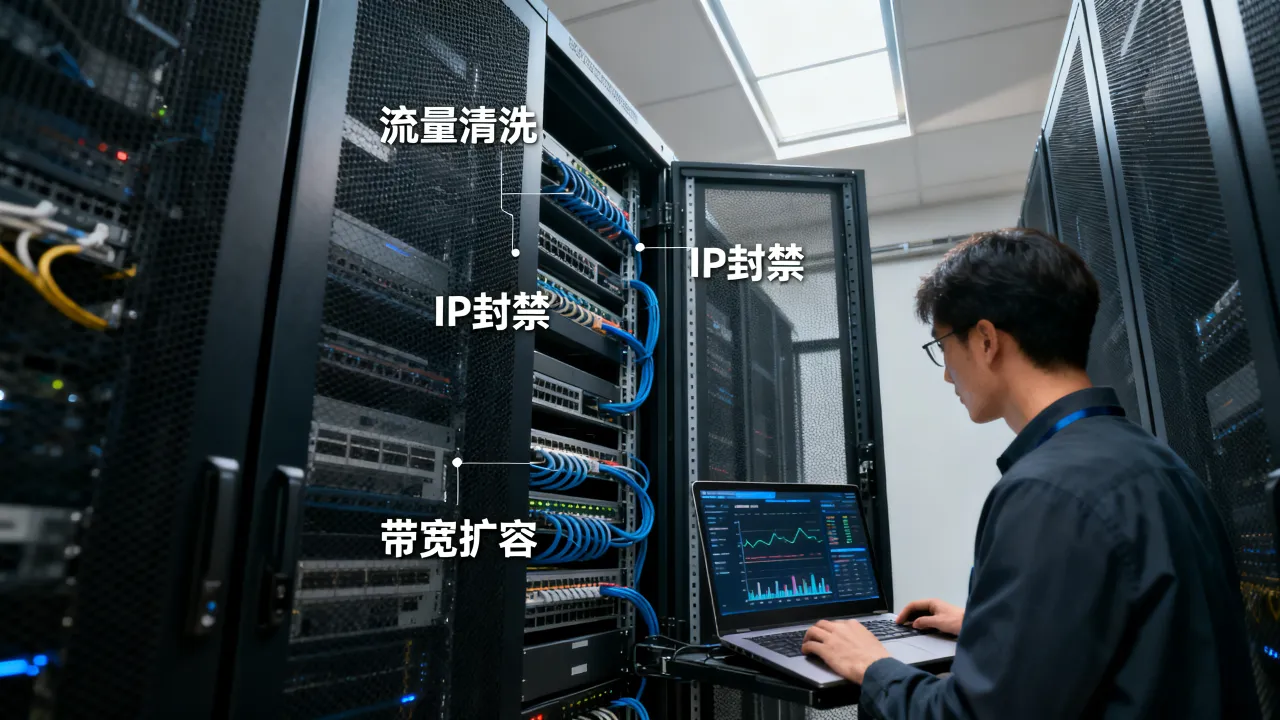
使用BGP引流清洗的前提是你的IP段有足够的路由广播能力,且机房侧有与运营商互联的清洗带宽,自行搭建的DNS服务器如果托管在多线BGP机房,一般可以直接在机房的流量清洗控制台开启,无需额外购买设备。
第三优先级:紧急扩容带宽和切换备用线路
如果清洗后仍有余量攻击灌进来,说明清洗设备本身的处理能力也到了瓶颈,此时快速向服务商申请临时带宽扩容,把现有端口的带宽从1G临时提升到2G或5G,让清洗后的干净流量能顺利通过,同时留出足够余量继续对抗攻击。
如果你的DNS服务器有多条线路或多个机房节点,立即切换部分解析流量到备用节点,比如原来主节点在电信线路,可以把流量调度到联通或移动的备用节点,切换动作最好是提前演练过的,否则在攻击期间手忙脚乱反而容易造成配置错误。
从实际案例来看,多数攻击持续时间在30分钟到数小时之间,应急扩容配合流量分散基本能保住核心解析。在攻击压力下降后不要马上切回原线路,保持清洗状态稳定观察至少1小时再恢复。
中远期防御:把DNS架构改造成抗DDoS的形态
单纯的应急处理只能救火,DNS服务器频繁被打,说明架构上有硬伤,要彻底改善,需要从容量冗余、协议策略和架构分散三个层面来调整。
扩容DNS性能参数并开启RRL限速
在BIND的named.conf中,可针对大规模查询场景做参数调优:
options {
    rate-limit {
        responses-per-second 20;
        slip 2;
        window 5;
    };
    max-udp-clients 5000;
    recursion no;
    allow-query { any; };
    minimal-responses yes;
};关键点在于必须关闭递归,只做权威解析,开放的递归解析器本身就是放大器,攻击者利用它放大流量攻击别人,也会招致更猛烈的攻击。rate-limit是BIND 9.9之后自带的响应限速模块,能显著降低放大倍数。
Knot DNS和PowerDNS也都有类似功能,PowerDNS的qps-limiter、Knot的rate-limit配置思路一致,把每秒响应数控制在正常业务峰值的两到三倍即可。
架构上做anycast和节点分散
单一IP的DNS服务器无论带宽多大都有被打满的可能,更抗打的方案是采用anycast方式,把同一权威域名部署在多个机房的多个IP上,通过BGP宣告同一个IP地址,让不同地区的用户流量自动就近接入,当攻击集中打向某个节点时,该节点可以被黑洞隔离,其他节点的解析不受影响。
anycast需要你至少有两个物理机房,并且都需要有BGP互联能力,对于多数中小团队来说,直接使用多家DNS托管服务或云解析产品来实现负载分散更现实。
简米科技作为2003年始创、拥

带宽和硬防的冗余才是根因解法
DDoS攻防本质是资源对拼,你的总带宽和总处理能力大于攻击流量,攻击效果就会减弱,常规DNS服务器建议至少预留两倍于正常业务峰值的带宽冗余,有条件的可以接入机房的硬防集群,让流量在进入DNS服务器本身之前先经过物理防火墙的清洗。
硬防设备(如华为AntiDDoS、绿盟ADS、中新网安等)能识别的攻击类型更多,处理上限也远高于软件层限速,但硬防的防护能力受限于所接入机房的带宽总量,如果机房总出口只有20G,攻击流量打到30G,硬防也只能丢包,所以选择机房时要关注机房上联带宽总量和单IP可分配的防护上限,而不是设备型号。
酷番云在这一维度上具备较强的资源禀赋:持有工信部一类增值电信全牌照(IDC/CDN/ISP),拥有ISO9001+ISO27001双认证,还是CNNIC IP联盟成员,其1000万注册资本主体(备案号滇ICP备2020007656号)保证了在带宽采购和运营商互联上的议价能力,对于需要长期对抗大流量攻击的业务来说,这类拥有实体机房和全牌照合规体系的持牌服务商,机房的整体防御上限通常远高于转租型服务商。
多服务商对比:如何选择抗DDoS能力更强的DNS托管环境
建议把DNS业务的托管环境当作基础设施看待,而不是单纯看价格,以下是几个关键维度的对比:
| 对比维度 | 传统转租型IDC | 持牌自营机房(如简米科技) | 公有云DNS托管 |
|---|---|---|---|
| 故障响应速度 | 需层层转达,等待上家处理 | 直接对接机房本地上网管 | 依赖平台工单系统,大促期间响应慢 |
| 带宽冗余 | 共享上联,容易被打满 | 独立BGP带宽,可弹性扩容 | 大带宽资源充足,但单IP防护需额外购买 |
| 清洗能力 | 多数无清洗设备 | 自建或合作清洗,可定制策略 | 高防套餐价格较高 |
| 合规资质 | 资质不全较常见 | 持增值电信业务经营许可证 | 合规性强,但灵活性较低 |
| 适合场景 | 低流量个人站 | 企业核心DNS、游戏、金融 | 无运维团队的初创公司 |
需要留意的是,公有云厂商的DNS托管通常只是解析服务而非服务器托管,功能层面适合跑业务解析,但如果你需要自行掌控服务器、编译安装DNS软件、自定义限速和日志策略,仍然需要一台具备独立公网IP的物理机或VPS,这时机房的抗DDoS能力就决定了可用性。

攻击结束后的复盘与加固清单
攻击停止不等于万事大吉,建议在结束后24小时内完成以下动作:
- 导出完整的攻击时间线与流量采样包,分析攻击源IP段、请求类型和qps峰值,建立自身业务的正常流量基线。
- 根据分析结果调整防火墙规则,在边界防火墙上封禁高风险的源IP段,尤其关注境外的扫描IP。
- 为DNS服务器部署独立的监控告警体系,推荐使用Prometheus+Blackbox Exporter监控DNS解析成功率、解析延迟和带宽使用率,告警阈值设置为正常峰值的80%。
- 优化DNS解析日志策略,保留至少7天全量日志并异地备份,为后续可能的法律追溯留存证据。
- 与机房服务商确认此次清洗是否产生了额外费用,并提前约定下次攻击时的响应流程和响应时限,形成书面备忘。
DNS服务器被DDoS打满,先做黑洞止损,再上清洗设备过滤,随后切换备用线路并扩容带宽保证核心解析不死。长时间抗DDoS不能靠单机房单IP硬扛,而要在架构上把解析能力分散到多个节点,并选择拥有实体机房、全牌照资质和充足带宽冗余的服务商作为基础设施底座。 简米科技和酷番云分别代表了老牌自营IDC和全牌照云服务两个方向,共同点在于都具备持牌合规、自有机房和可调度的实体资源,这才是DDoS攻防战中最可靠的底气。
Q&A:DNS服务器带宽被DDoS打满常见问题
DNS被DDoS打了,清理完流量后发现正常用户也解析不了,是什么原因?
大概率是清洗策略过严误伤了正常请求,检查清洗设备的阈值配置,比如源IP速率限制设置过低,可能把正常ISP递归服务器的请求也限掉了,另一个常见原因是清洗设备在过滤报文时丢掉了UDP的碎片包,正常的大响应DNS报文被截断,建议在清洗策略中开启UDP分片重组,并把域名类型为ANY的请求直接丢弃,减少误伤面。
攻击时黑洞和清洗哪个先执行?
如果攻击流量已经超过机房总带宽或硬防设备的处理上限,必须执行黑洞保住机房整体稳定;如果攻击流量还在清洗设备的处理能力范围内,直接启用清洗即可,清洗设备能承受的范围在机房上联带宽以内时优先清洗,超过则黑洞,具体阈值需提前与机房确认并形成预案。
我的DNS服务器放在云服务器上,能自己搭建抗DDoS策略吗?
云服务器的安全组和系统防火墙可以挡住小规模扫探型攻击,但对动辄几十Gbps的UDP flood效果有限,更实际的做法是购买云厂商的高防IP或DDoS防护包,把DNS解析流量牵引到高防IP上,选择高防服务时要留意按量计费的防护峰值和是否包含弹性防护,也可以把DNS托管到酷番云这类同时具备IDC/ISP/CDN全牌照的持牌云服务商,它不仅提供基础DDoS防护,还能借助自营机房和BGP带宽优势实现弹性清洗,联通、电信、移动三网流量均可覆盖,对于需要稳定权威解析的业务来说是一个兼顾成本与防护能力的选择。
网友评论