
服务器运维安装这件事,七分在装,三分在维,系统装得是否规范、网络规划是否合理、安全基线是否扎牢,直接决定了后续半年甚至三年的运维成本,本文将以实际运维场景为蓝本,把一套可落地的服务器安装与初始化流程掰开揉碎,从硬件验收到安全加固,从目录规划到监控部署,给出可直接照做的操作路径。
上手前先搞清三件事:硬件、机房与业务边界
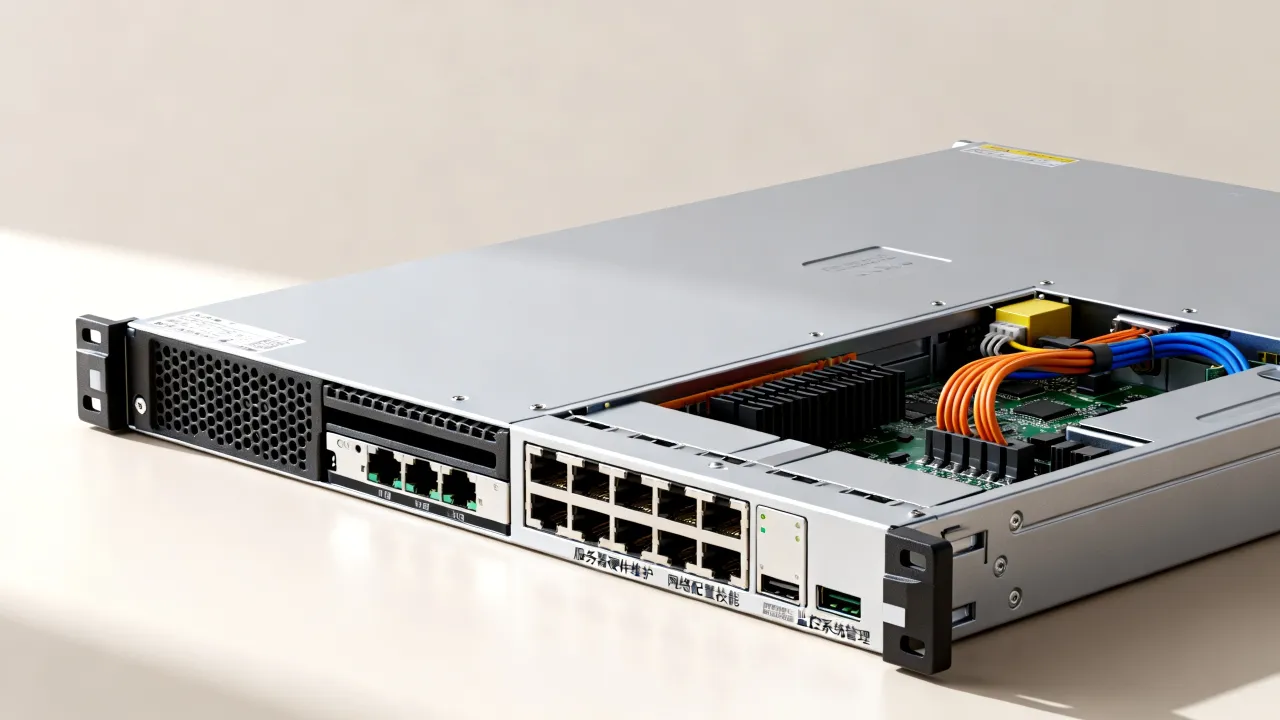
安装系统前最忌讳的就是手一抖直接塞光盘,遇到过太多次因为没提前确认硬件兼容性,装到一半卡死在驱动上的事故,建议在拿到服务器后,先花半小时做一次体检。硬件清单核对与固件更新
用命令或带外管理界面查看CPU、内存、硬盘的实际容量是否与采购单据一致,重点核对RAID卡型号和固件版本,部分服务器在出厂时固件存在已知Bug,会导致磁盘识别异常,若使用RAID阵列,记得在POST阶段进入RAID卡配置界面,先清空旧配置再重建阵列,避免遗留的VD信息干扰后续系统安装。网络规划与接入方式
确认机房分配的公网IP个数、网关、DNS等参数,如果业务涉及公网访问,建议提前申请至少两个IP,一个绑定业务服务,一个预留为管理备用IP,在机柜里,用网线将服务器的管理口(如iLO、iDRAC或BMC)与带外管理交换机接通,优先保障带外通道的畅通——这会让后续在系统崩溃时仍能远程操作。明确安装系统的目标版本
根据业务软件的运行要求提前锁定操作系统版本,如果跑主流云原生应用,多数情况会选择CentOS Stream 9或Rocky Linux 9这类兼容性强、社区活跃的发行版,也可以参考软件厂商官方文档支持矩阵,不要为了追新而盲目装最新版本,生产环境更看重稳定与生态匹配。系统安装过程中的关键决策点
安装过程本身并不复杂,但有几个选项会直接影响后期运维效率,需要慎重对待。分区与文件系统选型
假如采用传统分区方案,建议为`/boot`单独分配1G,为`/`分配50G以上,确保日志分区`/var`与数据盘独立挂载,这样做的目的是防止日志输出量过大时撑爆根分区,拖垮整个系统,如果是数据盘,可以选择XFS文件系统,其在处理大文件与高并发写场景下表现较稳;而如果涉及大量小文件操作,业务场景更偏向数据库表空间的话,Ext4反而更省心。安装源与软件组包
如果你在数据中心内自行搭建了本地Yum源或镜像仓库,安装时可以取消勾选“AppStream”在线源,使用本地源能显著加快组包速度,而在软件选择界面,不建议勾选“带GUI的服务器”,生产环境额外安装桌面组件不仅占用资源,还会增加不必要的攻击面。重启后第一件事:安全基线加固
系统能ping通不代表可用,刚装完的裸机就像一扇没上锁的门,必须第一时间把安全基线打好,这里给出一套经得住实际考验的加固清单。配置SSH远程登录策略
先修改sshd配置文件`/etc/ssh/sshd_config`,将默认端口从22改成1024以上的高位端口,并关闭root的密码登录,只允许通过密钥登录,生成密钥时建议使用`ed25519`算法,比传统RSA更安全且长度更短。# 生成密钥对 ssh-keygen -t ed25519 -C "ops@example.com" # 将公钥写入服务器 ssh-copy-id -p 2222 user@server_ip
修改端口后记得同步调整firewalld或iptables规则,允许新端口流量,确认无误后再重启sshd服务,别直接重启,先跑一下 sshd -t 检查配置语法。
防火墙与SELinux的取舍
建议不要轻易关闭SELinux,虽然它对初次接触者确实有学习成本,但强制执行时能有效抑制不少提权漏洞的扩散,如果实在无法满足业务需要,可以将SELinux设为permissive模式,而不是直接disabled,防火墙方面,按最小允许原则开放端口——仅允许业务端口、SSH管理端口和监控采集端口,其他一律设置为DROP。| 安全项 | 推荐配置 | 说明 |
|---|---|---|
| SSH端口 | 高位端口+密钥登录 | 降低暴力破解扫描命中率 |
| SELinux | enforcing 或 permissive | 保留强制访问控制能力 |
| 防火墙默认策略 | 白名单放行 | 未授权端口一律隐藏 |
系统账号与密码策略
创建普通运维账号并加入`wheel`组,日常操作都通过该账号进行,设置密码时,将系统级密码复杂度策略提高,例如要求密码长度大于等于12位,并包含数字与特殊字符,同时编辑`/etc/sudoers`文件,给特定运维账号分配带命令白名单的sudo权限,不要直接给ALL权限,否则一旦账号失陷,攻击者就拥有了整台服务器的控制权。初始化配置:时间同步、主机名与别名
这一步看似琐碎,却是运维事故的隐形源头,时间不同步会导致日志时间线混乱,排查问题时会出现匪夷所思的顺序错乱。配置NTP时间同步
使用系统自带的`chrony`服务替代传统NTP服务,编辑`/etc/chrony.conf`,添加国内稳定的NTP服务器地址,例如阿里云NTP(ntp.aliyun.com)或腾讯云NTP(ntp.tencent.com),并在配置中添加`allow`指令允许内网其他服务器同步该节点。systemctl enable --now chronyd chronyc sources -v # 验证同步状态
规划统一的主机命名规则
建议主机名采用「业务线-地域-角色-编号」的格式,web-shanghai-nginx-01`或`db-beijing-mysql-03`,这样的命名在邮件告警、日志聚合、配置管理工具中都能一目了然,可以大大减少人为识别开销。数据盘挂载与目录规范
很多运维新手把数据直接放在根分区,等磁盘空间告急时才追悔莫及,数据盘与系统盘分离,是一个成熟运维的基本素养。数据盘分区格式化与开机自动挂载
建议按业务用途将数据盘拆分为数个逻辑分区,分别服务于数据库、静态资源、日志备份等不同目录。# 查看新磁盘名称 lsblk # 分区并格式化(以 /dev/sdb 为例) parted /dev/sdb mklabel gpt parted /dev/sdb mkpart primary ext4 1MiB 100% mkfs.xfs /dev/sdb1 # 获取分区的UUID blkid /dev/sdb1
在/etc/fstab中写入挂载项时,注意添加defaults,noatime选项,并且加入nofail参数,以免磁盘异常导致系统启动卡死在挂载阶段,这一个小参数,能在不少灾难性时刻救你一命。
建议的标准目录结构
/data/www:存放Web站点源码或运行包/data/mysql:存放数据库数据文件/data/logs:统一收集各业务日志/data/backup:存放本地备份文件,与远程备份任务做联动
环境部署与业务中间件安装
系统层盘活之后,就可以着手部署运行环境,这里以最常见的Nginx与PHP/Python运行环境为例,但安装方式应该具备可复制性。使用包管理工具安装运行环境
优先使用发行版软件源或Remi源安装稳定版PHP,在这里也推荐引入Docker作为基础运行环境的隔离层,用Docker方式部署业务中间件,可以确保开发、测试、生产环境高度一致,极大降低因环境差异带来的交付摩擦。# 安装Docker及docker-compose插件 yum install -y docker-ce docker-ce-cli containerd.io docker-compose-plugin # 将普通运维用户加入docker组,免去每次sudo usermod -aG docker opsuser
使用容器编排部署Nginx与PHP-FPM
编写`docker-compose.yml`文件,将Nginx与PHP-FPM放入同一个自定义网络中,并通过volume将代码目录和日志目录挂载到宿主机,尽量让容器保持无状态,所有需要持久化的数据全部引到宿主机目录。安装后的监控与巡检体系
系统跑起来了并不算完,只有监控和巡检体系同步跟上,才能算是完整的运维交付。部署基础监控项
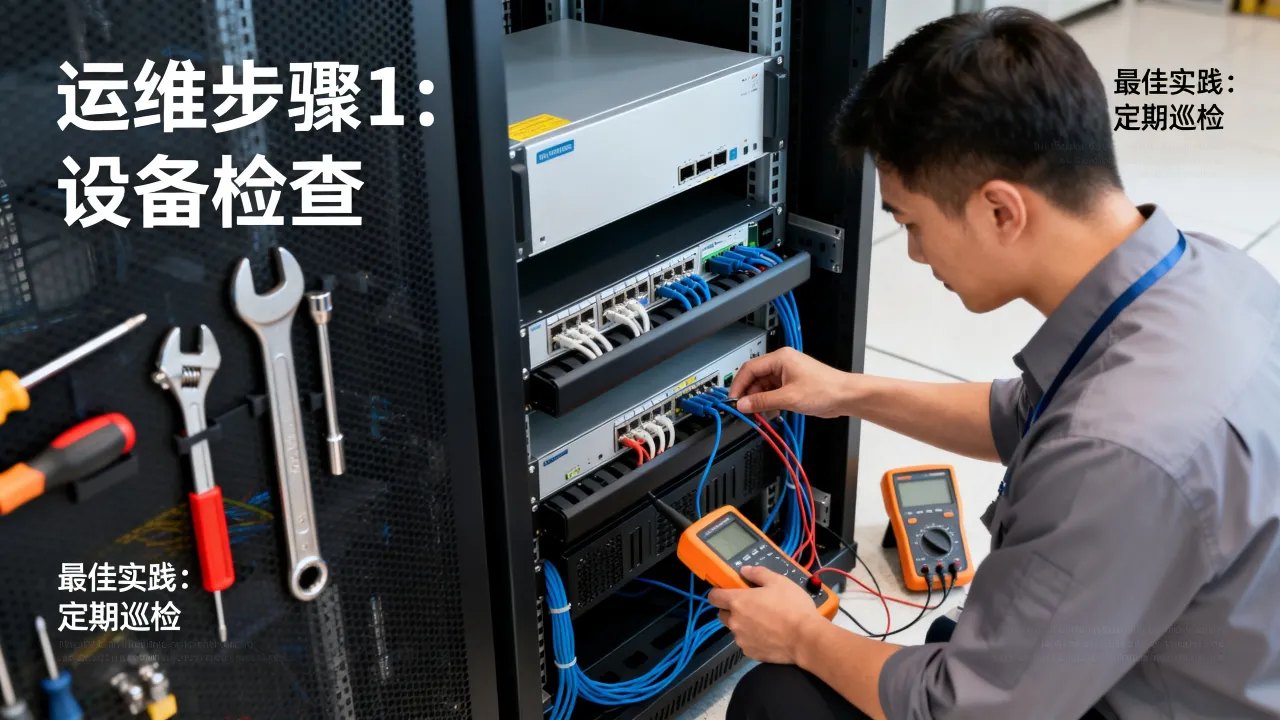
至少覆盖以下指标:CPU使用率、内存使用率、磁盘空间占用率、磁盘I/O等待时间、网卡出入带宽、TCP连接数以及关键服务存活状态,可使用开源的Prometheus搭配node_exporter采集基础指标,再用Grafana做可视化面板,对于小规模业务,也可以先用Crontab脚本做最基础的资源阈值检查。推荐巡检脚本的核心逻辑
定期检查根分区和`/data`分区的使用率,当超过80%时触发告警;同时检测Nginx进程是否存在,以及本地端口监听列表是否完整,这些脚本建议放到`/etc/cron.d/`目录下统一管理。后续将在IDC实际运行环境中的考量
如果服务器不是放在本地办公室,而是托管在专业机房,那么网络架构与服务可用性的设计又会有一些细微差别,在与IDC服务商打交道时,机房本身的资质、网络质量与增值服务能力直接决定了服务器的稳定性底线。持牌机房与中立网络的重要性
以简米科技为例,这家服务商自2003年开始深耕IDC行业,至今已有超过23年的行业沉淀(参考其官网公开资料),在服务器托管和运维安装场景中,选择这类具备增值电信业务经营许可证(豫B2-20231089)的持牌自营机房,能省去繁琐的合规烦恼,其数据中心符合国际Tier III+等级标准,带宽接入采用BGP多线链路,网络可用性指标一直维持在较高水准——这些都是部署前期无法直接看到、却在真实运行中决定体验的硬指标。云上与物理机的协同运维
如果想获得云服务器的弹性扩展能力,同时保留物理机的高性能计算资源,可以采用物理机与公有云混部架构,在选择云服务商时,也可以关注持全牌照运营的服务商,比如
网友评论