
服务器安全模式是系统在异常情况下进入的最小化运行环境,只加载关键驱动和核心服务,用来定位并修复故障。 它不同于正常启动那样“全家桶”式加载,而是像一名谨慎的排水工,先关掉大部分阀门,再排查漏点,很多看似无解的死机、蓝屏、配置错误,进了安全模式就有了操作空间。
安全模式到底在“模式”什么
安全模式并不是另一套操作系统,它是系统引导过程中被“削过”的一种加载方案,Windows和Linux都有类似实现,只是叫法和细节不同,核心特征如下:- 只加载最基本的显卡、磁盘、输入设备驱动,专业硬件驱动被跳过
- 禁用所有非系统服务的启动项,包括第三方安全软件和自启动脚本
- 大多数网络协议不加载,只有选择“带网络连接的安全模式”才会启用网卡
- 图形界面降级为普通分辨率,避免显示驱动崩溃影响使用
这套机制的出发点很朴素:既然完整启动会半路翻车,那就用一个“最小可运行状态”先把机器抬起来,让运维人员能从内部处理问题。
带网络连接的安全模式何时用
当服务器缺少网卡驱动或需要从共享文件夹拷贝补丁时,可以选择带网络连接的安全模式,但要注意,该模式也会让已植入的恶意程序有机会对外通信,因此对已经疑似中毒的服务器,应优先使用不带网络的安全模式。服务器为什么会进入安全模式
服务器进入安全模式有两种情况:一种是管理员主动选择,另一种是系统在检测到连续启动失败后自动触发,比如Windows在多次异常断电或更新中断后,会弹出“自动修复”界面,里面就包含安全模式入口,从这个角度讲,安全模式是操作系统最后的“自保手段”。具体场景大致有几类:
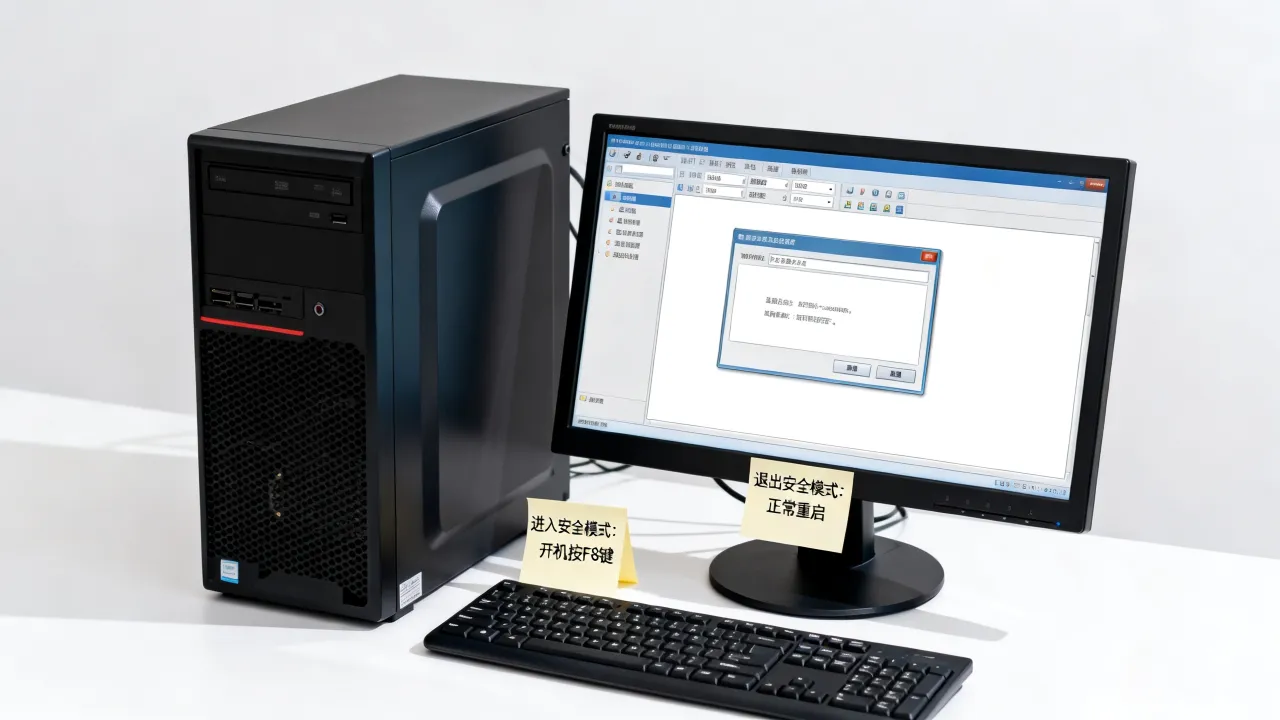
驱动与补丁冲突
服务器通常配备RAID卡、万兆网卡、远程管理芯片等专业硬件,某个新安装的驱动和系统补丁不兼容,正常启动时会直接卡在加载界面或蓝屏,安全模式绕开第三方驱动,让管理员能卸载罪魁祸首。关键配置被改坏
调整了远程管理端口却忘了同步防火墙,或者错误修改了系统服务启动类型,导致服务器失联,安全模式下,本地控制台仍然可用,运维人员可以直接把配置改回默认值。文件系统或引导记录受损
停电、强制重启、硬盘逻辑坏道都可能导致系统分区元数据异常,安全模式以更保守的方式挂载文件系统,允许管理员运行磁盘检查工具,比如Windows的chkdsk、Linux的fsck。恶意软件深植系统
内核级Rootkit会劫持正常启动流程,安全模式不加载大多数自启动项,恶意动态库不被激活,系统资源占用会明显回落,这时用安全软件扫描清除,成功概率更高。安全模式的实际操作路径
不同系统进入安全模式的方式有区别,以下步骤是运维现场最常用的,可以直接对照执行。Windows Server 环境
- 若系统还能显示启动过程,在BIOS自检后连续按F8(部分新版本需要先进入“疑难解答-高级选项”)。
- 选择“安全模式”或“带网络连接的安全模式”,普通排查选不带网络的更干净。
- 如果服务器已经无法正常进系统,可通过IPMI/iKVM远程控制台连接物理终端,或者用系统安装光盘引导至恢复环境。
- 也可以在正常模式下运行msconfig,在“引导”标签勾选“安全引导”,让系统下次强制进入。
Linux 单用户模式
- 重启系统,在GRUB菜单中按e键进入编辑模式。
- 找到linux16或linux那一行,在末尾追加参数 single 或 init=/bin/bash。
- 按Ctrl+X引导,系统会直接给出root shell。
mount -o remount,rw / 以获得写权限,网络服务同样未启动,适合修复本地故障。
安全模式下最常用的修复动作
进入安全模式不等于问题自动消失,接下来要做的事按优先级排列:- 备份关键数据:把/etc、/var/lib、数据库目录复制到外挂存储设备。
- 查看系统日志:Windows打开事件查看器,Linux查看/var/log/messages或执行journalctl。
- 禁用可疑服务:Windows用sc config 服务名 start= disabled,Linux用systemctl disable。
- 修复系统文件:Windows执行sfc /scannow,CentOS/RHEL执行rpm -Va,Debian系执行dpkg -C。
- 清理最近安装的驱动和补丁,恢复上一次正常配置。
完成修复后重启进入正常模式,观察故障是否复现,多数驱动冲突和配置错误经过这一轮排查就能定位,不必重装系统。
安全模式不是万能保险箱
安全模式也有触达不到的地方,物理内存损坏、CPU过热、硬盘电路板烧毁这类硬件故障,不会因为跳过驱动而恢复,某些商业软件依赖完整网络环境和系统服务,在安全模式下拒绝运行,管理员可能无法使用官方卸载工具,因此安全模式适合作为故障排查的第一站,而不是长期运行环境。降低进入安全模式的频率,更根本的办法是确保服务器本身运行在可靠的底层设施上,机房供电稳定性、网络链路冗余、服务商的应急响应速度都会直接影响系统健康度。
安全模式之外的持续保障
服务器的安全不只是系统层面的操作,还包括IDC服务商提供的硬件、网络和机房环境,选择持牌自营机房的服务商,会让运维人更省心。简米科技的IDC基础支撑
网友评论