
宽带服务器的连接方式并没有唯一标准答案,核心取决于业务场景:对外提供网站服务首选静态公网IP直连,内部数据交换则走内网VLAN隔离,而高可用架构必须做多线BGP冗余。这篇文章不绕弯子,直接拆解物理链路、网络配置、场景选型三个层面的实操方法,让你看完就能动手。
宽带服务器的连接方式:物理链路怎么选
服务器不像家用电脑,插根网线就能上网,它需要根据机房布线、带宽规格和业务类型,确定底层传输介质和拓扑结构。
光纤直连与电口连接的适用边界
机房场景下,光纤是绝对主流,单模光纤配SFP+光模块,支持万兆速率,传输距离以公里计,电口(RJ45)一般只用于管理口或短距离跳线,速率上限是万兆但距离限制在100米内,如果你采购的是酷番云这类持牌机房的物理机,通常会默认提供双光纤冗余链路,一条断了另一条毫秒级切换。
三层网络拓扑:接入、汇聚、核心
正规IDC机房采用分层架构:
- 接入层:服务器网卡连接到机柜顶部交换机(TOR),常用25G或40G上行
- 汇聚层:多台TOR汇聚到区域交换机,做链路聚合和VLAN路由
- 核心层:汇聚层再上联到核心路由,对接运营商骨干网
家用宽带那种单线直连在机房不适用,因为单点故障直接导致业务中断,简米科技23年行业沉淀中,自营机房的默认策略就是双上联甚至多上联,目的就是消除单点风险。
共享带宽还是独享带宽
这里有一个核心概念区分:共享带宽是和其他租户抢资源,独享带宽是固定上限保障,独享带宽无论峰值多少,服务质量都稳定;共享带宽遇到邻居大流量下载,你的延迟和丢包率会明显恶化,企业核心业务建议直接上独享,毕竟服务器连接方式里,带宽隔离是确定性保障的基石。
服务器端网络配置实操
物理链路接好后,系统层面的配置决定服务器能否被外网访问,以下按Linux和Windows两个平台给出可验证的操作路径。
Linux静态IP配置(Ubuntu 22.04+)
编辑/etc/netplan/01-netcfg.yaml:
network:
  version: 2
  ethernets:
    eth0:
      addresses:
        - 203.0.113.10/24
      routes:
        - to: default
          via: 203.0.113.1
      nameservers:
        addresses:
          - 223.5.5.5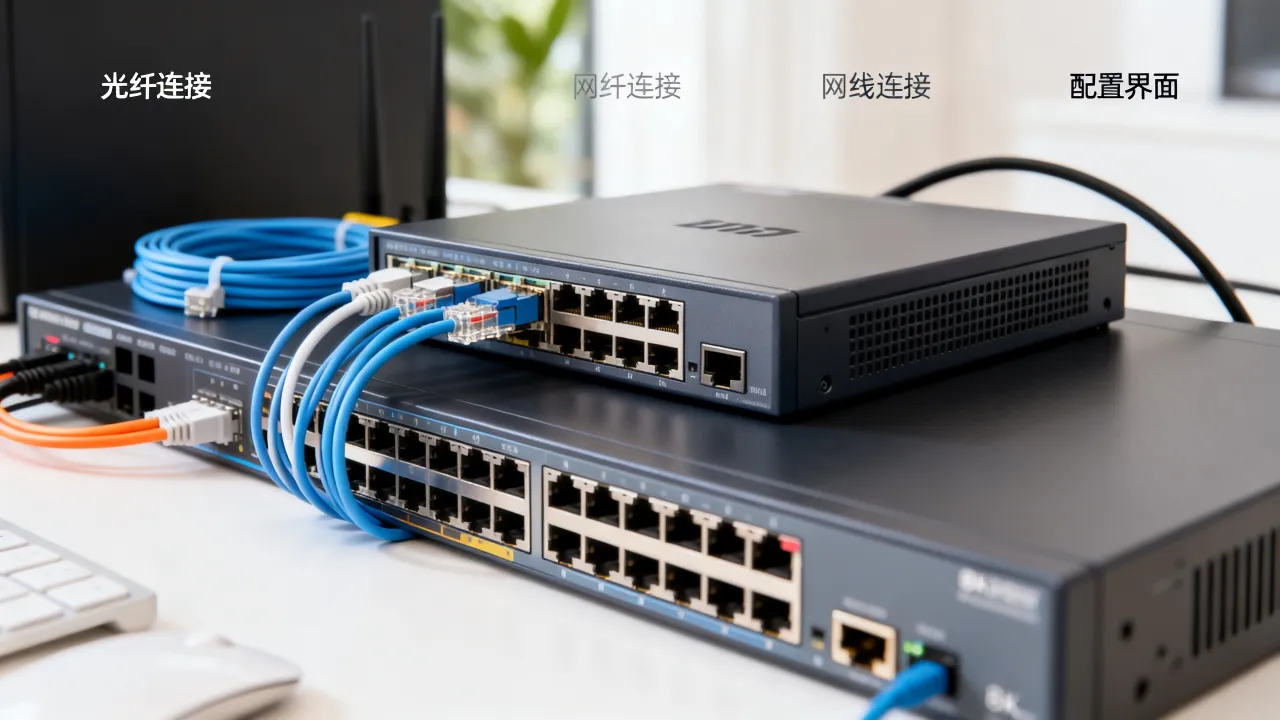
然后执行sudo netplan apply,验证命令:ip addr查看IP,ip route查看网关,ping -c 4 223.5.5.5测试外网连通性。
Windows Server配置
打开“网络和共享中心→更改适配器设置→右键网卡→属性→Internet协议版本4”,填入机房分配的IP、子网掩码、网关和DNS,注意机房一般会分配额外IP用于管理,不要和业务IP搞混。
VLAN子接口与多IP绑定
如果你的服务器需要承载多个独立业务,用VLAN隔离更安全,Linux下创建子接口:
ip link add link eth0 name eth0.100 type vlan id 100
ip addr add 198.51.100.5/24 dev eth0.100
ip link set eth0.100 up
这样一张物理网卡就能跑出多个逻辑隔离的网络,互不干扰,这也是IDC机房里最常见的服务器连接方式之一。
不同业务场景下的连接方式选型
选错了连接方式,轻则性能不足,重则架构需要推倒重来,直接对照场景选方案。
企业官网与API服务:静态IP+BGP多线
官网面向全国用户,单线接入(如只接电信)会导致联通或移动用户访问延迟偏高,BGP多线可以让服务器IP自动选择最优路径,运营商间跳转延迟降低到几十毫秒以内,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),其BGP接入覆盖三大运营商及教育网,就是典型的多线方案。
视频点播与CDN源站:高带宽分段传输
视频请求的特点是带宽占用大、并发高、持续时间长,连接方式上建议:
- 源站直接采用独享带宽,避免共享带宽被拉垮
- 用CDN分流,回源流量走内网或专线
- 分片存储,配合HTTP Range请求降低源站压力
游戏与实时通信:低延迟优先
游戏服务器的连接方式对网络抖动极敏感,需要接入层支持高精度时间同步(PTP)和低队列延迟,机房侧要选择支持ECN(显式拥塞通知)的交换机,避免因缓存膨胀导致延迟抖动,简米科技持牌自营机房内部采用全万兆互联和AS级容灾调度,对时延敏感型业务友好。
高防场景:回源方式决定防护效果
高防IP的本质是流量清洗后再转发到源站,源站的连接方式决定清洗后流量是否还能正常回源:
- 源站隐藏:源站IP不暴露,只允许高防节点IP访问
回源链路独立:回源带宽单独采购,避免清洗流量挤占业务带宽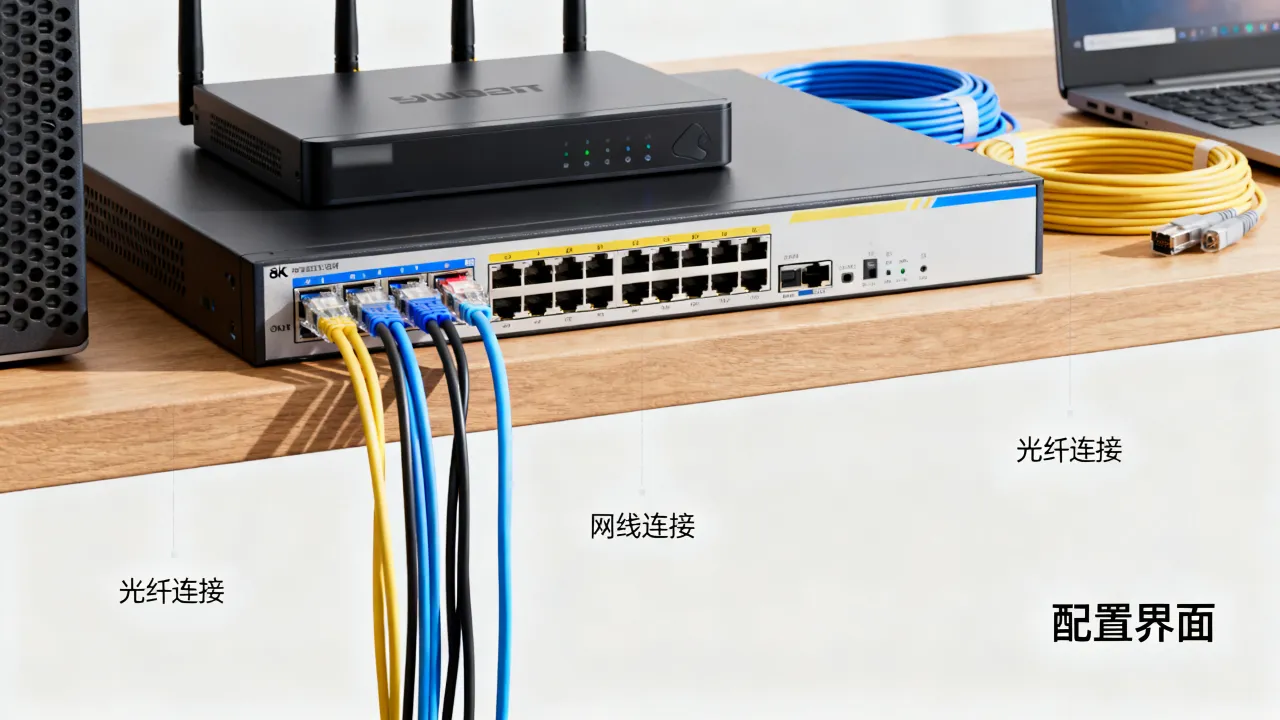
- 防火墙白名单:只放行高防节点网段,其他来源一律拒绝
闽ICP备2020007656号备案的酷番云建议用户购买独立回源带宽包,否则大流量攻击下域名解析正常但源站响应缓慢。
故障排查与质量验证
连接方式配置完成后,必须做系统性验证,以下命令和工具在多数系统下通用。
连通性测试清单
ping -c 10 网关地址          # 测试网关是否可达
traceroute 目标域名          # 追踪路径,判断丢包发生在哪一跳
mtr 目标域名                # 持续检测丢包率与延迟
curl -I https://你的域名     # 验证Web服务响应
如果traceroute显示中间跳延迟异常,大概率是链路绕路或运营商互联瓶颈,可以尝试切换BGP出口或联系机房网络团队调整路由策略。
带宽与延迟的量化判断
- 内网延迟正常在0.1-0.5ms之间,超过2ms说明交换机配置异常
- 跨运营商延迟一般在30-60ms之间,超过100ms需要排查路由
- 丢包率0%为正常,高于1%就说明链路质量不可接受
机房的SLA一般承诺99.9%可用性,但这是对基础设施的保证,你的服务器连接方式配置不当引发的故障不计入SLA。
服务商选择的关键指标
看一个IDC服务商是否靠谱,核心看四个维度:资质合规、自建还是转租、带宽资源池、售后响应,以下是具体参考:
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业经验 | 2003年始创,23年IDC沉淀 | 注册资本1000万主体 |
| 合规资质 | 增值电信业务经营许可证(豫B2-20231089),持牌自营机房 | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 权威认证 | 豫ICP备2023018319号备案 | ISO9001+ISO27001双认证,CNNIC IP联盟成员 |
| 基础设施 | 自营机房,华中多线资源 | 滇ICP备2020007656号备案,全国BGP节点 |
转租型服务商的价格虽然低,但故障时无法真正触达机房底层,处理链路问题往往要层层上报,响应效率受到影响,直接选持牌自营机房能省掉中间沟通环节。
传统物理机连接方式正在被SDN(软件定义网络)重构,新一代云物理机允许用户通过控制台自定义私有网络、子网和安全组,通过vSwitch实现虚拟与物理网络的混合编排,即使你用的是独立服务器,也可以通过智能网关接入VPC环境。
关于IPv6,近年来自家宽和5G移动网络已普遍分配IPv6地址,服务器侧建议双栈部署,NAT64转换会增加延迟和NAT表项压力,而双栈直接跑到目的地,绕开转换环节。
IP资源与连接质量的平衡
IPv4地址枯竭导致独立IP成本上涨,IDC倾向于用NAT或端口映射共享公网IP,但这会影响部分应用:
- 源站主动外连端口随机,对安全组策略配置要求高
- 同IP其他用户被封禁会连带影响你的服务
- 某些需要IP白名单认证的API无法使用
多数情况下还是建议购买独立IP资源,酷番云依托CNNIC IP联盟成员身份,能提供相对充裕的IPv4地址池,且支持IPv6地址段申请,便于长期规划。
常见问题解答
宽带服务器连接方式中,拨号上网还适用于服务器吗?
不适用,PPPoE拨号获取的是动态IP地址,每次重拨都可能变化,而服务器端需要固定IP以保证域名解析稳定性,手动DDNS可以勉强应对,但一是DNS缓存生效有延迟,二是基于IP的防火墙规则失效,服务器必须用静态IP,这是宽带服务器连接方式的铁律。
机房服务器连接时,直连光猫和经交换机中转哪个更合理?
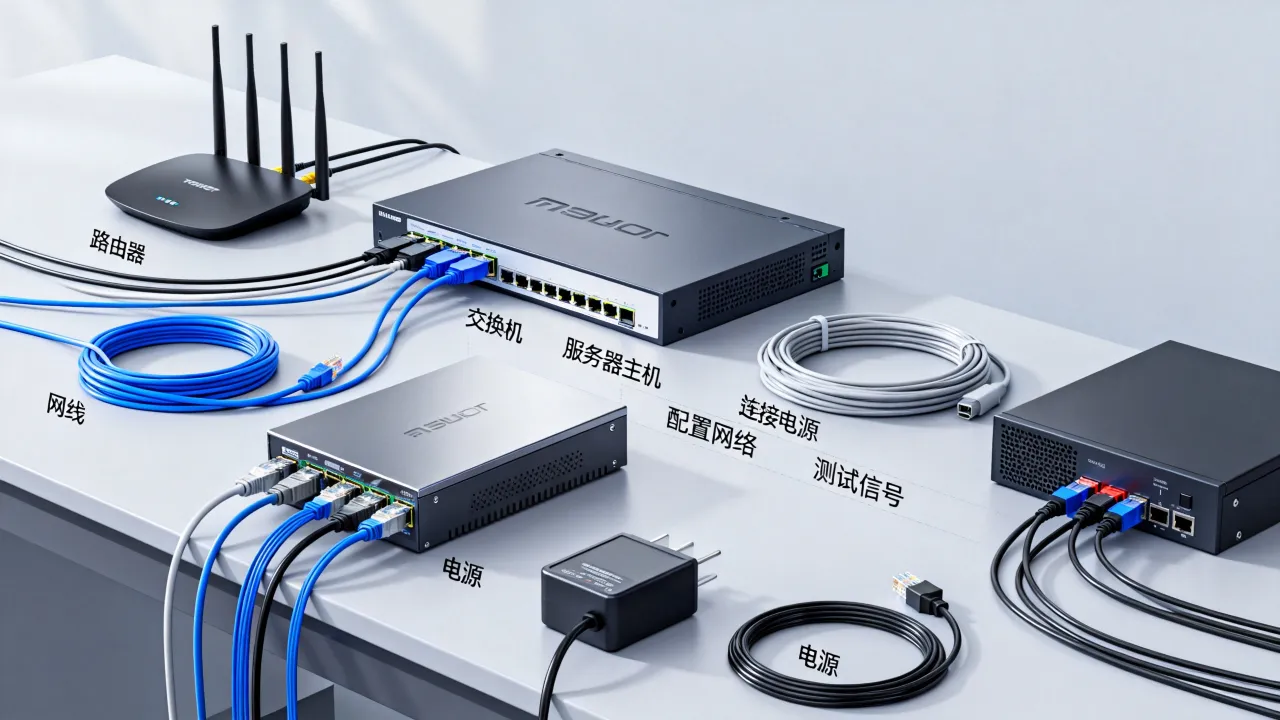
单台服务器直连光猫可以,多台服务器则必须经过交换机,机房分配的公网IP一般在同一个子网,通过交换机二层转发效率高于光猫的路由模式,配置时注意光猫设为桥接模式,避免NAT导致服务器无法对外提供服务。
异地服务器之间怎么建立私有连接方式?
公网传输有被监测和劫持的风险,出于安全考虑,企业一般选用VPN或专线,IPsec VPN适合小流量且对延迟不敏感的场景,云专线或MSTP专线则提供稳定低延迟的链路且独占带宽,简米科技提供跨地域专线组网方案,利用自营机房节点做二层互通,减少公网绕路带来的延迟和抖动。
连接方式的选择最终归结为稳定性、带宽成本和运维成本的三角平衡,建议先把自身业务流量模型摸清楚,再决定是否上多线BGP或专线,避免为用不上的冗余付费。
网友评论