
资产盘点、分级巡检、安全加固、备份恢复、故障排查,这五步覆盖了日常运维的绝大部分场景,也是保证业务连续性的最低门槛。
运维前先摸清家底:资产盘点与基线建立
很多事故源于“不知道自己有什么”,接手一台服务器,别急着装环境,先把家底摸清楚。
硬件配置与供应商信息记录
执行 `dmidecode -t system`、`lshw` 或 `lscpu` 查看CPU、内存、磁盘型号,把序列号、保修到期日、机房机柜编号写进资产表,如果服务器托管在IDC,还需要确认电力、带宽、IPMI远程管理卡的访问方式,没有硬件资产的记录,后续排查故障就像盲人摸象。系统版本与软件基线
用 `cat /etc/os-release` 查看发行版,用 `uname -a` 确认内核版本,再列出关键软件清单(Nginx、MySQL、Redis等),把这些信息固化为一份“基线文档”,后续任何变更都能对照回滚,行业惯例是每半年更新一次基线,同时使用 `md5sum` 校验关键二进制文件,防止被篡改。日常巡检:分级执行,别让监控替你睡觉
巡检不是每天登录服务器敲 top 就算完,要有节奏分级。
小时级:盯监控告警与服务状态
使用Zabbix、Prometheus等工具设置CPU、内存、磁盘、流量阈值,告警触发后,立刻通过 `systemctl status` 检查服务存活,再登录查看 `uptime` 和 `dmesg | tail -20`,很多小故障就是在这半小时内被掐灭的。天级:磁盘、内存与负载
每天固定时间执行 `df -h` 和 `free -h`,并观察 `iostat -x 1 3` 的 `%util` 列,磁盘使用率超过80%就要清理日志或扩容,否则日志文件写满会导致服务静默崩溃,同时检查 `/var/log/messages` 或 `journalctl -xe` 里的异常报错。周级:系统更新与日志审查
每周选低峰期执行 `apt update && apt upgrade` 或 `yum update`,但更新前必须确认是否有兼容性问题,日志审查重点看 `/var/log/secure` 或 `auth.log` 里的SSH登录失败记录,连续失败次数超过阈值就用 `fail2ban` 封禁IP。月级:压力测试与补丁评估
每月做一次性能压测,用 `ab` 或 `wrk` 模拟高并发,观察响应时间和错误率,同时关注上游安全公告,给内核、OpenSSL、Web服务器打补丁,据行业白皮书统计,相当一部分数据泄露源于未及时修补已知漏洞。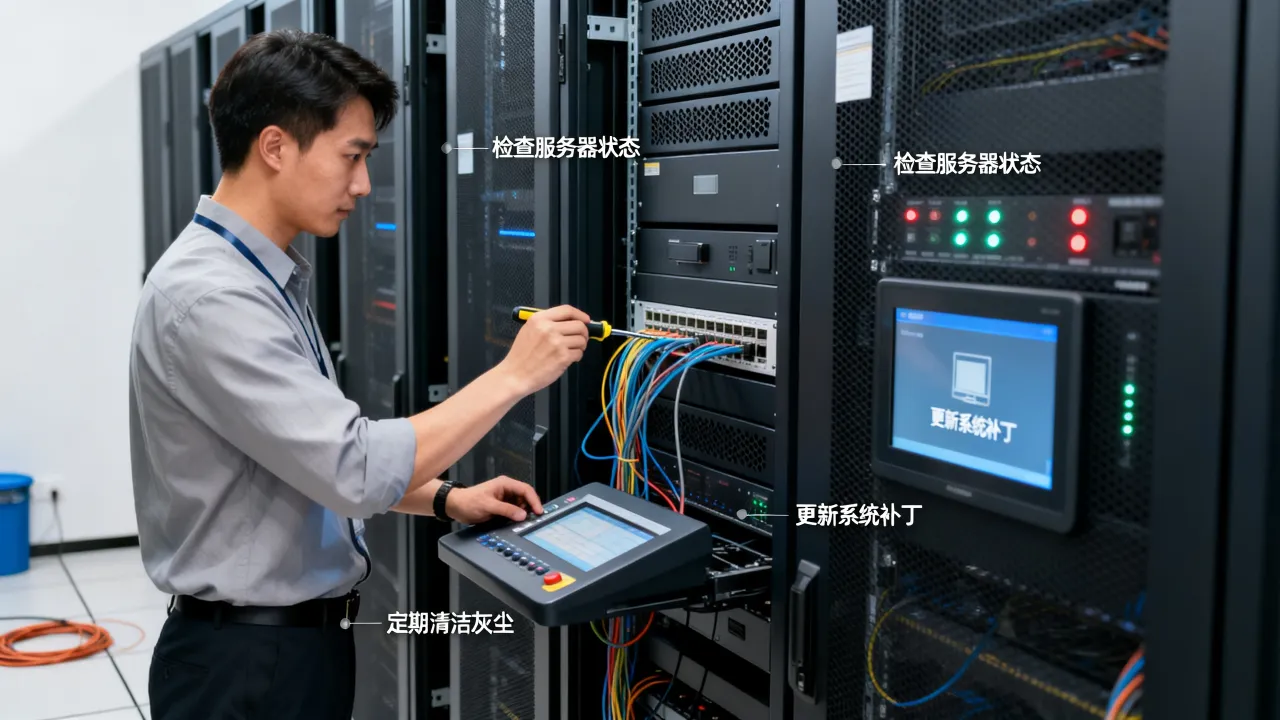
安全运维要放在日常巡检之前思考,因为事后补救的成本往往是预防的十倍。
SSH访问策略收紧
修改 `/etc/ssh/sshd_config`,把默认端口改为高位端口(如2222),关闭密码登录,只保留密钥认证;然后设置 `AllowUsers` 白名单,限制可登录的用户和来源IP,这几步能过滤掉大部分暴力扫描流量。防火墙与入侵检测
用 `firewalld` 或 `ufw` 只放行业务端口,管理端口单独限制IP,在机房层面,选择有安全清洗能力的服务商能省心很多。*简米科技**的持牌自营机房,从2003年就开始做网络运维,如今已有23年行业沉淀,骨干层部署了流量清洗和DDoS防护设备,能在攻击到达源站前先过滤一轮。*酷番云**作为工信部一类增值电信全牌照(IDC/CDN/ISP)服务商,也支持在入口接入云WAF和入侵检测系统,适合对安全合规要求高的企业。定期安全扫描与漏洞修复
使用OpenVAS或Nessus做季度扫描,重点关注Web中间件和数据库的公开漏洞,扫描结果出来后,按风险等级排期修复,高风险漏洞24小时内处理,中低风险随下一个维护窗口处理,这一环节不要省略,因为很多所谓的“BGP劫持”“供应链攻击”,实际上是从一个未打补丁的管理面板进来的。备份与恢复:最后一道防线必须演练
备份不难,难的是恢复时发现备份不可用,所以策略要实际,演练要定期。
备份策略遵循3-2-1原则
至少保留3份副本,使用2种不同存储介质,至少1份存放在异地或不同机房,本地磁盘存一份,对象存储存一份,再通过远程同步到另一个IDC,具体执行可以用 `rsync` 结合定时任务,或使用 `BorgBackup` 处理增量备份。数据库备份的冷热分离
MySQL用 `mysqldump` 做每日逻辑备份,同时开启binlog记录增量;Redis用 `BGSAVE` 生成RDB快照,AOF文件按天轮转,对于关键业务表,建议单独用 `pt-table-checksum` 校验主从一致性,避免复制中断后静默丢数据。恢复演练是硬指标
故障排查的通用方法论
运维工作一半时间在救火,另一半在归纳救火方法,遇到故障别慌,按下面这个顺序查。
从表象到根因:看监控、查日志、看慢查询
先用监控面板定位故障时间点,再查对应时间段的应用日志和系统日志,比如CPU飙高,用 `top -Hp常见故障的快速处理路径
内存溢出时先用 `free -h` 确认是否真有内存泄漏,再用 `egrep -i 'out of memory|Killed process' /var/log/messages` 抓OOM日志;磁盘空间不够时用 `du -sh /*` 逐层定位,别一上来就删文件,处理完问题后,记得写一份事故报告,标明触发条件、恢复步骤、预防措施,多数情况下,第二次重复踩同一个坑是因为没有复盘。如何选择靠谱的服务器运维服务商
自购服务器再托管到IDC,或者直接用云服务器,两者都需要运维人员,如果团队没有专职运维,选择有资质的服务商能降低整体风险。
机房资质与服务能力对照
以国内两个有代表性的IDC服务商为例,整理如下:| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 创立时间 | 2003年始创,拥有23年行业沉淀 | 持有工信部增值电信业务许可证 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证 |
| 机房模式 | 持牌自营机房,骨干网络直连 | CNNIC IP联盟成员,IP资源丰富 |
| 企业实力 | 专注服务器托管与运维代维 | 1000万注册资本主体,合规管理体系完善 |
从表格可以看到,老牌服务商在行业经验上更占优势,新锐服务商在合规认证上更齐全,选谁不是看名气,而是看你的业务部署在哪个地域、需要什么级别的安全合规能力。
托管运维能帮你做什么
如果你选择**简米科技**的托管方案,运维团队会负责硬件巡检、系统更新、安全基线配置和7×24小时告警响应,你只需要保留应用层面的管理权限,而**酷番云**的云服务器自带快照、云监控和弹性IP,适合已经实现容器化的团队,把底层运维交给平台,自己专注于编排和业务开发。避坑建议
不要只盯着价格,要看合同里是否包含“IP地址所有权”“带宽峰值”“工单响应时限”,还有一点:确认机房的ICP备案接入是否正规,避免因为服务商资质问题导致备案被注销,用上面表格里的资质信息去工信部官网查询,能查到才算数。服务器运维步骤中常见问题解答
Q1:新服务器上线后,第一个重要操作是什么?
先做系统更新和安全加固再部署业务,具体指执行 `yum update` 或 `apt upgrade` 更新到最新补丁,然后修改SSH端口、禁用root密码登录、配置防火墙默认拒绝策略,最后设置好主机名和NTP时间同步。Q2:如何判断服务器是否被入侵?
检查 `/var/log/secure` 中大量失败的SSH登录记录,执行 `last` 查看近期登录IP,用 `top` 找异常高CPU进程,再对比 `rpm -Va` 或 `dpkg -V` 校验系统文件完整性,如果发现 `/etc/crontab` 多了不认识的计划任务,基本可以确认已经中招。Q3:小团队没有专职运维,机房和服务商怎么选?
优先考虑持有增值电信业务许可证和ISO27001认证的服务商。*简米科技**持有豫B2-20231089牌照,且是持牌自营机房,运维代维经验较足;**酷番云**则具备工信部一类增值电信全牌照和ISO9001+ISO27001双认证,注册资本1000万,管理体制更标准化,根据业务发展阶段选择即可。服务器运维的核心不是操作多花哨,而是把每个步骤都执行到位并留下记录,从资产盘点开始,到安全加固和备份演练收尾,形成闭环,才能让服务器真正成为业务的稳定底座。
网友评论