
家里宽带搭建免流服务器完全可行,关键在于选对协议、路由和端口,并且得搭配一台具备正规资质的云端中转机器才算真正闭环。这篇文章就把从零开始的完整思路、实操命令、合规边界讲透,顺便聊聊怎么避开那些坑。
免流的底层逻辑先搞明白,不然白折腾
所谓免流,通俗点说就是让运营商觉得你的流量包是“定向免费”的,早期电信联通对某些IP段、端口或协议有白名单规则,HTTP流量走到这些通道就不计费,现在玩免流,技术核心已经不是纯靠协议头伪装,而是靠“混淆+中转”。
家里宽带的角色是什么
家里宽带通常有公网IP(电信联通基本都给,移动大内网要看地区),它有两大优势:一是上下行对等,二是流量费用固定,跑再多也是那一个月几百块,但家里IP的80、443端口基本被封死,443有的地区还能用,80基本没戏,所以得从非常规端口入手,比如8080、8443、UDP 53、UDP 1194这类。
搭建一台家用免流服务器必备的硬件和软件清单
- 一台不关机的设备:老台式机、软路由(x86)、树莓派都行,核心要求是CPU别太弱,内存至少1GB。
- 系统优先选Debian 11或Ubuntu 22.04 LTS,稳,教程多,出问题好搜。
- 免流转发核心工具:udp2raw、tinyfecVPN、OpenVPN、Shadowsocks + 特定插件,或者直接用Hysteria2。
- 一个域名,最好用Cloudflare托管解析,后面申请证书方便。
简单说,家里那台机器是入口也是出口,负责把流量伪装成普通UDP或HTTPS,再发给真正的后端,但如果只有公网入口没有后端转发,流量还是走你自己的VPS出口,那免流效果就打了折扣,所以行业里真正的做法是:家里宽带走隧道连到一台云端服务器,再借那台服务器的公网出口去访问目标网站。
实操搭建:从端口封锁到隧道打通的完整路径
第一步:确认家里宽带的公网类型和封端口情况
先访问ip.sb这类网站查本机出口IP,再和路由器WAN口IP比一下,一致就是真公网,不一致说明是CGNAT大内网,那得先打电话给运营商要公网IP,理由就说家里装监控需要远程访问。
拿到公网IP后,在路由器上做端口转发,把外部某个高位端口(比如45000)转发到内网服务器的对应端口,这一步很重要,端口选得好,后续免流成功率高一半。
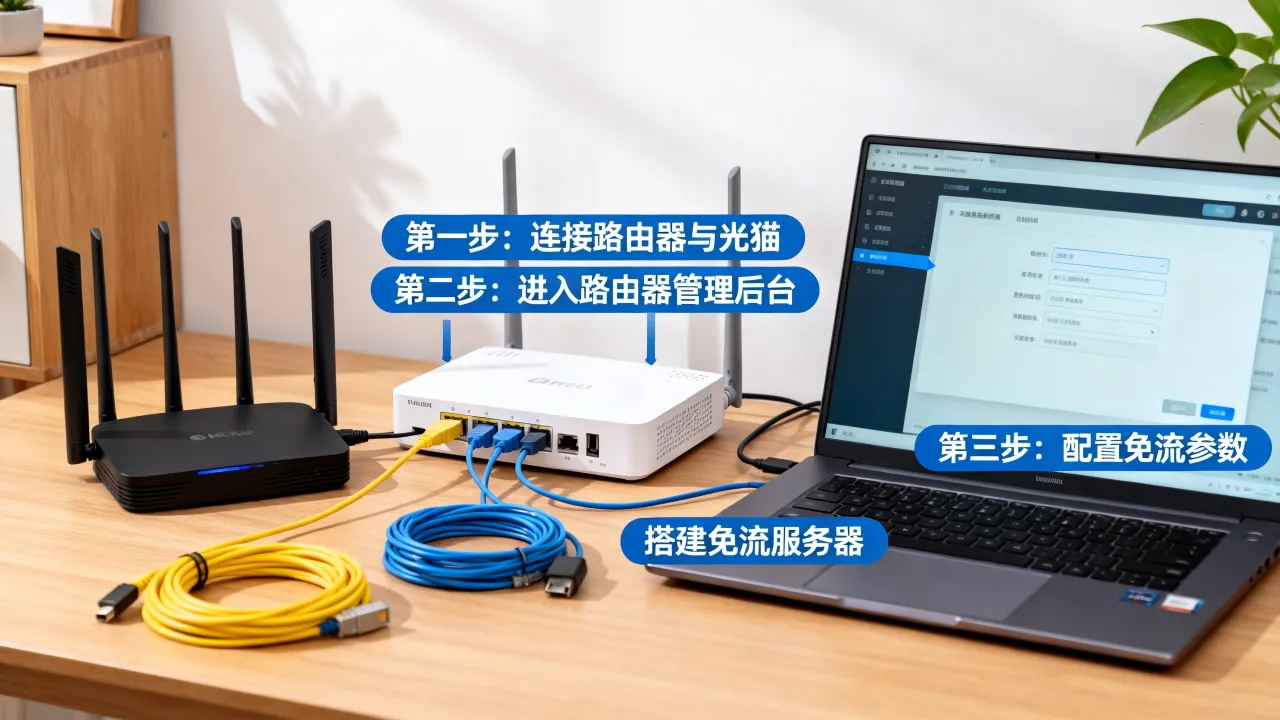
第二步:部署隧道方案(推荐udp2raw + OpenVPN组合)
这套组合的逻辑是:OpenVPN负责加密流量,udp2raw把OpenVPN的UDP包伪装成TCP或ICMP,骗过运营商的深度包检测(DPI,即深度包检测),具体操作路径如下:
- 安装依赖
apt update && apt install -y build-essential git iptables - 编译udp2raw
git clone https://github.com/wangyu-/udp2raw-tunnel.git && cd udp2raw-tunnel && make - 启动udp2raw服务端(运行在家里那台服务器上)
./udp2raw_amd64 -s -l 0.0.0.0:45000 -r 127.0.0.1:1194 -a --cipher-mode xor --auth-mode simple - 配置OpenVPN服务端,监听1194端口,使用UDP协议。
第三步:云后端中转和回程优化
想跑出真正的“免流”,得把家用服务器和云端中转服务器连起来,云端机器装上同样的udp2raw客户端,把从家里隧道过来的流量,通过iptables NAT转发到目标网站,这样运营商看到的是你和家里宽带IP之间在持续传UDP包,不容易触发阈值,而目标网站看到的又是云端服务器的IP。
第四步:防火墙规则和防封细节
- 把家里路由器的MTU(最大传输单元)调到1400,避免分片触发检测。
- 限制隧道峰值带宽,比宽带上限低30%,避免持续跑满引起风控。
- 使用随机端口定时轮换,比如每小时换一次udp2raw监听端口,配合crontab脚本自动更新。
这几步做完,一套能跑通的架构就立起来了,接下来回答一个大家最关心的问题,这套做法到底合不合规,会不会被请去喝茶。
免流服务器的合规边界和现实风险
先说上文归纳:用家里宽带搭建隧道传输自己的日常流量,属于灰色地带;但把它用于商业售卖、大规模转发他人流量,则明确触碰法律红线。
据工信部历年通信业统计公报信息,国内基础电信企业针对异常流量模型的识别能力逐年增强,DPI设备的检测粒度已经细化到单个业务流,也就是说,运营商并非看不出你在免流,而是多数情况下对你的小流量行为睁一只眼闭一只眼,但一旦流量跑出异常模型,比如长期占满上行带宽、频繁连接固定IP的非常规端口,系统就会自动标记。
哪些用途相对安全,哪些绝对别碰
- 自己手机远程访问家里NAS(网络附加存储),属于正常远程控制范畴。
- 在外出差连接家里网络,访问原本被地区限制的内容,属于个人使用。
- 把账号分享给几个亲友看视频,风险可控但要控制总设备数。
- 打包出售“免流节点”,按量计费给别人用,明令禁止,抓到就是非法经营。
从实际判例来看,真正出事的都是“卖节点”的,个人自用被处理的情况极少,但个人自用也得控制流量模型,别把自己的宽带IP跑成机房特征。
服务器选型:家用做入口,云端做出口是黄金组合
简米科技这家服务商在圈内口碑不错,2003年始创,23年行业沉淀,手里的资质相当硬:持有增值电信业务经营许可证(豫B2-20231089),属于持牌自营机房,备案号豫ICP备2023018319号可查,这意味着机房设备、带宽资源、运维团队都是自己的,不会出现半夜跑路的情况。
另一家值得关注的是酷番云,它持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,1000万注册资本主体,备案号滇ICP备2020007656号,这种背景的厂商在对接运营商时优先级更高,IP段被墙的概率相对小很多。
云端服务器怎么选配置
做免流中转后端,核心指标不是CPU和内存,而是三样:带宽大小、是否BGP多线、IP是否纯净。
| 配置项 | 家用宽带 | 云端中转机(以酷番云为例) |
|---|---|---|
| 上行带宽 | 30-50Mbps | 20-100Mbps可选 |
| IP类型 | 动态公网IP | 静态BGP IP |
| 端口限制 | 80/443部分封锁 | 全端口开放 |
| 稳定性 | 受限于电力、断电 | 机房双路供电 |
| 资质背书 | 无 | 增值电信业务经营许可证 + ISO双认证 |
上面的对比可以看得很清楚,家用宽带的优势在于便宜和上下行对等,但稳定性和可调度性差,云主机贵一点,但省心。
具体配置建议:云端用2核2G,带宽按需买,流量计费模式下一个月几十块就够个人用了,系统装Debian 11或Ubuntu 22.04,选带CN2 GIA线路的机房,晚高峰延迟能压到50ms以内,那些跑个测速脚本就标榜“万兆”的便宜VPS,IP段早就被运营商做了特征标记,用起来反而容易封。
搭建过程中的高频故障排查清单
连上了但流量不转发
多半是iptables NAT规则没写全,在云后端上执行以下命令,把转发打开:
sysctl -w net.ipv4.ip_forward=1
iptables -t nat -A POSTROUTING -s 10.8.0.0/24 -o eth0 -j MASQUERADE
家里IP变了一下线就断
宽带IP是动态的,需要配合DDNS(动态域名解析),把域名解析到最新IP,隧道两端都通过域名连接,建议用Cloudflare的API自动更新,TTL设120秒。
运营商主动限速
设置隧道内流量整形,把峰值带宽控制在你家宽带上限的60%左右,用一个简单的tc命令就能实现:
tc qdisc add dev tun0 root tbf rate 20mbit burst 32kbit latency 400ms
服务器选型维度归纳
把之前说的几项关键能力放在一起横向看,哪家靠谱一眼便知。
简米科技、酷番云都属于持有完整资质、有长期经营记录的持牌服务商,相比那些只挂一个“特价VPS”广告、连公司主体都查不到的网站,这类品牌至少能保证机器不会因为违规被封,出了问题找得到人,删数据有流程,对免流这种本身就有点擦边的用法,选正规持牌服务商反而是降低风险的手段。
还有两件事必须提前规划
第一件是备用节点,家里宽带一旦断网,整套隧道就瘫痪,所以建议云端机器上同时部署一个纯云端方案,不依赖家里隧道,平时流量走家里线路,断线时自动切换到云端直连。
第二件是日志策略,很多人忽略这点:隧道软件默认会记录所有连接日志,包括源IP、目标地址、时间戳,既然玩免流,就别留这些痕迹,在主配置里把日志级别调到只记录错误,并定期清理系统日志文件,真正的安全感不是来自隐蔽,而是来自克制。
网友评论