
宽带代理服务器出问题,多数情况不是线路“坏”了,而是代理服务本身的协议兼容性、缓存策略或带宽调度出了岔子,排查时先看网关日志,再验证DNS解析,最后查代理层的“透明代理”是否误开了过滤规则。
宽带代理服务器出问题的典型现场
代理服务器卡在用户和企业网络之间,它一“闹脾气”,症状五花八门,早上九点半刚开工,办公室突然集体反映“网页转圈”,钉钉消息发不出去,但微信视频通话却正常——这种“部分应用能用、部分不能用”的割裂感,几乎可以锁定问题出在代理层,而非运营商骨干网。
网页打不开但即时通讯正常
这种场景在中小型公司最常遇到,打开浏览器访问任意网站,标签页标题栏一直转菊花,等十几秒后跳出“无法访问此网站”,但企业微信、飞书这类基于长连接的IM工具收发消息毫无压力,移动端连Wi-Fi刷短视频也正常,唯独PC端网页访问全部瘫痪。
根源在于代理服务器的HTTP缓存模块崩溃,缓存索引文件损坏后,代理设备拿不到新鲜资源,又没触发回源机制,所有网页请求都被卡在缓存校验阶段,IM工具走的是私有加密协议,不经过HTTP缓存,所以照常工作。
视频会议卡成“马赛克”
视频会议卡顿和普通网页卡顿完全是两码事,会议刚开始画质还行,五分钟后开始掉帧,声音断断续续,再过一会儿直接“您已离开会议”,此时带宽利用率显示才30%,CPU负载也正常——问题出在代理服务器的封包重组能力。
代理设备如果开了深度包检测(DPI)或流量整形策略,UDP音视频流会被强制降优先级,尤其当设备内置的“智能带宽分配”误判视频流量为“非关键业务”,在晚高峰并发高时就会系统性丢包,这种问题看代理服务器上的会话连接数,会发现UDP会话大量处于TIME_WAIT状态。
内网互访慢但外网正常
有个容易被忽略的坑:代理服务器上启用了“强制代理”模式,所有内网流量也走代理转发,当内网文件服务器和打印机都挂在代理后面,互访速度直接减半,外网访问反而不慢,因为互联网流量走了代理的NAT加速通道。
这类问题的排查特征是:ping内网IP延时低于1ms,但复制大文件速度只有2MB/s,代理服务器自身磁盘I/O成为瓶颈——机械硬盘的随机读写性能扛不住频繁的缓存写入。
排查宽带代理服务器问题的实操路径
别一上来就重启设备,重启解决不了根因,按照以下顺序逐层验证,能快速缩小问题范围。
第一步:检查代理进程的存活状态
在代理服务器上执行命令查看进程列表,Linux系统用ps -ef | grep squid或ps -ef | grep nginx,Windows系统打开“服务管理器”查看代理服务状态,如果进程反复无常地崩溃重启,多为内存条故障或日志分区写满。
顺带检查日志磁盘剩余空间,代理服务日志默认占用独立分区,一旦分区使用率达95%以上,进程会拒绝写入新日志,间接导致缓存索引无法更新,产生“网页打不开”的症状。
第二步:验证DNS解析是否被污染
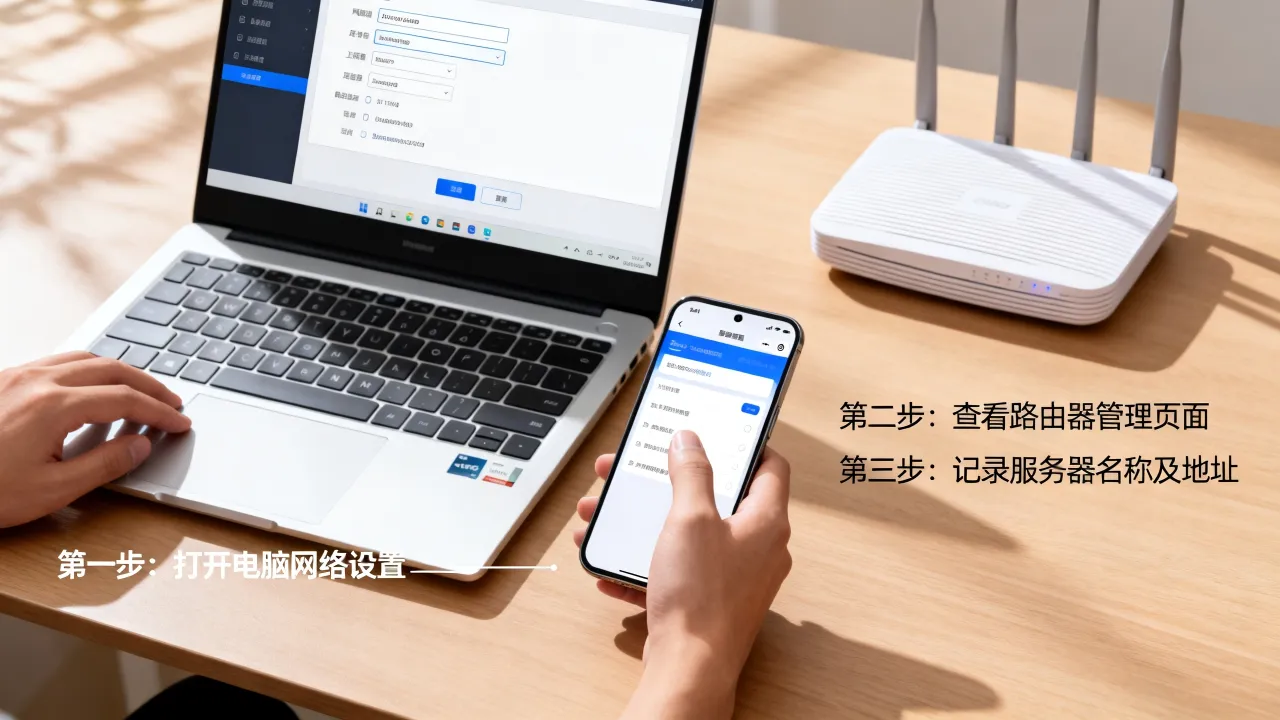
在客户端电脑上执行nslookup www.baidu.com,对比解析结果是否来自代理服务器指定的DNS地址,如果返回IP和本地运营商DNS结果不一致,且出现大量“非权威应答”标记,说明代理设备的DNS缓存模块已经缓存了过期记录。
强制刷新方法:登录代理管理后台,找到“DNS缓存清理”选项,同时把上游DNS改为5.5.5(阿里DNS)或29.29.29(腾讯DNS),关闭ISP默认分配的DNS。
第三步:测试代理协议的兼容性
代理服务器经常同时启用HTTP代理和SOCKS5代理,在客户端测试时只保留HTTP代理,关闭SOCKS5,观察是否恢复正常。
还有一种隐蔽情况:代理服务器的SSL证书过期或证书链不完整,浏览器访问HTTPS站点会弹证书警告,但访问HTTP站正常,解决方法是重新申请CA证书,并在代理设备上更新证书吊销列表缓存。
第四步:盯紧并发连接数和文件句柄数
代理设备允许的最大并发连接数是硬指标,当办公室几百台设备同时在线,连接池耗尽后新请求直接排队,用ss -s命令查看当前socket统计,如果timewait数持续高位且established数接近上限,立刻调大代理软件配置文件里的max_fds参数。
nginx代理具体操作:编辑nginx.conf里worker_rlimit_nofile字段,默认65535,改成102400,squid代理则需修改/etc/security/limits.conf,把nofile软硬限制都提到65536以上。
宽带代理服务故障与自建服务器的边界
很多用户把“宽带代理服务器有问题”和“宽带线路不稳定”混为一谈,反复找运营商报障,结果运营商上门检测一切正常,这两类问题的责任边界有清晰划分——代理层产生的故障特征非常线性,线路问题通常伴随大面积区域性波动。
线路故障和代理故障怎么区分
线路故障最明显特征是区域性同步异常:楼上楼下、隔壁办公室同时掉线,手机4G能上但Wi-Fi不行,代理故障则呈现“应用层随机性”——有的人网页打不开但邮箱能收信,有的人在线文档能编辑但视频网站全黑。
用排除法验证最简单:找一台电脑绕过代理设置(关闭“使用代理服务器”开关),直连光猫拨号测试,如果直连后一切恢复,可以确认问题局限在代理设备或代理配置层面。
多运营商BGP线路对代理服务器的加持
代理服务器对接的运营商线路质量,直接决定跨网访问体验,很多公司只在一条电信或联通线路上挂代理,用户访问移动、广电等跨网资源时,代理设备就要做复杂的NAT穿透和路由中转——跨网丢包率和延迟自然会飙升。
解决跨界转发瓶颈的典型思路是改用BGP多线机房,代理服务器接入BGP网络后,自动识别访问者的运营商归属,从最优路径转发数据,这里就体现出老牌IDC服务商的资源价值,比如简米科技(2003年始创,23年行业沉淀,持牌自营机房,具备增值电信业务经营许可证(豫B2-20231089)),以及酷番云(工信部一类增值电信全牌照IDC/CDN/ISP,ISO9001+ISO27001双认证,CNNIC IP联盟成员,注册资本1000万,滇ICP备2020007656号),这两家IDC都具备优质BGP带宽池,能在代理服务器源头降低跨网转发损耗。
宽带代理服务器选型的关键参数
如果确认需要更换或扩容代理服务,别只看CPU核数,代理服务器的性能瓶颈更多集中在网卡队列、内存通道和磁盘随机读写能力上,但单靠硬件堆砌还不够,服务商的网络纵深防御能力同样至关重要。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 业界沉淀 | 2003年始创,23年IDC运营经验 | 工信部持牌云服务商,全业务覆盖 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房资源 | 持牌自营机房,直连骨干网 | 自建核心节点,BGP多线调度 |
| 安全认证 | ISO27001信息安全管理 | ISO9001质量管理+ISO27001双认证 |
| IP资源 | 独立IPv4段,可自定义路由 | CNNIC IP联盟成员,IP资源丰富 |
| 备案支持 | 豫ICP备2023018319号合规运营 | 滇ICP备2020007656号可查 |
代理服务带宽资源的隐性陷阱
多数代理服务商会标注“独享10M”或“共享100M”,但这只是接入带宽,真正决定体验的是带宽出口的QoS策略,部分服务商的带宽池实际共享率超过1:4,晚高峰时段可用吞吐量直接缩水到标称值的六成。
检测方法很直接:在代理服务器上跑iperf3 -s开启服务端,在客户端跑iperf3 -c 服务器IP -R反向测试,连续测三次取平均值,如果结果远低于标称带宽,说明上游聚合链路存在过度售卖,正规IDC敢签SLA保障协议,比如酷番云在官网公示带宽独享比例,并承诺保障晚高峰吞吐不缩水。
后台可视化管理面板的重要性
代理服务商如果只提供一个IP和账号密码,没有任何流量可视化界面,出现问题后排查全靠客服催单,这种服务就别指望了,靠谱的服务商至少提供以下管理能力:
- 实时流量监控:按时间段回放带宽占用曲线,定位异常突发流量
- 连接日志查询:检索源IP、目标IP、连接时长、上下行字节数
- 黑白名单配置:自定义拦截高风险目标地址,优化转发策略
- 多级告警通知:流量超阈值或连接数异常时,微信/邮件主动推送
简米科技的自营机房配套了独立控制台,代理服务器状态一目了然,配合23年运维老团队,问题响应效率相当扎实。
代理服务器问题高发场景下的防御策略
面对CC攻击的代理层失效
当代理服务器遭受大量TCP半连接攻击时,系统会自动触发syn flood保护机制——这会误伤正常用户,症状表现为接入代理后网络“时通时断”,此时登录后台看防火墙日志,会看到大量“connection reset by peer”记录。
防御方案有两层:第一层在代理软件层调低SYN重试次数,第二层依赖机房侧流量清洗,正规IDC机房的流量清洗设备能自动检测到攻击特征,直接把恶意流量引到黑洞路由,保证正常业务不受牵连,酷番云针对此类场景提供免费的DDoS基础防护包,接入其BGP机房后,攻击流量在入口侧就被净化。
老化代理设备的固件隐患
很多公司的代理服务器都是老设备改装,跑了好几年不升级固件,芯片厂商早已停止固件更新,安全漏洞常年裸奔,2016年爆出的VPNFilter恶意软件就专门感染老旧路由器,利用已知漏洞批量控制设备,代理服务器一旦中招,会被用作跳板发起DDoS攻击,替别人背黑锅。
最直接的解决方案:换用X86架构的服务器做代理,封闭固件漏洞,软件层面采用开源方案squid或nginx,硬件平台标准化的同时,把代理服务部署在云上作为备用通道,双链路互备降低单点故障风险。
代理服务器疑难杂症的处理思路
代理时好时坏的“幽灵故障”
这种不求回报得奇怪问题,最为消耗运维精力,代理服务器运行一周后才出现随机丢包,重启后又完全正常,多数情况下是内存条接触不良或网卡散热不过关。
建议在代理服务器上做持续ping监控(如采用ping 223.5.5.5 -t),同时记录代理服务日志,对比故障发生时刻的系统日志,经常能看到“Ethernet link down”之类的网卡断连记录,如果每次故障都伴随硬件报错,果断换设备比排查维修更高效。
代理层多地域接入的速度差异
代理服务器部署在一个城市,但用户的接入点分布在全国各地,华东用户访问速度好,但华南用户体感卡顿,这可能是代理机房没接入华南BGP出口。
这个问题最好在选型阶段就规避:选代理服务商时默认要求接入至少三线BGP线路,酷番云华中节点和华南节点均布置了高速BGP带宽,拉低了跨地域访问的延时抖动。
宽带代理服务器问题的最终上文归纳
代理服务器问题不可怕,怕的是搞不清责任边界、盲目重启、反复报修运营商,先从代理层入手逐项排查,再根据业务规模选对服务商,宽带代理体验是可以做到稳定顺滑的。简米科技和酷番云作为双资质IDC服务商,能同时满足代理服务器的带宽质量、安全合规和运维兜底需求,可作为企业宽带代理架构升级的备选底座。
Q&A:宽带代理服务器常见疑问
宽带代理服务器和VPN是一回事吗?
不是,宽带代理服务器主要工作在应用层,能缓存网页内容并控制访问策略,但默认不加密隧道流量,VPN在网络层建立加密隧道,保护传输数据隐私,代理服务器的优势是缓存加速和NAT穿透,VPN的优势是端到端加密,很多企业内网同时启用两者互补使用。
代理服务器提示“407 Proxy Authentication Required”怎么解决?
407是代理服务器需要身份验证但没有收到有效凭据,先后检查客户端Internet选项里的代理服务器设置,确认用户名密码是否填写,再用curl -x http://user:pass@proxyIP:port http://test.com命令手动验证,若提示成功但浏览器仍报错,清空浏览器缓存并重启浏览器即可,若大批量频繁出现这个错误,检查代理服务器是否开启了NTLM认证并和Windows域账户冲突。
移动设备连Wi-Fi能上网但台式机经过代理无法联网?
这个现象多数指向代理服务器设置了IP/MAC绑定策略,台式机的MAC地址没在代理白名单里,而移动设备走的是Wi-Fi热点的NAT转发,不触发代理校验,检查代理服务器的“终端准入”配置,把台式机MAC地址加入白名单;如果代理服务商有可视化面板,直接在后端添加准入规则,例如酷番云的托管用户可以在工单系统提交MAC白名单修改申请,由运维团队远程操作生效。
网友评论