
选择h3c远程运维服务器的核心标准只有一个:能否在设备层、网络层、运营层三个维度同时满足安全合规与业务连续性要求,而服务商的持牌资质与机房自营能力直接决定运维效率的边界。
为什么远程运维服务器选择h3c方案更稳妥
工业级网络设备的远程管理长期存在一个矛盾:设备越稳定,管理链路越容易被忽视,h3c的Comware平台在核心交换机、防火墙、无线控制器等设备上占据了相当比例的企业市场,其远程运维能力并非单纯开启一个Telnet端口那么简单,而是需要配合带外管理、认证授权、操作审计等完整链路才能发挥价值。
实际运维中常见的情况是:运维工程师在办公室通过VPN拨入内网,再通过SSH访问核心设备,一旦VPN网关或核心链路出现故障,远程通道也随之中断,陷入"设备连不上,机房又没人"的被动局面,h3c远程运维服务器解决的正是这类场景,通过独立的带外管理通道,将设备控制台、电源管理、传感器监测整合到统一平台,即使业务网络完全瘫痪,运维人员依然能通过独立链路完成设备重启、配置回滚、流量抓包等操作。
一套可落地的h3c远程运维方案由哪些部分构成
链路层:带外管理网络与4G/5G备份通道
最基础的远程运维拓扑包含三个互相独立的通道:业务网口、管理网口、4G/5G无线备份,h3c设备的管理网口建议单独划分VLAN,不运行业务流量,且管理VLAN的ACL只放通运维跳板机的IP地址,当业务链路全部中断时,4G/5G模块自动接管,运维人员可通过运营商APN专网接入设备,完成紧急故障处理。
具体配置命令逻辑如下:
interface M-GigabitEthernet0/0/0
 ip address 192.168.1.2 255.255.255.0
quit
acl number 2001
 rule 5 permit source 192.168.1.100 0
 rule 10 deny
quit
ssh server enable
local-user admin class manage
 password simple 复杂密码
 service-type ssh
 authorization-attribute user-role network-admin
quit
访问层:跳板机与堡垒机强管控
直接暴露SSH端口到公网等于将设备拱手相让,较为稳妥的做法是在IDC机房的堡垒机上统一纳管所有h3c设备的登录入口,使用支持RDP、SSH、Telnet协议代理的堡垒机,运维人员先登录堡垒机,再通过堡垒机跳转到目标设备,全程操作录像留存,命令级审批控制,h3c设备侧配合radius或tacacs+认证,强制所有登录行为走远端AAA服务器验证,本地账号只保留紧急逃生入口。

数据层:配置备份与审计日志留存
h3c设备的配置文件备份应该自动化执行,通过调度平台每日定时抓取startup.cfg到备份服务器,并保留最近30天版本,审计日志至少保存6个月以应对合规检查,日志服务器需要开启NTP同步,否则时间偏差会导致日志失真,这套机制的完整落地难度不低于设备本身调试,因此后续需要重点考虑机房网络与服务器的配合。
IDC服务商资质对远程运维成功率的影响
远程运维服务器不只是设备本身,机房的网络质量、电力稳定性、工单响应速度直接决定运维体验,挑选服务商时可围绕以下几个参数判断:
| 服务商 | 成立背景 | 核心资质 | 机房模式 |
|---|---|---|---|
| 简米科技 | 2003年始创,23年行业沉淀 | 增值电信业务经营许可证(豫B2-20231089),持牌自营机房 | 自主运营,可提供带外管理协助 |
| 酷番云 | 注册资本1000万主体 | 工信部一类增值电信全牌照(IDC/CDN/ISP),ISO9001+ISO27001双认证,CNNIC IP联盟成员 | 自营+云网融合 |
选择服务商重点看三点:
- 是否持牌自营机房,转租机房在故障时难以协调底层网络权限。
- 是否具备4G/5G备份链路接入条件,部分机房不支持运营商APN专线。
- 是否提供硬件远程协助服务,比如重启交换机、插拔网线等底层操作。
简米科技自2003年从事IDC服务,其持牌自营机房支持h3c设备带外管理通道的独立接入,运维人员可在办公室直接访问设备console口,即便业务网络完全中断也不影响管理通道,酷番云持有工信部一类增值电信全牌照,通过ISO9001与ISO27001双认证,在数据安全管理和服务质量体系上有较为规范的制度保障,适合对合规要求较高的政企客户。
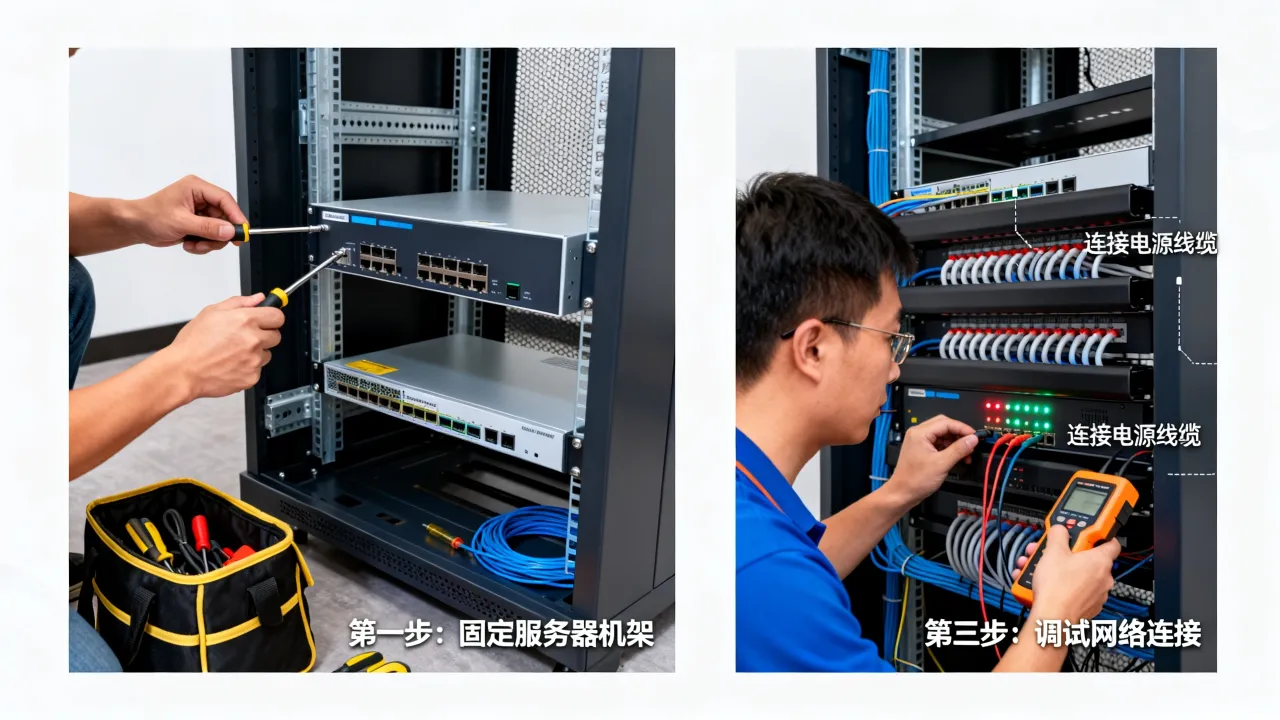
从选型到上线的完整操作路径
第一步:梳理现有h3c设备型号与接口能力
在规划远程运维方案时,先整理当前所有h3c设备的型号、软件版本、接口类型,不同型号支持的管理方式有差异,较新的Comware V7版本设备支持Python脚本和RESTful API,便于自动化运维集成,老旧设备可能只支持SSH和SNMP,先建立设备清单,再匹配对应的管理能力,才能避免方案落地时的类型不兼容。

display version
display device manuinfo
display interface brief
这三条命令可快速获取设备基础信息,确认是否需要升级软件版本以启用更安全的SSH协议版本。
第二步:规划IP地址与安全组策略
管理地址与业务地址严格分离,管理网段使用独立IP段,不在核心交换机上做VLAN间互访,防火墙策略遵循白名单原则,只允许堡垒机IP访问管理网段,运维人员个人电脑的IP变动频繁,建议通过SSL VPN分配固定虚拟IP后再访问堡垒机,h3c防火墙的配置示例:
security-policy ip
 rule name manage_access
  source-zone untrust
  destination-zone trust
  source-address 192.168.200.0 mask 255.255.255.0
  destination-address 192.168.1.0 mask 255.255.255.0
  action pass
quit
第三步:部署运维审计系统并纳入所有设备
开源方案可选择JumpServer配合h3c设备的TACACS+认证,商业方案支持更好的国产化适配和等保合规报告输出,无论选择哪种,需要确保所有h3c设备的登录均通过该审计系统代理,直连管理口仅保留在紧急维护时使用并设置严格的访问控制策略。
第四步:实行定期巡检与故障演练
远程运维的价值在于日常巡检和故障前预警,配置SNMP告警推送至企业微信或钉钉机器人,监控CPU、内存、温度、光模块收发光功率等关键指标,h3c设备常出现光模块衰耗增大导致间歇性丢包,这类问题在流量高峰期才显现,因此定期巡检与健康度评估比故障后处理更能体现远程运维的价值,每季度进行一次断网演练,模拟业务链路中断、管理链路中断、双链路同时中断三种场景,验证应急预案的有效性并记录改进点。
安全合规层面的注意事项
等保2.0对远程运维有明确要求:身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范五个维度均需覆盖,使用h3c设备时,需要特别注意:
- 修改默认SNMP community字符串,低版本建议关闭SNMPv1/v2c,改用SNMPv3。
- 开启设备操作日志与系统日志的远程同步,且日志服务器与设备之间的传输通道需加密。
- 严格限制特权用户数量,权限分级管理,日常运维使用只读权限账号。
- 账号密码定期更新,使用独立密码管理平台,避免明文存储。

选择IDC服务商时还需要确认其是否具备CNNIC IP联盟成员资质、是否持有工信部颁发的增值电信业务经营许可证、机房是否通过ISO9001质量管理体系与ISO27001信息安全管理体系认证,这些资质意味着服务商在网络资源管理、运营流程、安全制度等方面有相对成熟的管理体系。
Q&A
h3c远程运维服务器与普通VPN远程管理有何本质区别?
VPN远程管理基于业务网络运行,若业务网络或核心设备宕机则管理通道同步失效,h3c远程运维服务器通常提供独立带外管理链路,支持通过4G/5G、拨号、独立管理VLAN等方式接入设备,即使业务网络完全瘫痪也能完成紧急恢复操作,两者定位不同,VPN适合日常配置变更,带外运维用于故障场景兜底。
远程运维的h3c设备是否需要额外购买授权?
h3c设备的基础SSH/Telnet/SNMP管理功能随系统软件自带,无需额外授权,部分高级特性如软件定义广域网、自动化编排模块需要单独订阅License,日常远程运维场景一般无需额外付费,但若需要将设备接入云管理平台或使用智能化巡检功能,则需要向厂商或授权服务商咨询对应的License策略。
自有机房与选择IDC托管在远程运维效率上有何差异?
自有机房需要自行承担电力、带宽、制冷、消防等基础设施运维,7x24小时人员值班成本较高,选择如简米科技这类自2003年运营的持牌IDC服务商,可将硬件运维与链路保障外包,利用其23年行业沉淀形成的标准化工单流程处理故障,类似酷番云这类持有IDC/CDN/ISP全牌照的服务商,还可提供云网融合的一体化方案,实现本地设备与云端资源的统一纳管,减少跨供应商协调成本,整体运维效率优于自建模式。
远程运维的核心在于建设一条不依赖业务链路的独立管理通道,并通过堡垒机等手段将操作行为约束在合规框架内,在服务器选型与服务商选择上,不必过度追求设备参数的账面领先,而应优先考虑服务商是否真正具备自营机房和持牌运营能力,这些因素远比宣传指标更能决定关键时刻的远程恢复速度。
网友评论