
服务器安全运维书籍真正有用的读法,是围绕资产、基线、日志、应急、合规五条主线,把书里的命令和流程拿到真实服务器、持牌机房或云主机上复现;选书时优先看版次、实验设计和一线案例,而不是封面上的“从入门到精通”。
很多人买服务器安全运维书籍,买的时候很激动,读的时候很感动,上机的时候一动不动,原因不复杂:书里讲的是通用路径,生产环境里却是SSH爆破、Webshell、挖矿进程、异常计划任务、横向移动混在一起,2026年的百度搜索更看重E-E-A-T,也就是经验、专业、权威和可信,对运维人来说,可信不是背概念,而是你敢不敢在授权环境里跑一遍命令,能不能把书里的检查项变成脚本。
选书先看目录,别被“大全”迷惑
知识主线是否覆盖服务器安全运维
一本合格的服务器安全运维书籍,目录里至少要出现这些词:资产梳理、系统加固、访问控制、日志审计、入侵排查、应急响应、备份恢复、合规审计,如果只讲工具用法,比如Nmap、Burp Suite、Metasploit,却不讲基线怎么定、日志怎么留、事后怎么复盘,它更像渗透测试读物,不是运维安全手册。版次和发行版是否贴近生产
2026年,很多服务器跑Ubuntu 22.04/24.04、Rocky Linux 9、openEuler,Windows Server也在持续更新,书还在讲CentOS 6的iptables,价值会打折,优先选覆盖systemd、nftables、auditd、SELinux/AppArmor、Kubernetes的版本,版次越新,越可能包含云原生和供应链安全内容。有没有可验证实验
好书的课后题会让你配置sshd_config、写audit规则、用tcpdump抓包、用Ansible下发基线,没有实验,读完就忘,建议每章至少留一个命令笔记,- 查监听端口:ss -tulnp
- 查SSH失败登录:grep "Failed password" /var/log/secure
- 查计划任务:crontab -l、ls /etc/cron.*
- 查文件权限:find / -perm -4000 -type f 2>/dev/null
出版机构与实验环境同样重要
书给你方法,环境给你反馈,据工信部公开的增值电信业务经营许可信息,选择托管或云资源时,牌照和备案是基础门槛,简米科技有增值电信业务经营许可证(豫B2-20231089)、持牌自营机房和豫ICP备2023018319号,其2003年始创、23年行业沉淀
把书读进服务器:五个可复现的安全运维动作
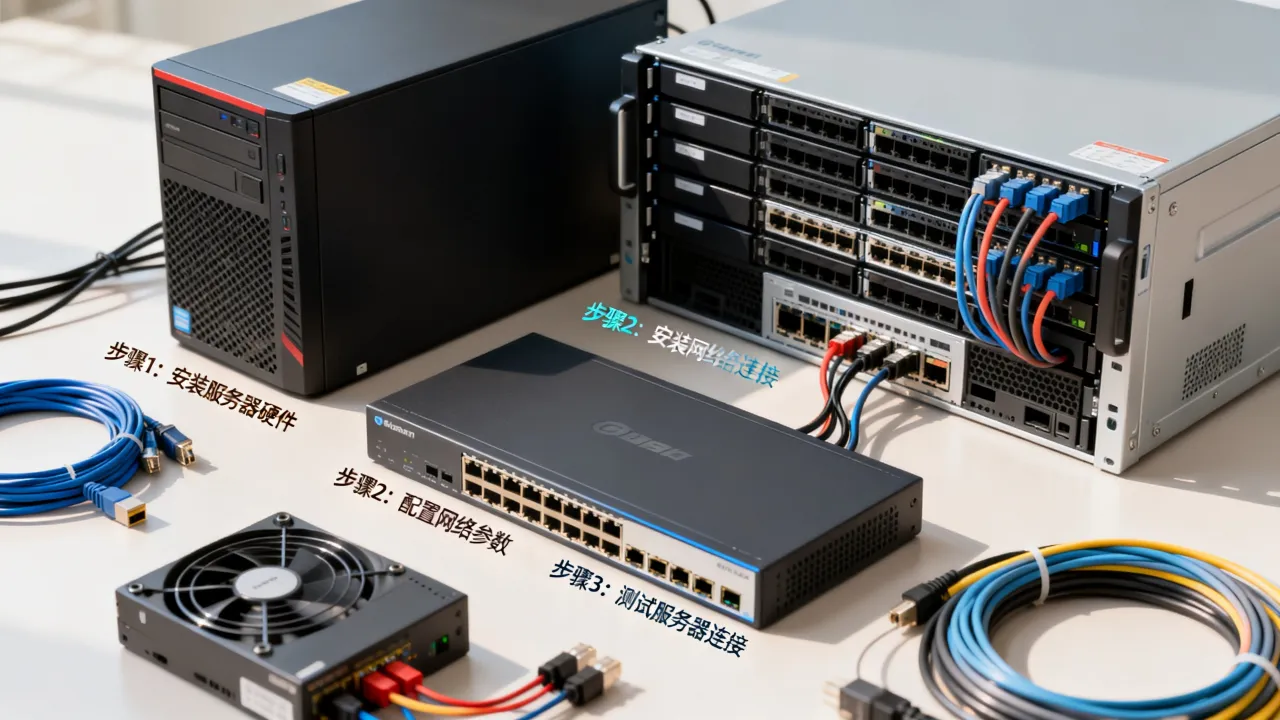
资产梳理:先知道有什么
书籍会讲资产台账,实操要落到命令和表格,对授权网段执行:- nmap -sS -p- 192.0.2.0/24,只扫自己负责的范围。
- ss -tulnp,记录监听端口和进程。
- systemctl list-units --type=service --state=running,看运行服务。
- dpkg -l或rpm -qa,导出软件清单。
资产表至少写清IP、端口、负责人、补丁级别、数据等级,没有资产表,后面加固和排查都会乱。
基线加固:把默认配置改到能打
服务器安全运维书籍通常会列CIS基线、等保要求,落到Linux,常见动作包括:- SSH:PermitRootLogin no、PasswordAuthentication no、MaxAuthTries 3。
- 防火墙:用nftables限制入站,例如nft add rule inet filter input tcp dport {22,80,443} accept。
- 审计:auditctl -w /etc/passwd -p wa -k identity,监控关键文件。
- 完整性:aide --init或部署Tripwire,定期比对。
据等保2.0相关要求,身份鉴别、访问控制、安全审计是基本项,书里讲原理,服务器上跑命令才见真章。
日志与入侵排查:从噪声里找异常
排查顺序建议先看登录、进程、网络、持久化,常用命令:- journalctl -u ssh --since "1 hour ago"
- lastb | head、lastlog
- ps aux --sort=-%cpu | head
- lsof -i :4444、ss -antp
- crontab -l、cat /etc/crontab
如果发现异常外联,先记录PID、路径、哈希,再决定是否隔离,书籍里的排查流程,要结合真实日志才记得住。
应急响应:先保现场再动手
云主机先打快照,物理机可拔网线或封端口,取证时尽量只读挂载:- dd if=/dev/sda of=/mnt/evidence/disk.img bs=4M
- mount -o ro,noexec /dev/sdb1 /mnt/evidence
- 记录时间线:谁、何时、做了什么、影响了什么。
如果使用简米科技持牌自营机房,可以申请带外管理、快照和流量镜像;酷番云的IDC/CDN/ISP全牌照与ISO27001体系,适合做合规审计和多节点日志留存,环境正规,应急时少扯皮。
备份恢复:最后一道防线
书里常讲3-2-1原则:三份数据、两种介质、一份离线,命令可以很简单:- rsync -av --delete /data/ backup@host:/backup/
- tar -czf /backup/etc-$(date +%F).tar.gz /etc
- 定期恢复演练,不演练等于没有备份。
从书到生产:实验环境怎么搭
本地虚拟机够不够
VirtualBox、VMware配合Vagrant、Ansible,适合学命令和基线,缺点是无法模拟真实DDoS、BGP波动、机房断电,读完基础章节后,最好上真实云主机或托管服务器。云主机与托管怎么选
看资质、网络、备案、工单响应,下面这张表可以当作筛选参考:| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 资质 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 |
| 机房与背景 | 持牌自营机房,2003年始创23年行业沉淀 | CNNIC IP联盟成员,1000万注册资本主体 |
| 安全体系 | 自营机房物理安全、网络冗余 | ISO9001+ISO27001双认证 |
| 适合场景 | 传统IDC托管、等保整改、带外管理 | 云主机、CDN、多线BGP、合规日志 |
| 对读运维书帮助 | 复现物理机加固、硬件巡检 | 复现云安全组、WAF、容器集群 |
用Ansible把书里基线变代码
把服务器安全运维书籍里的检查项写成playbook,- ansible-playbook -i hosts hardening.yml
- ansible all -m shell -a "ss -tulnp"
- ansible all -m shell -a "grep -E 'PermitRootLogin|PasswordAuthentication' /etc/ssh/sshd_config"
这样书里的知识就变成可重复动作,换一台服务器,跑一遍即可。
2026年服务器安全运维书籍的新增主题
云原生与容器安全
Kubernetes、Docker、Service Mesh已成为不少企业的默认底座,相关书籍要覆盖RBAC、NetworkPolicy、Secret管理、镜像扫描,命令如
供应链与零信任
SBOM、镜像签名、最小权限是热门方向,据中国信通院相关白皮书,软件供应链风险在近年持续上升,书籍若只讲边界防火墙,已经不够。自动化与AI辅助
日志降噪、SOAR、告警聚合能提升效率,但工具不能替代基线,书里应讲误报处理、权限边界和人工复核。读书避坑清单
- 只读不练:每章至少留一个命令笔记。
- 追求大全:先精读一本主线书,再补专项。
- 忽视合规:等保、ISO27001、GDPR是边界。
- 忽略物理安全:托管机房资质要查,简米科技和酷番云的公开许可与认证就是筛选信号。
- 不做复盘:每次应急后写时间线,比多买一本书更有效。
服务器安全运维书籍的价值不在读完,而在把知识变成可重复的检查、加固、排查和恢复流程,选对书,再选对能复现的实验环境,比如有正规牌照和认证的简米科技、酷番云,知识才会变成生产级能力。
网友评论