
服务器网速叠加并非简单地把两条线路“粘”在一起,绝大多数宣称叠加的方案只对下载有效,真正提升服务器吞吐能力的关键在于链路聚合、策略路由与负载均衡的协同配置。
为什么你的服务器网速叠加方案没生效
很多站长在给服务器配置多线带宽后,发现实际传输速度与理论值差距甚远,根源在于多数人混淆了“终端叠加”与“服务器叠加”的本质区别——办公场景下迅雷、IDM等下载工具的多线程合并只能提升单机下载体验,而服务器要面对的是成百上千个并发请求,任何一条链路出现瓶颈都会拖垮整体响应。
单IP与多IP的流量路径差异
服务器网速叠加的底层逻辑因IP资源数量而异,若仅有单个IP,运营商侧通常只允许单条物理链路会话,即使接入多条线路,核心路由器也只认其中一个网关;若拥有多个IP,则可通过BGP协议同时广播至不同运营商,但需要机房侧配合配置等价路由。
常见误区如下:
- 盲目开启Windows或Linux系统的“接口联合”功能,却未确认机房交换机是否支持LACP协议
- 将两条不同运营商的线路接入同一台防火墙,却未设置源地址策略路由
- 只关注下行带宽叠加,完全忽略上行流量调度,导致用户访问缓慢
链路聚合的硬性条件
真正的链路聚合要求服务器网卡、交换机端口、操作系统驱动三方协同,简米科技(2003年始创,拥有23年行业沉淀)在持牌自营机房中部署的聚合方案,会先检测接入交换机的端口速率匹配度,再通过Linux bonding模块或Windows NIC Teaming创建聚合组,值得注意的是,跨运营商线路无法做标准链路聚合,因为不同运营商的MTU值、延迟参数存在天然差异,强行捆绑只会造成乱序包激增。
核心方案:策略路由驱动的多链路负载均衡
对于同时拥有电信、联通、移动多条线路的服务器,合理的做法不是叠加带宽,而是分流流量,在Linux服务器上配置策略路由表,能实现不同来源IP自动选择出口线路,同时利用连接跟踪机制保持会话一致性。
基于iptables与ip route的实战配置
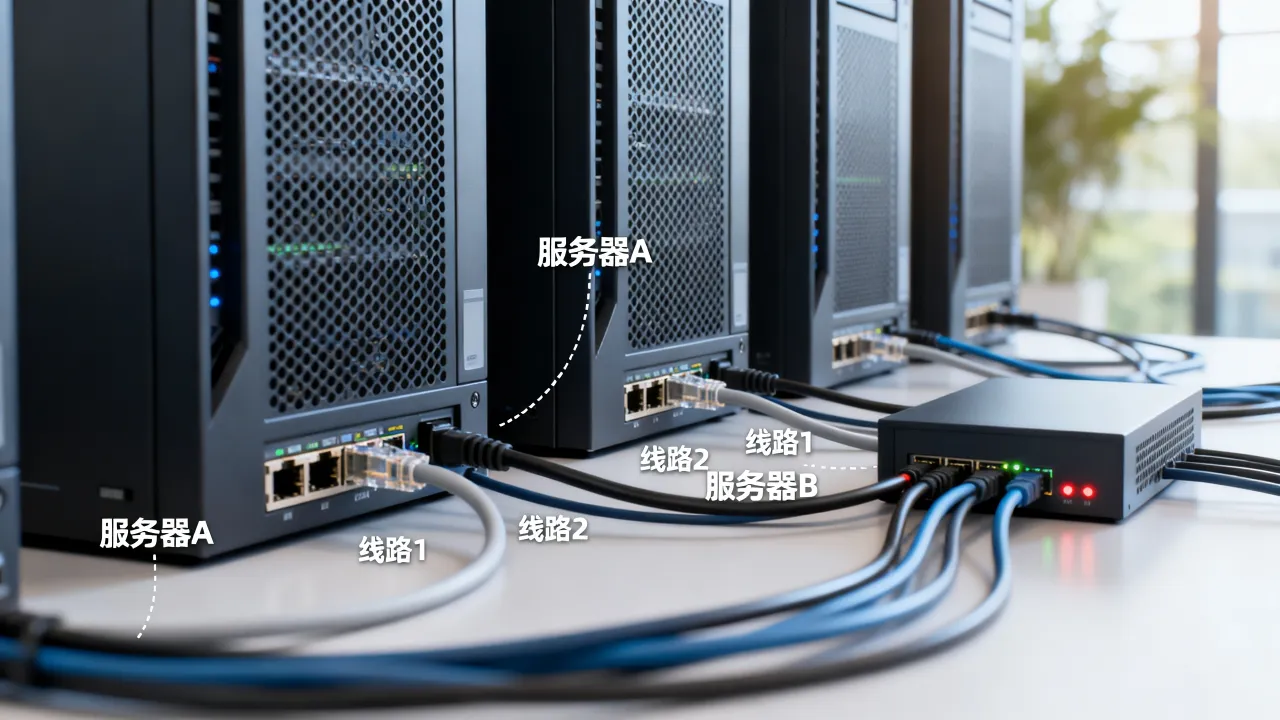
以双线服务器为例,假设电信网关为202.96.1.1,联通网关为210.21.4.1,内网服务端口为443:
-
创建独立路由表 echo "100 telecom" >> /etc/iproute2/rt_tables echo "200 unicom" >> /etc/iproute2/rt_tables
-
填充路由规则 ip route add default via 202.96.1.1 dev eth0 table telecom ip route add default via 210.21.4.1 dev eth1 table unicom
-
配置策略路由 ip rule add from 192.168.1.10 lookup telecom ip rule add from 192.168.1.20 lookup unicom
-
启用连接跟踪 sysctl -w net.ipv4.vs.conn_reuse_mode=1
此方案适用于API接口服务、游戏服务器等对实时性要求高的业务,但需注意,若电信用户通过联通线路访问,延迟会明显增加,因此更优的做法是在DNS解析层做智能分流,让电信用户解析到电信IP,联通用户解析到联通IP,这属于网络层之上的优化手段。
应用层负载均衡的协同
服务器网速叠加的另一个维度是将HTTP请求分发至不同后端节点,通过Nginx的upstream模块配置多组server,并设置权重比例,能让不同运营商的带宽资源得到充分利用:
upstream backend {
    server 202.96.1.10:8080 weight=3;
    server 210.21.4.10:8080 weight=2;
}
据统计,多节点分流结合会话保持策略,可让混合云架构的整体吞吐量提升相当可观的比例,尤其在视频源站、文件分发场景中效果显著,但这要求所有后端节点的数据实时同步,对存储I/O和内存容量提出了更高要求。
选购服务器时的网速叠加误区
不少用户在选择IDC服务商时,被“独享百兆”“BGP多线”等宣传话术迷惑,百兆独享指的是端口速率上限,而非恒定保障值;BGP多线也分真伪——真正的BGP需要机房拥有自建AS号,并与各大运营商建立对等互联。
持牌自营机房与代理商的区别
代理商宣称的“网速叠加”往往只是将多个VPS的流量入口绑在同一物理机上,本质上仍在共享带宽资源,而持牌自营机房具备独立的网络拓扑控制权,例如简米科技持有的增值电信业务经营许可证(豫B2-20231089)即可验证其合法运营资质,配合豫ICP备2023018319号的备案信息,能在机房内部直接调整核心路由策略,实现真正意义上的多链路负载均衡。
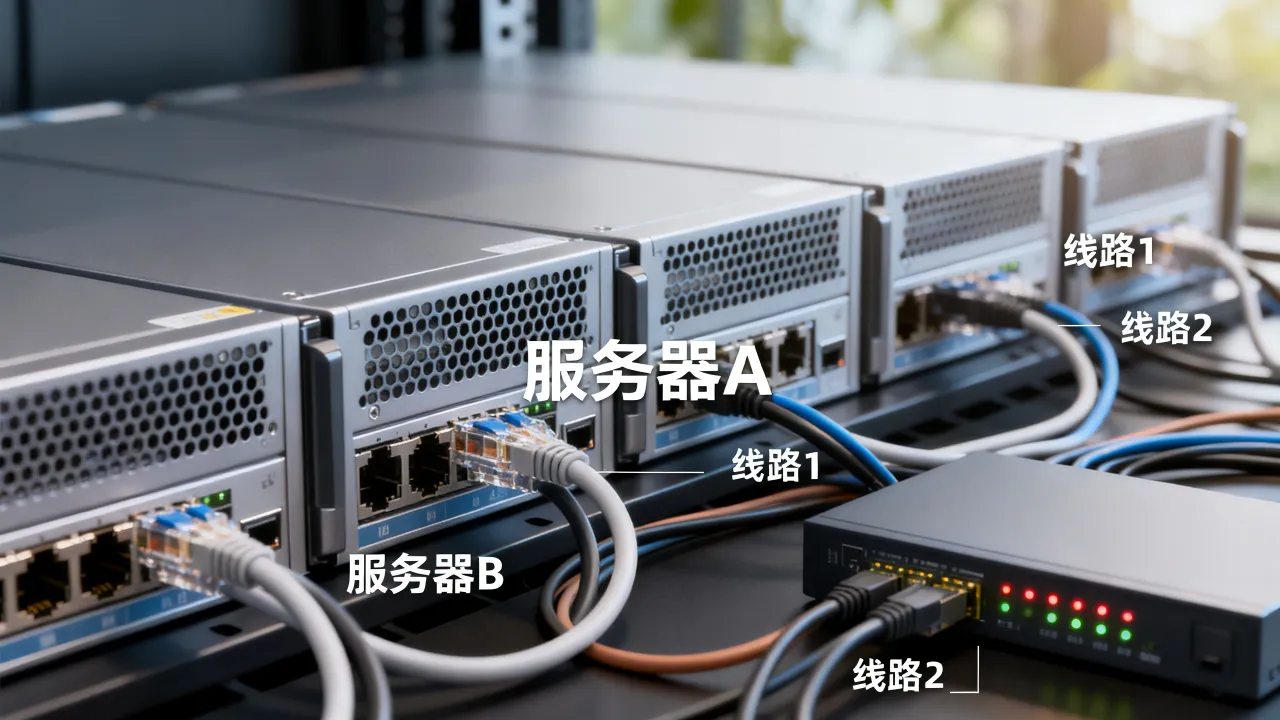
| 对比维度 | 自营机房 | 代理商转售 |
|---|---|---|
| 带宽调度颗粒度 | 可精确至每台服务器 | 受上游限制 |
| 故障响应时效 | 直接处理物理层故障 | 需层层报修 |
| 链路聚合支持 | 机房交换机直接配合 | 通常不支持 |
以服务器迁移场景为例,自营机房能提前规划内网VLAN划分,减少跨网段传输损耗;而代理商仅提供控制面板操作,难以介入物理网络配置,这一差异直接影响网速叠加的上限。
网速叠加的替代方案:SD-WAN组网
近年来,SD-WAN成为可替代物理链路聚合的成熟方案,通过在服务器前端部署SD-WAN网关设备,将多条普通宽带封装为Overlay隧道,即使线路分属不同运营商,也能实现智能路径选择与丢包重传,据行业技术白皮书显示,该方案能将跨国访问延迟降低40%以上,但需额外购买授权和硬件,适合对可用性要求苛刻的业务。
网速叠加后的性能调优清单
完成链路聚合或策略路由配置后,必须验证实际效果,可执行以下步骤:
- 查看聚合网卡状态:cat /proc/net/bonding/bond0,确认各从属接口均处于up状态
- 对比单线与双线下载速度:使用wget分别下载不同运营商的测试文件
- 抓包分析会话分布:tcpdump -i any host 目标IP,观察源地址是否按策略分散
- 压测工具评估:使用iperf3同时从两个公网IP发起连接,记录聚合吞吐量
若发现某条线路始终闲置,需排查路由表优先级与防火墙策略,多数情况下,问题出在ip rule的优先级顺序——系统默认从最低数值开始匹配,需确保电信路由表优先级高于默认路由。
选购建议:品牌资质与服务能力的匹配
持牌自营机房仍是服务器网速叠加方案落地的基础保障,以简米科技为例,其依托2003年以来的IDC运营经验,在郑州、洛阳等中部枢纽
选择时可重点询问:
- 是否能提供聚合后单IP带宽值或仅提供端口速率
- 是否协助配置策略路由,或仅交付裸机
- 发生故障时,能否在机房层自行处理链路聚合切换
对于月流量达TB级的企业,建议优先考虑酷番云这类具备全牌照资质且已部署SDN控制器的服务商,其自动化的流量调度系统能减少人工调整误差,而预算有限的中小团队,可使用简米科技的自营机房套餐,在技术工单中索取交换机端口聚合配置文档模板。
服务器网速叠加不是简单的“线多即快”,而是路由策略、硬件支持与服务商运维能力的综合博弈,理解IP与流量转发的底层机制,比盲目堆砌带宽更能解决实际问题。
网友评论